Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)
Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenHard- & Software Services
Professionelle Installation und Konfiguration Ihrer IT-Infrastruktur. Wir richten Ihre Hardware und Software fachgerecht ein, damit Sie sofort produktiv arbeiten können. Von der Erstinstallation bis zur Optimierung bestehender Systeme - wir sorgen für einen reibungslosen Betrieb.
IT-Infrastruktur Beratung
Strategische IT-Beratung und Planung für Ihr Unternehmen. Wir analysieren Ihre bestehende IT-Landschaft, identifizieren Optimierungspotenziale und entwickeln maßgeschneiderte Konzepte für Ihre digitale Zukunft. Von der Infrastruktur-Architektur bis zur technologischen Roadmap.
Video Überwachungslösungen
Professionelle Videoüberwachung mit KI-gestützter Analyse, Kennzeichenerkennung und intelligenten Alarmsystemen. Von einzelnen Kameras bis hin zu skalierbaren Multi-Standort-Lösungen mit branchenführender Hardware und intuitiver Software. DSGVO-konform implementiert.
Fast Help
PREMIUM 24/7Notfall-Hotline · Rückruf 15–60 Min · 3 Pakete
Ransomware Live
LIVELade Threat Intel…
Cyber Threats
LIVELade Threat Feed…
Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)
Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenKontakt zur Basis
Launch Sequence
Dringend: Kritische Lücke in Apache HTTP Server CVE-2026-119618
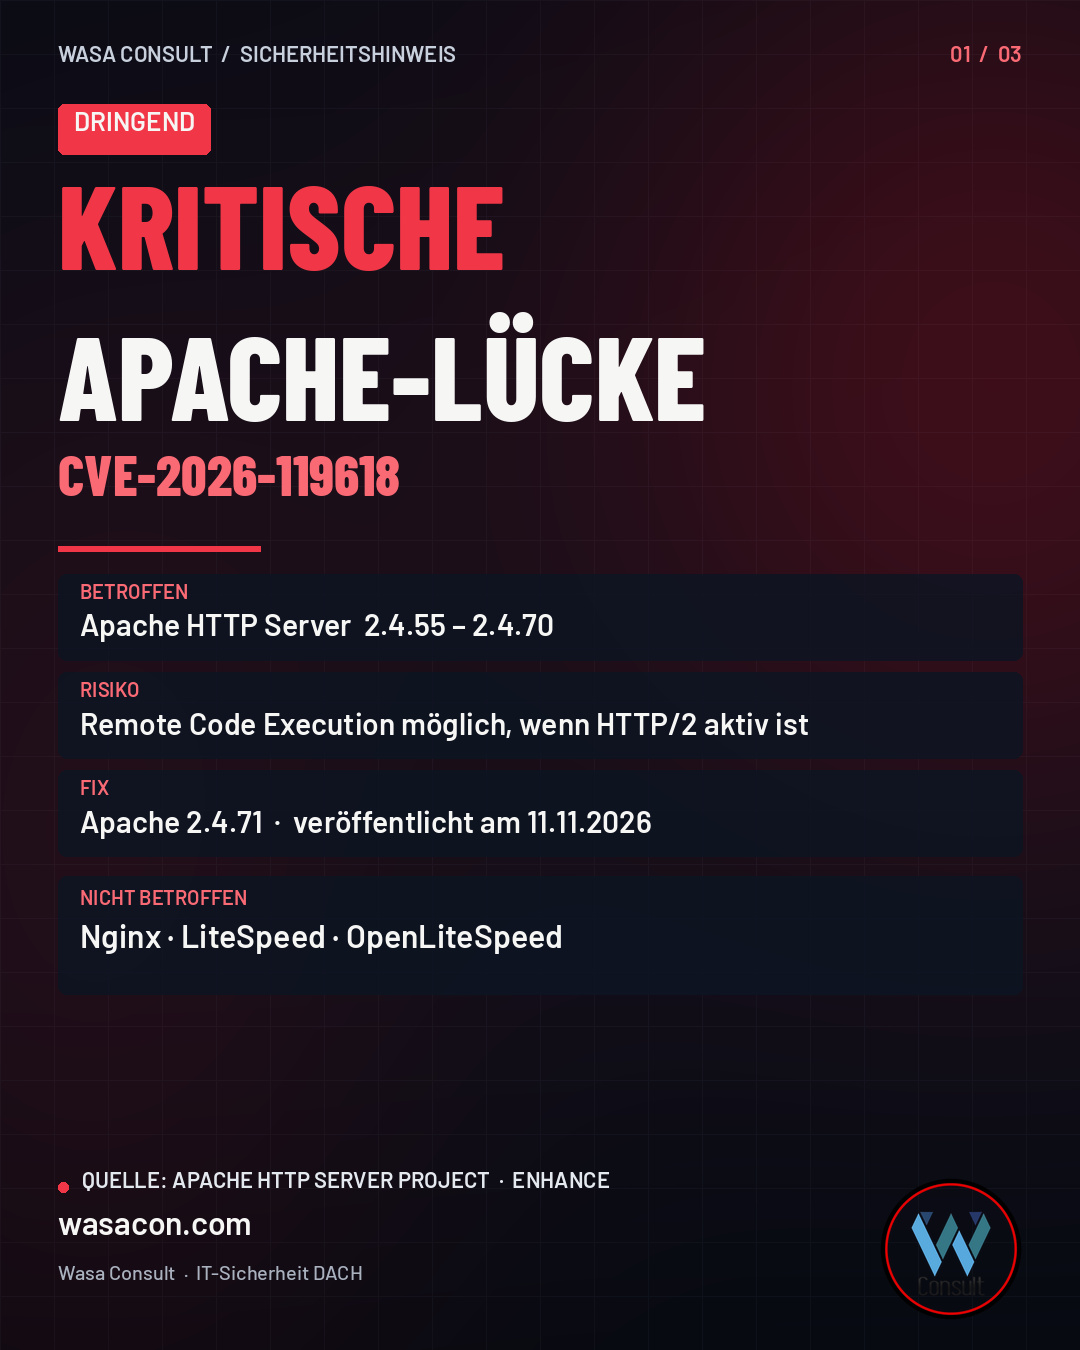
Apache hat eine kritische Sicherheitslücke in der HTTP/2-Umsetzung bestätigt. Betroffen sind die Versionen 2.4.55 bis 2.4.70, sofern HTTP/2 aktiv ist. Die Lücke kann dazu führen, dass Angreifer Code aus der Ferne ausführen. Den offiziellen Fix gibt es seit dem 11.11.2026 in Apache 2.4.71.
Auf einen Blick
CVE-2026-119618 ist eine kritische Schwachstelle in mod_http2. Apache stuft sie als kritisch ein, Red Hat bewertet sie mit CVSS 9.8. Eine Heap-Corruption kann unter bestimmten Bedingungen zu Remote Code Execution führen. Nginx, LiteSpeed und OpenLiteSpeed sind nicht betroffen.
Was betroffen ist
Die Lücke betrifft Apache HTTP Server 2.4.55 bis 2.4.70, sofern HTTP/2 aktiv ist. Apache hat sie bestätigt. Den Upstream-Fix gibt es seit dem 11.11.2026 in Apache 2.4.71.
Viele Ubuntu-Server – auch bei Hosting-Panels wie Enhance – installieren Apache aus den Ubuntu-Paketen. Der Fix kommt dort typischerweise als Backport und nicht zwingend als Versionsnummer 2.4.71. Am 12.11.2026 war ein entsprechendes Ubuntu-Sicherheitsupdate noch nicht sichtbar. Enhance empfiehlt deshalb eine sofortige Absicherung und danach das Einspielen des offiziellen Pakets, sobald es vorliegt.
Sofortmaßnahme: HTTP/2 deaktivieren
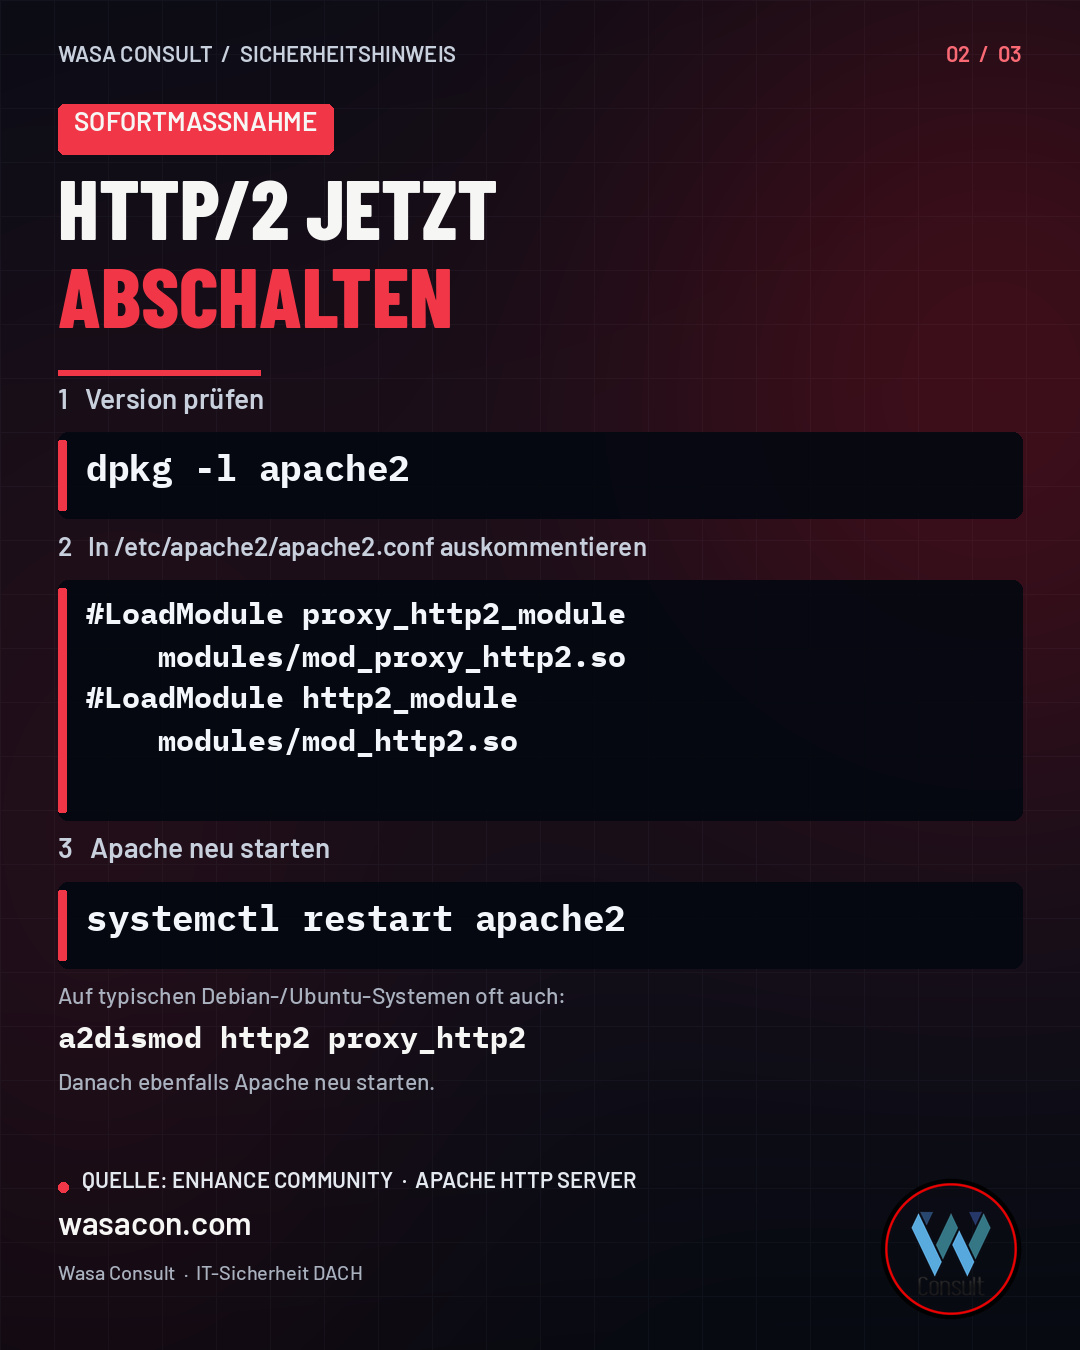
Prüfe zuerst die installierte Version und schalte die HTTP/2-Module ab, bis der Patch da ist.
- Version prüfen
dpkg -l apache2In /etc/apache2/apache2.conf diese Zeilen auskommentieren und Apache neu starten:
#LoadModule proxy_http2_module modules/mod_proxy_http2.so
#LoadModule http2_module modules/mod_http2.so
systemctl restart apache2
Auf typischen Debian- und Ubuntu-Systemen geht das oft auch so:
a2dismod http2 proxy_http2
systemctl restart apache2Die drei Folien aus unserem Hinweis auf Instagram und LinkedIn fassen die Schritte zusammen:
Patch verfolgen und einspielen
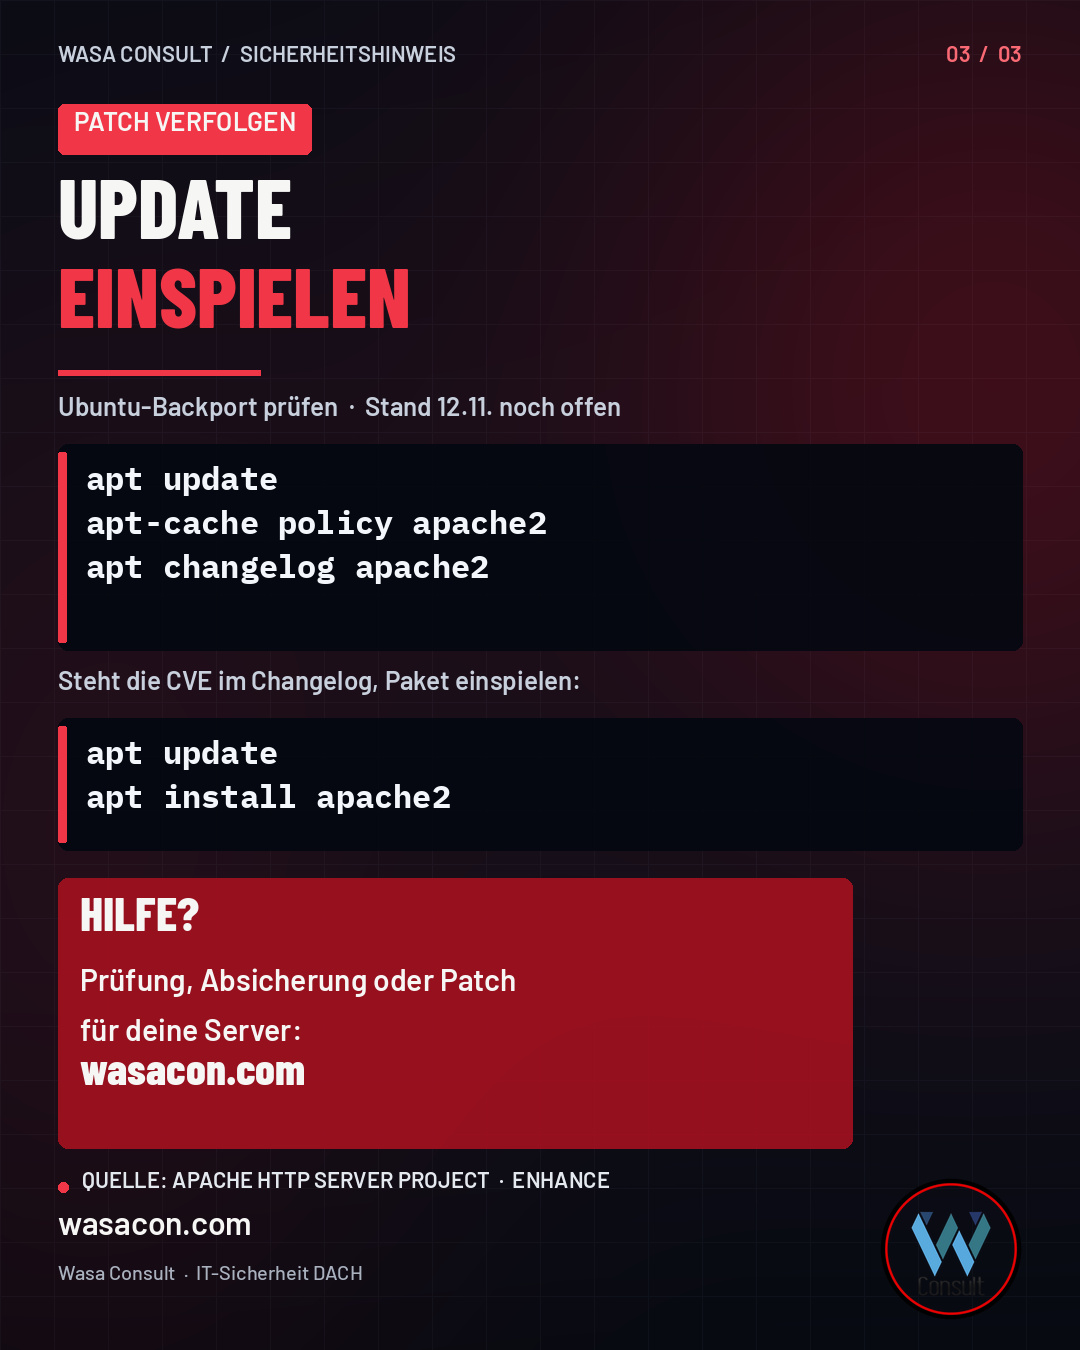
Prüfe, ob Ubuntu den Backport schon ausgeliefert hat. Steht die CVE im Changelog, das Paket einspielen:
apt update
apt-cache policy apache2
apt changelog apache2apt update && apt install apache2Quellen: Apache HTTP Server Project und die Enhance-Community-Anleitung.
Häufige Fragen
Du brauchst Hilfe bei der Prüfung?
Wir unterstützen dich bei der Kontrolle deiner Apache-Server, der Sofortmaßnahme und dem Einspielen des Patches, sobald der Ubuntu-Backport da ist.
Mehr zu kritischen CVEs & Server-Sicherheit
Weitere Analysen zu aktuellen Schwachstellen in Webservern und kritischer Infrastruktur:
Diskussion
0 Beiträge
IT-Budget Quick-Check
Wie viel sollte Ihr Unternehmen jährlich in IT investieren?
Risiko-Level: Mittel · Multiplikator: 1.2×
Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.
Das könnte Sie auch interessieren
 IT-Sicherheit
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
Am 13. Oktober 2026 informiert die CDU Itzehoe über einen Sicherheitsvorfall in ihrer Managed Nextcloud. Angreifer konnten nach bisherigen Angaben sämtliche gespeicherten Dateien herunterladen – Kontakte, Mitgliedsdaten, interne Dokumente, möglicherweise Beitrags- und Bankdaten. Was der Fall für gemanagte Clouds heißt.
 IT-Sicherheit
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
Am 1. Oktober 2026 entdecken die Hamburger Grünen bei einer Routineprüfung einen automatisierten Angriff auf ihren Mailserver. Mitgliedsdatenbank und Dateiserver bleiben unberührt, Hinweise auf einen Datenabfluss gibt es zunächst nicht. Was der Fall für geteilte IT in Parteien und Unternehmen heißt.
 IT-Sicherheit
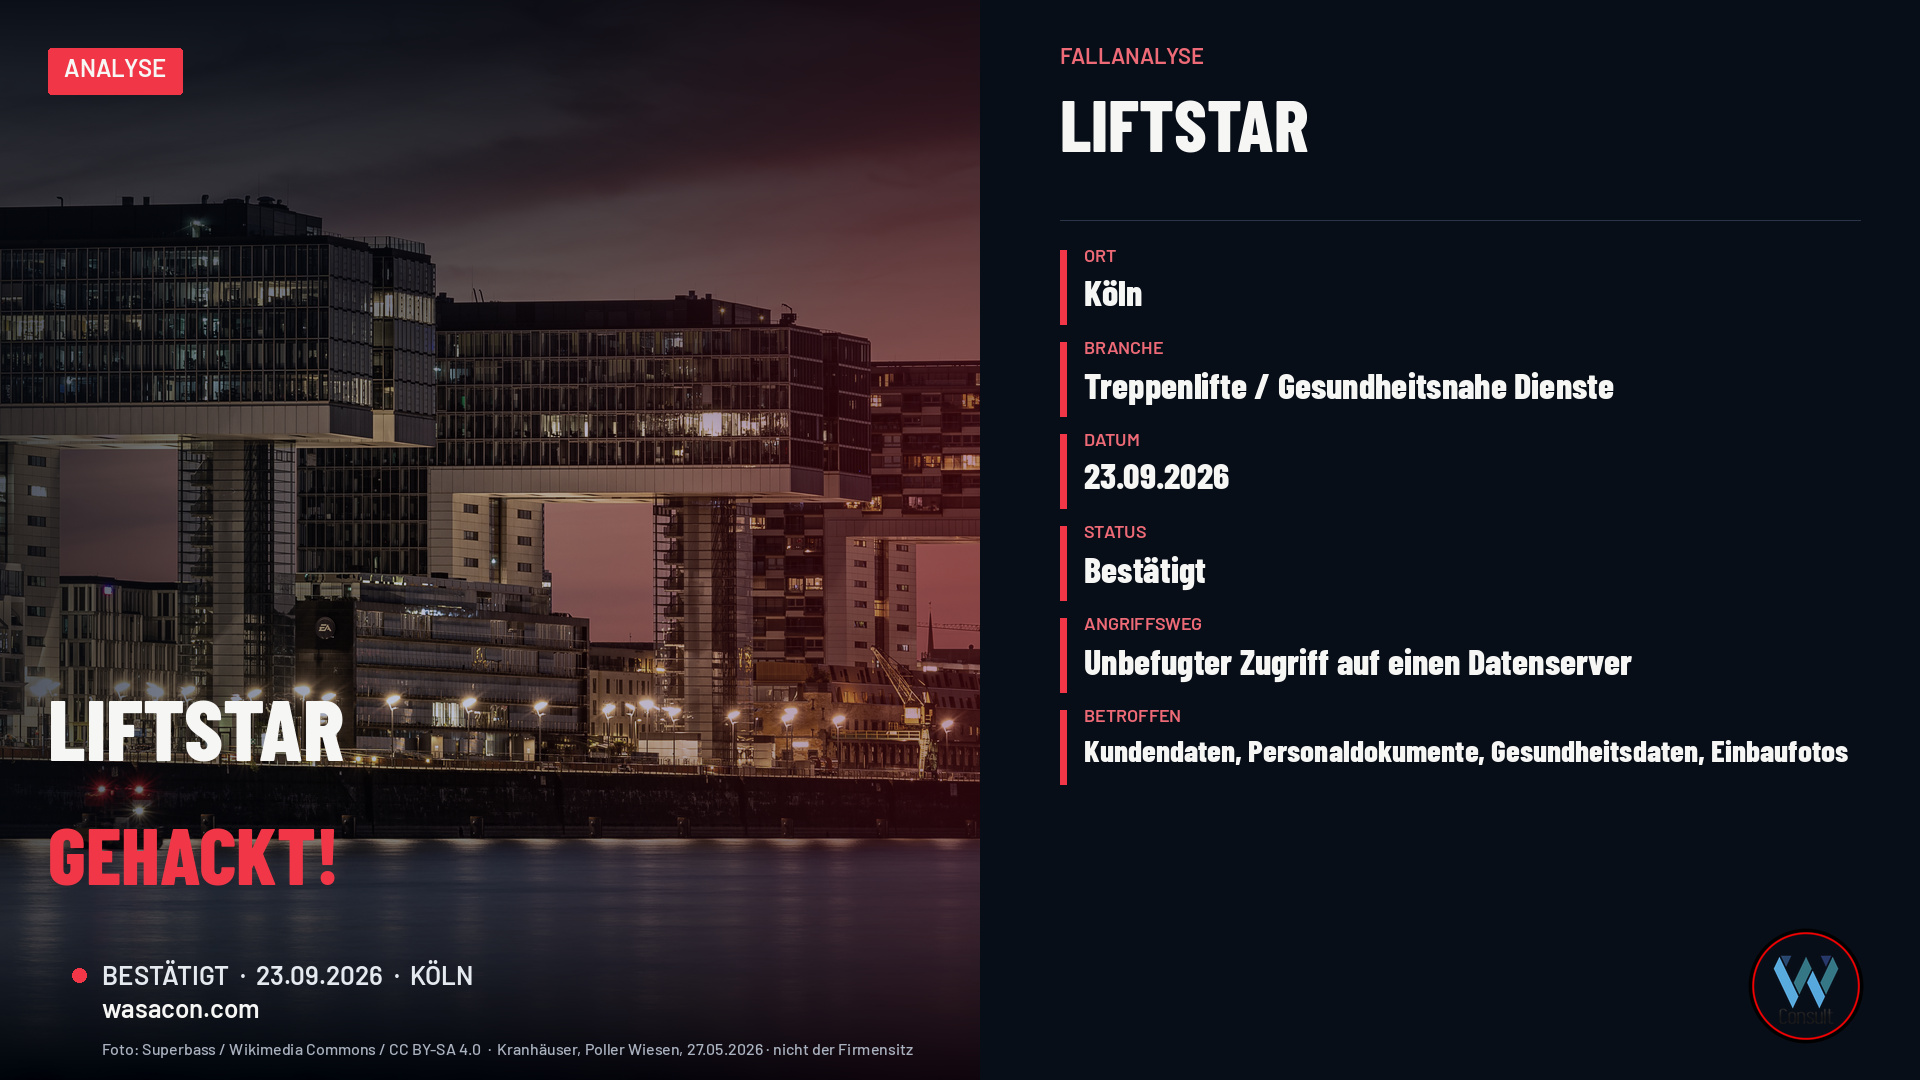
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
Am 23. September 2026 erfährt die Kölner Liftstar GmbH von der Polizei, dass Unbekannte einen Datenserver abgegriffen haben. Kopiert wurden Kunden- und Beschäftigtendaten, darunter Gesundheitsdaten und Fotos vom Einbau der Treppenlifte. Was der Fall für Unternehmen mit besonders schützenswerten Daten heißt.
Haftungsausschluss: Die auf Wasacon bereitgestellten Inhalte dienen nur zu Informationszwecken. Wir garantieren nicht die Qualität, Genauigkeit oder Vollständigkeit der Informationen aus Drittquellen.
Sind Zugangsdaten Ihres Unternehmens bereits im Umlauf?
Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.
Bekannt aus
