IT-Sicherheit · Analyse
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
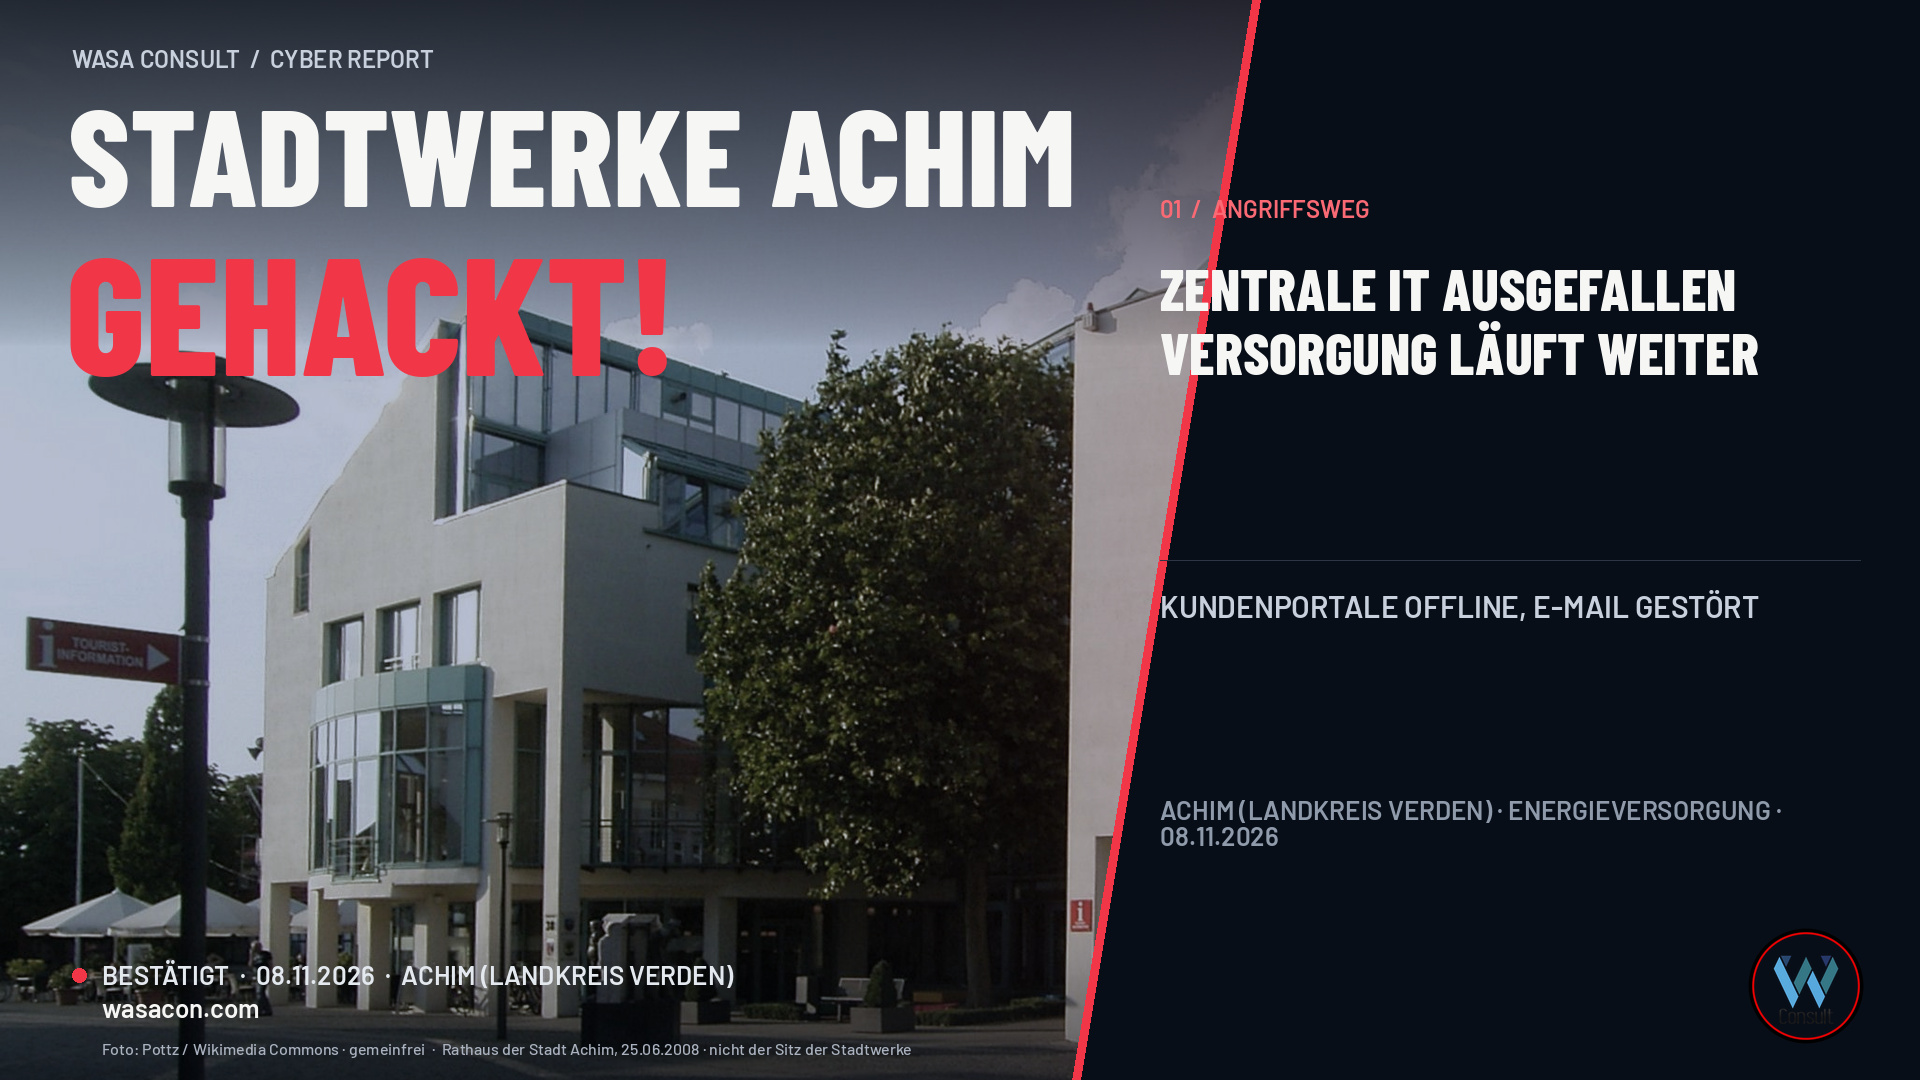
Am Sonntag, dem 8. November 2026, schlagen die Monitoring-Systeme der Stadtwerke Achim Alarm. Was sie erkennen, beschreibt das Unternehmen später als „gezielten, kriminellen und professionell durchgeführten Cyber-Angriff“. Die Folgen sind sofort spürbar: Zentrale IT-Systeme fallen aus, die Kundenportale sind nicht mehr erreichbar, E-Mails kommen nicht an. Die Stadtwerke trennen alle Außenverbindungen, isolieren die betroffenen Systeme und fahren sämtliche Arbeitsplätze herunter – auch die virtuellen.
Was nicht ausfällt, ist das Kerngeschäft. Strom, Gas und Fernwärme fließen weiter, nach Angaben des Unternehmens zu keinem Zeitpunkt beeinträchtigt. Drei Tage später, am 11. November, informieren die Stadtwerke öffentlich, mehrere Regionalmedien berichten. Am 12. November meldet Radio Bremen, inzwischen sei die Zentralstelle Cybercrime Niedersachsen zuständig – sie gehe dem Verdacht eines Ransomware-Angriffs nach.
Der Fall zeigt die typische Doppelstruktur eines Angriffs auf einen Versorger: Die Netze laufen, die Verwaltung steht. Kundinnen und Kunden können keine Zählerstände über die Portale melden, nicht ins Kundenkonto und keine Mails schreiben. Genau das solltest du dir merken, wenn dein Unternehmen eine kritische Leistung erbringt, deren Verwaltung aber auf derselben Büro-IT läuft wie bei jedem Mittelständler.
Ein Sonntag, an dem das Monitoring anschlägt
Die Stadtwerke Achim beantworten die Frage nach dem Zeitpunkt der Entdeckung in ihren FAQ knapp: Der Vorfall wurde am 8. November 2026 durch die eigenen Monitoring-Systeme erkannt. Das ist bemerkenswert, weil viele Unternehmen einen Angriff erst bemerken, wenn Bildschirme schwarz werden oder Erpresserschreiben auf den Druckern liegen. Hier hat eine technische Überwachung ausgelöst – an einem Sonntag.
Ob die Erkennung früh genug kam, um eine Verschlüsselung oder einen Datenabfluss zu verhindern, lässt sich öffentlich nicht beantworten. Der Weser-Kurier gibt die Unternehmensdarstellung so wieder, dass sich der Angriff bereits Ende der vorangegangenen Woche ereignet habe. Zwischen Erstzugriff und Erkennung lagen also mindestens Stunden, womöglich Tage. Wie lange genau, sagt das Unternehmen nicht.
Klar ist die Reaktion. Die Stadtwerke haben nach eigener Darstellung „im Rahmen eines strukturierten Prozesses“ umgehend alle Außenverbindungen getrennt und sämtliche betroffenen IT-Systeme isoliert. In den FAQ wird das konkreter: Alle IT-Systeme wurden isoliert, alle technischen Verbindungen zur Außenwelt getrennt, alle Arbeitsplätze und virtuellen Arbeitsplätze heruntergefahren, „um eine sichere und stabile Lage herzustellen“.
„Wir waren auf ein solches Szenario vorbereitet und unsere Notfallpläne haben gegriffen.“
Dieser Satz ist mehr als Krisen-PR. Er beschreibt den Unterschied zwischen einem Unternehmen, das im Ernstfall erst überlegen muss, wer den Stecker zieht, und einem, das ein eingeübtes Vorgehen abarbeitet. Ob der Plan in jedem Detail funktioniert hat, wird erst die Forensik zeigen. Dass es einen gab, ist an der Abfolge der Maßnahmen erkennbar.
Netze laufen, Verwaltung steht
Die wichtigste Botschaft für die Region kam von Anfang an: Die Versorgung mit Strom, Gas und Fernwärme ist nicht vom IT-Vorfall betroffen. Die Stadtwerke wiederholen diesen Satz in ihrer Mitteilung mehrfach, die Kreiszeitung ergänzt das Warmwasser. Für Kundinnen und Kunden heißt das: Licht und Heizung funktionieren, auch wenn die digitalen Kanäle des Versorgers schweigen.
Getroffen hat es die Verwaltungs- und Kundenseite. Die Kundenportale stehen nicht zur Verfügung. Damit sind, so die Stadtwerke, „die damit verbundenen Funktionen ebenfalls stark eingeschränkt, wie etwa der Zugriff auf Kundenkonten, die Übermittlung von Zählerständen und andere“. Auch E-Mails erreichen das Unternehmen derzeit nicht. Eingehende Nachrichten werden an einer Kundenservice-Adresse gesammelt und, sobald möglich, weitergeleitet; die Kreiszeitung weist darauf hin, dass auch diese Kommunikation gestört ist.
Was bleibt, ist das Telefon. Die Stadtwerke dokumentieren eingehende Anrufe und melden sich zurück. Das ist der klassische Notbetrieb: analog, langsam, aber verlässlich. Für einen Versorger im November, wenn Abschläge, Umzüge und Zählerstände anstehen, ist das eine echte Belastung – aber eine beherrschbare.
Diese Trennung ist kein Zufall. Betriebstechnik (OT), also Leitstellen, Netzsteuerung und Anlagen, ist bei Versorgern in der Regel strenger reguliert und vom Büronetz abgeschottet als die Verwaltungs-IT. Ob und wie diese Trennung in Achim im Detail umgesetzt ist, haben die Stadtwerke nicht beschrieben. Das Ergebnis spricht aber dafür, dass sie gehalten hat.
Ransomware-Verdacht – und viel Schweigen
Die FAQ der Stadtwerke enthält eine bemerkenswerte Serie von Fragen, auf die es immer dieselbe Antwort gibt. Wer sind die Angreifer? Handelt es sich um einen Erpressungsversuch? Gibt es Kontakt zu den Angreifern? Wie hoch ist eine mögliche Lösegeldsumme? Wird gezahlt? Fünfmal heißt es: „Dazu können und dürfen wir uns während der laufenden Ermittlungen nicht äußern.“
Das ist in Deutschland ein häufiges Muster, vor allem wenn Ermittlungsbehörden eingebunden sind. Es schützt Ermittlungsansätze und verhindert, dass Täter über die Medien erfahren, was bekannt ist. Für Außenstehende bedeutet es aber: Ob verschlüsselt wurde, steht nicht fest.
Einen Hinweis liefert Radio Bremen. Laut buten un binnen ist inzwischen die Zentralstelle Cybercrime Niedersachsen zuständig, und sie gehe dem Verdacht eines Ransomware-Angriffs nach. Ob Daten verschlüsselt wurden und wie viel Lösegeld eventuell verlangt wurde, wollten sich weder die Ermittler noch die Stadtwerke äußern. Das ist ein Verdacht, keine Feststellung – und so solltest du ihn auch lesen.
Was ebenfalls offen bleibt, ist der Einfallsweg. Auf die Frage, ob es eine Sicherheitslücke gab, antworten die Stadtwerke, dies sei „Gegenstand der derzeitigen Untersuchungen durch externe IT-Forensiker“. Eine Schwachstelle, ein gestohlenes Passwort, eine Phishing-Mail oder ein Dienstleisterzugang – alles ist öffentlich unbeantwortet.
Die Datenfrage: vorsichtige Entwarnung
Für Kundinnen und Kunden ist die wichtigste Frage, ob ihre Daten in falsche Hände geraten sind. Die Antwort der Stadtwerke ist vorsichtig formuliert: Zum aktuellen Zeitpunkt lägen keine Anhaltspunkte dafür vor, dass personenbezogene Daten abgeflossen sind. Eine Veröffentlichung sei nach Einschätzung der eingebundenen Experten nicht wahrscheinlich. Gleichzeitig laufe ein engmaschiges Monitoring im Clear- und Darknet.
Das ist eine Zwischenbilanz, keine Endstand-Meldung. Die Stadtwerke haben den Vorfall nach Art. 33 DSGVO an den Landesbeauftragten für den Datenschutz Niedersachsen gemeldet. Sollte die weitere Untersuchung ein hohes Risiko für Betroffene ergeben, werde man diese unverzüglich nach Art. 34 DSGVO informieren. Diese Formulierung lässt bewusst Raum: Ergibt die Forensik einen Abfluss, folgt die Benachrichtigung.
Bis dahin raten die Stadtwerke zu erhöhter Aufmerksamkeit. Kundinnen und Kunden sollen bei unerwarteten Anrufen, E-Mails oder Nachrichten, in denen auf energieversorgungsrelevante Leistungen Bezug genommen wird, besonders vorsichtig sein, keine sensiblen Informationen herausgeben und die Identität von Anfragenden sorgfältig prüfen. Das ist sinnvoll, denn Betrüger nutzen öffentlich bekannte Angriffe gern als Aufhänger – unabhängig davon, ob tatsächlich Daten gestohlen wurden.
Zeitstrahl des Ablaufs
Ende der Woche vor dem 8. November 2026:
Nach Unternehmensangaben ereignet sich der Angriff. Ein genaues Datum des Erstzugriffs ist öffentlich nicht bekannt. Quelle: Weser-Kurier, 11.11.2026.Sonntag, 8. November 2026:
Die eigenen Monitoring-Systeme der Stadtwerke erkennen den Angriff. Außenverbindungen werden getrennt, Systeme isoliert, alle Arbeitsplätze heruntergefahren. Ein interner Krisenstab mit externen Spezialisten für Incident Response und IT-Forensik wird gebildet. Quelle: Stadtwerke Achim, FAQ.Nach der Erkennung:
Meldungen an BSI und Landesbeauftragten für den Datenschutz Niedersachsen (Art. 33 DSGVO), Einschaltung der Landeskriminalpolizei. Ein auf Cybersicherheit spezialisierter Dienstleister unterstützt beim Wiederaufbau. Quelle: Stadtwerke Achim.Mittwoch, 11. November 2026:
Öffentliche Information auf der Website (Stand 11.11.2026). Kreiszeitung (16:14 Uhr) und Weser-Kurier (17:14 Uhr) berichten. Quellen: Kreiszeitung, Weser-Kurier.Donnerstag, 12. November 2026:
NDR (10:05 Uhr) berichtet über den Ausfall. Radio Bremen meldet, die Zentralstelle Cybercrime Niedersachsen gehe dem Verdacht eines Ransomware-Angriffs nach. Quellen: NDR, buten un binnen.Stand Redaktionsschluss:
Kundenportale und E-Mail weiterhin nicht verfügbar, forensische Untersuchung läuft, Versorgung uneingeschränkt.
Was die Stadtwerke richtig machen – und was offen bleibt
Aus der öffentlichen Kommunikation lässt sich einiges ablesen, was andere Unternehmen sich abschauen können.
Erstens: Erkennung durch eigene Systeme. Der Angriff wurde nicht von Kunden, Journalisten oder Erpressern gemeldet, sondern vom eigenen Monitoring. Das ist die Voraussetzung dafür, überhaupt handeln zu können.
Zweitens: konsequente Isolation. Alle Außenverbindungen zu trennen und alle Arbeitsplätze herunterzufahren, ist eine harte Entscheidung. Sie legt den Betrieb lahm, verhindert aber eine weitere Ausbreitung und nimmt Angreifern die Steuerung. Die Stadtwerke haben diese Entscheidung offenbar schnell getroffen.
Drittens: klare Trennung zwischen Versorgung und Verwaltung. Dass Strom, Gas und Fernwärme weiterlaufen, ist für einen Versorger die wichtigste Nachricht – und sie konnte von Anfang an glaubwürdig gegeben werden.
Viertens: eine FAQ-Seite mit ehrlichen Leerstellen. Statt Spekulationen gibt es klare Aussagen dazu, was bekannt ist, und ebenso klare Aussagen dazu, wozu man sich nicht äußert.
Offen bleibt, wie lange die Angreifer vor der Erkennung im Netz waren, über welchen Weg sie kamen und wie lange der Wiederaufbau dauert. Gerade Letzteres ist für Kundinnen und Kunden relevant: Ein Notbetrieb über Telefon funktioniert für Tage, aber nicht für Monate.
Was heißt das für dein Unternehmen?
Du musst kein Energieversorger sein, damit dieser Fall dich betrifft. Die Muster sind dieselben wie in jedem Mittelstandsbetrieb mit Kundenportal, E-Mail und einer Fachanwendung im Hintergrund.
- 1.
Monitoring, das auch am Sonntag anschlägt.
Die Stadtwerke haben den Angriff über ihre eigenen Monitoring-Systeme erkannt – an einem Wochenende. Frag dich ehrlich: Wer bemerkt bei dir einen Angriff am Samstagabend? Ein EDR ohne Rufbereitschaft, ein SIEM, dessen Alarme niemand liest, oder ein Managed-SOC-Vertrag, der nur werktags gilt, helfen im Ernstfall wenig. Angreifer wählen Wochenenden und Feiertage bewusst. - 2.
Den Stecker ziehen können – und es vorher üben.
„Alle Außenverbindungen trennen“ klingt einfach. In der Praxis musst du wissen, welche Verbindungen es gibt, wer sie trennen darf, wie du danach noch kommunizierst und welche Systeme trotzdem weiterlaufen müssen. Lege das in einem Notfallplan fest und spiel es mindestens einmal im Jahr durch, inklusive Entscheidungsbefugnis am Wochenende. - 3.
Kerngeschäft und Büro-IT trennen.
Bei den Stadtwerken Achim lief die Versorgung weiter, obwohl die zentrale IT ausfiel. Übertragen auf dein Unternehmen heißt das: Produktion, Logistik oder Kassensysteme sollten nicht vom selben Domänen-Controller, demselben Fileserver und denselben Admin-Konten abhängen wie die Buchhaltung. Netzsegmentierung und getrennte Identitäten sind der Unterschied zwischen „Verwaltung steht“ und „alles steht“. - 4.
Einen analogen Kundenkanal vorbereiten.
Wenn Portal und E-Mail ausfallen, bleibt das Telefon. Hast du eine Telefonanlage, die nicht vom betroffenen Netz abhängt? Gibt es eine Notfall-Website, die außerhalb deiner Infrastruktur gehostet ist? Kannst du Kunden informieren, wenn dein Mailserver isoliert ist? Die Stadtwerke Achim haben die FAQ auf ihrer Website veröffentlicht und eine Sammeladresse genannt. Plane solche Kanäle vor dem Vorfall. - 5.
Kommunikation mit Leerstellen planen.
Du wirst nicht alle Fragen sofort beantworten können. Die Stadtwerke zeigen, wie man das transparent macht: Was gesichert ist, wird gesagt; wozu man sich nicht äußern darf, wird ebenfalls gesagt. Bereite Textbausteine für Kunden, Presse und Mitarbeitende vor, die genau diese Unterscheidung treffen. - 6.
Betrugsversuche nach dem Angriff einkalkulieren.
Auch ohne bestätigten Datenabfluss warnen die Stadtwerke vor Anrufen und Mails mit Bezug auf Energieleistungen. Kriminelle nutzen öffentlich bekannte Vorfälle als Vorwand. Sag deinen Kunden vorab, wie du sie kontaktierst und wie sie die Echtheit prüfen können.
Wenn du wissen willst, wie gut dein Unternehmen bei Erkennung, Segmentierung, Notfallplanung und Wiederanlauf aufgestellt ist, findest du hier unser Security-Audit für dein Unternehmen. Der Fall Achim zeigt vor allem eines: Ein gut vorbereiteter Notfallplan entscheidet darüber, ob ein Angriff dein Geschäft stoppt oder nur deine Verwaltung.
Häufige Fragen
Quellen
- Stadtwerke Achim: Wichtige News – Aktuelle Informationen zum Cyber-Angriff auf die Stadtwerke Achim, Stand 11.11.2026. Erkennung am 8.11., Maßnahmen, FAQ, Datenschutz, Meldungen an BSI, LfD Niedersachsen und Landeskriminalpolizei, Zitat zur Notfallplanung.
- Kreiszeitung: Stadtwerke Achim von Hackern lahmgelegt: Kundenportale nicht erreichbar, 11.11.2026, 16:14 Uhr.
- Weser-Kurier: Cyberangriff auf Achimer Stadtwerke: IT-Systeme lahmgelegt, 11.11.2026, 17:14 Uhr. Angriff Ende der Vorwoche, Erkennung am Sonntag, 8. November.
- NDR: Cyberangriff: Hacker legen IT-Systeme der Stadtwerke Achim lahm, 12.11.2026, 10:05 Uhr.
- buten un binnen (Radio Bremen): Bundesweite Cyberangriffe: Stadtwerke Achim betroffen, 12.11.2026. Zuständigkeit der Zentralstelle Cybercrime Niedersachsen, Ransomware-Verdacht.
- KonBriefing: Cyberangriffe Deutschland aktuell, Eintrag Stadtwerke Achim AG, November 2026.