IT-Sicherheit · Analyse
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
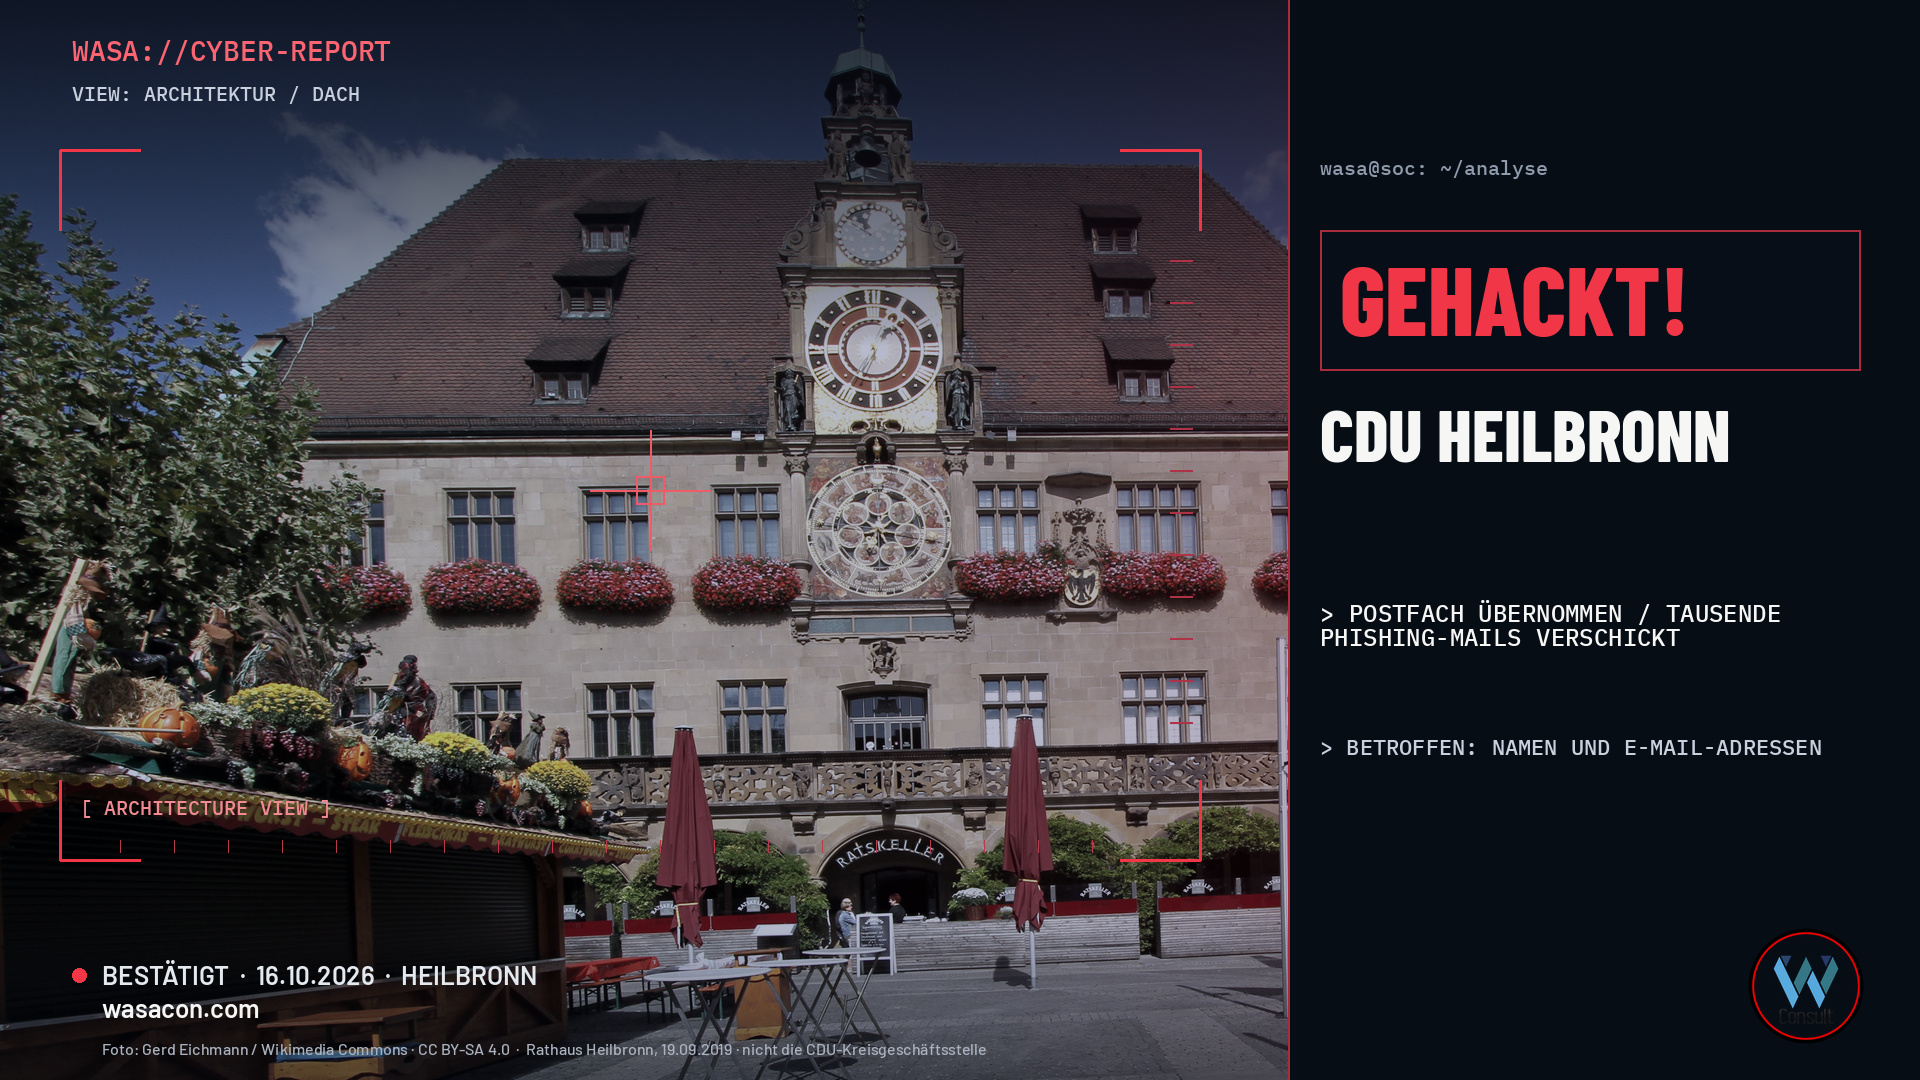
Am Freitag, dem 16. Oktober 2026, verschickt das E-Mail-Konto der CDU-Kreisgeschäftsstelle Heilbronn zwischen 10:34 und 11:04 Uhr Nachrichten, die es nie hätte verschicken dürfen. Die Betreffzeilen klingen harmlos und lokal: „Einladung zur 19. Böckinger Prominentenpredigt“ oder „Ummeldung / … / CDU SBK zu CDU Neckarsulm“. Dahinter stecken schadhafte Links und Anhänge. Empfänger sind die Kontakte aus dem Adressbuch – und das Adressbuch eines CDU-Kreisverbands reicht weit.
Nach Angaben der Heilbronner Polizei gingen die Mails an rund 6.500 Kontakte, „von denen zahlreiche im sicherheitsrelevanten Bereich sind“. Darunter Ministerien, politische Kontakte und Bundeskanzler Friedrich Merz. Am Freitagmittag wird die Zentrale Ansprechstelle Cybercrime des Landeskriminalamts Baden-Württemberg informiert. Drei Tage später übernehmen das Cybercrime-Zentrum bei der Generalstaatsanwaltschaft Karlsruhe und das LKA die Ermittlungen.
Was zunächst nach einem gezielten Angriff auf das Umfeld des Kanzlers aussieht, ordnen die Ermittler nüchterner ein: Die bisherigen Erkenntnisse deuten auf eine Phishing-Mail als Einstieg hin, möglicherweise Teil einer breit gestreuten Kampagne. Anhaltspunkte für einen politischen Hintergrund gebe es bislang nicht. Die CDU selbst spricht von einem „Zufallsopfer“. Genau darin liegt die Lehre für jedes Unternehmen: Du musst nicht gezielt angegriffen werden, damit dein Postfach zur Waffe gegen alle wird, die dir vertrauen.
Wie aus einem Postfach eine Schleuder wird
Der Ablauf ist ein Klassiker, der in Unternehmen täglich vorkommt – nur selten mit dem Kanzler im Verteiler. Nach Darstellung von Cybercrime-Zentrum und LKA erfolgte der unbefugte Zugriff auf das E-Mail-Konto durch eine Phishing-Mail. Jemand gibt auf einer gefälschten Seite seine Zugangsdaten ein, oder ein Anmeldevorgang wird abgefangen. Danach nutzen die Angreifer das echte Konto, um weitere Phishing-Mails an die Kontakte zu senden.
Der Trick dabei: Die Mails kommen von einer echten Adresse, mit der viele Empfänger schon korrespondiert haben. Spamfilter haben es schwer, weil Absenderdomain, Signaturen und Versandweg legitim sind. Und Menschen vertrauen einem bekannten Absender mehr als einer fremden Adresse. Die Betreffzeilen passen in den Alltag eines CDU-Kreisverbands – eine Einladung zu einer lokalen Veranstaltung, eine Mitglieder-Ummeldung zwischen Ortsverbänden.
Die IT-Sicherheitsfirma, die der Kreisverband beauftragt hat, beschreibt die Mails laut SWR so: Sie enthalten einen Link, über den sich angeblich ein Dokument öffnen lässt. Die CSBW ergänzt, die Empfänger sollen dazu verleitet werden, einen Link anzuklicken und im danach angezeigten Fenster Zugangsdaten einzugeben, etwa für das persönliche E-Mail-Konto. Wer darauf hereinfällt, wird selbst zum nächsten Absender. Die CSBW spricht ausdrücklich von einem „Domino-Effekt“, von dem aus weitere Spam-Wellen ausgehen können.
Die Angreifer gehen laut CSBW „sehr dynamisch“ vor: Absender, Betreff und Text können sich ändern, die Vorgehensweise bleibt aber gleich. Deshalb reicht es nicht, nur nach den zwei bekannten Betreffzeilen zu filtern.
Ein Satz, den du dir merken solltest
Die Betroffenenbenachrichtigung der CDU Heilbronn enthält eine Passage, die in vielen ähnlichen Schreiben fehlt. Sie richtet sich an alle, die bereits auf einen Link geklickt haben. Sie sollen sofort ihren IT-Dienstleister informieren und das Passwort erneuern. Und dann:
„Die Erneuerung des Passworts allein reicht hier ausdrücklich nicht aus.“
Der Kreisverband nennt die nötigen Schritte gleich mit: Session-Tokens des Kontos widerrufen, das Passwort ändern und auffällige Posteingangs- oder Weiterleitungsregeln deaktivieren und gegebenenfalls löschen. Die Sicherheitsfirma empfiehlt laut n-tv und SWR bei Microsoft-365-Konten dasselbe: Passwort ändern, bestehende Anmeldesitzungen beenden, E-Mail-Weiterleitungen überprüfen.
Der Grund ist technisch einfach. Moderne Phishing-Kits stehlen oft nicht nur das Passwort, sondern auch das Sitzungs-Token, das nach erfolgreicher Anmeldung ausgestellt wird. Mit diesem Token bleiben Angreifer angemeldet, auch wenn das Passwort geändert wird. Zusätzlich legen sie gern Regeln an, die eingehende Mails heimlich weiterleiten oder Warnungen in einen versteckten Ordner verschieben. Wer nur das Passwort wechselt, glaubt sich sicher – und die Angreifer lesen weiter mit.
Zufallsopfer – aber mit Reichweite
Die CDU Heilbronn bezeichnet sich in ihrer Benachrichtigung als eines der „Zufallsopfer“ eines „groß angelegten Cyberangriffs“. Cybercrime-Zentrum und LKA stützen diese Einschätzung vorsichtig: Es bestehe der Verdacht, dass die initiale E-Mail Teil einer Phishing-Kampagne unbekannter Täter ist, bei der Angreifer massenhaft standardisierte Phishing-Mails an zufällig ausgewählte Adressen senden, ohne die Empfänger vorher persönlich zu analysieren. Anhaltspunkte für einen politischen Hintergrund hätten sich bislang nicht ergeben.
Das ist wichtig, um den Fall richtig einzuordnen. Es gibt keine öffentlichen Belege für eine Spionageoperation gegen das Kanzleramt. Die Reichweite ergibt sich aus dem Adressbuch, nicht aus einer gezielten Planung. Trotzdem ist die Wirkung real: Laut Polizei gingen zahlreiche Mails an Kontakte im sicherheitsrelevanten Bereich. Jeder einzelne Klick dort hätte die Kette fortsetzen können.
Ob Daten abgeflossen sind, ist offen. Die CDU nennt als betroffene Daten nach aktuellem Kenntnisstand Vor- und Nachnamen sowie E-Mail-Adressen, also das, was Angreifer zum Versand an die Kontakte brauchten. Ob auch E-Mail-Inhalte kopiert wurden, sei Gegenstand der laufenden Ermittlungen. Als mögliche Folgen nennt der Kreisverband gezielte Betrugsversuche, Phishing, Identitätsmissbrauch und die missbräuchliche Verwendung von Konto- und Kontaktdaten.
Zeitstrahl des Ablaufs
Vor dem 16. Oktober 2026:
Nach den bisherigen Ermittlungen erreicht eine Phishing-Mail das Konto. Wann genau und wie die Zugangsdaten abgegriffen wurden, ist öffentlich nicht bekannt. Quelle: Cybercrime-Zentrum und LKA BW.Freitag, 16. Oktober 2026, 10:34–11:04 Uhr:
Über das kompromittierte Konto der CDU-Kreisgeschäftsstelle gehen Phishing-Mails mit schadhaften Links und Anhängen an die Kontakte. Quelle: CDU Heilbronn.Freitagmittag, 16. Oktober 2026:
Die Zentrale Ansprechstelle Cybercrime (ZAC) des LKA BW wird informiert, dass über ein E-Mail-Konto der CDU Heilbronn eine Vielzahl von E-Mails versandt wurde. Quelle: Cybercrime-Zentrum und LKA BW.Nach Bekanntwerden:
Der Zugriff wird gestoppt. Eine IT-Sicherheitsfirma informiert im Auftrag des Kreisverbands die Kontakte und warnt vor Links und Anhängen. Quelle: SWR, CDU Heilbronn.Samstag, 17. Oktober 2026:
Der SWR berichtet unter Berufung auf die Heilbronner Polizei von rund 6.500 betrügerischen Mails über das Konto des Kreisgeschäftsführers. Quelle: SWR, Stand 17.10.2026, 17:58 Uhr.Montag, 19. Oktober 2026:
Cybercrime-Zentrum Karlsruhe und LKA BW übernehmen die Ermittlungen (gemeinsame Pressemitteilung, knapp 5.000 Mails, kein politischer Hintergrund erkennbar). Die CSBW veröffentlicht einen Sicherheitshinweis. n-tv berichtet mit Polizeizitat. Quellen: Generalstaatsanwaltschaft Karlsruhe, CSBW, n-tv.Danach:
Die CDU Heilbronn veröffentlicht eine Betroffenenbenachrichtigung nach Art. 34 DSGVO mit Handlungsanweisungen und meldet den Vorfall der Aufsichtsbehörde. Quelle: CDU Heilbronn.
Warum Parteien und Verbände besonders exponiert sind
Kreisverbände von Parteien, Vereine und kleine Verbände haben ein strukturelles Problem: Sie verwalten große, sehr wertvolle Adressbücher mit wenig IT-Personal. In einem Kreisverband laufen Kontakte zu Abgeordneten, Ministerien, Kommunen, Unternehmen, Presse und Mitgliedern zusammen. Für Angreifer ist ein solches Postfach ein Verstärker: Ein einziger kompromittierter Account erreicht Tausende Empfänger mit hohem Vertrauensvorschuss.
Das gilt genauso für ein mittelständisches Unternehmen. Dein Vertrieb, deine Buchhaltung und deine Geschäftsführung haben Adressbücher mit Kunden, Lieferanten und Banken. Wird eines dieser Konten übernommen, geht die nächste Phishing-Welle mit deinem Namen hinaus. Im schlimmsten Fall folgt eine Mail mit „geänderter Bankverbindung“ – genau davor warnt die CDU Heilbronn in ihrer Benachrichtigung ausdrücklich.
Was heißt das für dein Unternehmen?
- 1.
Phishing-resistente MFA für alle E-Mail-Konten.
Ein Passwort allein schützt nicht vor Phishing. Klassische MFA per SMS oder App-Code hilft gegen einfache Angriffe, aber nicht gegen Phishing-Kits, die Sitzungen abfangen. Setze für Geschäftsführung, Assistenz, Buchhaltung und alle Konten mit großen Adressbüchern auf phishing-resistente Verfahren wie FIDO2-Sicherheitsschlüssel oder Passkeys. - 2.
Einen Playbook-Eintrag „Kontoübernahme“ schreiben.
Der Satz der CDU Heilbronn gehört in jeden Notfallplan: Passwort ändern reicht nicht. Lege fest, wer im Ernstfall Sitzungen widerruft, wer Postfachregeln und Weiterleitungen prüft, wer OAuth-Apps und App-Kennwörter kontrolliert und wer die Kontakte warnt. In Microsoft 365 und Google Workspace sind das wenige Klicks – wenn man weiß, wo. - 3.
Massenversand erkennen und automatisch stoppen.
Dreißig Minuten reichten in Heilbronn für Tausende Mails. Richte Warnungen und Sendelimits ein, die anschlagen, wenn ein Benutzerkonto plötzlich ungewöhnlich viele Mails an ungewöhnlich viele Empfänger schickt. Viele Plattformen bieten das bereits an, es muss nur aktiviert und überwacht werden. - 4.
Bedingter Zugriff und Anmelde-Monitoring.
Anmeldungen aus unbekannten Ländern, neuen Geräten oder Anonymisierungsdiensten sollten blockiert oder zumindest gemeldet werden. Prüfe außerdem regelmäßig, welche Postfachregeln existieren – heimliche Weiterleitungen nach außen sind ein starkes Indiz für eine Übernahme. - 5.
Die Warnung an deine Kontakte vorbereiten.
Die CDU Heilbronn hat über eine IT-Sicherheitsfirma die Empfänger informiert und eine Seite mit Handlungsanweisungen veröffentlicht. Bereite eine solche Vorlage vor: Betreffzeilen, Zeitfenster, was Empfänger tun sollen, wie sie dich verlässlich erreichen. - 6.
Bankdaten nie per Mail ändern.
Etabliere eine feste Regel, die auch deine Kunden und Lieferanten kennen: Änderungen von Bankverbindungen werden immer telefonisch über eine bereits bekannte Nummer bestätigt. Das stoppt die gefährlichste Folge einer Kontoübernahme.
Wenn du prüfen willst, wie gut deine E-Mail-Konten, MFA-Verfahren und Notfallabläufe gegen eine Kontoübernahme aufgestellt sind, findest du hier unser Security-Audit für dein Unternehmen. Der Fall Heilbronn zeigt: Ein einziges Postfach genügt, um dein Netzwerk aus Kontakten in Gefahr zu bringen.
Häufige Fragen
Quellen
- CDU-Kreisverband Heilbronn: Informationen zum Cyberangriff vom 16. Oktober 2026 – Betroffenenbenachrichtigung gemäß Art. 34 DSGVO. Zeitfenster, Betreffzeilen, betroffene Daten, Handlungsanweisungen, Zitat.
- Generalstaatsanwaltschaft Karlsruhe / LKA Baden-Württemberg: Phishing-Angriff auf E-Mail-Konto des CDU-Kreisverbandes Heilbronn: Cybercrime-Zentrum und Landeskriminalamt Baden-Württemberg haben die Ermittlungen übernommen, 19.10.2026.
- SWR Aktuell: Rund 6.500 Phishing-Mails über gehacktes CDU-Konto verschickt – auch an Kanzler Merz, Stand 17.10.2026, 17:58 Uhr.
- n-tv: Phishing-Angriff auf CDU Heilbronn: 6500 Mails erreichen auch Kanzler Friedrich Merz, 19.10.2026, 08:58 Uhr (aktualisiert).
- Cybersicherheitsagentur Baden-Württemberg (CSBW): Aktuelle Phishing-Kampagne – Phishing-Mails über gehacktes Postfach der CDU Heilbronn, Sicherheitshinweis vom 19.10.2026.
- KonBriefing: Cyberangriffe Deutschland aktuell, Eintrag CDU-Kreisverband Heilbronn, 16. Oktober 2026.