IT-Sicherheit · Analyse
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
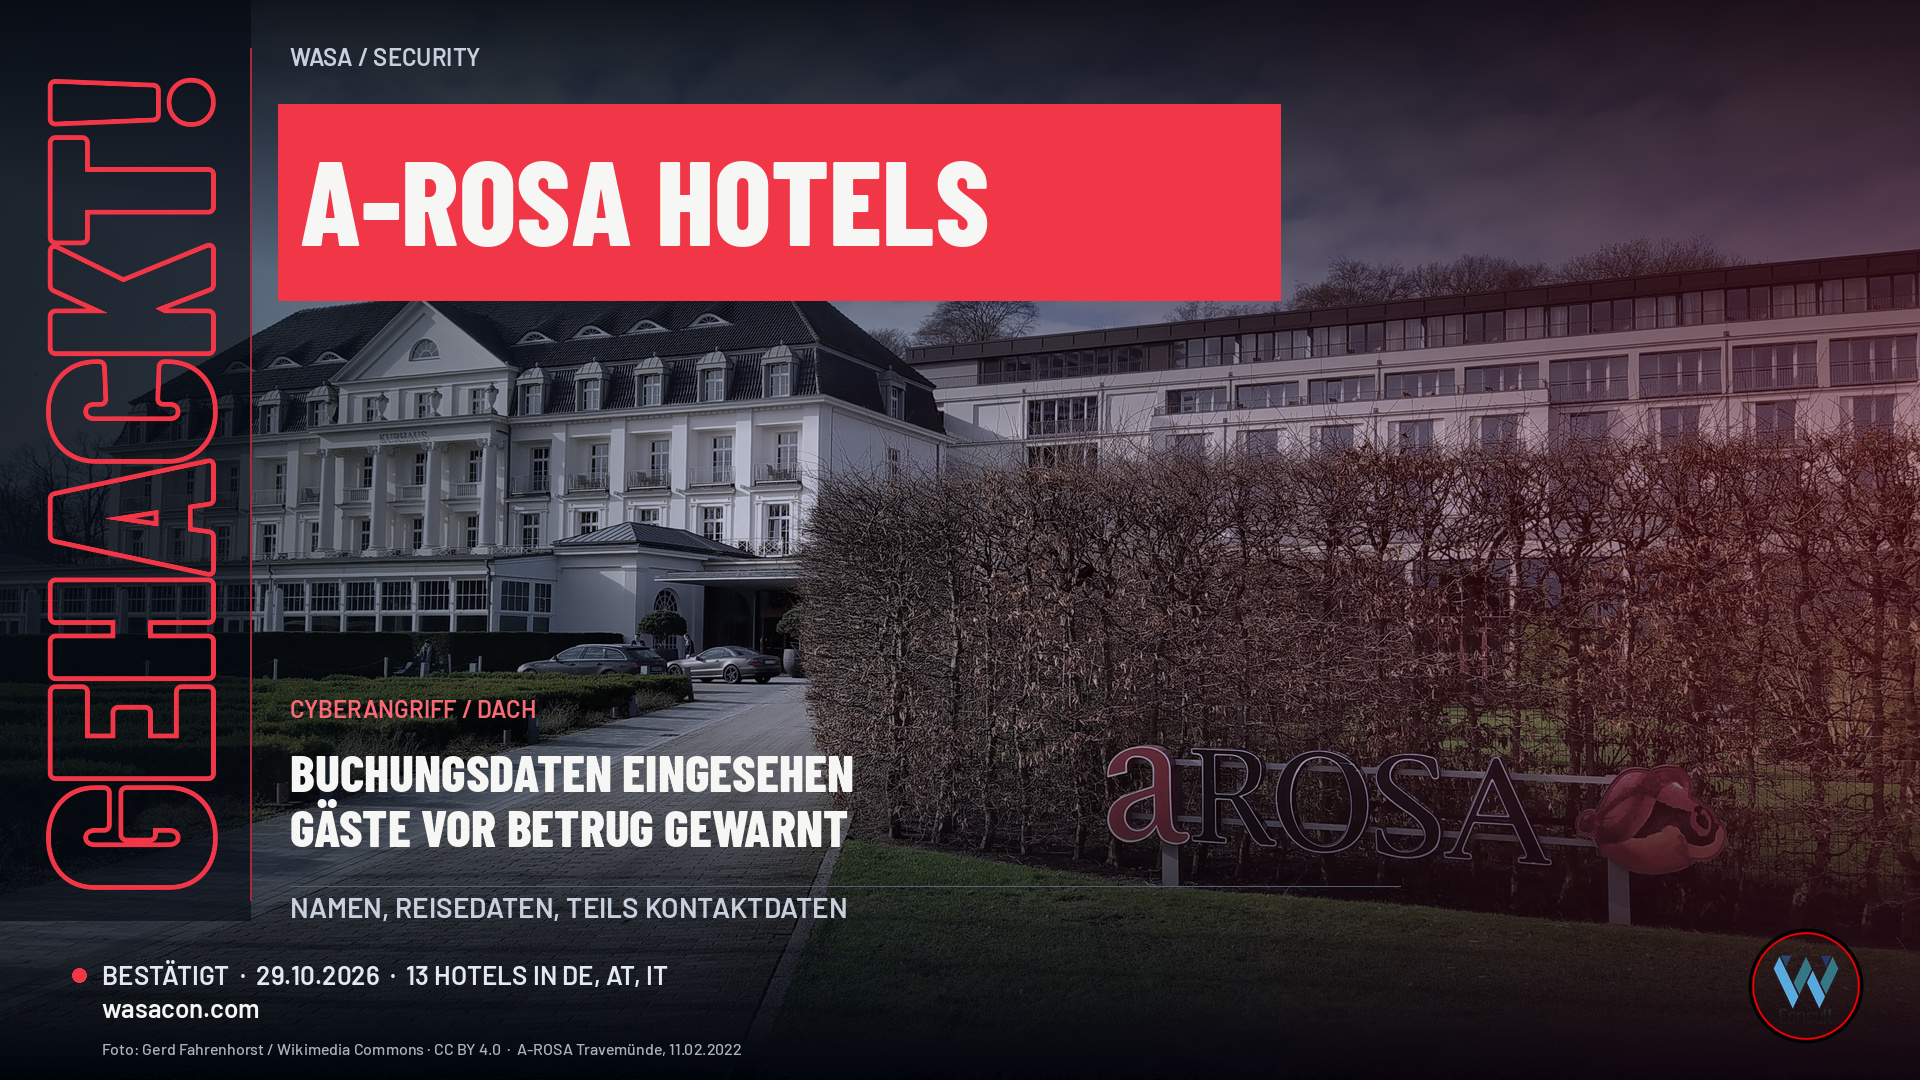
Die E-Mail, die Gäste der A-ROSA-Hotels Ende Oktober 2026 in ihrem Postfach finden, beginnt mit einem Satz, den kein Hotel gern verschickt: „Unbefugte konnten Buchungsdaten einsehen.“ So zitieren das Hamburger Abendblatt und in der Folge die Fachmedien das Schreiben der Hotelkette. Betroffen sind Namen und Reisedaten, und – sofern Gäste sie angegeben hatten – Adressen, E-Mail-Adressen und Telefonnummern.
Der Rest der Nachricht ist eine Warnung. Gäste sollen besonders auf unerwartete oder ungewöhnliche E-Mails, SMS, Anrufe, Rechnungen oder Bestellungen achten. Wer bereits reagiert und sensible Informationen weitergegeben hat, soll umgehend die Bank kontaktieren oder das Passwort ändern. Bei Bestellungen, die man nicht selbst getätigt hat, soll man sich an die Polizei wenden.
Die A-ROSA-Hotels gehören zur DSR Hotel Holding und damit zur Dertour-Gruppe. Auf ihrer Website führt die Kette 13 Häuser, davon acht in Deutschland – unter anderem auf Sylt, in Travemünde, am Tegernsee, auf Rügen und auf Usedom. Der Vorfall ist nicht spektakulär im Sinne von verschlüsselten Servern oder geschlossenen Rezeptionen. Er ist gefährlich auf leise Art: Wer weiß, wann du wo Urlaub machst, kann dir eine sehr überzeugende Nachricht schreiben.
Was die Gäste erfahren haben
Die Informationen zu diesem Fall stammen fast vollständig aus einer Quelle: dem Schreiben, das A-ROSA an seine Gäste verschickt hat. Das Hamburger Abendblatt hat daraus zitiert, Tageskarte, fvw, Hotel vor9 und dasHotellerie haben die Angaben übernommen und ergänzt. Eine eigene öffentliche Mitteilung auf den Unternehmensseiten fand dasHotellerie zum Zeitpunkt seiner Recherche nicht.
Das Schreiben ist kurz und konkret. Unbefugte hätten Buchungsdaten einsehen können. Der Zugriff sei inzwischen unterbunden. Zu den betroffenen Informationen gehörten Namen und Reisedaten sowie, sofern Gäste sie angegeben hatten, Adressen, E-Mail-Adressen und Telefonnummern.
„Wir haben den Zugriff sofort gestoppt, die zugrunde liegende Ursache behoben und alle notwendigen Schutzmaßnahmen eingeleitet.“
Dieser Satz enthält die zentrale Botschaft, aber auch die zentrale Lücke. Was die „zugrunde liegende Ursache“ war, sagt die Kette öffentlich nicht. Es kann eine Schwachstelle in einer Buchungs- oder Hotelsoftware gewesen sein, ein kompromittiertes Benutzerkonto, ein Dienstleisterzugang oder ein falsch konfigurierter Datenexport. Belegt ist keine dieser Möglichkeiten. Wer darüber spekuliert, ohne es zu kennzeichnen, schreibt keine Analyse, sondern ein Gerücht.
Zum Schluss betont A-ROSA laut Abendblatt: „Der verantwortungsvolle Umgang mit Ihren persönlichen Daten hat für uns hohe Priorität.“ Die Kette bedauere den Vorfall und die damit verbundenen Unannehmlichkeiten.
Warum Reisedaten so wertvoll sind
Auf den ersten Blick wirken die betroffenen Daten harmlos. Kein Passwort, keine Kreditkarte, keine Gesundheitsdaten. Namen und Reisedaten – was soll damit passieren?
Die Antwort steht in der Warnung der Kette selbst. Sie bittet Gäste, auf unerwartete E-Mails, SMS, Anrufe, Rechnungen oder Bestellungen zu achten. Genau dort liegt der Schaden. Ein Betrüger, der weiß, dass Familie Müller vom 14. bis 21. Dezember im Hotel am Tegernsee gebucht hat, kann eine Nachricht schreiben, die nach Hotel aussieht: Die Buchung müsse noch bestätigt werden, eine Anzahlung sei offen, die Kreditkarte sei abgelehnt worden. Ein Link führt auf eine täuschend echte Zahlungsseite.
Das ist keine Theorie. Beim Angriff auf den Reservierungsdienst RESERViSiON im November 2026 bekamen Restaurantgäste genau solche Mails mit ihren echten Buchungsdaten – „Bestätige deine Reservierung, sonst wird storniert“. Unsere Analyse zu RESERViSiON beschreibt den Ablauf im Detail. Das Muster ist dasselbe: Echte Details senken die Wachsamkeit.
Dazu kommt ein zweiter Effekt. Reisedaten verraten, wann jemand nicht zu Hause ist. Ob solche Daten für Einbrüche genutzt werden, ist für diesen Fall nicht belegt. Es ist aber ein Grund, warum Buchungsdaten mehr Schutz verdienen, als sie in vielen Betrieben bekommen.
Eine Serie im Tourismus
Das Hamburger Abendblatt überschreibt seinen Bericht vom 3. November mit „Jetzt warnt auch die Hamburger A-Rosa-Kette ihre Gäste“. Das „auch“ ist bewusst gesetzt. In den Wochen davor und danach häufen sich in Deutschland Angriffe auf Gäste- und Buchungsdaten:
- SEETELHOTELS auf Usedom: Ransomware-Angriff, Erpressungsversuch, möglicherweise auch Kreditkartendaten betroffen. Zur Analyse SEETELHOTELS.
- SECRA Bookings: Die HomeToGo-Tochter, deren Software viele Ferienwohnungsvermieter nutzen, meldete eine unautorisierte Datenexfiltration. Zur Analyse SECRA Bookings.
- RESERViSiON: Der Reservierungsdienst für Restaurants wurde über ein Kundenkonto angegriffen; Gäste bekamen Phishing-Mails mit echten Buchungsdaten. Zur Analyse RESERViSiON.
Ob es zwischen diesen Fällen technische Verbindungen gibt, ist öffentlich nicht belegt. Wir behaupten das hier ausdrücklich nicht. Gemeinsam ist ihnen das Ziel: Daten von Gästen, die sich für glaubwürdigen Betrug eignen. Für Angreifer ist der Tourismus attraktiv, weil er viele Menschen, viele Buchungsplattformen und viele kleine Betriebe mit begrenzten IT-Ressourcen verbindet.
So erkennst du gefälschte Nachrichten zu deiner Buchung
Für Gäste ist die praktische Frage, wie man eine echte Hotelnachricht von einer gefälschten unterscheidet, wenn der Betrüger Namen, Hotel und Reisedaten kennt. Ein paar Regeln helfen, unabhängig vom konkreten Fall:
- Druck ist ein Warnsignal. Nachrichten, die mit Stornierung drohen, wenn du nicht innerhalb weniger Stunden zahlst oder bestätigst, sind typisch für Betrug.
- Prüfe den Weg, nicht den Inhalt. Dass die Reisedaten stimmen, beweist nach einem solchen Vorfall nichts mehr. Entscheidend ist, ob die Nachricht über einen Weg kommt, den du kennst, und ob der Link auf die bekannte Domain des Hotels führt.
- Ruf selbst an. Nutze die Telefonnummer von der offiziellen Website oder aus deiner ursprünglichen Buchungsbestätigung, nicht die aus der verdächtigen Nachricht.
- Gib keine Kartendaten über Links ein. Wenn eine Zahlung wirklich offen ist, kannst du sie auch über das bekannte Kundenkonto oder an der Rezeption klären.
Zeitstrahl des Ablaufs
Vor dem 29. Oktober 2026:
Unbefugte können Buchungsdaten von A-ROSA-Gästen einsehen. Ein Datum oder einen Zeitraum nennt die Kette öffentlich nicht.Nach der Entdeckung:
A-ROSA stoppt nach eigener Darstellung den Zugriff sofort, behebt die Ursache und leitet Schutzmaßnahmen ein. Gäste werden per E-Mail informiert und vor Betrug gewarnt. Quelle: Gästeschreiben, zitiert nach Abendblatt.Donnerstag, 29. Oktober 2026:
Hamburger Abendblatt und fvw | TravelTalk berichten über das Schreiben. Quellen: fvw, Tageskarte.Freitag, 30. Oktober 2026:
Tageskarte (08:00 Uhr), Hotel vor9 (13:42 Uhr) und Nordtv24 greifen den Fall auf. Quellen: Tageskarte, Hotel vor9.Samstag, 31. Oktober 2026:
dasHotellerie ordnet den Fall ein und grenzt die Hotelsparte von den A-ROSA-Flussreisen ab.Dienstag, 3. November 2026:
Das Hamburger Abendblatt berichtet erneut und stellt den Fall in eine Reihe mit weiteren Datendiebstählen in der Hotellerie.Stand Redaktionsschluss:
Keine öffentlichen Angaben zu Einfallsweg, Zeitraum oder Zahl der Betroffenen.
Was offen bleibt – und warum das zählt
Drei Fragen sind für die Bewertung des Falls entscheidend und öffentlich unbeantwortet.
Welches System war betroffen? Buchungsdaten liegen in Hotels meist im Property-Management-System, in einer Buchungsmaschine auf der Website, bei Channel-Managern, in CRM- und Newsletter-Tools und in E-Mail-Postfächern. Jedes dieser Systeme hat eigene Zugänge, oft von verschiedenen Dienstleistern betrieben.
Wie lange hatten die Unbefugten Zugriff? „Einsehen“ kann einen kurzen Blick bedeuten oder einen systematischen Abruf über Wochen. Von der Dauer hängt ab, wie viele Gäste betroffen sind.
Wurde nur eingesehen oder auch kopiert? Das Schreiben spricht von „einsehen“, das Abendblatt im Titel von „Datenklau“, fvw davon, dass Hacker „zahlreiche Kundendaten der Hotelkette erbeutet“ hätten. Ob und in welchem Umfang Daten tatsächlich abgeflossen sind, hat die Kette öffentlich nicht beziffert. Gäste sollten vorsorglich davon ausgehen, dass ihre Daten in falsche Hände geraten sein können.
Was heißt das für dein Unternehmen?
Du musst kein Hotel betreiben, damit dieser Fall dich betrifft. Jedes Unternehmen mit Kundenterminen, Bestellungen oder Lieferdaten sitzt auf demselben Rohstoff: Daten, mit denen sich glaubwürdige Betrugsnachrichten bauen lassen.
- 1.
Kenne alle Orte, an denen Kundendaten liegen.
Erstelle eine Liste: Welche Systeme speichern Namen, Kontaktdaten und Termine deiner Kunden? Das Hauptsystem, die Website, der Newsletter-Dienst, das CRM, Exporte in Excel, Postfächer. Jeder dieser Orte braucht Zugriffskontrolle, Protokollierung und einen Verantwortlichen. - 2.
Speichere weniger und lösche konsequent.
Daten, die du nicht mehr hast, können nicht gestohlen werden. Lege Löschfristen für abgeschlossene Buchungen und Aufträge fest und setze sie technisch durch. Reisedaten vergangener Jahre braucht kaum ein Betrieb im operativen System. - 3.
Dienstleisterzugänge im Griff haben.
Buchungsmaschinen, Channel-Manager und Software-Anbieter haben oft weitreichende Zugriffe. Verlange MFA für alle Dienstleisterkonten, prüfe regelmäßig, welche Zugänge noch aktiv sind, und lass dir Sicherheitsnachweise wie Pentest-Berichte zeigen. - 4.
Massenabrufe erkennen.
Ein Benutzerkonto, das plötzlich Tausende Datensätze abruft oder exportiert, ist ein Alarmzeichen. Richte Warnungen für ungewöhnliche Abfragen und Exporte ein. - 5.
Deine Kunden vorher informieren, wie du kommunizierst.
A-ROSA hat seine Gäste nach dem Vorfall gewarnt. Besser ist es, wenn Kunden schon vorher wissen: Wir fragen nie per Mail oder SMS nach Kreditkartendaten, Zahlungen laufen nur über diesen Weg, im Zweifel ruf uns unter dieser Nummer an. Das macht Betrugsnachrichten wirkungslos. - 6.
Die Benachrichtigung vorbereiten.
Lege eine Vorlage für ein Schreiben nach Art. 34 DSGVO bereit: was passiert ist, welche Daten betroffen sind, was du getan hast, was Betroffene tun sollen, wie sie dich erreichen. Wer erst im Ernstfall formuliert, verliert Tage, in denen Betrüger die Daten schon nutzen.
Wenn du wissen willst, wo in deinem Unternehmen Kundendaten liegen, wer darauf zugreifen kann und wie gut das abgesichert ist, findest du hier unser Security-Audit für dein Unternehmen. Der Fall A-ROSA zeigt: Auch ohne Kreditkartendaten kann ein Datenabfluss teuer werden – für deine Kunden und für dein Vertrauen.
Häufige Fragen
Quellen
- Hamburger Abendblatt: Massiver Datenklau in Hotels: Jetzt warnt auch die Hamburger A-Rosa-Kette ihre Gäste, 03.11.2026, 10:49 Uhr (Abo). Laut Tageskarte und fvw hatte das Abendblatt bereits am 29.10.2026 mit Zitaten aus dem Gästeschreiben berichtet.
- fvw | TravelTalk: Kundendaten betroffen (Update): Arosa-Hotels werden Opfer einer Cyberattacke, 29.10.2026.
- Tageskarte: Medienberichte melden unbefugten Datenzugriff bei A-Rosa-Hotels, 30.10.2026, 08:00 Uhr. Zitate aus dem Gästeschreiben, 13 Häuser.
- Hotel vor9: Datenklau bei A-Rosa-Hotels betrifft Namen und Buchungsdaten, 30.10.2026, 13:42 Uhr.
- dasHotellerie: A-ROSA-Hotels: Buchungsdaten von Gästen abgegriffen, 31.10.2026. Abgrenzung zu A-ROSA-Flussreisen, Konzernzugehörigkeit.
- Nordtv24: A-Rosa-Kette gibt Warnung wegen Datenzugriff aus, 30.10.2026.
- KonBriefing: Cyberangriffe Deutschland aktuell, Eintrag A-ROSA Hotels / DSR Hotel Holding GmbH, Oktober 2026.