IT-Sicherheit · Analyse
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
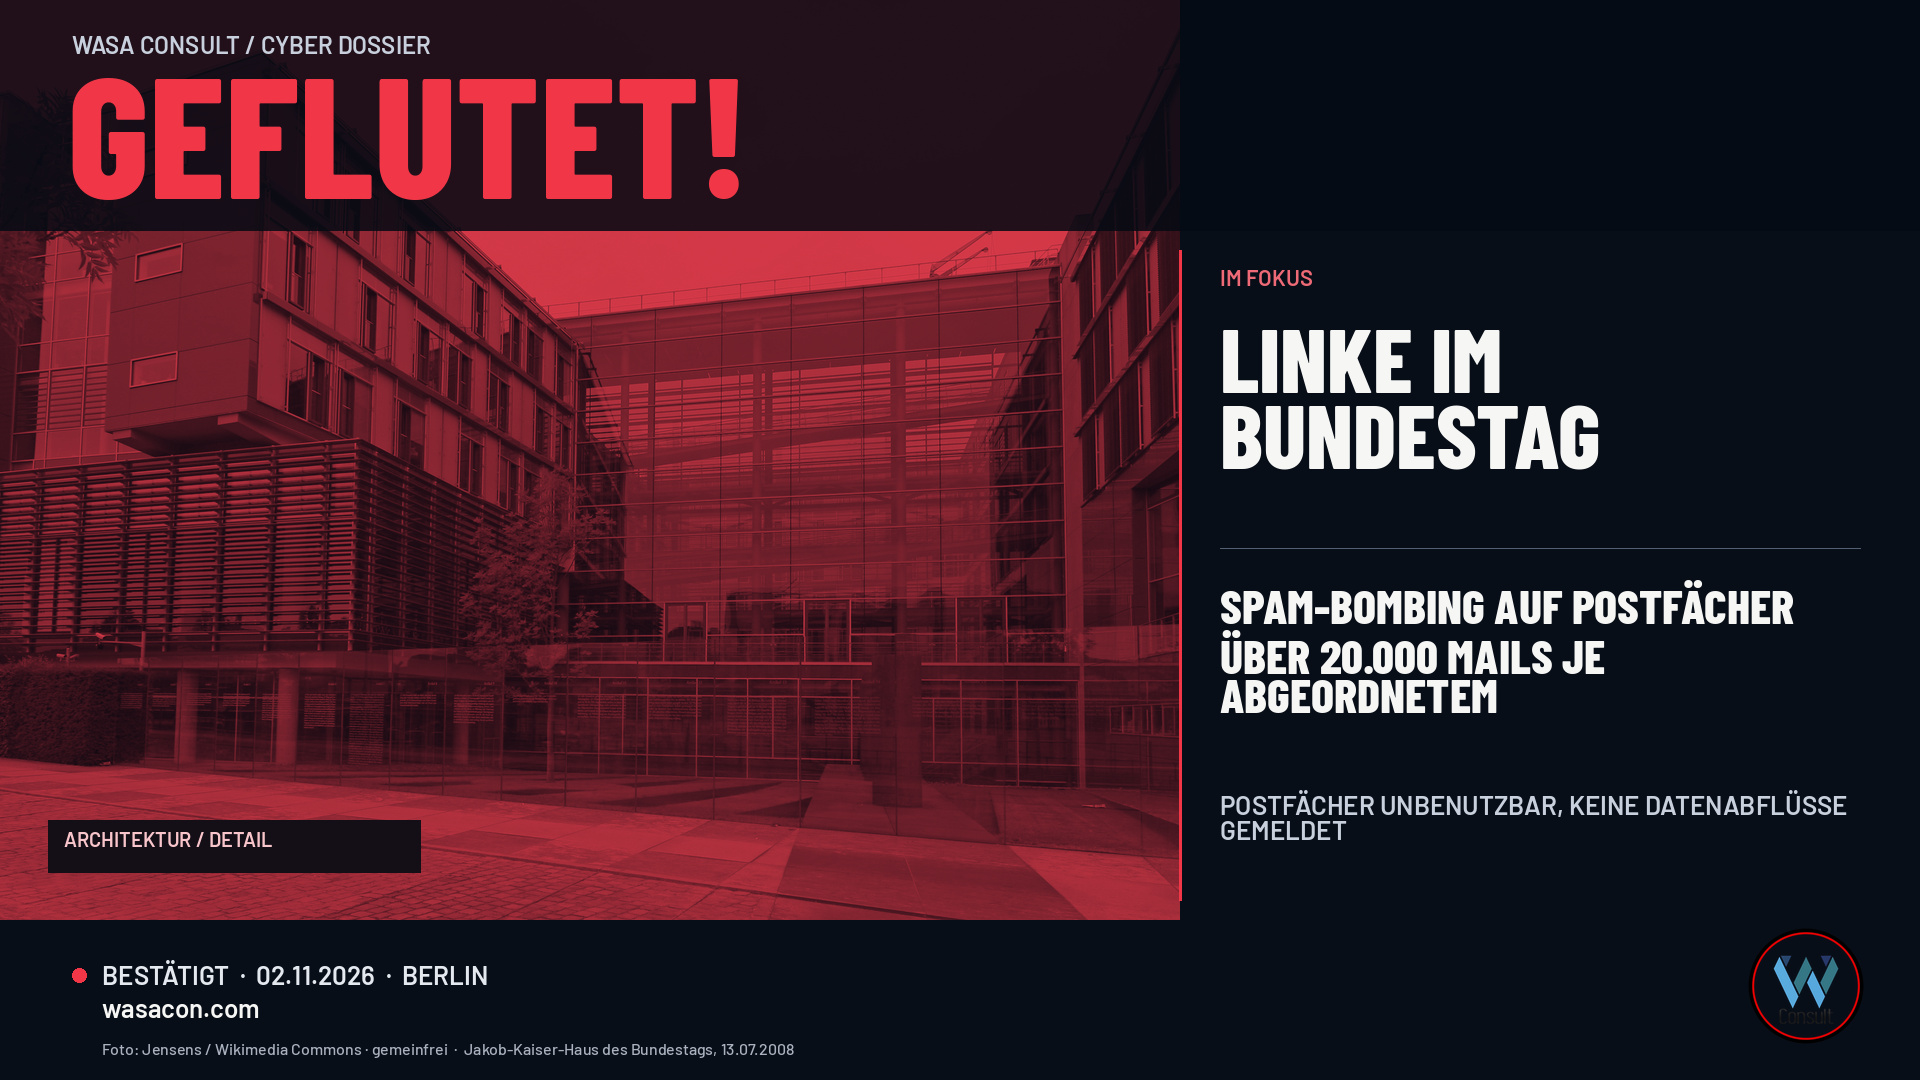
Am Montag, dem 2. November 2026, sitzen die Büros der Linken-Abgeordneten im Bundestag vor Postfächern, die sich nicht mehr bedienen lassen. „Das sind bei jedem Mitglied meiner Fraktion schon über 20.000 E-Mails, die eingegangen sind“, sagt Ina Latendorf, parlamentarische Geschäftsführerin der Fraktion, dem ARD-Hauptstadtstudio. In allen möglichen Sprachen, aus aller Herren Länder, von ganz vielen verschiedenen Absenderadressen. „Minütlich, sekündlich gehen weitere auf dem E-Mail-Postfach ein.“
Niemand ist eingebrochen, kein Passwort wurde gestohlen, keine Daten sind öffentlich als abgeflossen gemeldet. Und doch ist die Wirkung die eines erfolgreichen Angriffs: Die Postfächer sind nach Angaben der Partei lahmgelegt, wichtige Nachrichten gehen in der Flut unter, Mitarbeiterinnen und Mitarbeiter verbringen ihre Zeit mit Löschen. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) wird eingeschaltet.
Betroffen sind ausschließlich Abgeordnete der Linken. Andere Fraktionen meldeten keine Attacken. Der Mailverkehr des Bundestags insgesamt läuft weiter, mit Verzögerungen. Wer dahintersteckt, ist bis heute öffentlich unklar. Der Fall zeigt eine Angriffsform, die oft unterschätzt wird, weil sie nicht nach „Hacker“ aussieht: Spam-Bombing, auch E-Mail-Bombing genannt. Genau deshalb solltest du sie kennen.
Was an diesem Wochenende passiert ist
Die öffentlichen Angaben zum Ablauf sind knapp, lassen sich aber zu einem Bild zusammensetzen. Die Postfächer der Linken-Abgeordneten wurden nach Angaben aus Parlamentskreisen „durch tausende E-Mails geflutet und lahmgelegt“, so die dpa-Meldung vom Montagmittag, die n-tv um 14:02 Uhr und das Handelsblatt um 14:14 Uhr veröffentlichten. Die Tagesschau ergänzte am Nachmittag die Stimme aus der Fraktion.
Wann genau die Flut begann, sagt keine offizielle Stelle. Ina Latendorf berichtet, sie habe bei den anderen Fraktionen nachgefragt, und diese hätten ihr am Samstag und Sonntag signalisiert, nicht betroffen zu sein. Die Flut lief also spätestens am Wochenende des 31. Oktober und 1. November. Die Bloggerin Michaela Molthagen schreibt am 2. November von Mails, die „seit Sonntag“ einschlagen.
„Wir sind jetzt dabei zu löschen, zu löschen, zu löschen, und leider schränkt das die Arbeitsfähigkeit der Büros unserer Fraktionsmitglieder sehr ein.“
Der Bundestag als Ganzes kam glimpflich davon. Im Mailverkehr insgesamt kam es laut dpa „lediglich zu Verzögerungen, da die Server genügend Kapazitäten haben“. Die IT des Bundestags verschickte Anleitungen, wie die Betroffenen die massenhaften Mails filtern können. Das BSI wurde hinzugezogen.
Spam-Bombing: Wie ein Angriff ohne Einbruch funktioniert
Beim Spam-Bombing bricht niemand in ein System ein. Ziel ist nicht, Daten zu stehlen, sondern ein Postfach unbenutzbar zu machen. Das geht auf zwei Wegen: Entweder schickt ein Botnetz direkt Massen-Mails, oder – raffinierter – Angreifer missbrauchen fremde, legitime Dienste, die automatisch E-Mails verschicken.
Für den zweiten Weg reicht eine Liste mit Zieladressen. Ein Skript trägt diese Adressen bei Tausenden Newslettern, Kontaktformularen, Foren und Online-Shops ein. Jeder dieser Dienste schickt brav eine Bestätigungsmail, eine Willkommensnachricht oder einen Newsletter. Die Mails kommen von echten Absendern, mit echten Betreffs, in vielen Sprachen – genau das Bild, das die Abgeordneten beschreiben. Spamfilter haben es schwer, weil jede einzelne Mail legitim ist.
Ob dieser Mechanismus im Bundestag genutzt wurde, ist offiziell nicht bestätigt. Die Bloggerin Michaela Molthagen beschreibt es so: Die Mails seien „infolge von Fake-Anmeldungen bei verschiedenen Newslettern“ entstanden, die „so zu Waffen in einem Angriff geworden sind“. Sie berichtet, auf ihrer eigenen Website kurz vorher mysteriöse Anmeldungen beobachtet zu haben, die offenbar testen sollten, ob sich ihr Server für einen solchen Angriff eignet. Ihr Newsletter sei aber inaktiv gewesen. Die Zahl von „30.000 Mails pro Minute“ am Bundestags-Mailserver, die sie nennt, stammt ebenfalls aus ihrem Blog und ist nicht offiziell bestätigt.
Molthagen weist auch auf ein Geschäftsmodell hin: Im Internet gebe es Dienstleister, die solche Aktionen verkaufen. Man gibt die Zieladressen an, zahlt einen geringen Betrag – und kurz darauf landen Tausende E-Mails in den Postfächern der Opfer.
Warum Spam-Bombing mehr ist als Lärm
Auf den ersten Blick ist Spam-Bombing eine Störung, kein Sicherheitsvorfall. Keine Daten weg, keine Systeme verschlüsselt. Das ist zu kurz gedacht, aus drei Gründen.
Erstens: Verfügbarkeit ist Sicherheit. Wer seine Mails nicht mehr lesen kann, kann nicht arbeiten. Für Abgeordnete heißt das: Bürgeranfragen, Termine, Abstimmungen und vertrauliche Korrespondenz gehen in der Flut unter. Für ein Unternehmen heißt es: Kundenanfragen, Bestellungen, Rechnungen, Reklamationen.
Zweitens: Die Flut kann etwas verstecken. In der Sicherheitsbranche ist bekannt, dass Mail-Bombing manchmal als Ablenkung dient. Zwischen Tausenden Spam-Mails geht eine einzelne wichtige Nachricht unter – etwa eine Warnung der Bank, eine Bestellbestätigung oder ein Hinweis auf eine Anmeldung von einem fremden Gerät. Ein zweites bekanntes Muster: Kurz nach der Flut meldet sich ein angeblicher IT-Support per Telefon oder Chat und bietet Hilfe an. Wer dann Fernzugriff gewährt, öffnet die Tür. Ob es im Fall der Linken solche Begleitaktionen gab, ist öffentlich nicht bekannt. Wir behaupten das hier ausdrücklich nicht. Es ist aber genau das, worauf du im eigenen Unternehmen achten solltest.
Drittens: Gezielte Auswahl. Betroffen war nur eine Fraktion. Das legt nahe, dass jemand bewusst diese Adressen ausgewählt hat. Ein politisches Motiv liegt nahe, ist aber nicht belegt. Auch das BSI und die Fraktion haben öffentlich keine Täter genannt.
Zeitstrahl des Ablaufs
Kurz vor dem Wochenende 31. Oktober / 1. November 2026:
Laut der Bloggerin Michaela Molthagen beobachtet sie auf ihrer Website mysteriöse Newsletter-Anmeldungen, die offenbar die Eignung ihres Servers testen. Einschätzung Dritter.Samstag, 31. Oktober, und Sonntag, 1. November 2026:
Die Linksfraktion fragt bei anderen Fraktionen nach; diese signalisieren, dass bei ihnen keine Abgeordneten betroffen sind. Die Flut läuft also spätestens zu diesem Zeitpunkt. Quelle: Ina Latendorf gegenüber der ARD.Montag, 2. November 2026, 14:02 und 14:14 Uhr:
dpa-Meldung über „Spam-Bombing-Angriff“, veröffentlicht unter anderem bei n-tv und Handelsblatt. BSI eingeschaltet, Anleitungen zum Filtern verschickt. Quellen: n-tv, Handelsblatt.Montag, 2. November 2026, 15:14 Uhr:
Die Tagesschau berichtet mit Zitaten von Ina Latendorf: über 20.000 Mails pro Mitglied, „minütlich, sekündlich“ weitere. Quelle: tagesschau.2. und 3. November 2026:
Weitere Berichte, unter anderem Anadolu Agency und Tagesspiegel Background. Molthagen veröffentlicht und aktualisiert ihren Blogbeitrag. Quellen: Anadolu Agency, Molthagen.Stand Redaktionsschluss:
Keine öffentliche Zuschreibung an Täter, keine offizielle Beschreibung der Technik.
Wenn dein Newsletter zur Waffe wird
Der Fall hat eine Seite, die oft übersehen wird: Wer Spam-Bombing über fremde Dienste betreibt, braucht Komplizen wider Willen. Jede Website mit Newsletter-Anmeldung, Kontaktformular oder Registrierung ohne Schutz kann zum Werkzeug werden. Molthagen schreibt offen, sie wäre mit ihrem Newsletter „wohl ungewollt eine Waffe“ geworden, wenn er noch aktiv gewesen wäre.
Das ist kein theoretisches Risiko. Jede ungeschützte Anmeldung erzeugt eine legitime Mail von einem echten Absender. Spamfilter lernen diese Absender oft als vertrauenswürdig. Genau deshalb ist der Missbrauch so wirksam: Die Flut besteht aus Mails, die einzeln völlig in Ordnung aussehen. Wer viele Newsletter, Onlineshops oder Mitgliederportale betreibt, kann so ungewollt Tausende Bestätigungsmails in fremde Postfächer schicken – und dabei den eigenen Versandruf ruinieren, wenn Empfänger die Mails als Spam markieren oder Blocklisten den Absender aufnehmen.
Für Unternehmen heißt das: Du kannst Opfer sein – und du kannst ungewollt Täterwerkzeug sein. Beides lässt sich mit einfachen Mitteln reduzieren. Ein Double-Opt-in, ein Limit für Anmeldungen derselben Adresse und eine Warnung, wenn das Versandvolumen plötzlich sprunghaft steigt, sind der Mindestschutz. Wer das nicht hat, sollte es nachrüsten, bevor jemand genau diese Lücke bei dir ausnutzt.
Was die anderen Fraktionen und der Bundestag zeigt
Dass nur eine Fraktion betroffen war, während der Rest des Bundestags weiterarbeiten konnte, verdient eine eigene Bemerkung. Es spricht gegen einen Angriff auf die zentrale Mail-Infrastruktur und für einen Angriff auf bekannte, öffentlich auffindbare Adressen einer klar umrissenen Zielgruppe. Abgeordneten-E-Mails stehen oft auf Websites, in Pressemitteilungen und in Verteilerlisten. Genau das macht sie zu einem lohnenden Ziel für jede Kampagne, die Masse erzeugen will.
Gleichzeitig zeigt der Fall, dass Kapazität hilft – aber nur bis zu einem Punkt. Die Bundestags-Server hatten laut dpa genug Reserven, sodass der übrige Mailverkehr lediglich verzögert wurde. Die Postfächer der Betroffenen waren trotzdem unbenutzbar. Ein großes Postfach-Limit oder ein leistungsfähiger Server löst das Problem also nicht von allein. Es braucht Filter, die sich schnell und gezielt auf eine Adresse oder eine Fraktion anwenden lassen, ohne den Rest der Organisation abzuschneiden.
Was heißt das für dein Unternehmen?
- 1.
Plane für den Fall, dass ein Postfach unbenutzbar wird.
Welche Postfächer sind für dein Geschäft kritisch – info@, bestellung@, die Geschäftsführung, die Buchhaltung? Lege fest, wie du diese Adressen im Ernstfall schützt: temporäre Filterregeln, eine Ausweichadresse, eine Weiterleitung nur von bekannten Absendern. Dein Mail-Anbieter sollte erklären können, welche Schutzmechanismen gegen Massenzustellung greifen. - 2.
Achte auf die Mail, die in der Flut untergehen soll.
Wenn plötzlich Tausende Mails eingehen, prüfe gezielt Konten auf ungewöhnliche Aktivitäten: neue Anmeldungen, geänderte Passwörter, Bankbenachrichtigungen, Bestellbestätigungen, Lieferadressenänderungen. Die Flut kann Absicht sein. - 3.
Kein Fernzugriff für „den IT-Support“, der sich selbst meldet.
Schule dein Team: Nach einer Mailflut ruft niemand von der IT unaufgefordert an, um per Fernwartung zu „helfen“. Wer anruft, wird über eine bekannte interne Nummer zurückgerufen. Fernwartungstools wie Quick Assist oder AnyDesk sollten nur nach definiertem Freigabeweg nutzbar sein. - 4.
Deine eigenen Formulare absichern.
Newsletter mit Double-Opt-in, Rate-Limits pro IP und Zieladresse, ein Captcha oder ein unsichtbarer Bot-Schutz, keine Bestätigungsmails mit frei wählbarem Inhalt. So verhinderst du, dass deine Website zum Werkzeug wird – und dass dein Mail-Absender auf Sperrlisten landet. - 5.
Monitoring für Zustellvolumen.
Ungewöhnlich viele eingehende Mails an einzelne Empfänger oder ungewöhnlich viele ausgehende Bestätigungsmails aus deinem System sind messbar. Richte Warnungen ein, damit du nicht erst am Montagmorgen davon erfährst. - 6.
Ein Kommunikationsweg jenseits der E-Mail.
Die Linksfraktion konnte über Telefon und Presse kommunizieren. In deinem Unternehmen sollte es einen definierten zweiten Kanal geben, über den Mitarbeitende, Kunden und Partner erreichbar bleiben, wenn E-Mail ausfällt.
Wenn du wissen willst, wie gut deine E-Mail-Infrastruktur, deine Formulare und deine Abläufe gegen Spam-Bombing und die oft folgenden Social-Engineering-Versuche aufgestellt sind, findest du hier unser Security-Audit für dein Unternehmen. Der Fall im Bundestag zeigt: Ein Angriff muss nichts stehlen, um deine Arbeit zu stoppen.
Häufige Fragen
Quellen
- tagesschau: Massive Cyberattacke auf Linken-Abgeordnete, Stand 02.11.2026, 15:14 Uhr. Zitate von Ina Latendorf, Abfrage bei anderen Fraktionen, BSI.
- n-tv / dpa: Postfächer überlastet: Cyberangriff auf Emails von Linken-Abgeordnete im Bundestag, 02.11.2026, 14:02 Uhr.
- Handelsblatt: Cyberattacke: Postfächer von Linke-Abgeordneten im Bundestag lahmgelegt, 02.11.2026, 14:14 Uhr.
- Anadolu Agency: German Left party parliamentary group targeted in cyberattack, 02.11.2026.
- Michaela Molthagen (Blog): Angriffe auf Mail-Konten der PARTEI DIE LINKE, veröffentlicht 02.11.2026, aktualisiert 03.11.2026. Einschätzung Dritter zu Newsletter-Missbrauch und Mailvolumen, nicht offiziell bestätigt.
- Hasepost: Spam-Bombing legt Linken-Postfächer im Bundestag lahm, 02.11.2026, unter Berufung auf Berliner Zeitung und dpa.
- KonBriefing: Cyberangriffe Deutschland aktuell, Eintrag Abgeordnete der Fraktion Die Linke im Deutschen Bundestag, 2. November 2026.