IT-Sicherheit · Analyse
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
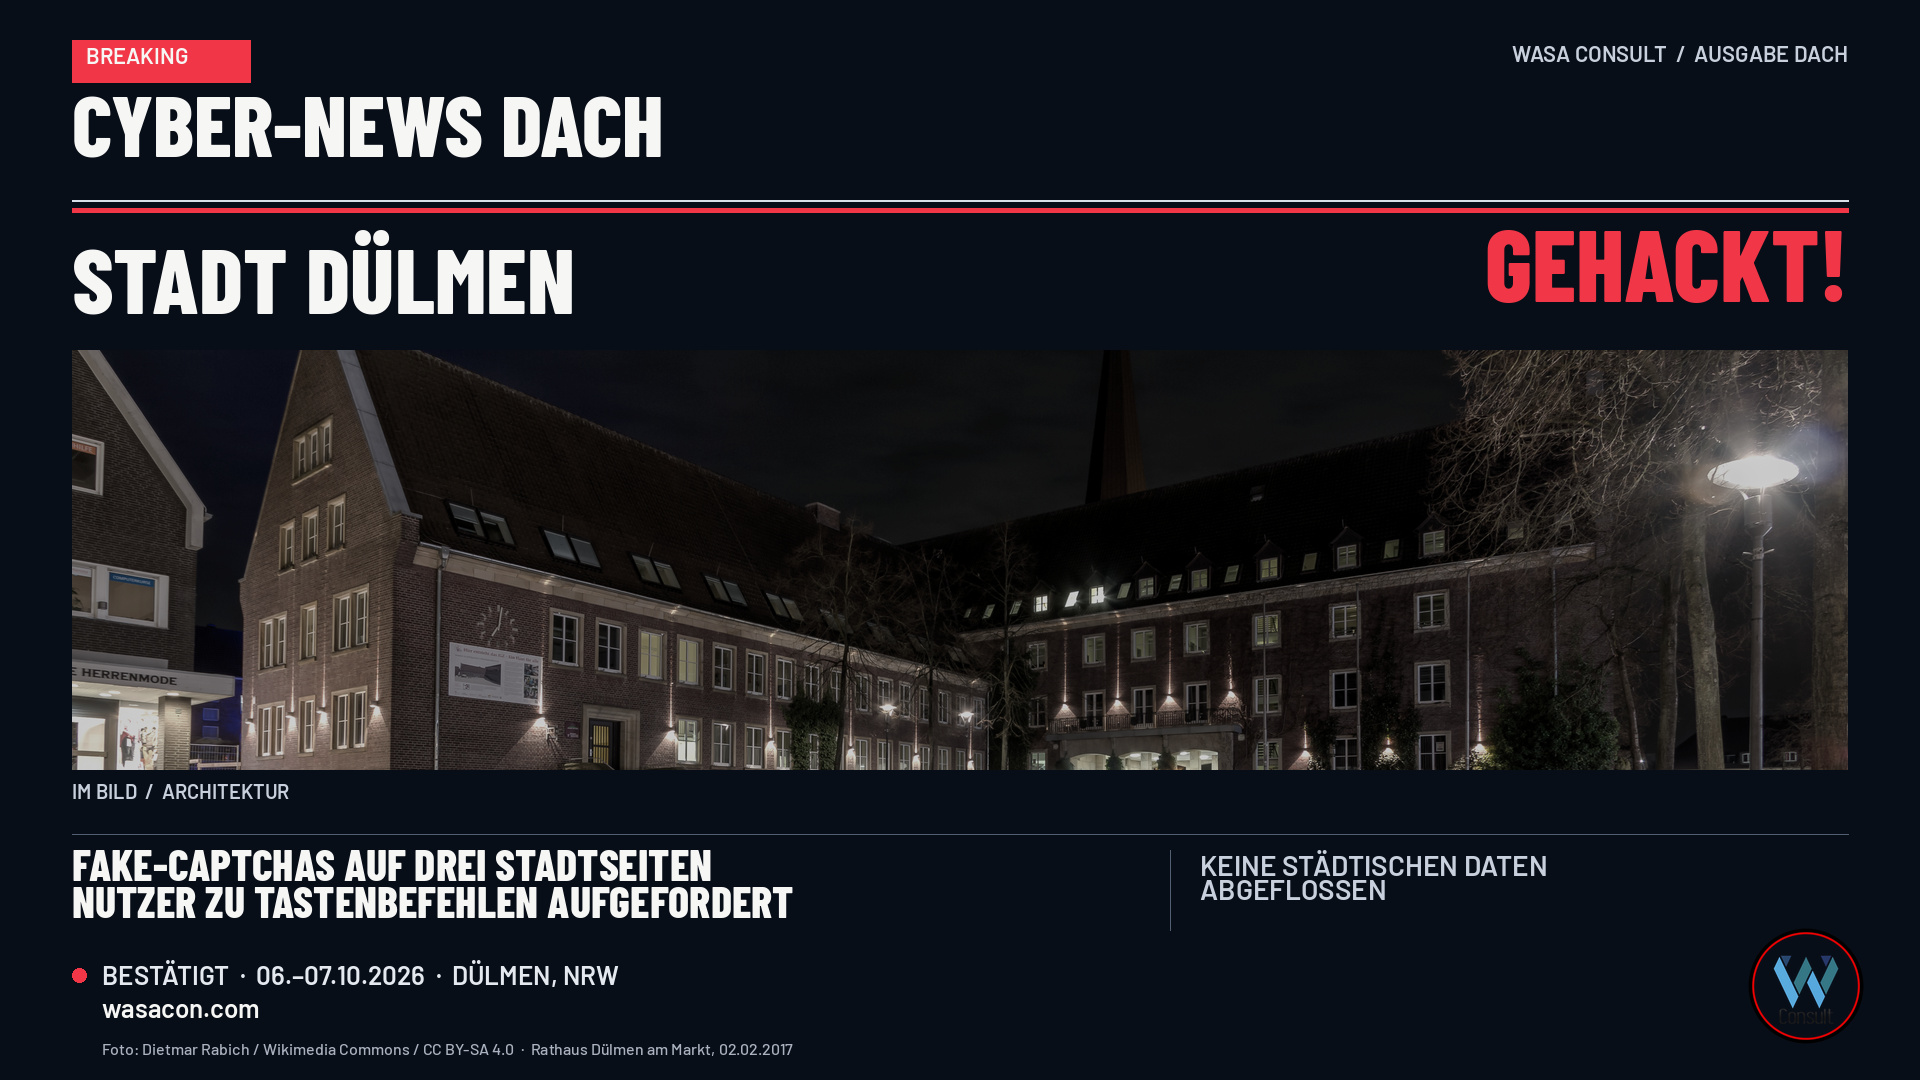
Am Mittwoch, dem 7. Oktober 2026, bemerkt die Dülmener Zeitung etwas, das auf einer kommunalen Website nichts zu suchen hat: eine Sicherheitsabfrage, ein sogenanntes Captcha, das Besucherinnen und Besucher auffordert, Tastenkombinationen auf ihrem eigenen Gerät einzugeben. Die Zeitung informiert die Stadt. Am Donnerstag bestätigt die Pressestelle, was in dieser Woche auf drei städtischen Internetseiten passiert ist.
Unbekannte haben sich Zugriff verschafft und gefälschte Captchas eingebaut. Betroffen waren www.duelmen.de, www.duelmen-marketing.de und www.duelmener-winter.de. Die Abfragen waren von Dienstag, 6. Oktober, 16:46 Uhr, bis Mittwoch, 7. Oktober, 15:30 Uhr aktiv – knapp dreiundzwanzig Stunden. Wer in dieser Zeit nur das Fenster gesehen hat, war nach Angaben der Stadt nicht in Gefahr. Wer den Anweisungen gefolgt ist und die verlangten Tastenkombinationen ausgeführt hat, konnte sich möglicherweise Schadsoftware auf den Rechner oder das Handy holen.
Die Stadtseiten selbst nutzen solche Abfragen nach eigenen Angaben gar nicht. „Die städtischen Internetseiten verfügen nicht über derartige Abfragen“, sagt der Sprecher André Siemes dem WDR. Und klarer noch, ebenfalls gegenüber dem WDR:
„Wir können nicht ausschließen, dass private Geräte betroffen sind.“
Genau darin liegt die Pointe dieses Angriffs. Es geht nicht zuerst um gestohlene Akten der Stadtverwaltung. Es geht um die Menschen, die einer kommunalen Website vertrauen und sie ganz selbstverständlich aufrufen. Die Stadtseite wird zum Verteilkanal. Das ist ein Muster, das du kennen solltest, egal ob du eine Kommune, ein Versorgungsunternehmen oder einen Onlineshop betreibst.
Was zwischen Dienstag und Mittwoch auf den Stadtseiten passierte
Der Ablauf lässt sich aus der städtischen Mitteilung und der lokalen Berichterstattung ziemlich genau rekonstruieren. Am Dienstagnachmittag, 16:46 Uhr, erscheinen auf den drei genannten Seiten gefälschte Sicherheitsabfragen. Ein Captcha ist im Normalfall ein kurzer Test, mit dem eine Website prüft, ob ein Mensch oder ein Programm sie bedient – etwa durch das Ankreuzen eines Kästchens oder das Erkennen von Bildern. Genau das erwarten viele Nutzerinnen und Nutzer, und genau deshalb funktioniert die Täuschung.
Die Stadt sagt ausdrücklich, dass ihre Seiten über derartige Abfragen nicht verfügen. Was die Besucher sahen, gehörte also nicht zum normalen Auftritt. Die Dülmener Zeitung berichtet, dass sie selbst am Mittwoch auf das Sicherheitsproblem hingewiesen und die Stadt daraufhin einen externen IT-Dienstleister eingeschaltet hat. Am Mittwochnachmittag, 15:30 Uhr, sind die Abfragen nicht mehr aktiv. Am Donnerstag, 8. Oktober, bestätigt die Pressestelle den Vorfall öffentlich, zuerst gegenüber der Zeitung, dann in einer eigenen Mitteilung, die einen Screenshot der Dülmener Zeitung zeigt.
WDR, Radio Kiepenkerl und weitere Regionalmedien greifen den Fall noch am selben Tag auf. Die Stadt beschreibt den technischen Einstieg so: Der Angriff erfolgte von einer in Tschechien registrierten Domain und war nach erster Untersuchung über ein Kontaktformular möglich. Diese Komponente wurde ausgetauscht. Alle weiteren Seiten wurden auf ähnliche, potenzielle Schwachstellen überprüft. Der schadhafte Programmcode ist entfernt.
Wichtig für die Einordnung: Eine in Tschechien registrierte Domain sagt nichts Verlässliches über den Sitz der Täter. Domains lassen sich von überall aus registrieren. Die Stadt spricht von Unbekannten und stellt Strafanzeige. Eine öffentliche Täterzuschreibung gibt es nicht.
Wie ein gefälschtes Captcha zur Gefahr wird
WDR und Dülmener Zeitung bezeichnen die Methode als „TerminalFix“ oder „ClickFix“. Gemeint ist ein Social-Engineering-Angriff, der nicht die Software auf dem Gerät des Opfers knackt, sondern die Person selbst dazu bringt, einen Schritt auszuführen, den sie für eine Sicherheitsprüfung hält.
Das Muster ist inzwischen weit verbreitet, und gerade deshalb solltest du es auf den Punkt bringen, ohne es nachbauen zu können: Es erscheint ein Fenster, das wie eine übliche Bot-Prüfung aussieht. Statt eines Bilderrätsels oder eines Häkchens fordert es aber dazu auf, bestimmte Tastenkombinationen auf dem eigenen Gerät einzugeben. Wer das tut, führt im Zweifel genau das aus, was die Angreifer vorbereitet haben – und holt sich Schadsoftware auf den Rechner. Seriöse Websites und echte Captchas verlangen das nie.
Die Stadt zieht daraus die richtige Linie: Nur das Erscheinen des Fensters war nach derzeitigen Erkenntnissen ungefährlich. Die Gefahr beginnt, wenn jemand den Anweisungen folgt. Wie viele Menschen das Fenster überhaupt gesehen haben, weiß die Stadt nicht. Wie viele die Tastenkombinationen ausgeführt haben, erst recht nicht. Deshalb der Satz von André Siemes, die Stadt könne nicht ausschließen, dass private Geräte betroffen sind.
Ein vergleichbares Muster – eine kompromittierte öffentliche Website, die den Besuchern verdächtige Aufforderungen zeigt – stand wenige Wochen zuvor bereits bei der Kasseler Verkehrs- und Versorgungs-GmbH im Raum. Dazu unsere Analyse zum Schadcode-Angriff auf die KVV in Kassel. Dort ist öffentlich nicht bestätigt, ob tatsächlich ClickFix zum Einsatz kam. In Dülmen beschreiben Stadt und Presse den Ablauf klarer: ein Fake-Captcha, das zu Tastenkombinationen auffordert.
Für Kommunen ist das besonders heikel. Eine städtische Website genießt Vertrauen: Öffnungszeiten, Formulare, Veranstaltungen. Genau dieses Vertrauen macht sie zu einem lohnenden Verteilkanal. KOMMUNAL.EDV hat den Fall am 9. Oktober deshalb als Warnsignal eingeordnet: Die Schadwirkung endet nicht zwingend auf dem Webserver. Die Website wird zum Angriffsweg gegen die Geräte der Bürgerinnen und Bürger – und zur Reputationsfrage, wenn ausgerechnet die Seite der eigenen Stadt zur Falle wird.
Was die Stadt erreicht hat – und was bei den Besuchern offen bleibt
Zwei Dinge lassen sich für Dülmen klar trennen, und beide sind lehrreich.
Erstens die eigene IT. Die Stadt sagt, Daten seien nach jetzigen Erkenntnissen nicht abgeflossen. Die betroffene Serverumgebung werde von einem externen Dienstleister gewartet und sei nicht mit den Servern der städtischen IT verbunden. Das ist die klassische Segmentierung: Ein kompromittierter Webauftritt führt nicht automatisch in das Rathausnetz, in Fachverfahren oder ins Personenstandsregister. Ohne diese Trennung wäre aus einem Website-Vorfall leicht ein Verwaltungsvorfall geworden. Dass die Seiten extern betreut werden, entlastet die Stadt als Betreiberin übrigens nicht von der Verantwortung. Sie bleibt Ansprechpartnerin für die Öffentlichkeit, stellt die Strafanzeige und muss den Dienstleister so führen, dass ein solcher Code schnell auffällt und verschwindet.
Zweitens die Besucher. Hier bleibt eine Lücke, die sich mit den öffentlichen Angaben nicht schließen lässt. Die Stadt kennt die Zahl der betroffenen Nutzer nicht. Sie kann nicht ausschließen, dass private Geräte infiziert wurden. Sie gibt deshalb konkrete Schritte aus: Gerät mit aktueller Sicherheitstechnik versehen und eingehend prüfen, auf Auffälligkeiten im Betrieb achten, vorsichtig gegenüber eingehenden Phishing-Mails sein – verdächtige Absender, falsche Anreden, merkwürdige Links und Anhänge – und grundsätzlich keine Captchas ausführen, die zu einer Tastenkombination auffordern. Der WDR verweist zusätzlich auf den Leitfaden des Bundesamtes für Sicherheit in der Informationstechnik für Bürgerinnen und Bürger.
Das ist die richtige Kommunikation. Eine Mitteilung, die nur sagt, die Seiten seien wieder sicher, würde demjenigen nicht helfen, der am Dienstagabend den Anweisungen gefolgt ist. Die Stadt sagt beides: Der Code ist weg, und wer mitgemacht hat, soll sein Gerät prüfen. Außerdem warnt sie nach WDR-Angaben andere Kommunen in NRW. Derselbe Angriffsweg kann auf vielen kommunalen Websites funktionieren, wenn niemand regelmäßig prüft, was dort tatsächlich ausgeliefert wird.
Zeitstrahl des Ablaufs
Dienstag, 6. Oktober 2026, 16:46 Uhr:
Auf www.duelmen.de, www.duelmen-marketing.de und www.duelmener-winter.de werden gefälschte Captchas aktiv. Quelle: Stadt Dülmen, 8.10.2026.Mittwoch, 7. Oktober 2026:
Die Dülmener Zeitung stößt auf das Sicherheitsproblem und informiert die Stadt. Die Stadt schaltet einen externen IT-Dienstleister ein. Quelle: Dülmener Zeitung.Mittwoch, 7. Oktober 2026, 15:30 Uhr:
Die Sicherheitsabfragen sind nicht mehr aktiv. Der schadhafte Programmcode wird identifiziert und entfernt. Quelle: Stadt Dülmen.Donnerstag, 8. Oktober 2026, 13:04 Uhr:
Die Dülmener Zeitung berichtet mit Bestätigung der Pressestelle. Aktualisierung am 9. Oktober, 10:24 Uhr. Quelle: DZ, Falko Bastos.Donnerstag, 8. Oktober 2026:
Die Stadt veröffentlicht ihre eigene Mitteilung, kündigt Strafanzeige an und gibt Empfehlungen für Nutzerinnen und Nutzer. Radio Kiepenkerl berichtet um 15:56 Uhr, der WDR um 17:51 Uhr, unter anderem mit dem Zitat von André Siemes und dem Hinweis, dass die Verwaltung andere Kommunen in NRW warnt. Quellen: Stadt Dülmen, Radio Kiepenkerl, WDR.Freitag, 9. Oktober 2026:
KOMMUNAL.EDV ordnet den Fall als Warnsignal für Kommunen ein. Quelle: KOMMUNAL.EDV.Stand Redaktionsschluss:
Keine öffentliche Täterzuschreibung, keine bekannte Zahl infizierter Geräte, kein späteres Update der Stadt, das einen Datenabfluss nachträglich feststellt.
Was heißt das für dein Unternehmen?
Der Angriff gilt einer Stadtverwaltung. Das Muster gilt für jede Organisation mit einer stark besuchten Website und einem Vertrauensvorschuss: Kommunen, Stadtwerke, Verkehrsbetriebe, Krankenhäuser, Versicherer, Onlineshops, Vereine.
- 1.
Deine Website kann zur Waffe gegen deine Kundinnen und Kunden werden.
Ein Angriff muss deine Datenbank nicht erreichen, um Schaden anzurichten. Wenn jemand deinen Auftritt so verändert, dass Besucher Schadsoftware auf ihr eigenes Gerät holen, triffst du Menschen, die dir vertrauen. Plane genau diesen Fall: Integritätsprüfung der ausgelieferten Seiten, Alarm, wenn unvermutet Skripte oder Fenster erscheinen, und ein fertiger Warntext. - 2.
Kontaktformulare und fremde Bausteine sind ein klassisches Einfallstor.
In Dülmen war nach erster Untersuchung ein Kontaktformular der Weg. Solche Komponenten – Formulare, Chat-Widgets, Captcha-Dienste, Marketing-Pixel – liegen oft außerhalb dessen, was das eigene Team täglich im Blick hat. Halte sie auf aktuellem Stand, beschränke, was sie dürfen, und prüfe nach jeder Änderung, was die Seite tatsächlich ausliefert. Ein ausgetauschtes Formular nach dem Vorfall ist richtig. Regelmäßige Kontrolle davor wäre besser gewesen. - 3.
Trenn den Webauftritt von der Kern-IT.
Die Stadt kann zumindest vorläufig sagen, ihre Daten seien nicht abgeflossen, weil die betroffene Serverumgebung nicht mit der städtischen IT verbunden ist. Diese Trennung solltest du nicht erst im Vorfall erklären müssen, sondern vorher belegen können: eigene Systeme, eigene Zugänge, klare Grenzen zum Fachverfahren, zur Buchhaltung, zur Produktion. - 4.
Ein externer Dienstleister entbindet dich nicht.
Die Dülmener Seiten werden extern gewartet. Trotzdem spricht die Stadt, stellt Strafanzeige und warnt die Öffentlichkeit. Im Vertrag mit Hosting- und Wartungspartnern muss stehen, wie schnell sie reagieren, wie sie dich informieren und wie du selbst prüfen kannst, was auf der Seite läuft. Die Verantwortung bleibt bei dir. - 5.
Bereite die Warnung vor, bevor du alle Zahlen kennst.
Die Stadt weiß nicht, wie viele Nutzer das Fenster gesehen haben, und warnt trotzdem konkret: welcher Zeitraum, welche Seiten, welches Verhalten gefährlich war, was Betroffene tun sollen. Genau so solltest du es halten. Eine vorbereitete Vorlage spart die Stunden, in denen sonst über Ton und Haftung diskutiert wird, während Betroffene bereits handeln müssten. - 6.
Schule dein Team: Keine Tastenkombination auf Zuruf eines Fensters.
Echte Sicherheitsabfragen verlangen kein Ausführen von Befehlen auf dem eigenen Gerät. Das gilt für deine Mitarbeitenden genauso wie für deine Kundinnen und Kunden. Mach das zu einer klaren Regel, und sag öffentlich, dass ihr selbst niemals per unerwarteter Meldung auf der Website zu solchen Schritten auffordert. - 7.
Überwache, was deine Seite ausliefert.
Ein gefälschtes Captcha, das deine Website laut eigener Aussage gar nicht hat, hätte auffallen können – durch Inhaltsüberwachung, eine externe Sichtprüfung oder Nutzermeldungen, die sofort ankommen. In Dülmen kam der Hinweis von der lokalen Zeitung. Das ist verdienstvoll, sollte aber nicht der einzige Entdeckungsweg sein.
Wenn du prüfen willst, wie gut in deinem Unternehmen die Integrität der Website, die Trennung zur Kern-IT, der Umgang mit Formularen und die Kommunikation an Kundinnen und Kunden im Vorfall aufgestellt sind, findest du hier unser Security-Audit für dein Unternehmen. Der Fall Dülmen zeigt vor allem eines: Ein Angriff muss deine Akten nicht erreichen, um Menschen zu treffen, die deiner Seite vertrauen. Manchmal reicht das Fenster, das dort nicht hingehört.
Häufige Fragen
Quellen
- Stadt Dülmen: Städtische Internetseiten wurden gehackt, 08.10.2026. Offizielle Mitteilung zu Seiten, Zeitraum, Einfallstor, Datenlage und Empfehlungen.
- WDR: Stadt Dülmen warnt nach Cyberangriff ihre Bürger, Stand 08.10.2026, 17:51 Uhr. Zitat von André Siemes, Einordnung als TerminalFix/ClickFix, Besucherzahl, Warnung an andere Kommunen. Sendung: WDR 2 für das Münsterland, 08.10.2026, 16:30 Uhr.
- Dülmener Zeitung (Falko Bastos): Cyber-Angriff auf städtische Websites – Nutzer könnten betroffen sein, 08.10.2026, 13:04 Uhr, aktualisiert 09.10.2026, 10:24 Uhr. Hinweis der Zeitung an die Stadt, technische Einordnung.
- Radio Kiepenkerl: Dülmen: Stadt gehackt, 08.10.2026, 15:56 Uhr.
- Regionalupdate: Hackerangriff auf Dülmener Internetseiten: Falsche Captchas sollten Schadsoftware einschleusen, 08.10.2026.
- KOMMUNAL.EDV (Judy Meier): Cyberangriff auf Dülmener Stadt-Websites, 09.10.2026. Fachliche Einordnung als Warnsignal für Kommunen.
- KonBriefing: Cyberangriffe Deutschland aktuell, Eintrag Stadt Dülmen, 6. Oktober 2026.