IT-Sicherheit · Analyse
Die eigene Website als Falle: Der Schadcode-Angriff auf die KVV in Kassel
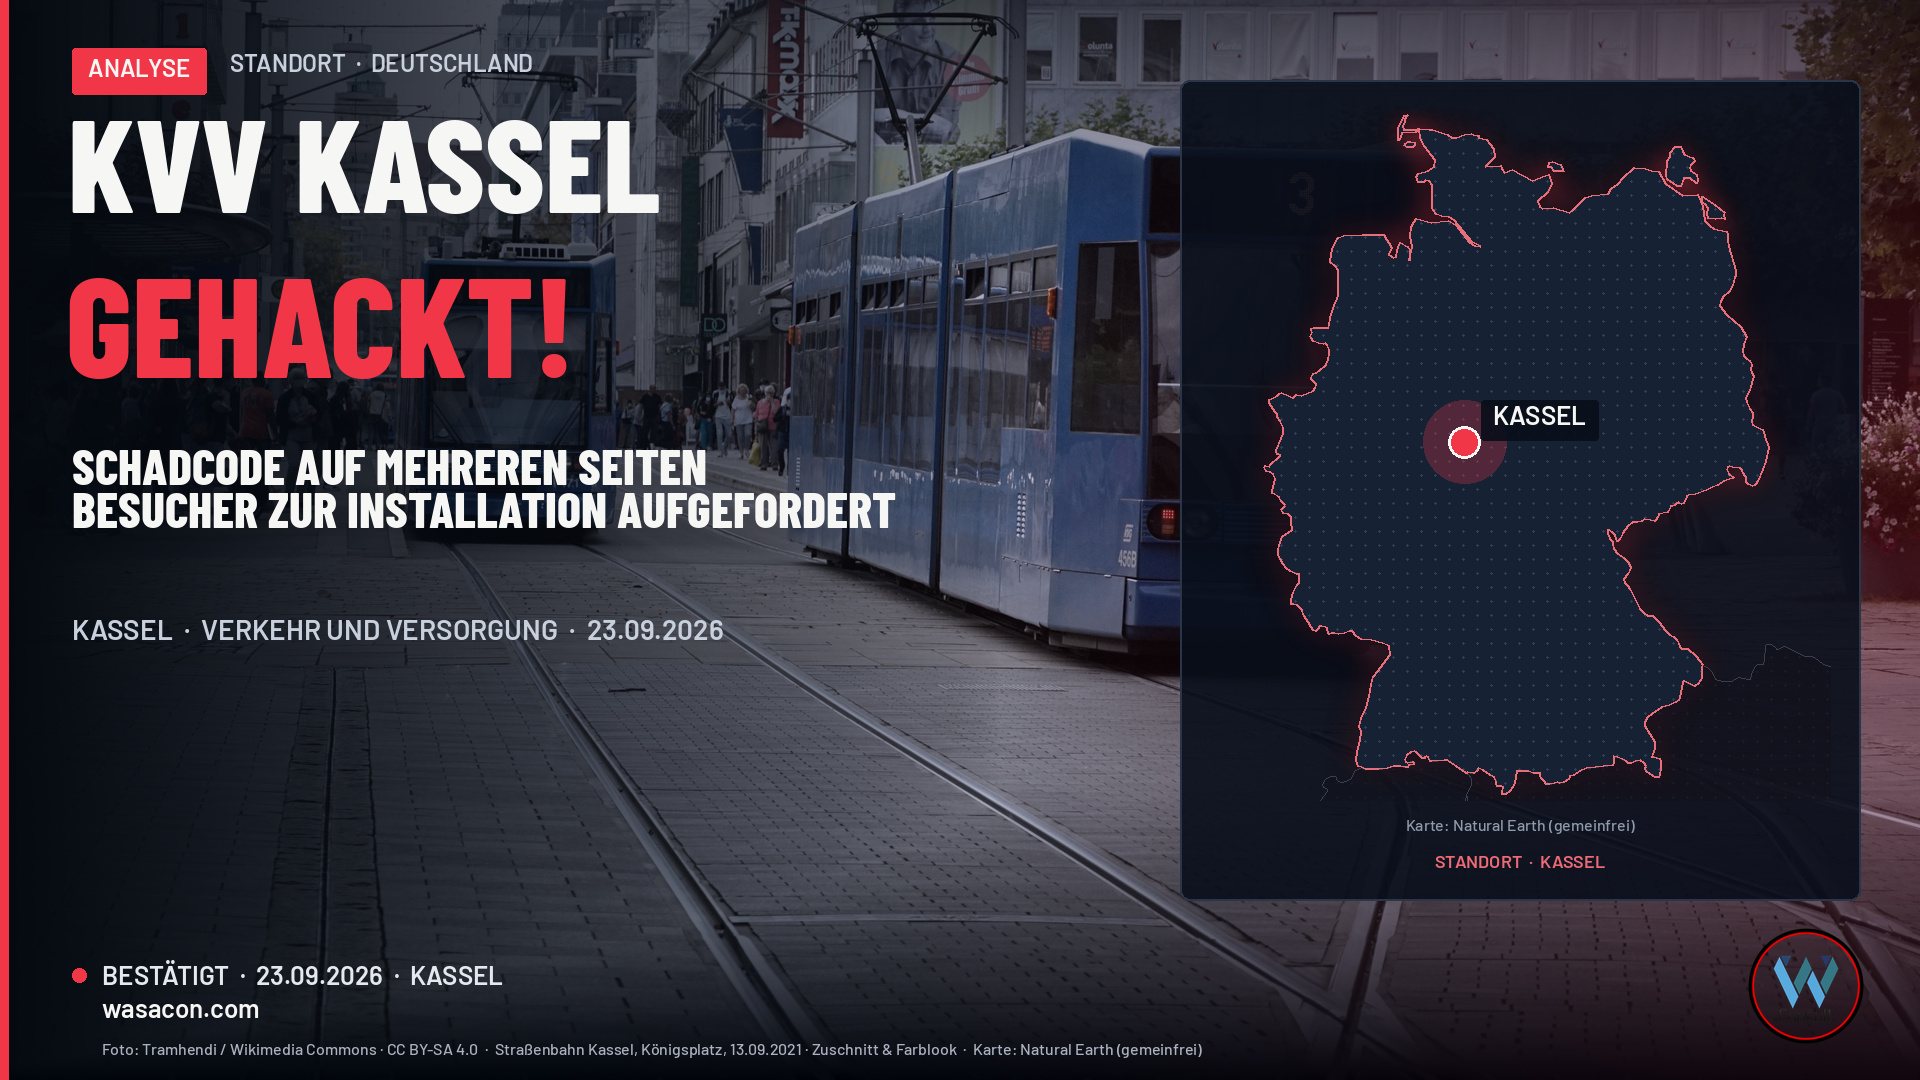
Am Mittwoch, dem 23. September 2026, betten Unbekannte Schadcode in mehrere Internetangebote der Kasseler Verkehrs- und Versorgungs-GmbH (KVV) ein. Wer an diesem Tag die Seiten des städtischen Versorgungsunternehmens aufruft, bekommt teilweise eine Aufforderung zu sehen: etwas auf dem eigenen Computer zu installieren, zu aktivieren oder Einstellungen zu ändern. Wer dem folgt, kann sich Schadsoftware auf das eigene Gerät laden.
Am Donnerstag macht die KVV den Vorfall öffentlich. Der Schadcode ist zu diesem Zeitpunkt nach Unternehmensangaben bereits entfernt. Die Internetauftritte stehen nur noch als reduzierte Präsenz mit den wichtigsten Kontaktdaten online. Ermittlungsbehörden, das Bundesamt für Sicherheit in der Informationstechnik und die hessische Datenschutzaufsicht sind informiert. Externe IT-Forensiker sollen klären, wie die Seiten manipuliert werden konnten.
Der Fall dreht die gewohnte Richtung eines Angriffs um. Es geht hier nicht zuerst um eine gestohlene Kundendatenbank und nicht um stillstehende Bahnen. Es geht um die öffentliche Website selbst: Sie wird zur Falle für die Menschen, die dem städtischen Betrieb vertrauen und seine Seiten ganz selbstverständlich aufrufen – für Fahrpläne, Bäder oder Netzangelegenheiten. Genau das solltest du dir merken, wenn deine eigene Website das offenste System ist, das du betreibst.
Eine kompromittierte Website, die auf die Geräte der Besucher zielt
Der Angriff trifft nicht zuerst die Fahrzeuge, die Netze oder die Kundensysteme der KVV. Er trifft die öffentliche Oberfläche: mehrere Internetauftritte der Gruppe gleichzeitig. Dass kvvks.de, kvg.de, netzplusservice.de und Bäderseiten in einem Zug genannt werden, lässt offen, ob sie über eine gemeinsame technische Plattform laufen. Die KVV veröffentlicht den genauen technischen Zusammenhang nicht.
Was die Besucherinnen und Besucher gesehen haben, beschreiben die Berichte einheitlich anhand der Unternehmensangaben. Es handelt sich nach dieser Darstellung nicht um einen stillen Download, bei dem schon der bloße Aufruf der Seite unbemerkt Schadsoftware installiert. Die KVV spricht von einer Aufforderung: Nutzer sollten etwas installieren, aktivieren oder an ihrem Computer ändern. Wer dieser Aufforderung gefolgt ist, könnte sich Schadsoftware geladen haben. Wer die Meldung ignoriert oder die Seite verlassen hat, ist nach dieser Schilderung nicht automatisch infiziert. Eine Entwarnung für alle Besucher des Mittwochs ist das trotzdem nicht. Ob jemand die Aufforderung gesehen und ausgeführt hat, weiß die KVV selbst nicht.
Solche Aufforderungen auf einer echten, vertrauenswürdigen Domain sind besonders wirkungsvoll. Eine Seite der städtischen Verkehrsbetriebe oder der Bäder wirkt legitim, das Zertifikat ist gültig, die Adresse stimmt. Genau deshalb folgen Menschen einer Anweisung, die sie auf einer unbekannten Seite sofort als Betrug erkennen würden. Hit Radio FFH fasst die Darstellung der KVV so zusammen: Auf den genannten Seiten sei eine betrügerische Aufforderung eingeblendet worden.
Wie der Schadcode auf die Seiten gekommen ist, bleibt die offene Kernfrage der Forensik. Die KVV sagt ausdrücklich, mit Unterstützung externer Dienstleister werde untersucht, „wie genau die Internetseiten von mutmaßlichen Kriminellen manipuliert werden konnten.“ Öffentlich genannt ist kein Name eines Content-Management-Systems, kein kompromittiertes Konto, keine verwundbare Erweiterung und keine Schwachstelle bei einem Dienstleister. Jede dieser Varianten bleibt möglich, keine ist bestätigt.
Ein Fachbeitrag von KOMMUNAL.EDV vom 1. Oktober 2026 weist darauf hin, dass die beschriebenen Aufforderungen an eine international zunehmende Methode erinnern, die häufig als ClickFix bezeichnet wird: eine gefälschte Meldung, die das Opfer selbst einen Befehl ausführen lässt. Der Beitrag stellt klar, dass für den KVV-Fall nicht öffentlich bestätigt ist, ob tatsächlich ClickFix oder eine konkrete Variante dieser Technik eingesetzt wurde. Diese Zurückhaltung gilt auch hier. Der publizierte Sachverhalt trägt nur so weit, wie die KVV ihn selbst beschreibt: eine eingeblendete Aufforderung zu Installationen oder Änderungen.
„Ob und wie viele Besucherinnen und Besucher der Webseiten im Laufe des Mittwochs von der Aufforderung betroffen waren und diese auch ausgeführt haben, ist unklar.“
Was nach bisherigem Stand nicht betroffen ist – und was das nicht heißt
Die KVV zieht eine klare Linie zwischen den manipulierten Webauftritten und ihren eigentlichen IT-Systemen. Nach bisherigem Stand der internen Ermittlungen seien die eigentlichen IT-Systeme der Gruppe nicht betroffen, Hinweise auf betroffene Kundendaten gebe es daher derzeit nicht. FFH formuliert das am 24. September so: Die internen IT-Systeme des Unternehmens blieben unversehrt, Kundendaten seien offenbar in Sicherheit.
Diese Unterscheidung ist wichtig, und sie ist vorläufig. „Nach bisherigem Stand“ und „derzeit nicht“ sind keine endgültige Entwarnung. Sie beschreiben den Kenntnisstand vom 24. September 2026, also dem Tag nach dem Angriff, auf den sich die vorliegenden öffentlichen Berichte stützen. Eine spätere, abschließende Mitteilung der KVV, die den Einfallsweg und die Frage der Kundendaten abschließend klärt, ist in der öffentlich zugänglichen Berichterstattung bis zum Stand dieser Recherche nicht auffindbar. Die ursprüngliche Pressemitteilung unter der im Tracker angegebenen Adresse kvvks.de/pressemitteilung.pdf ist dort inzwischen nicht mehr erreichbar; der Wortlaut liegt über die zeitgleichen Agentur- und Regionalberichte vor.
Was der bisherige Stand nicht beantwortet, ist die Lage auf den Geräten der Besucher. Gerade wenn die internen Systeme unberührt geblieben sind, bleibt das Risiko nach außen verschoben: auf private und dienstliche Computer von Menschen, die am Mittwoch eine KVV-Seite aufgerufen und einer Aufforderung Folge geleistet haben. Deren mögliche Schadsoftware, deren möglicherweise abgegriffene Zugangsdaten und deren Konten gehören nicht zur IT der KVV. Sie sind aber die eigentliche mögliche Beute dieses Angriffs.
Die KVV und die berichtenden Medien geben den möglichen Betroffenen deshalb konkrete Schritte mit. Die hessenschau gibt die Ratschläge so wieder: das Gerät mit aktueller Sicherheitssoftware prüfen; Passwörter ändern, insbesondere von E-Mail-Konten, Onlinebanking und Onlineshops, wie es das BSI in einem solchen Fall empfiehlt; bei ungewöhnlichen Aktivitäten den jeweiligen Diensteanbieter oder das Kreditinstitut informieren; Zwei- oder Mehr-Faktor-Authentifizierung nutzen. FFH ergänzt die BSI-Empfehlung dahingehend, Passwörter im Verdachtsfall von einem anderen, sicheren Gerät aus zu ändern, und rät, Betriebssystem und Browser auf dem neuesten Stand zu halten.
Zeitstrahl des Ablaufs
Mittwoch, 23. September 2026:
Unbekannte betten nach Angaben der KVV Schadcode in mehrere Webangebote der Gruppe ein, unter anderem in kvvks.de, kvg.de, netzplusservice.de und Seiten der Bäder. Nutzer werden teils zu Installationen oder Änderungen aufgefordert. Wann genau der Code eingebracht und wann er entdeckt wird, veröffentlicht die KVV nicht. Quellen: dpa / n-tv, hessenschau, HNA.Nach der Entdeckung (23. oder 24. September):
Der Schadcode wird von den Seiten entfernt. Die Internetangebote werden vorsorglich auf eine reduzierte Präsenz mit den wichtigsten Kontaktdaten umgestellt. Ermittlungsbehörden, BSI und hessische Datenschutzaufsicht werden informiert, externe IT-Forensik wird hinzugezogen. Quelle: KVV, zitiert von dpa, hessenschau, HNA und FFH.Donnerstag, 24. September 2026, ab 14:35 Uhr:
Die KVV macht den Vorfall öffentlich. FFH berichtet um 14:35 Uhr, dpa / n-tv um 15:24 Uhr, die HNA um 16:03 Uhr, die hessenschau um 16:52 Uhr. Am Donnerstagmittag sehen Besucherinnen und Besucher nach Darstellung der hessenschau eine Störungsmeldung auf den KVV-Seiten.Freitag, 25. September 2026:
Die hessenschau greift den Fall in ihrem Regionalpodcast für Nordhessen auf. Neue amtliche Erkenntnisse zum Einfallsweg oder zur Zahl der betroffenen Besucher werden dabei nicht nachgelegt.1. Oktober 2026:
KOMMUNAL.EDV ordnet den Fall fachlich ein und weist auf die Ähnlichkeit mit ClickFix-Angriffen hin, ohne diese Technik für den KVV-Fall als bestätigt darzustellen. Eine neue offizielle Stellungnahme der KVV enthält der Beitrag nicht.
Was heißt das für dein Unternehmen?
Der Angriff gilt einem städtischen Versorgungsunternehmen. Das Muster gilt für jede Organisation mit einer stark besuchten Website: Stadtwerke, Verkehrsbetriebe, Verwaltungen, Versicherer, Onlineshops, Praxen.
- 1.
Deine Website ist ein Angriffsweg gegen deine Kundinnen und Kunden.
Viele Sicherheitskonzepte enden bei den eigenen Servern und den eigenen Daten. Der KVV-Fall zeigt die andere Richtung: Die öffentlich erreichbare Seite wird so manipuliert, dass sie Besucher zu einer gefährlichen Handlung auffordert. Selbst wenn deine Kundendatenbank unberührt bleibt, können die Geräte deiner Nutzer kompromittiert werden – mit Passwörtern, die sie auch bei dir und bei ihrer Bank verwenden. - 2.
Die Integrität der veröffentlichten Inhalte überwachen, nicht nur die Verfügbarkeit.
Ein Ausfall fällt sofort auf. Eine eingeblendete Aufforderung kann Stunden stehen, ohne dass sie jemand in der IT bemerkt, vor allem wenn sie nicht auf jeder Unterseite und nicht bei jedem Besuch erscheint. Du brauchst eine Überwachung, die Änderungen am ausgelieferten HTML, an Skripten und an Drittanbieter-Einbindungen erkennt, und jemanden, der außerhalb der Bürozeiten reagieren kann. Ein Mittwoch ist ein Werktag mit hohem Verkehr auf Stadtwerke- und Verkehrsseiten – genau das macht die mögliche Reichweite dieses Angriffs aus. - 3.
Eine reduzierte Not-Präsenz bereithalten, bevor du sie brauchst.
Die KVV hat ihre Auftritte nach der Entdeckung auf Kontaktinformationen zurückgefahren. Das ist die richtige reflexhafte Maßnahme, aber sie gelingt nur, wenn eine solche Seite vorbereitet ist: ohne unnötige Plug-ins, ohne eingebettete Skripte Dritter, ohne denselben Administrationsweg, der gerade kompromittiert sein könnte. Plane diesen Notfallauftritt und den Weg, ihn unabhängig vom normalen CMS zu veröffentlichen. - 4.
Die Veröffentlichungspipeline und die Konten davor härten.
Wie die Seiten manipuliert werden konnten, ist ungeklärt. In vergleichbaren Fällen reichen ein gestohlenes CMS-Konto, eine unsichere Erweiterung, ein kompromittierter Dienstleister oder eine Lücke im Deployment. Multi-Faktor-Authentifizierung für alle Veröffentlichungskonten, eine kurze Liste zugelassener Erweiterungen, getrennte Rechte für Vorschau und Produktivbetrieb und eine nachvollziehbare Freigabe gehören zur Grundausstattung – nicht erst nach dem Vorfall. - 5.
Frontend und Kernsysteme getrennt halten – und das auch beweisen können.
Die KVV kann zumindest vorläufig sagen, ihre eigentlichen IT-Systeme und Kundendaten seien nicht betroffen. Das gelingt nur, wenn die Website nicht dasselbe Netz, dieselben Konten und dieselbe Datenbankanbindung nutzt wie Vertrieb, Abrechnung oder Betriebstechnik. Segmentierung ist hier keine Architekturspielerei, sondern die Voraussetzung dafür, dass ein kompromittierter Webauftritt nicht zum Einfall in die Versorgungstechnik wird. Protokolle, die diese Trennung belegen, brauchst du, bevor ein Vorfall sie einfordert. - 6.
Besuchende klar und schnell warnen.
Die KVV sagt offen, dass sie die Zahl der betroffenen Besucher nicht kennt, und gibt trotzdem konkrete Schritte aus. Genau das ist die richtige Linie. Eine Warnung, die nur „es ist alles unter Kontrolle“ sagt, hilft niemandem, der am Vortag auf eine Installationsaufforderung reagiert hat. Bereite den Text vor: welche Seiten, welcher Zeitraum, welches Verhalten verdächtig war, was Betroffene tun sollen, und dass ihr selbst niemals per unerwarteter Meldung auf der Website zur Installation von Software auffordert.
Wenn du prüfen willst, wie gut in deinem Unternehmen die Integrität der Website, die Trennung zum Kernsystem und die Kommunikation an Kundinnen und Kunden im Vorfall aufgestellt sind, kannst du dafür ein Security-Audit von Wasa Consult nutzen. Der Fall der KVV zeigt vor allem eines: Ein Angriff muss deine Datenbank nicht erreichen, um deine Kundinnen und Kunden zu treffen. Manchmal reicht die Seite, der sie vertrauen.
Häufige Fragen
Quellen
- Kasseler Verkehrs- und Versorgungs-GmbH: Pressemitteilung zum IT-Sicherheitsvorfall, 24.9.2026. Der ursprüngliche PDF-Link kvvks.de/pressemitteilung.pdf ist zum Stand dieser Recherche nicht mehr erreichbar. Der Wortlaut liegt über die zeitgleichen Agentur- und Regionalberichte vor, insbesondere die Zitate in den folgenden Quellen.
- dpa / n-tv: Cyberangriff auf städtischen Betrieb in Kassel, 24.9.2026, 15:24 Uhr. Betroffene Adressen, Aufforderung an Nutzer, Zitat zur unbekannten Zahl der Betroffenen, Stand zu IT-Systemen und Kundendaten, Forensik-Zitat.
- hessenschau: Cyberangriff auf KVV in Kassel: Auch private Computer sind in Gefahr, 24.9.2026, 16:52 Uhr. Maßnahmen der KVV, Ratschläge an mögliche Betroffene, Hinweis auf eine Störungsmeldung am Donnerstagmittag. Ergänzend der Regionalpodcast vom 25.9.2026.
- HNA (Erik Scharf): Hackerangriff auf KVV-Webseiten: Nutzer könnten möglicherweise Schadsoftware installiert haben, 24.9.2026, 16:03 Uhr.
- Hit Radio FFH (Eva-Maria Lauber): KVV-Webseiten manipuliert: Was Besucher jetzt machen sollen, 24.9.2026, 14:35 Uhr. Frühe Wiedergabe der Pressemitteilung, eingeblendete Aufforderung, ergänzende Hinweise zu Passwortwechsel und aktualisierter Software.
- dpa / Süddeutsche Zeitung: IT-Vorfall – Cyberangriff auf städtischen Betrieb in Kassel, 24.9.2026.
- KOMMUNAL.EDV: Cyberangriff auf Kasseler VV-Webseiten: Schadcode gefährdete auch Besucher, 1.10.2026. Fachliche Einordnung, ausdrücklich unbestätigte Ähnlichkeit mit ClickFix.