Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)
Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenHard- & Software Services
Professionelle Installation und Konfiguration Ihrer IT-Infrastruktur. Wir richten Ihre Hardware und Software fachgerecht ein, damit Sie sofort produktiv arbeiten können. Von der Erstinstallation bis zur Optimierung bestehender Systeme - wir sorgen für einen reibungslosen Betrieb.
IT-Infrastruktur Beratung
Strategische IT-Beratung und Planung für Ihr Unternehmen. Wir analysieren Ihre bestehende IT-Landschaft, identifizieren Optimierungspotenziale und entwickeln maßgeschneiderte Konzepte für Ihre digitale Zukunft. Von der Infrastruktur-Architektur bis zur technologischen Roadmap.
Video Überwachungslösungen
Professionelle Videoüberwachung mit KI-gestützter Analyse, Kennzeichenerkennung und intelligenten Alarmsystemen. Von einzelnen Kameras bis hin zu skalierbaren Multi-Standort-Lösungen mit branchenführender Hardware und intuitiver Software. DSGVO-konform implementiert.
Fast Help
PREMIUM 24/7Notfall-Hotline · Rückruf 15–60 Min · 3 Pakete
Ransomware Live
LIVELade Threat Intel…
Cyber Threats
LIVELade Threat Feed…
Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)
Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenKontakt zur Basis
Launch Sequence
„Fragnesia": Neue Linux-Kernel-Lücke erlaubt Rechteausweitung auf Root-Ebene
Eine neue Schwachstelle im Linux-Kernel ermöglicht lokalen Angreifern eine Eskalation bis zu vollen Root-Rechten. Patch ist da – die Distributionen müssen jetzt liefern.

Auf einen Blick
„Fragnesia" ist eine neue Linux-Kernel-Schwachstelle im Speicher- und Fragmentierungsmanagement. Lokale Nutzer können bis auf Root-Rechte eskalieren – schon ein kompromittierter User-Account reicht. Ein Patch liegt vor, bis er über die Distribution kommt, hilft das Blacklisting der Module esp4, esp6 und rxrpc. Achtung: Systeme mit aktivem IPsec brauchen zwingend den offiziellen Kernel-Patch.
Aufsehen in der IT-Sicherheitswelt
Eine neue Sicherheitslücke im Linux-Kernel sorgt aktuell für Aufsehen. Unter dem Namen „Fragnesia" wurde eine Schwachstelle bekannt, die lokalen Angreifern unter bestimmten Voraussetzungen eine Rechteausweitung bis hin zu Root-Rechten ermöglichen kann. Betroffen sind verschiedene Linux-Systeme und Distributionen mit verwundbaren Kernel-Versionen.
Die Lücke reiht sich in eine Serie kritischer Linux-Kernel-Probleme der vergangenen Wochen ein. Besonders brisant: Ein Angreifer benötigt keinen physischen Zugriff – ein bereits kompromittierter Benutzeraccount reicht, um die Schwachstelle auszunutzen und vollständige Kontrolle über das System zu erlangen.
Was steckt hinter „Fragnesia"?
Die Schwachstelle liegt tief im Speicher- und Fragmentierungsmanagement des Linux-Kernels. Sicherheitsforscher konnten zeigen, dass sich durch manipulierte Speicheroperationen privilegierte Prozesse beeinflussen lassen. Dadurch kann ein Angreifer Sicherheitsmechanismen umgehen und seine eigenen Rechte massiv erweitern.
Besonders gefährlich ist das in Shared-Hosting-Umgebungen, Container-Infrastrukturen oder Multi-User-Systemen – dort kann ein einzelner kompromittierter Account ganze Server oder andere Mandanten betreffen.
Shared-Hosting
Ein kompromittierter Mandant kann den ganzen Host übernehmen.
Container-Hosts
Container teilen den Kernel – die Lücke unterläuft die Isolation.
Multi-User-Systeme
Terminalserver und Lehrumgebungen sind klassische Eskalations-Ziele.
Patch bereits veröffentlicht
Sicherheitsforscher Seth Jenkins Bowling hat eine detaillierte technische Analyse veröffentlicht und einen Patch an die netdev-Kernel-Mailingliste übermittelt. Der Fix soll das Problem mit lediglich zwei zusätzlichen Codezeilen beheben.
Bis Distributionen aktualisierte Kernel-Versionen bereitstellen, existieren bereits temporäre Gegenmaßnahmen – sie entsprechen den bekannten Mitigationen gegen die zuvor veröffentlichte „Dirty Frag"-Schwachstelle.
Temporäre Mitigation für Administratoren
Administratoren können die verwundbaren Kernel-Module vorübergehend entladen:
rmmod esp4 esp6 rxrpcDamit die Module nach einem Neustart nicht wieder geladen werden, lassen sie sich dauerhaft blacklisten:
printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' > /etc/modprobe.d/dirtyfrag.confHinweis: Patchen auf eigene Gefahr
Die hier gezeigten Befehle und Konfigurationen werden auf eigenes Risiko ausgeführt. Ein falscher Befehl kann Systeme destabilisieren, Daten beschädigen oder Dienste unerreichbar machen. Wenn ihr unsicher seid, was ihr tut, kontaktiert lieber einen erfahrenen Administrator oder unsere Wasacon-Experten – wir helfen schnell und professionell.
Wichtige Einschränkung für IPsec-Systeme
Systeme, die auf IPsec angewiesen sind – etwa für Site-to-Site-VPNs, Cloud-Anbindungen oder Netzwerk-Segmentierung – benötigen zwingend einen aktualisierten Kernel mit den offiziellen Patches. Das reine Blacklisting der Module reicht in diesen Umgebungen nicht aus, weil esp4 und esp6 für IPsec aktiv benötigt werden.
Welche Systeme sind betroffen?
Mehrere Kernel-Versionen sind betroffen. Die genaue Auswirkung hängt stark von der eingesetzten Distribution und ihrem Patch-Stand ab. Systeme mit veralteten oder nicht regelmäßig aktualisierten Kernel-Versionen gelten als besonders gefährdet. Administratoren sollten dringend prüfen:
- ↳Welche Kernel-Version eingesetzt wird
- ↳Ob Sicherheitsupdates bereits verfügbar sind
- ↳Ob die Distribution Patches ausrollt
- ↳Ob ungewöhnliche lokale Prozesse oder Rechteänderungen auftreten
Warum die Lücke so kritisch ist
Rechteausweitungslücken gehören zu den gefährlichsten Sicherheitsproblemen überhaupt. Selbst ein eingeschränkter Erstzugriff genügt – Fragnesia macht daraus schnell einen vollständigen Systemkompromiss:
Gestohlene Zugangsdaten
Ein erbeutetes SSH- oder Web-Login reicht, um lokal eskalierend Root zu werden.
Kompromittierte Webapp
Eine gehackte PHP-/Node-/Python-App liefert die User-Session – der Kernel-Bug liefert Root.
Schadsoftware mit User-Rechten
Malware muss nicht mehr selbst eskalieren – Fragnesia übernimmt diesen Schritt.
Schwacher SSH-Zugang
Brute-Force oder schwache Keys öffnen die Tür – die Kernel-Lücke macht daraus Vollzugriff.
Gerade Unternehmen verlassen sich darauf, dass Benutzertrennung, Containerisierung und eingeschränkte Rechte ausreichen. Genau diese Schutzmechanismen werden durch Kernel-Exploits unterlaufen.
Sicherheitsforscher warnen vor schnellem Handlungsbedarf
Aktuell gibt es keine Hinweise auf breit angelegte Angriffe. Erfahrungsgemäß dauert es jedoch oft nur wenige Tage, bis funktionierende Exploits öffentlich auftauchen oder in bestehende Angriffswerkzeuge integriert werden. Administratoren sollten daher nicht abwarten, sondern zeitnah handeln:
- Kernel-Updates der Distribution zeitnah einspielen
- Systeme aktiv überwachen (Logs, EDR, Anomalien)
- Ungenutzte lokale Benutzerkonten deaktivieren
- Verdächtige Prozesse forensisch analysieren
- EDR/XDR auf allen Linux-Hosts ausrollen
- SSH-Zugriffe härten (Keys, MFA, Fail2ban)
- Least-Privilege-Konzepte überprüfen
Linux bleibt sicher – aber nicht unangreifbar
Fragnesia zeigt erneut: Auch Linux-Systeme sind kein Selbstläufer. Kernel-Schwachstellen treffen die tiefsten Ebenen des Betriebssystems und können enorme Auswirkungen haben. Wer Linux produktiv einsetzt – im Rechenzentrum, im Hosting, in der Cloud oder im Unternehmensnetzwerk – darf Sicherheitsupdates niemals aufschieben.
Moderne Cyberangriffe beginnen oft mit kleinen Schwachstellen – und enden in vollständiger Kontrolle über kritische Systeme.
Verwandte Begriffe
Häufige Fragen
Wer patcht und überwacht eigentlich Ihre Linux-Server?
Wasacon übernimmt Patch-Management, Härtung und 24/7-EDR/XDR-Monitoring für Linux-Server, Container-Hosts und Hosting-Umgebungen im Kreis Heinsberg – damit aus Kernel-Lücken wie Fragnesia keine vollständige Übernahme wird.
Mehr zu Linux- & Kernel-Sicherheit
Weitere aktuelle Analysen rund um Linux, Kernel-Lücken und Privilegieneskalation:
Diskussion
0 Beiträge
IT-Budget Quick-Check
Wie viel sollte Ihr Unternehmen jährlich in IT investieren?
Risiko-Level: Mittel · Multiplikator: 1.2×
Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.
Das könnte Sie auch interessieren
 IT-Sicherheit
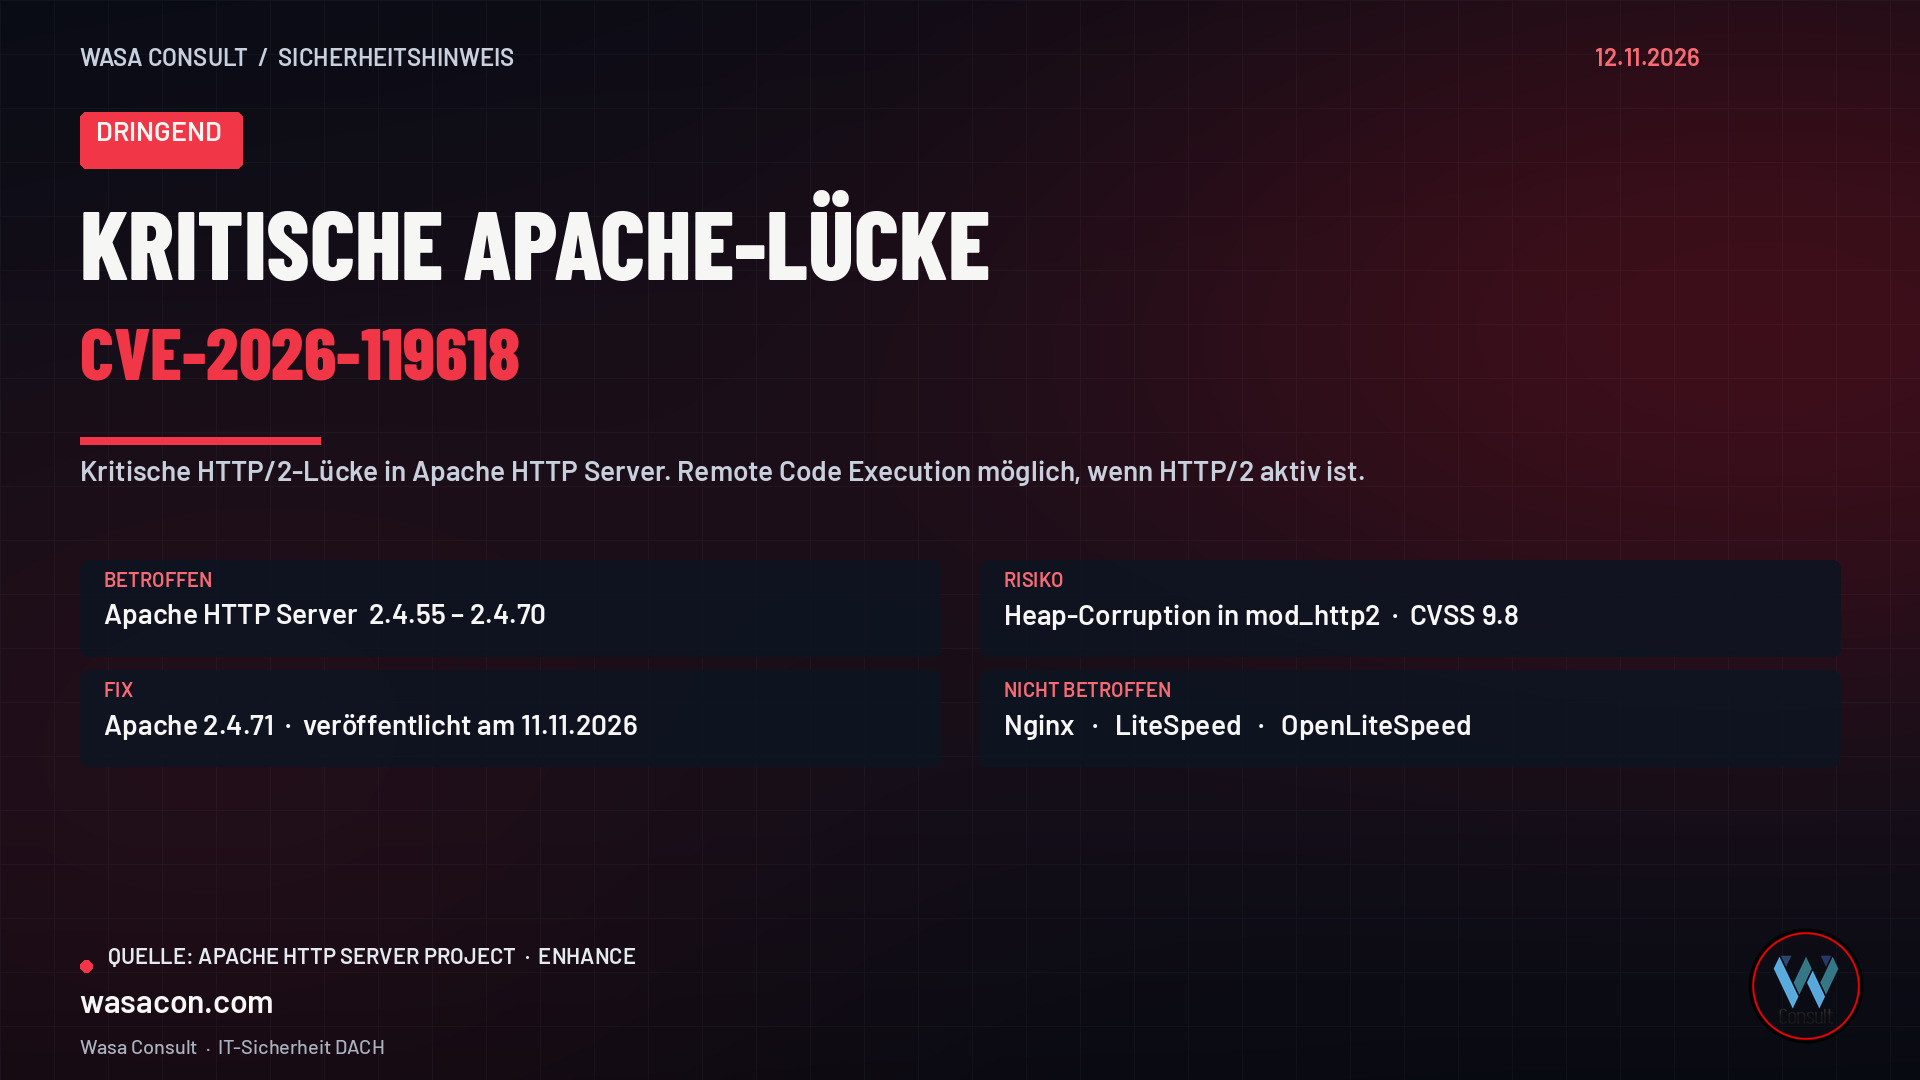
Dringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
Kritische Apache-Lücke CVE-2026-119618 in HTTP/2 (Versionen 2.4.55–2.4.70, mögliches RCE). Sofortmaßnahme, Patch-Stand und was Ubuntu-Server jetzt tun sollten.
 IT-Sicherheit
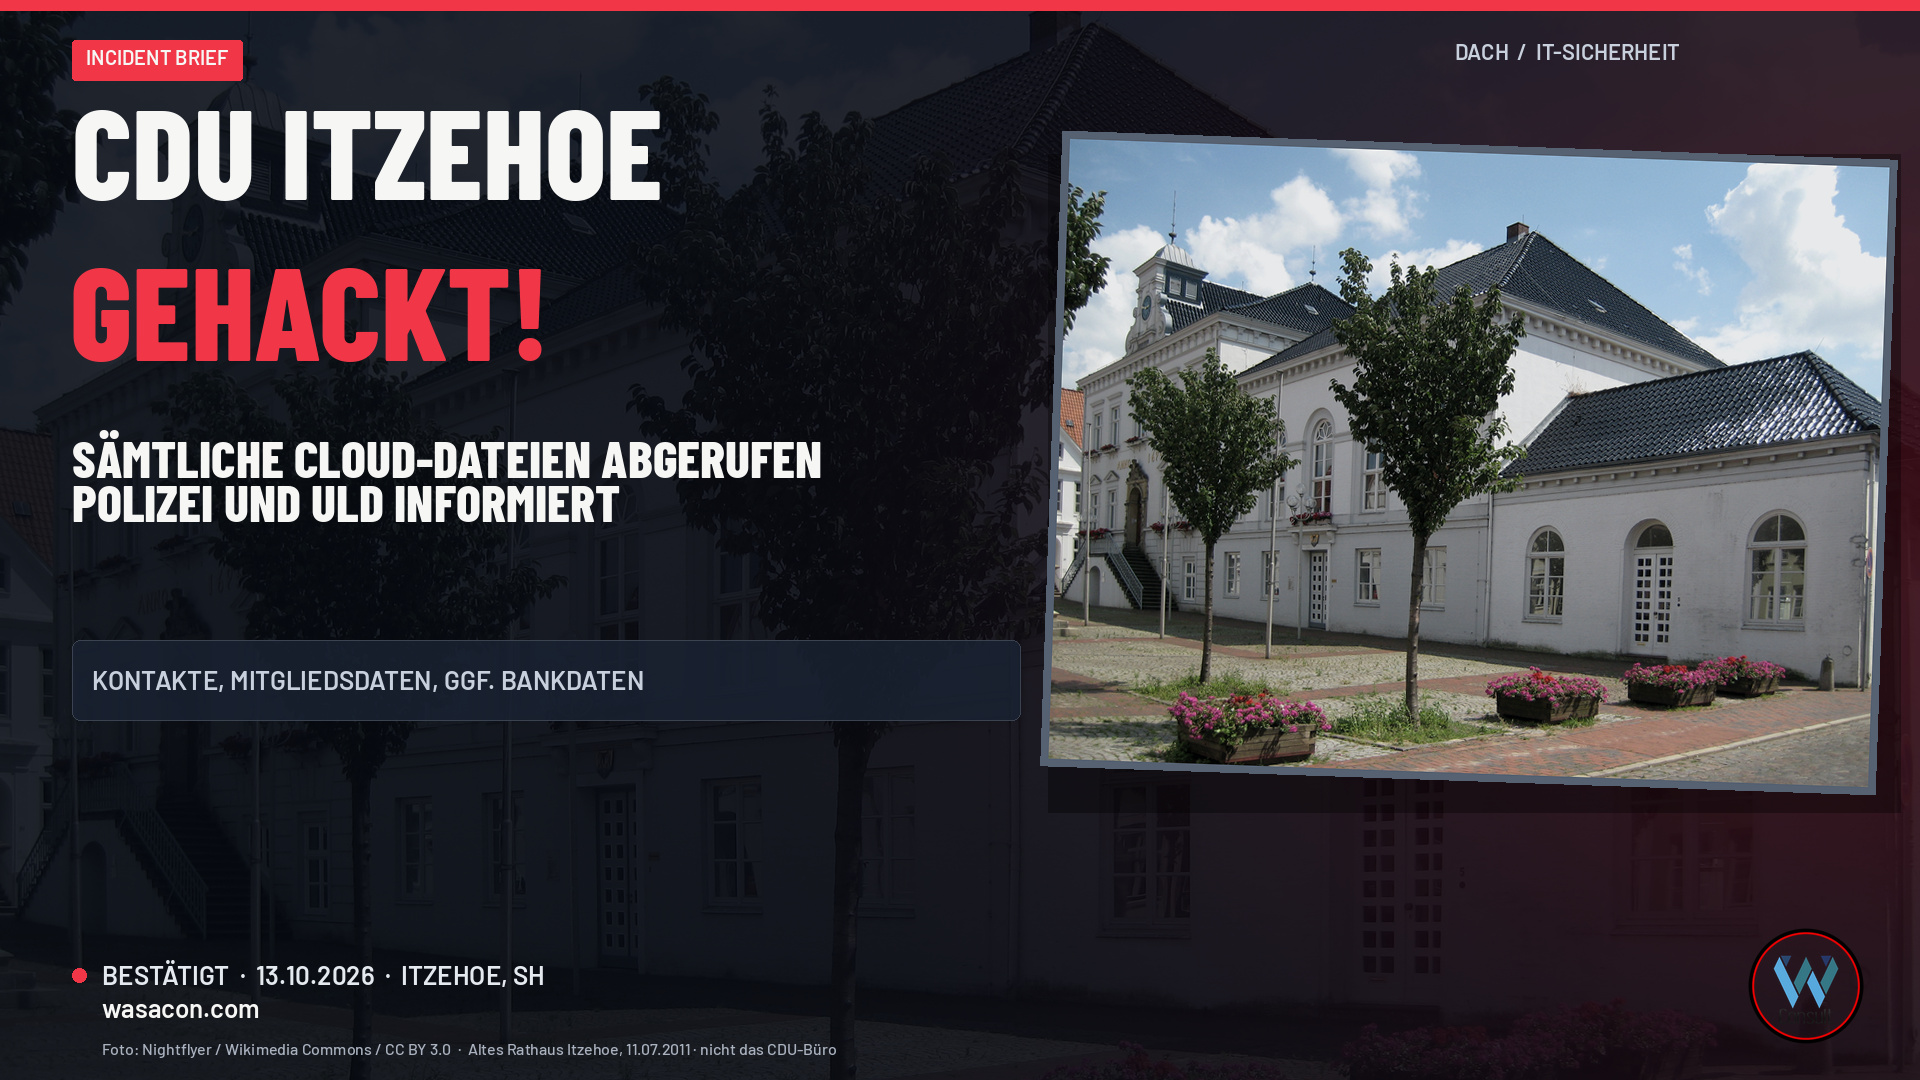
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
Am 13. Oktober 2026 informiert die CDU Itzehoe über einen Sicherheitsvorfall in ihrer Managed Nextcloud. Angreifer konnten nach bisherigen Angaben sämtliche gespeicherten Dateien herunterladen – Kontakte, Mitgliedsdaten, interne Dokumente, möglicherweise Beitrags- und Bankdaten. Was der Fall für gemanagte Clouds heißt.
 IT-Sicherheit
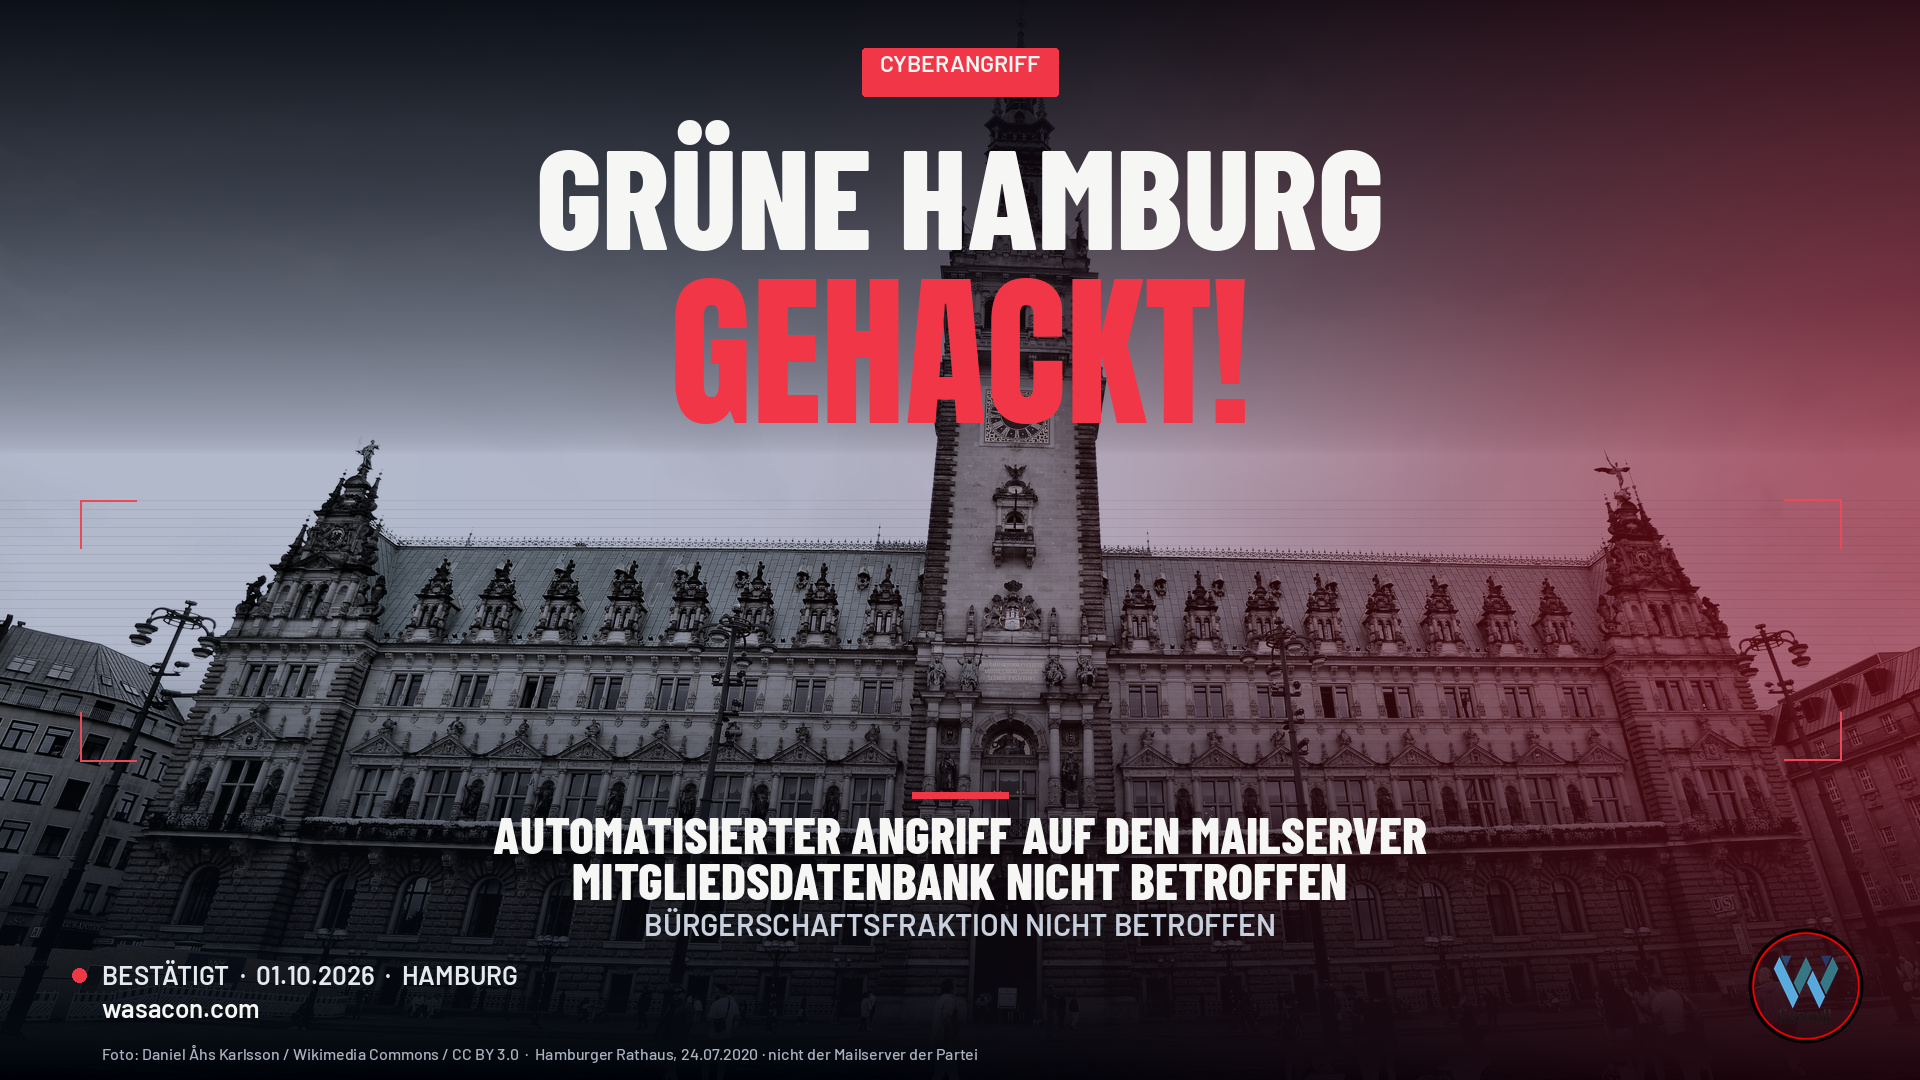
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
Am 1. Oktober 2026 entdecken die Hamburger Grünen bei einer Routineprüfung einen automatisierten Angriff auf ihren Mailserver. Mitgliedsdatenbank und Dateiserver bleiben unberührt, Hinweise auf einen Datenabfluss gibt es zunächst nicht. Was der Fall für geteilte IT in Parteien und Unternehmen heißt.
Haftungsausschluss: Die auf Wasacon bereitgestellten Inhalte dienen nur zu Informationszwecken. Wir garantieren nicht die Qualität, Genauigkeit oder Vollständigkeit der Informationen aus Drittquellen.
Sind Zugangsdaten Ihres Unternehmens bereits im Umlauf?
Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.
Bekannt aus
