IT-Sicherheit · Analyse
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
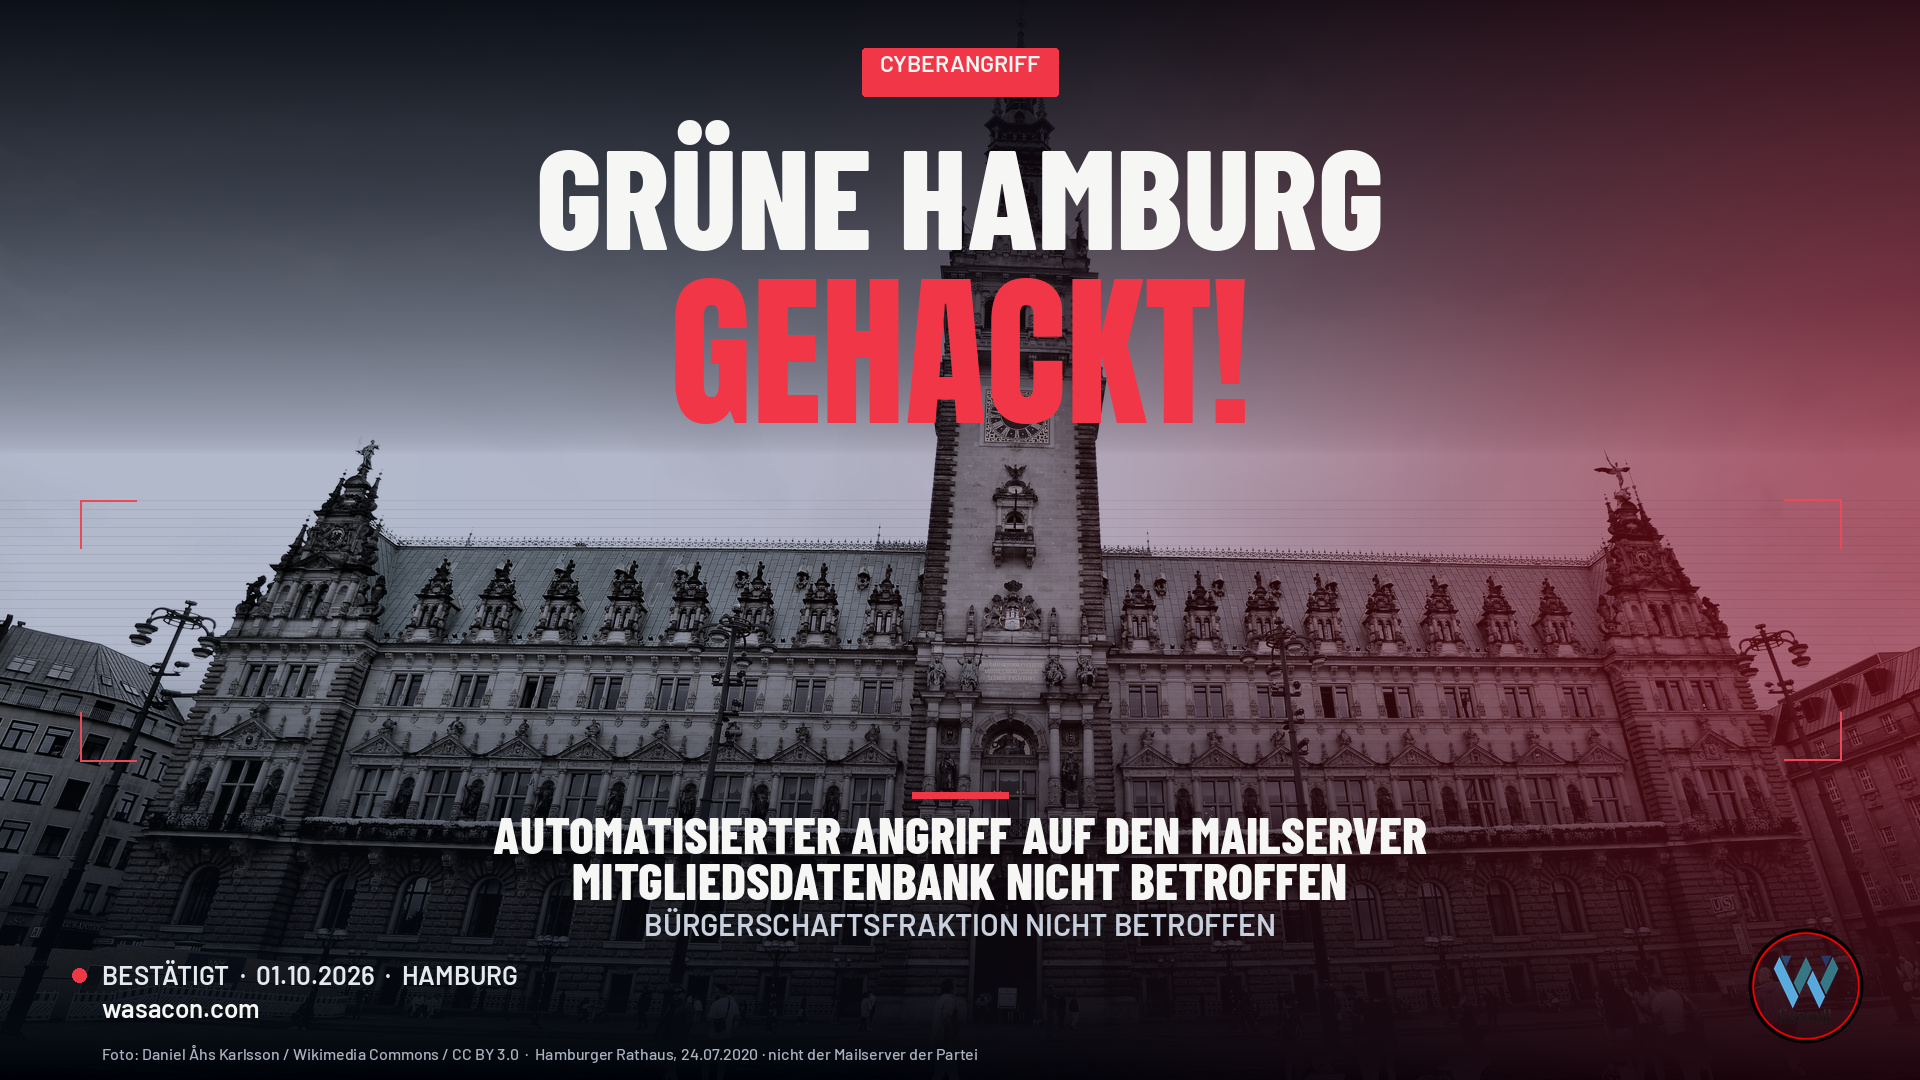
Am Freitag, dem 2. Oktober 2026, geht der Landesverband Bündnis 90/Die Grünen Hamburg mit einer kurzen, klaren Mitteilung an die Öffentlichkeit. Seit Donnerstag, dem 1. Oktober, wissen die Hamburger Grünen aus einer Routineüberprüfung, dass ihr Mailserver gehackt wurde. Es sei ein automatisierter Angriff gewesen.
In diesem Artikel
Was ist passiert
Es sei ein automatisierter Angriff gewesen. Andere Systeme – ausdrücklich der Dateiserver und die Mitgliedsdatenbank – seien nicht betroffen. Den Vorfall habe man dem Hamburgischen Beauftragten für Datenschutz und Informationsfreiheit gemeldet. Der Mailserver geht noch am Freitag vom Netz. Über das Wochenende soll das System komplett neu aufgesetzt werden. Von etwa 17 Uhr am Freitag bis voraussichtlich Montagfrüh können die Betroffenen weder Mails senden noch empfangen. Eingehende Nachrichten gehen nach Angaben der Partei in dieser Zeit nicht verloren.
Was du jetzt tun solltest
- 1.
Entdecke Vorfälle, bevor sie sich selbst zeigen.
Die Hamburger Grünen haben den Angriff bei einer Routineprüfung gefunden. Das setzt voraus, dass jemand regelmäßig Logs, Anmeldeversuche, ungewöhnliche Postfächer und den Zustand des Servers ansieht. - 2.
Trenne Dienste, die nicht zusammen ausfallen dürfen.
Mitgliedsdatenbank, Dateiserver und Mail liefen hier sichtbar getrennt, die Fraktion sogar auf anderen Systemen. - 3.
Ein gemeinsamer Server ist eine gemeinsame Verantwortung.
Sieben Kreisverbände und die Bezirksfraktionen hängen an dem Dienst des Landesverbands. Schriftlich sollte festliegen, wer patcht, wer prüft, wer im Vorfall entscheidet und wie die anderen Stellen informiert werden. - 4.
Neu aufsetzen heißt nicht, die Vergangenheit zu vergessen.
Bevor ein System neu aufgesetzt wird, sichere die Protokolle und das, was die Forensik braucht.
Wenn du prüfen willst, wie gut in deinem Unternehmen die Trennung von Mail, Dateien und Kernsystemen, die Entdeckung von Angriffen und die Kommunikation im Vorfall aufgestellt sind, findest du hier unser Security-Audit für dein Unternehmen. Der Fall der Hamburger Grünen zeigt: Ein Angriff auf den gemeinsamen Maildienst muss nicht die ganze Organisation treffen.
Quellen
- Bündnis 90/Die Grünen Hamburg: Hackerangriff auf Mailserver der GRÜNEN Hamburg / Mitgliedsdatenbank und andere IT-Systeme nicht betroffen, 02.10.2026. Offizielle Mitteilung.
- ZEIT / dpa: Cybercrime: Mailserver der Hamburger Grünen gehackt, 02.10.2026, 16:45 Uhr.
- MOPO: Hackerangriff auf Mailserver der Hamburger Grünen, 02.10.2026, 17:11 Uhr.