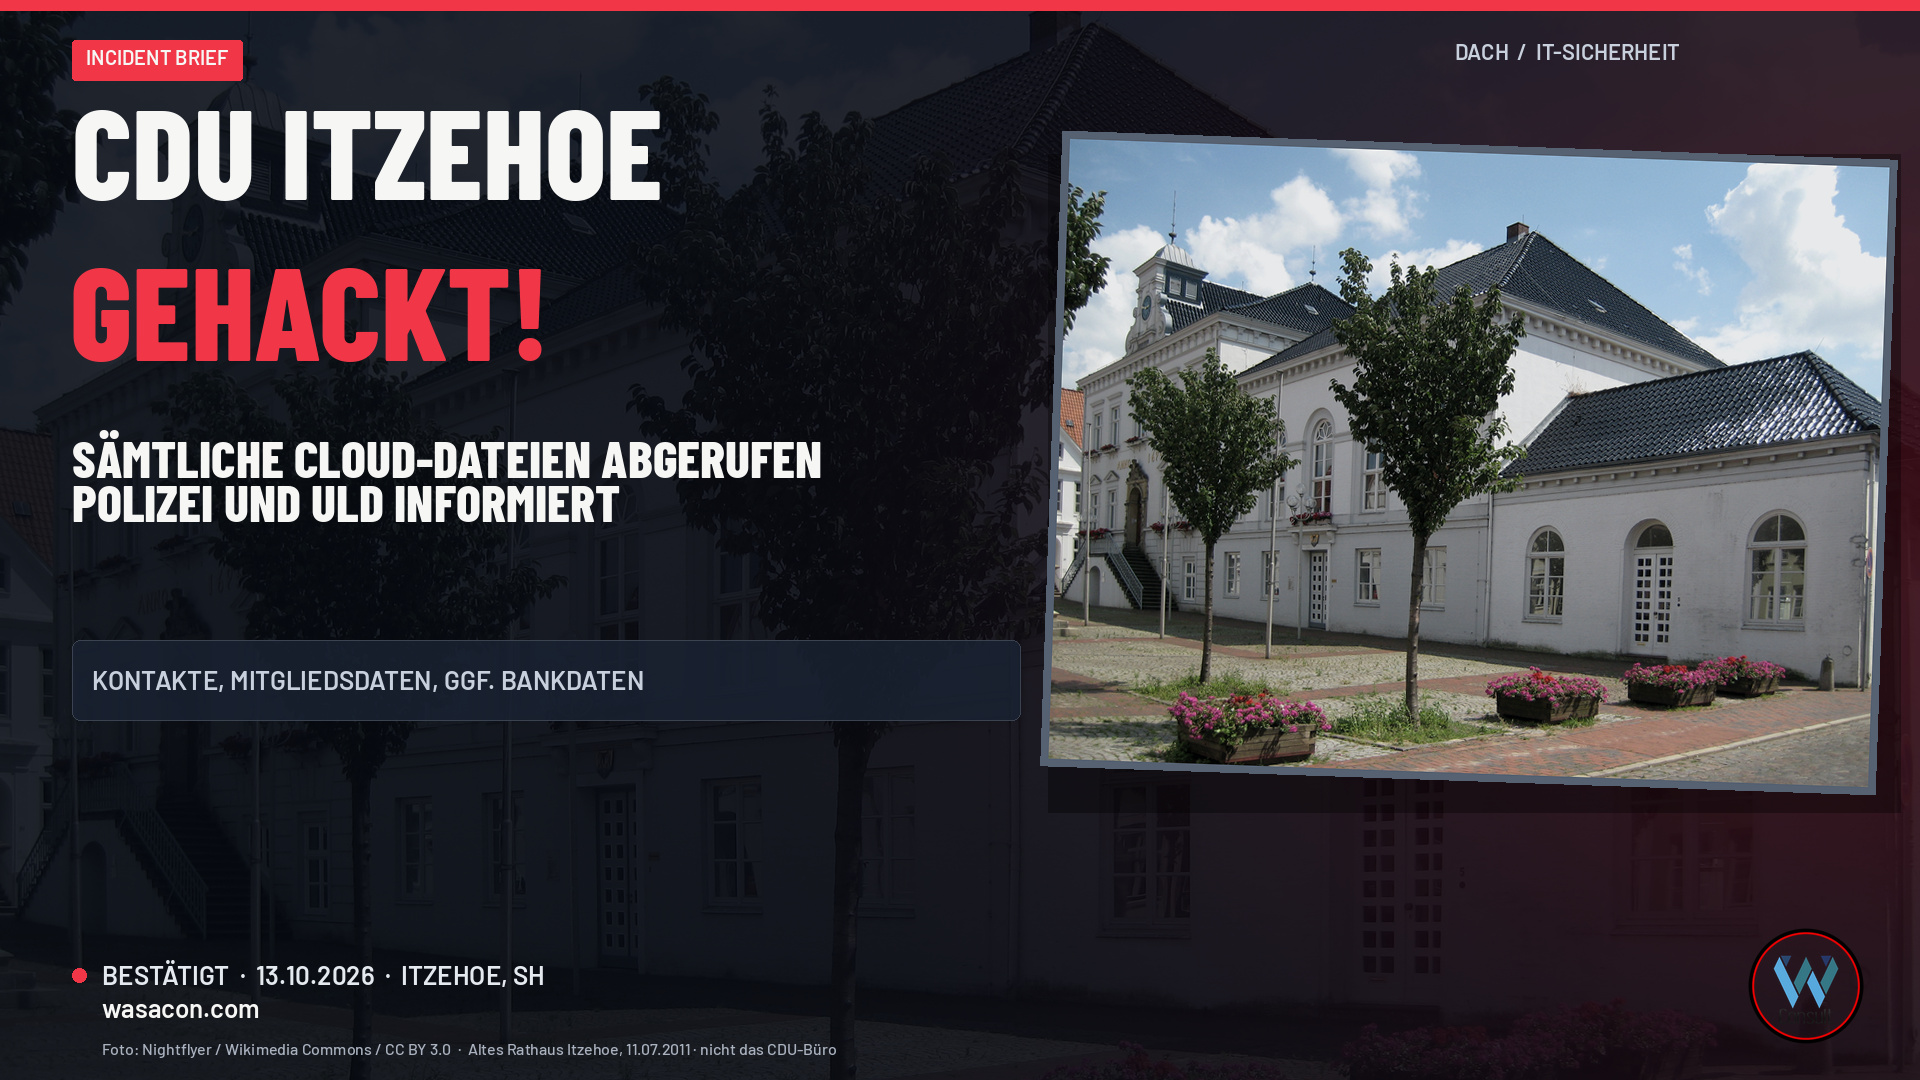
Am 13. Oktober 2026 veröffentlicht der CDU-Ortsverband Itzehoe eine Information nach Artikel 34 der Datenschutz-Grundverordnung. Der Text ist nüchtern und, anders als manche knappe Pressemitteilung, in den entscheidenden Punkten eindeutig. Betroffen ist eine Managed Nextcloud, die der Ortsverband nutzt. Unbefugte haben nach derzeitigem Kenntnisstand eine vorübergehende Sicherheitslücke in der Nextcloud-Software oder in der technischen Betriebsumgebung des Providers ausgenutzt.
In diesem Artikel
Was ist passiert
Betroffen ist eine Managed Nextcloud, die der Ortsverband nutzt. Unbefugte haben nach derzeitigem Kenntnisstand eine vorübergehende Sicherheitslücke in der Nextcloud-Software oder in der technischen Betriebsumgebung des Providers ausgenutzt. Diese Lücke war zunächst nicht bekannt und ist nach Angabe der CDU inzwischen geschlossen. Die Partei betont, sie habe die Lücke nicht selbst verursacht und nicht bewusst offen gelassen. Der zweite Absatz ist der Satz, der den Fall trägt: Darunter können unter anderem Kontaktdaten sein, Angaben zur CDU-Mitgliedschaft und zu Funktionen in der Partei, interne Dokumente sowie gegebenenfalls Beitrags- und Bankdaten.
Was du jetzt tun solltest
- 1.
Schreib auf, was in der Cloud liegt, bevor etwas passiert.
In Itzehoe muss die Auswertung erst klären, welche Dateien tatsächlich betroffen sind. - 2.
Ein Managed Service verschiebt die Technik, nicht die Pflicht.
Der Provider patcht, du informierst Betroffene, die Aufsicht und oft die Polizei. - 3.
„Sämtliche Dateien“ ist das Szenario, das du üben solltest.
Nicht der Verlust eines Ordners, sondern der vollständige Abzug. Was sagst du dann den Kundinnen, den Mitgliedern, den Mitarbeitenden? - 4.
Bereite die zweite Welle vor.
Nach einem Abfluss von Kontakten, Mitgliedsdaten oder Bankverbindungen kommen häufig täuschend echte Mails und Anrufe.
Wenn du prüfen willst, wie gut in deinem Unternehmen die gemanagte Cloud, die Verträge mit dem Provider, das Verzeichnis der gespeicherten Daten und die Benachrichtigung im Vorfall aufgestellt sind, findest du hier unser Security-Audit für dein Unternehmen. Der Fall Itzehoe zeigt: Es reicht nicht, die Cloud zu buchen.
Quellen
- CDU-Ortsverband Itzehoe: Information nach Artikel 34 DSGVO: Sicherheitsvorfall bei der CDU Itzehoe, 13.10.2026. Maßgebliche öffentliche Darstellung.
- CDU Itzehoe, Übersicht Aktuelles: Aktuelles und Presse, Eintrag vom 13.10.2026.
- KonBriefing: Cyberangriffe Deutschland aktuell, Eintrag CDU-Ortsverband Itzehoe, 13. Oktober 2026.