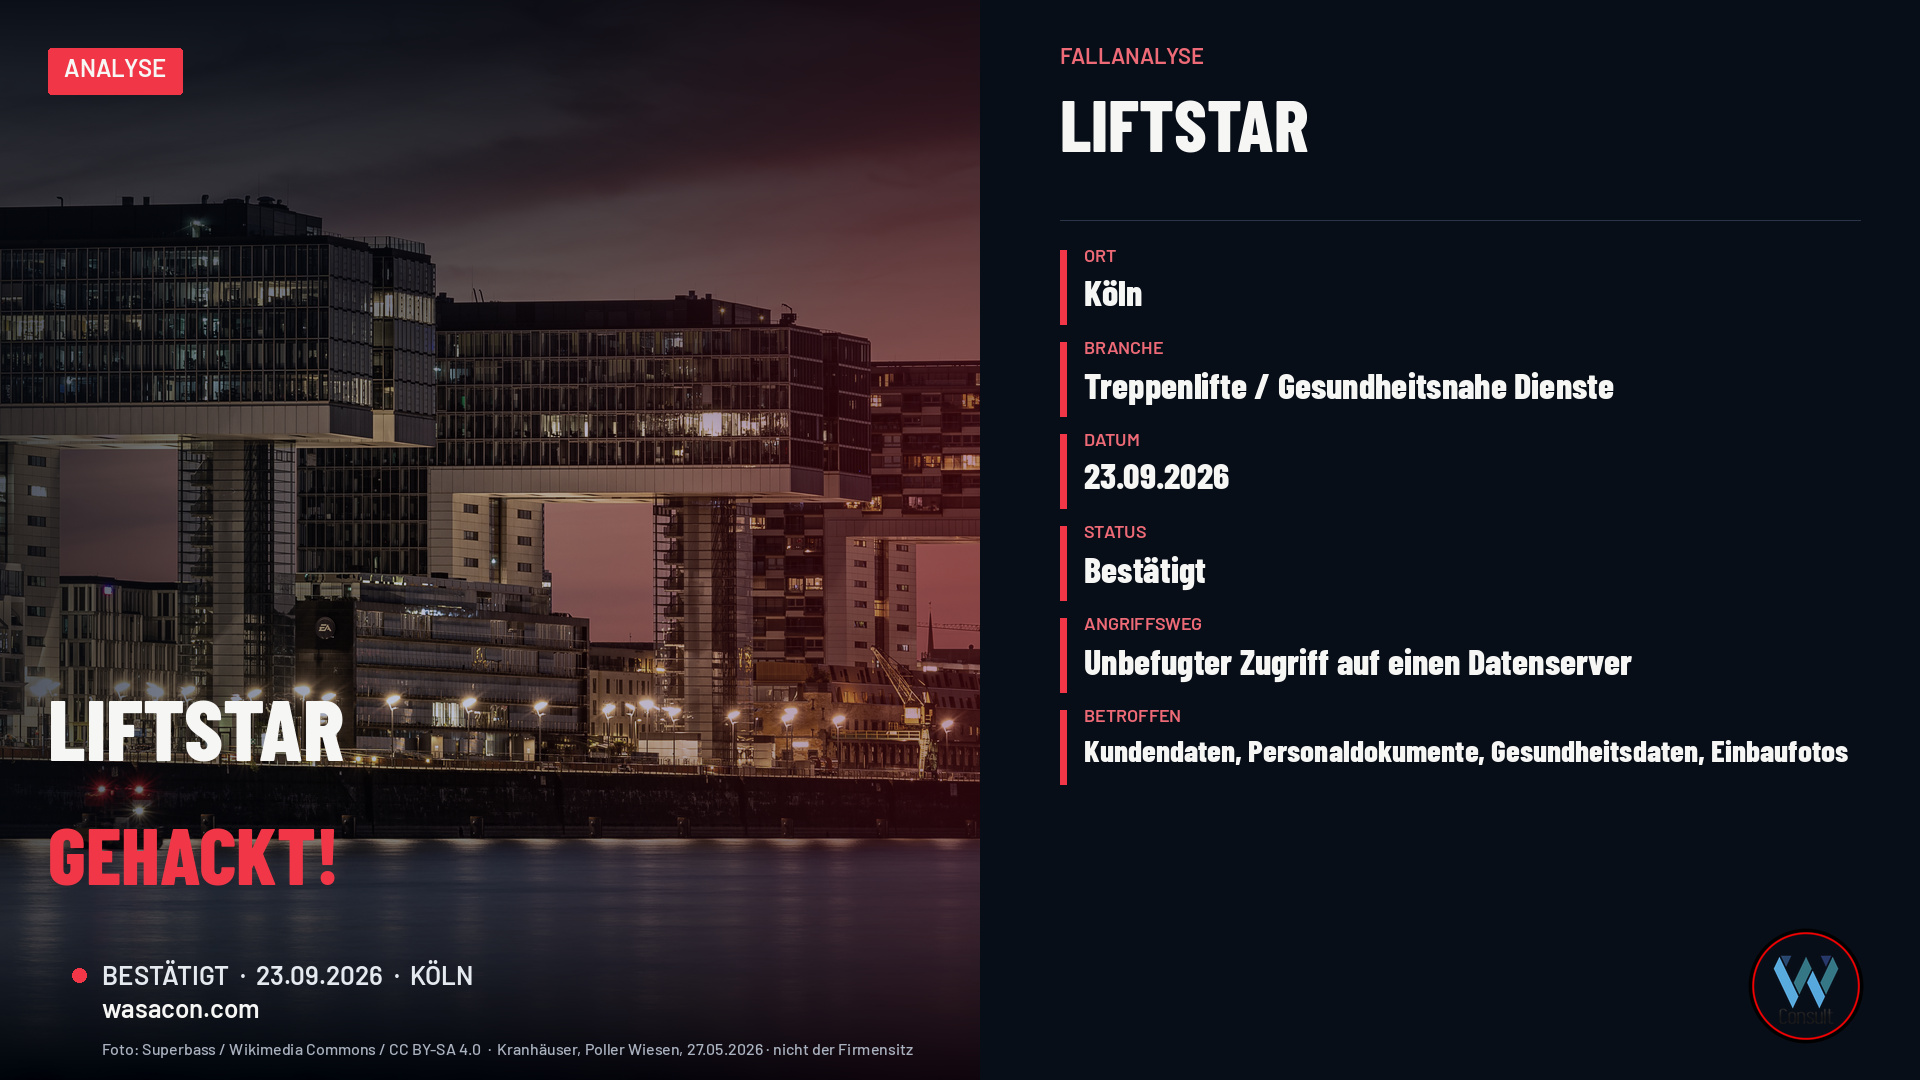
Die Liftstar GmbH mit Sitz in Köln-Junkersdorf verkauft und betreut Treppenlifte. Ihre Kundinnen und Kunden lassen sich Geräte in die eigene Wohnung einbauen, oft weil das Steigen der Treppe nicht mehr sicher ist. Am 23. September 2026 erfährt das Unternehmen von der Polizei, nicht aus dem eigenen Monitoring, dass genau die Daten, die zu diesem Geschäft gehören, in fremde Hände geraten sind.
In diesem Artikel
Was ist passiert
Am 23. September 2026 erfährt das Unternehmen von der Polizei, nicht aus dem eigenen Monitoring, dass genau die Daten, die zu diesem Geschäft gehören, in fremde Hände geraten sind. Unbekannte hatten sich unbefugt Zugang zu einem Datenserver verschafft und dort gespeicherte Informationen kopiert. Die Polizei beschlagnahmte den Server und ermittelte Tatverdächtige. Zu den betroffenen Informationen gehören nach Angaben des Unternehmens Daten von Kunden und Mitarbeitenden, darunter Personaldokumente, Gesundheitsdaten und Fotos vom Einbau der Treppenlifte.
Was du jetzt tun solltest
- 1.
Rechne damit, dass die Polizei vor deinem Monitoring da ist.
Lege fest, wer einen Anruf der Behörden entgegennimmt, wie ein Server gesichert wird, ohne Spuren zu zerstören, und wie die interne Eskalation in den ersten Stunden läuft. - 2.
Frage, welche Bilder und Gesundheitsdaten du wirklich speichern musst.
Einbaufotos und Gesundheitsangaben haben einen betrieblichen Zweck. Sie haben auch ein enormes Schadenspotenzial, wenn sie abfließen. - 3.
Schreib die Warnung vor der zweiten Welle vorher.
Liftstar sagt öffentlich: keine Passwörter und kein Geld am Telefon, keine Änderung der Bankverbindung per E-Mail, besondere Vorsicht bei Kontakten, die sich auf Lift, Gesundheit oder Wohnung beziehen. - 4.
Unterscheide die allgemeine und die persönliche Benachrichtigung.
Alle Kundinnen und Beschäftigten direkt zu informieren und persönlich Betroffene zusätzlich gesondert anzuschreiben, ist die saubere Linie.
Wenn du prüfen willst, wie gut in deinem Unternehmen die Trennung besonders schützenswerter Daten, der Plan für den Fall eines Behördenanrufs und die Kommunikation an Betroffene aufgestellt sind, findest du hier unser Security-Audit für dein Unternehmen. Der Fall Liftstar zeigt: Manchmal erfährst du den Abfluss nicht von deinem eigenen System.
Quellen
- Liftstar GmbH: Informationen zum Cyberangriff, abgerufen am 12.11.2026. Offizielle Darstellung des Unternehmens.
- Gesundheitsprofi (Laura Klesper): Cyberangriff auf Liftstar: Kriminelle kopieren Daten, 01.10.2026. Angaben zu Datum, Polizei, Datenarten, Behörden und Zitat von Joachim Geiger.
- KonBriefing: Cyberangriffe Deutschland aktuell, Eintrag Liftstar GmbH, Köln, 23. September 2026.