

Peligro Sports
·USA
VerbraucherdienstleistungenQilin

Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenHard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)

Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenProfessionelle Installation und Konfiguration Ihrer IT-Infrastruktur. Wir richten Ihre Hardware und Software fachgerecht ein, damit Sie sofort produktiv arbeiten können. Von der Erstinstallation bis zur Optimierung bestehender Systeme - wir sorgen für einen reibungslosen Betrieb.
Strategische IT-Beratung und Planung für Ihr Unternehmen. Wir analysieren Ihre bestehende IT-Landschaft, identifizieren Optimierungspotenziale und entwickeln maßgeschneiderte Konzepte für Ihre digitale Zukunft. Von der Infrastruktur-Architektur bis zur technologischen Roadmap.
Professionelle Videoüberwachung mit KI-gestützter Analyse, Kennzeichenerkennung und intelligenten Alarmsystemen. Von einzelnen Kameras bis hin zu skalierbaren Multi-Standort-Lösungen mit branchenführender Hardware und intuitiver Software. DSGVO-konform implementiert.
Notfall-Hotline · Rückruf 15–60 Min · 3 Pakete
Lade Threat Intel…
Lade Threat Feed…
Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenHard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenLaunch Sequence
Die Ransomware-Gruppe Qilin hat die Lechner Massivhaus GmbH (lechner-massivhaus.de) auf ihrer Darknet-Leak-Seite gelistet – ohne Beschreibung, ohne Datenproben, ohne Countdown. Familienunternehmen seit 1904, über 5.000 gebaute Häuser.
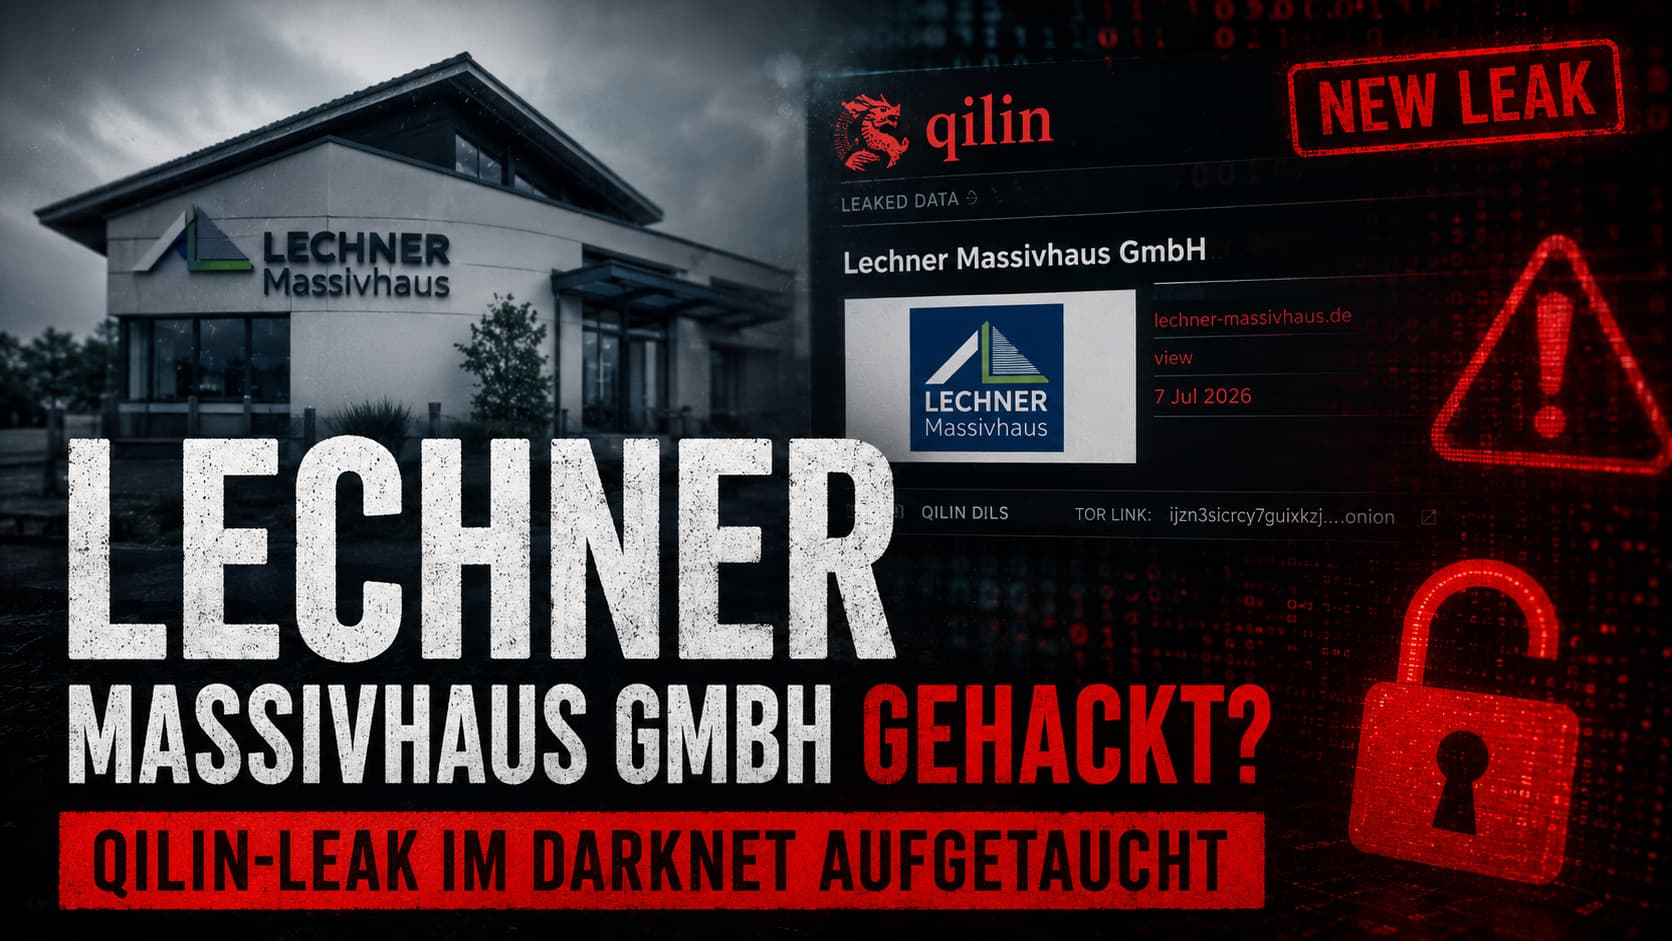
Alle Angaben zu einem möglichen Angriff und Datenabfluss beruhen ausschließlich auf dem Eintrag der Täter auf ihrer Leak-Seite sowie auf öffentlich verfügbaren Informationen. Es handelt sich um unbestätigte Behauptungen und redaktionelle Einschätzungen, nicht um gesicherte Fakten. Uns liegt zum Zeitpunkt der Veröffentlichung keine offizielle Stellungnahme der Lechner Massivhaus GmbH vor. Der Eintrag enthält bislang weder Datenproben noch einen Countdown. In der automatisierten Erfassung von Ransomware.live wird das Unternehmen zudem fälschlich Österreich zugeordnet – tatsächlicher Sitz ist Glauchau in Sachsen. Sollte das Unternehmen eine Stellungnahme veröffentlichen oder neue belastbare Informationen bekannt werden, wird dieser Artikel umgehend aktualisiert. Es gilt die Unschuldsvermutung. Wir verlinken bewusst nicht auf die Leak-Seite. Alle Budget- und Umsatzangaben sind Branchenrichtwerte bzw. Schätzungen. Der Angriffs-Terminal in Banner 3 ist eine rein schematische, fiktive Darstellung – keine reale Umgebung, keine reale Rekonstruktion.
Auf der Darknet-Leak-Seite von Qilin wurde am Abend des 7. Juli 2026 (Sichtung gegen 20:30 Uhr deutscher Zeit) ein neuer Eintrag zur Lechner Massivhaus GmbH veröffentlicht. Der Eintrag enthält unter anderem den Firmennamen, das Unternehmenslogo, einen Verweis auf die Unternehmenswebsite sowie einen Onion-Link zur Leak-Plattform.
Auffällig ist, wie karg der Eintrag daherkommt: Anders als bei vielen anderen Qilin-Veröffentlichungen fehlen bislang eine Beschreibung des Unternehmens, konkrete Angaben zum Umfang der angeblich erbeuteten Daten und ein Countdown. Auch die Beobachtungsplattform Ransomware.live, die den Eintrag am 7. Juli 2026 um 18:29 Uhr (UTC) indexierte, verzeichnet bei der Täterbeschreibung schlicht „N/A".
Welche Daten tatsächlich betroffen sind – und ob überhaupt welche entwendet wurden –, lässt sich derzeit nicht unabhängig verifizieren.
| Betroffene Domain | lechner-massivhaus.de |
|---|---|
| Gruppe | Qilin (früher: Agenda) |
| Eintrag gesichtet | 07.07.2026, ca. 20:30 Uhr (18:29 UTC bei Ransomware.live) |
| Onion-Adresse (nicht verlinkt) | ijzn3sicrcy7guixkzj…onion |
| Status auf Leak-Seite | Ohne Beschreibung, keine Datenproben, kein Countdown (N/A) |
| Automatisierte Länderzuordnung | AT (fehlerhaft – tatsächlich DE 🇩🇪) |
| Kategorie im Eintrag | Construction / Bau |
| Vom Unternehmen bestätigt | Nein · kein öffentliches Statement |
| Cyberangriff bestätigt | ❌ Nein |
| Datenabfluss bestätigt | ❌ Nein |
Die Lechner Massivhaus GmbH ist der Massivhaus-Zweig der Lechner Group, eines fränkischen Familienunternehmens, dessen Geschichte 1904 mit dem Baugeschäft von Georg Heinritz im mittelfränkischen Uehlfeld begann. Heute wird die Gruppe in fünfter Generation geführt; Geschäftsführer der Massivhaus-Sparte ist der Bauingenieur Bernd Lechner, seit 2015 sind mit seinen Söhnen Tobias und Sebastian Lechner auch die Nachfolger an Bord.
Die Massivhaus-Gesellschaft selbst wurde 1989 gegründet; die sächsische Gesellschaft ist beim Amtsgericht Chemnitz unter HRB 19392 eingetragen (Sitz: Am Lungwitzbach 1, Glauchau/Remse). Das Werk in Glauchau produziert seit 1994 – zusammen mit dem Stammwerk in Uehlfeld fertigt das Unternehmen dort Wand- und Deckenelemente vor, die auf der Baustelle nur noch montiert werden. Der Rohbau eines Einfamilienhauses steht so nach etwa einer Woche.
Eine Besonderheit ist das eigene Bausystem: Mit klimaPOR® (auf Basis natürlichen Blähtons) und klimaVER (auf Basis recycelten Glases) setzt das Unternehmen auf massive Fertigelemente, die ohne zusätzliche Dämmschicht auskommen sollen. Vertrieben wird über rund zehn Standorte in Deutschland, darunter Berlin, Leipzig, Frankfurt, Stuttgart, München, Nürnberg und Regensburg. Nach eigenen Angaben hat Lechner Massivhaus mehr als 5.000 individuelle Eigenheime errichtet; 2026 wurde das Unternehmen beim Life-and-Living-Award auf Platz 1 im Massivhausbau geführt.
| Branche | Massivhausbau / Bauträger (Hochbau) |
|---|---|
| Sitz | Am Lungwitzbach 1, Glauchau/Remse (Sachsen) |
| Registergericht | Amtsgericht Chemnitz, HRB 19392 |
| Konzernzugehörigkeit | Lechner Group (Familienunternehmen seit 1904, 5. Generation) |
| Geschäftsführer | Bernd Lechner (mit Tobias und Sebastian Lechner) |
| Mitarbeiter | ca. 36 (Gesellschaft) · Gruppe teils bis 180 |
| Jahresumsatz | ca. 5,34 Mio. € (Gesellschaft) · Gruppe geschätzt bis ca. 9 Mio. € |
| Jahresüberschuss | ca. 178.000 € |
| Bilanzsumme | ca. 20 – 21,7 Mio. € (2021–2023) |
| Gebaute Häuser | über 5.000 |
| Werke | Uehlfeld (Bayern) · Glauchau (Sachsen, seit 1994) · ca. 10 Vertriebsstandorte |
Hinweis: Die Angaben stammen aus öffentlichen Firmen- und Registerauskünften; je nachdem, ob nur die GmbH oder die gesamte Lechner Group betrachtet wird, weichen Mitarbeiter- und Umsatzangaben in den Verzeichnissen voneinander ab.
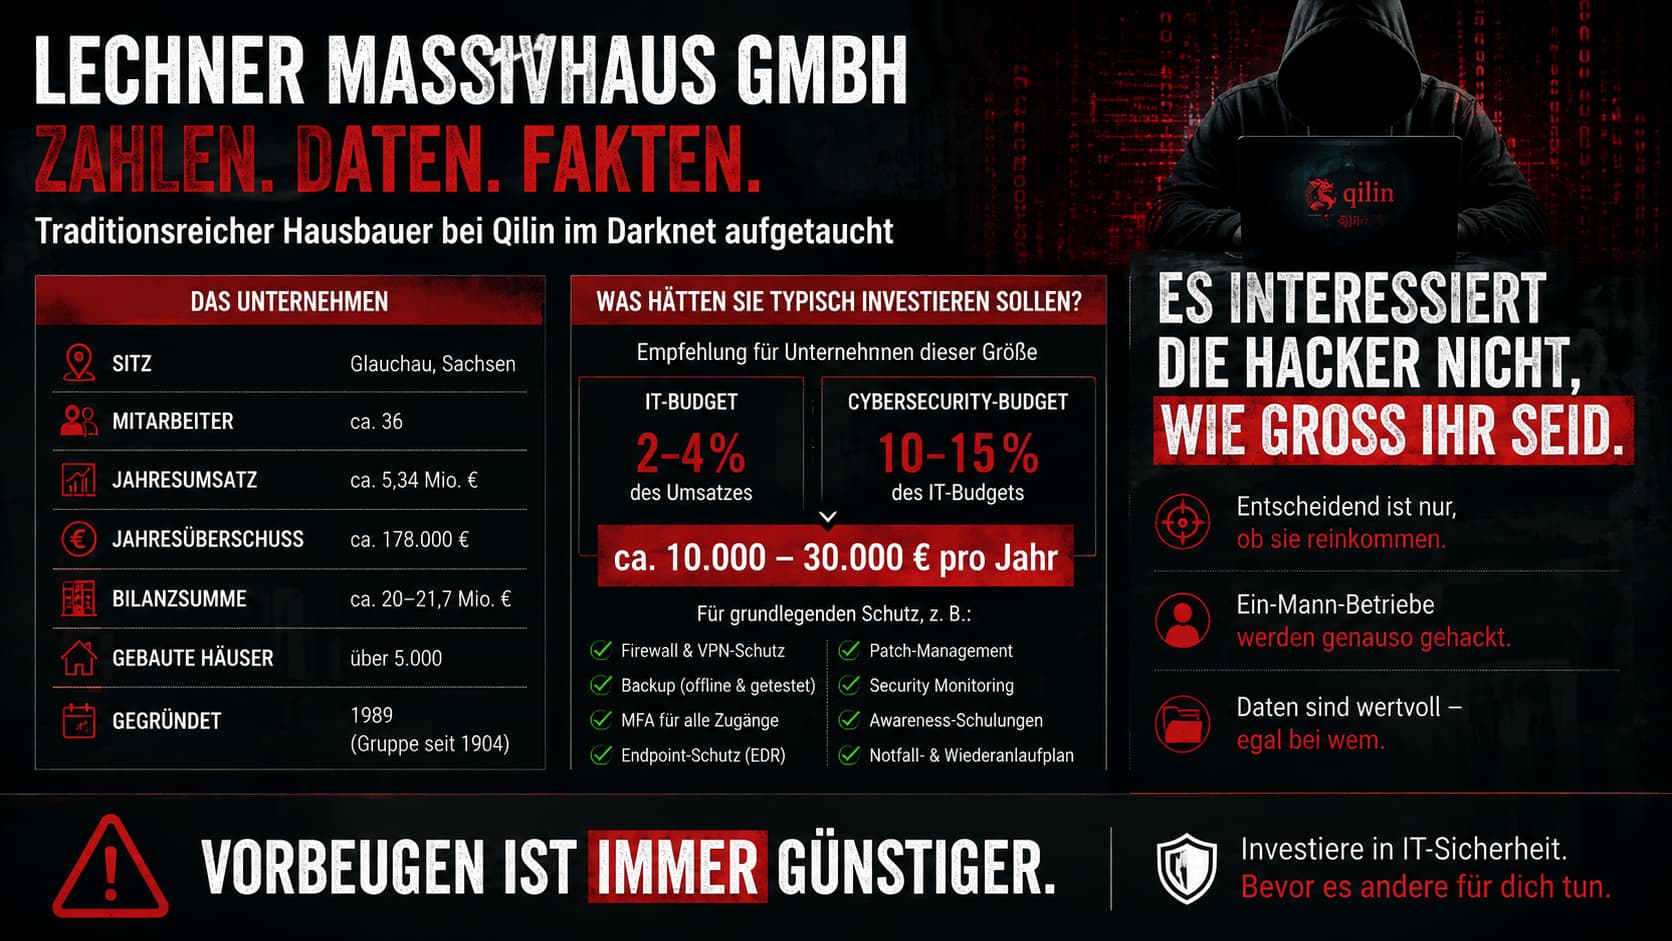
Bei einem Betrieb dieser Größenordnung – rund 36 Beschäftigte und etwa 5,34 Millionen Euro Jahresumsatz – lässt sich der Rahmen für ein angemessenes IT-Sicherheitsbudget grob abstecken. Gängige Benchmarks veranschlagen für kleine und mittlere Unternehmen IT-Ausgaben von etwa 2 bis 4 Prozent des Umsatzes; das BSI empfiehlt, davon einen substanziellen Anteil – die häufig zitierte Empfehlung liegt bei bis zu 20 Prozent – in Informationssicherheit zu investieren.
| Maßnahme | Größenordnung / Jahr |
|---|---|
| Multi-Faktor-Authentifizierung (VPN, Mail, Admin) | 3.000 – 8.000 € |
| EDR/MDR + Monitoring (ca. 30–50 Endpoints) | 8.000 – 18.000 € |
| Immutable / Air-Gap-Backups + Restore-Tests | 5.000 – 12.000 € |
| Patch- & Schwachstellen-Management (Firewalls, VPN) | 3.000 – 8.000 € |
| Netzwerksegmentierung (Verwaltung ≠ CAD ≠ Werk Glauchau) | 4.000 – 10.000 € |
| Identity & Privileged Access Management | 3.000 – 7.000 € |
| Awareness- & Phishing-Simulationen (~36 MA) | 2.000 – 5.000 € |
| Incident-Response-Retainer & Krisenübungen | 5.000 – 10.000 € |
| Härtung Bauherren-Datenbank (Finanzierung, Grundrisse) | 3.000 – 7.000 € |
| DSGVO-Beratung (Sächsischer Beauftragter für Datenschutz) | 2.000 – 5.000 € |
Zum Vergleich: Der durchschnittliche Schaden eines erfolgreichen Ransomware-Angriffs liegt für deutsche Mittelständler regelmäßig im sechsstelligen Bereich – von Betriebsunterbrechung über Wiederherstellungs- und Forensikkosten bis zu möglichen Lösegeldforderungen, die bei Qilin je nach Opfergröße von sechsstelligen Beträgen bis in die Millionen reichen. Bei einem Jahresüberschuss von rund 178.000 € könnte bereits ein einziger erfolgreicher Angriff das Ergebnis mehrerer Geschäftsjahre aufzehren.
Qilin – benannt nach einem chinesischen Fabelwesen, von Sicherheitsforschern jedoch in Russland verortet – trat Mitte 2022 zunächst unter dem Namen „Agenda" auf und hat sich seitdem zur aktivsten Ransomware-Operation der Welt entwickelt. Nach der Zerschlagung von LockBit und ALPHV übernahm Qilin deren Rolle als Marktführer.
Die Dimension ist beachtlich: Beobachtungsplattformen dokumentieren inzwischen über 1.900 Opfer in 98 Ländern auf der Qilin-Leak-Seite. Allein im Jahr 2026 wurden bereits mehr als 500 Organisationen gelistet; im Januar 2026 entfielen mit 108 Veröffentlichungen rund 17 Prozent aller weltweit beobachteten Ransomware-Fälle auf die Gruppe – mehr als auf jede andere. Deutschland gehört mit über 60 gelisteten Unternehmen zu den fünf am stärksten betroffenen Ländern. Die Baubranche zählt mit über 120 dokumentierten Opfern zu den fünf am häufigsten getroffenen Sektoren der Gruppe.
| Erstes Auftreten | Mitte 2022 als Agenda, später umbenannt in Qilin |
|---|---|
| Modell | Ransomware-as-a-Service mit Affiliates, 80–85 % Split, Double Extortion; Rekrutierung über RAMP |
| Opferzahl | über 1.900 Opfer in 98 Ländern; über 500 allein 2026; Januar 2026 rund 17 % aller weltweit beobachteten Fälle |
| Top-Zielländer | USA, Kanada, Frankreich, UK, Deutschland (Top 5 mit über 60 Listings) |
| Top-Zielbranchen | Produktion, Unternehmensdienstleistungen, Technologie, Gesundheitswesen, Baubranche (>120 Opfer) |
| Typischer Einstieg | Phishing, schwach gesicherte VPN- und RDP-Zugänge, ungepatchte Firewall-/Software-Schwachstellen, gestohlene Zugangsdaten |
| Zeitverzug | Ø ~46 Tage zwischen mutmaßlichem Angriff und Listung |
| Technik | Locker in Golang/Rust, mehrere Verschlüsselungsmodi (u. a. AES-256-CTR); Lateral via Cobalt Strike, Mimikatz, PsExec; Exfil u. a. via Cyberduck; Löschung Schattenkopien/Logs; Angriffe auf Veeam-Backups |
| Druckmittel | Call-Lawyer-Funktion für Verhandlungen, DDoS-Angriffe, Leak-Seite |
| Führung | russischsprachige Akteure, in Russland verortet; auch staatsnahe Akteure (z. B. Moonstone Sleet) nutzten Qilin |
| Bekannteste Fälle | Synnovis/NHS London 2024 (50 Mio. USD, 400 GB, >3.000 verschobene Termine); Die Linke 03/2026 (1,5 TB) |
Die Terminal-Sequenz im Banner ist eine rein schematische, fiktive Darstellung möglicher Angriffs-Schritte – keine Rekonstruktion, keine reale Umgebung, keine Aussage darüber, wie ein etwaiger Angriff bei Lechner Massivhaus tatsächlich abgelaufen sein könnte. Insbesondere die angedeutete Enumeration von Smart-Home-Konfigurationen zeigt ein bekanntes Anschluss-Risiko im Hausbau: In modernen Neubauten sind häufig Smart-Home-Systeme, Alarmanlagen, Kameras und WLAN-Zugänge verbaut, deren Konfigurationsdaten beim Bauunternehmen dokumentiert sein können. Werden solche Unterlagen im Rahmen eines Leaks mitkopiert, hätten Angreifer im Extremfall Hinweise, um die Anlagen bestehender Kunden nachträglich zu kompromittieren – deshalb ist proaktiver Passwort- und Codewechsel für Bauherren im Verdachtsfall sinnvoll. Alles Konjunktiv, alles Annahme – keine Tatsachenbehauptung.
Moderne Erpressungsgruppen setzen häufig auf sogenannte Double Extortion. Dabei werden zunächst Daten kopiert und anschließend die Verschlüsselung der Systeme angedroht oder durchgeführt. Zahlt ein Unternehmen nicht, veröffentlichen die Täter häufig einen Eintrag auf ihrer Leak-Seite und drohen mit der Veröffentlichung der angeblich gestohlenen Daten.
Ein Eintrag ohne Datenbeweise – wie im aktuellen Fall – kann verschiedene Bedeutungen haben: ein frühes Druckmittel in laufenden Verhandlungen, eine Ankündigung späterer Veröffentlichungen oder auch eine unbelegte Behauptung. Nicht jede Listung mündet am Ende in einem tatsächlichen Datenleck.
Sollte es tatsächlich zu einem Datendiebstahl gekommen sein, wäre der Fall für Betroffene besonders unangenehm – denn kaum eine Branche sammelt so tiefe Einblicke in die Privatfinanzen ihrer Kunden wie der Eigenheimbau. Typischerweise liegen bei einem Massivhaus-Anbieter unter anderem folgende Daten:
Klar ist nur: Gerade Grundriss- und Bewohnerdaten in Kombination mit Finanzinformationen wären ein sensibles Gut – nicht nur für Phishing und Betrugsversuche, sondern im Extremfall auch für physische Kriminalität. Auf einmal ist nicht nur die Firma selber betroffen, sondern potenziell all ihre Kunden, die die Häuser bekommen haben.
Dieser Vorfall passt in ein Muster: Ransomware-Gruppen wählen ihre Opfer längst nicht mehr nach Unternehmensgröße oder Milliardenumsätzen aus. Entscheidend ist, ob ein Unternehmen erfolgreich kompromittiert werden kann – und da die Angriffe bei RaaS-Modellen wie Qilin von Dutzenden unabhängigen Affiliates massenhaft und teils opportunistisch durchgeführt werden, geraten kleine und mittelständische Betriebe genauso ins Visier wie internationale Konzerne.
Die Baubranche trifft es dabei überdurchschnittlich oft: Bei Qilin allein sind über 120 Bau- und Bauhandwerksunternehmen gelistet. Die Branche gilt unter Angreifern als attraktiv, weil sie stark projekt- und termingetrieben arbeitet (Stillstand kostet sofort Geld), hohe Zahlungsflüsse mit vielen Subunternehmern abwickelt (ideal für nachgelagerten Rechnungsbetrug) und IT-Sicherheit historisch selten im Zentrum der Investitionen stand.
Auch bei unseren Nachbarn in Österreich häufen sich in den vergangenen Monaten Ransomware-Vorfälle spürbar – Qilin, Akira, Play und andere Gruppen listen zunehmend AT-Unternehmen. Die anfängliche Fehlzuordnung im Lechner-Eintrag („AT" statt „DE") passt in dieses Muster: Der DACH-Raum wird von den Angreifern insgesamt intensiver bearbeitet. Für Bauherren und Mittelständler auf beiden Seiten der Grenze gilt derselbe Rat: Basisschutz jetzt, nicht nach dem Ernstfall.
Von Qilin auf der Darknet-Leak-Seite gelistete Organisationen – vollständiger Bestand von 08.10.2022 bis 09.07.2026. Eine Listung ist zunächst eine Behauptung der Täter und kein Beleg für einen bestätigten Angriff oder Datenabfluss.
Datenquelle: öffentlich einsehbare Einträge der Qilin-Leak-Seite, indexiert via Ransomware.live.1.991 Einträge von 08.10.2022 bis 09.07.2026. Land- und Branchenangaben teils unvollständig oder automatisiert erfasst. Wir verlinken bewusst nicht auf die Leak-Seite und veröffentlichen keine mutmaßlich entwendeten Daten.
✅ Die Lechner Massivhaus GmbH (lechner-massivhaus.de) wurde auf der Leak-Seite der Ransomware-Gruppe Qilin gelistet.
✅ Die Veröffentlichung stammt von den Angreifern selbst.
⚠️ Der Eintrag ist bislang ohne Beschreibung, Datenproben oder Countdown.
❌ Eine offizielle Stellungnahme oder Bestätigung eines erfolgreichen Cyberangriffs liegt bis heute (10.07.2026) öffentlich nicht vor.
❌ Ob tatsächlich Daten entwendet wurden und welche, ist nicht unabhängig bestätigt.
Sollte eine Stellungnahme veröffentlicht werden oder neue Informationen bekannt werden, wird dieser Beitrag entsprechend ergänzt. Bis dahin gilt: Vorsicht ja, Panik nein – und maximale Wachsamkeit für alle, die mit Lechner Massivhaus in Kontakt stehen.
Zuletzt aktualisiert: .
Ob in Erkelenz, Wegberg, Wassenberg, Hückelhoven, Aachen, Mönchengladbach, Geilenkirchen, Jülich, Düren oder Krefeld – Ransomware-Angriffe wie der mutmaßliche Qilin-Vorfall treffen Bauunternehmen und Mittelstand deutschlandweit. Wasacon unterstützt Unternehmen im Kreis Heinsberg und im Rheinland mit Schwachstellenanalyse, EDR/XDR, Backup-Strategie und Incident-Response.
0 Beiträge
Wie viel sollte Ihr Unternehmen jährlich in IT investieren?
Risiko-Level: Mittel · Multiplikator: 1.2×
Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.
 IT-Sicherheit
Kritische Apache-Lücke CVE-2026-119618 in HTTP/2 (Versionen 2.4.55–2.4.70, mögliches RCE). Sofortmaßnahme, Patch-Stand und was Ubuntu-Server jetzt tun sollten.
 IT-Sicherheit
Am 13. Oktober 2026 informiert die CDU Itzehoe über einen Sicherheitsvorfall in ihrer Managed Nextcloud. Angreifer konnten nach bisherigen Angaben sämtliche gespeicherten Dateien herunterladen – Kontakte, Mitgliedsdaten, interne Dokumente, möglicherweise Beitrags- und Bankdaten. Was der Fall für gemanagte Clouds heißt.
 IT-Sicherheit
Am 1. Oktober 2026 entdecken die Hamburger Grünen bei einer Routineprüfung einen automatisierten Angriff auf ihren Mailserver. Mitgliedsdatenbank und Dateiserver bleiben unberührt, Hinweise auf einen Datenabfluss gibt es zunächst nicht. Was der Fall für geteilte IT in Parteien und Unternehmen heißt.
Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.
Bekannt aus
