


Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)

Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenHard- & Software Services
Professionelle Installation und Konfiguration Ihrer IT-Infrastruktur. Wir richten Ihre Hardware und Software fachgerecht ein, damit Sie sofort produktiv arbeiten können. Von der Erstinstallation bis zur Optimierung bestehender Systeme - wir sorgen für einen reibungslosen Betrieb.
IT-Infrastruktur Beratung
Strategische IT-Beratung und Planung für Ihr Unternehmen. Wir analysieren Ihre bestehende IT-Landschaft, identifizieren Optimierungspotenziale und entwickeln maßgeschneiderte Konzepte für Ihre digitale Zukunft. Von der Infrastruktur-Architektur bis zur technologischen Roadmap.
Video Überwachungslösungen
Professionelle Videoüberwachung mit KI-gestützter Analyse, Kennzeichenerkennung und intelligenten Alarmsystemen. Von einzelnen Kameras bis hin zu skalierbaren Multi-Standort-Lösungen mit branchenführender Hardware und intuitiver Software. DSGVO-konform implementiert.
Fast Help
PREMIUM 24/7Notfall-Hotline · Rückruf 15–60 Min · 3 Pakete
Ransomware Live
LIVELade Threat Intel…
Cyber Threats
LIVELade Threat Feed…
Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)
Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenKontakt zur Basis
Launch Sequence
COP-SHOP im Darknet aufgetaucht? Qilin listet deutschen Behörden- und Polizeiausstatter – warum dieser Fall besonders heikel ist
Die Ransomware-Gruppe Qilin hat die COP Vertriebs-GmbH (cop-shop.de) auf ihrer Darknet-Leak-Seite veröffentlicht. Warum vor allem Kunden aus Behörden- und Sicherheitsbereichen jetzt wachsam sein sollten.
Alle Angaben zu einem möglichen Angriff und Datenabfluss beruhen ausschließlich auf dem Eintrag der Täter auf ihrer Leak-Seite sowie auf öffentlich verfügbaren Informationen. Es handelt sich um unbestätigte Behauptungen und redaktionelle Einschätzungen, nicht um gesicherte Fakten. Wir haben bis zum heutigen Zeitpunkt kein Statement der COP Vertriebs-GmbH gefunden – weder auf der Unternehmenswebsite noch an anderer Stelle online. Sollte das Unternehmen eine Stellungnahme veröffentlichen oder neue belastbare Informationen bekannt werden, wird dieser Artikel umgehend aktualisiert. Es gilt die Unschuldsvermutung. Wir verlinken bewusst nicht auf die Leak-Seite. Alle Budget- und Umsatzangaben sind Branchenrichtwerte bzw. Schätzungen.
Das Wichtigste in Kürze
- COP Vertriebs-GmbH (cop-shop.de) auf der Qilin-Leak-Seite gelistet.
- Datenabfluss unbestätigt, kein Statement der Firma öffentlich auffindbar.
- Kundschaft aus Polizei, Justiz, Zoll, Militär und Sicherheitsdiensten – teils NIS-2-relevante Bereiche.
- Qilin hat in der Vergangenheit erbeutete Daten tatsächlich veröffentlicht (Beispiel: NHS/Synnovis, ca. 400 GB).
- Familienunternehmen aus Oberweilenbach (Bayern), seit 1990, Umsatzklasse bis 10 Mio. Euro.
Qilin ist keine Gruppe, die primär mit leeren Behauptungen arbeitet. In der Vergangenheit hat die Gruppe wiederholt nachweislich erbeutete Datensätze tatsächlich veröffentlicht (prominent: NHS-Dienstleister Synnovis, ca. 400 GB). Wir gehen daher in unserer Arbeitshypothese davon aus, dass die Täter tatsächlich Daten erbeutet haben und das Unternehmen damit öffentlich erpressen. Das bleibt ausdrücklich eine Annahme – ein Beweis liegt nicht vor, und bis zu einer Bestätigung gilt für das Unternehmen die Unschuldsvermutung.
Was ist passiert?
Auf der Leak-Seite der Ransomware-Gruppe Qilin ist ein Eintrag zur COP Vertriebs-GmbH bzw. zum Online-Shop cop-shop.deerschienen. Solche Veröffentlichungen sind Teil der typischen Erpressungsstrategie moderner Ransomware-Gruppen: Das Unternehmen wird öffentlich als Opfer benannt, um den Druck in möglichen Verhandlungen zu erhöhen – häufig verbunden mit der Drohung, angeblich erbeutete Daten zu veröffentlichen.
Welche Systeme betroffen sein könnten, welche Daten die Täter konkret in ihren Händen halten wollen und in welchem Umfang – all das lässt sich derzeit nicht unabhängig verifizieren. Eine Listung auf einer Leak-Seite ist zunächst eine Behauptung der Täter.
| Betroffene Domain | cop-shop.de |
|---|---|
| Gruppe | Qilin (alias Agenda) |
| Eintrag gesichtet | 07.07.2026, ca. 20:28 |
| Kategorie im Eintrag | Business Services |
| Land | Deutschland 🇩🇪 |
| Countdown laut Leak-Seite | ca. 6 Tage bis angedrohter Veröffentlichung |
| Vom Unternehmen bestätigt | Bislang kein öffentliches Statement gefunden |
| Datenabfluss | Unbestätigt |
Wer ist COP-SHOP / die COP Vertriebs-GmbH?
Die COP Vertriebs-GmbH mit Sitz in Oberweilenbach (Gemeinde Aresing, Landkreis Neuburg-Schrobenhausen, Bayern; Amtsgericht Ingolstadt, HRB 101608) ist seit 1990 als Ausrüster für Spezialeinheiten, Polizei, Militär, Feuerwehr, Security, Sportschützen sowie Freizeit- und Outdoor-Anwender aktiv. Gegründet wurde das Unternehmen von Chris(tian) Hermann, der zuvor selbst Beamter in einer Polizeisondereinheit war – die Praxisnähe ist bis heute Teil des Markenkerns. Geschäftsführer ist laut Impressum Christian Hermann; das Unternehmen ist ein Familienbetrieb der Familie Hermann.
Hinter dem Online-Shop COP-SHOP.de steht eine kleine Firmengruppe: Neben der COP Vertriebs-GmbH als Zentrale existieren unter anderem die COP GmbH & Co. Shop Berlin KG und die COP GmbH & Co. Shop München KG als Betreiber der Ladengeschäfte sowie die COP Austria GmbH für den österreichischen Markt. Filialen gibt es in Berlin (Rathauspassagen), München und Wien.
Zum Sortiment gehören über 150 Kategorien mit rund 3.500 Artikeln von mehr als 100 internationalen Marken (u. a. Under Armour, Safariland, Hatch, BIANCHI, Original S.W.A.T.). Ein wichtiges Detail: Nicht alle Artikel sind frei verkäuflich. Bestimmte Produkte dürfen ausschließlich an Angehörige von Polizei, Bundespolizei, Justiz, Zoll und anderen Ordnungsbehörden abgegeben werden – wer solche Artikel bestellt, muss seine Behördenzugehörigkeit gegenüber dem Shop nachweisen. Genau hier liegt die besondere Sensibilität dieses Falls.
Zahlen, Daten, Fakten & IT-Budget-Benchmark
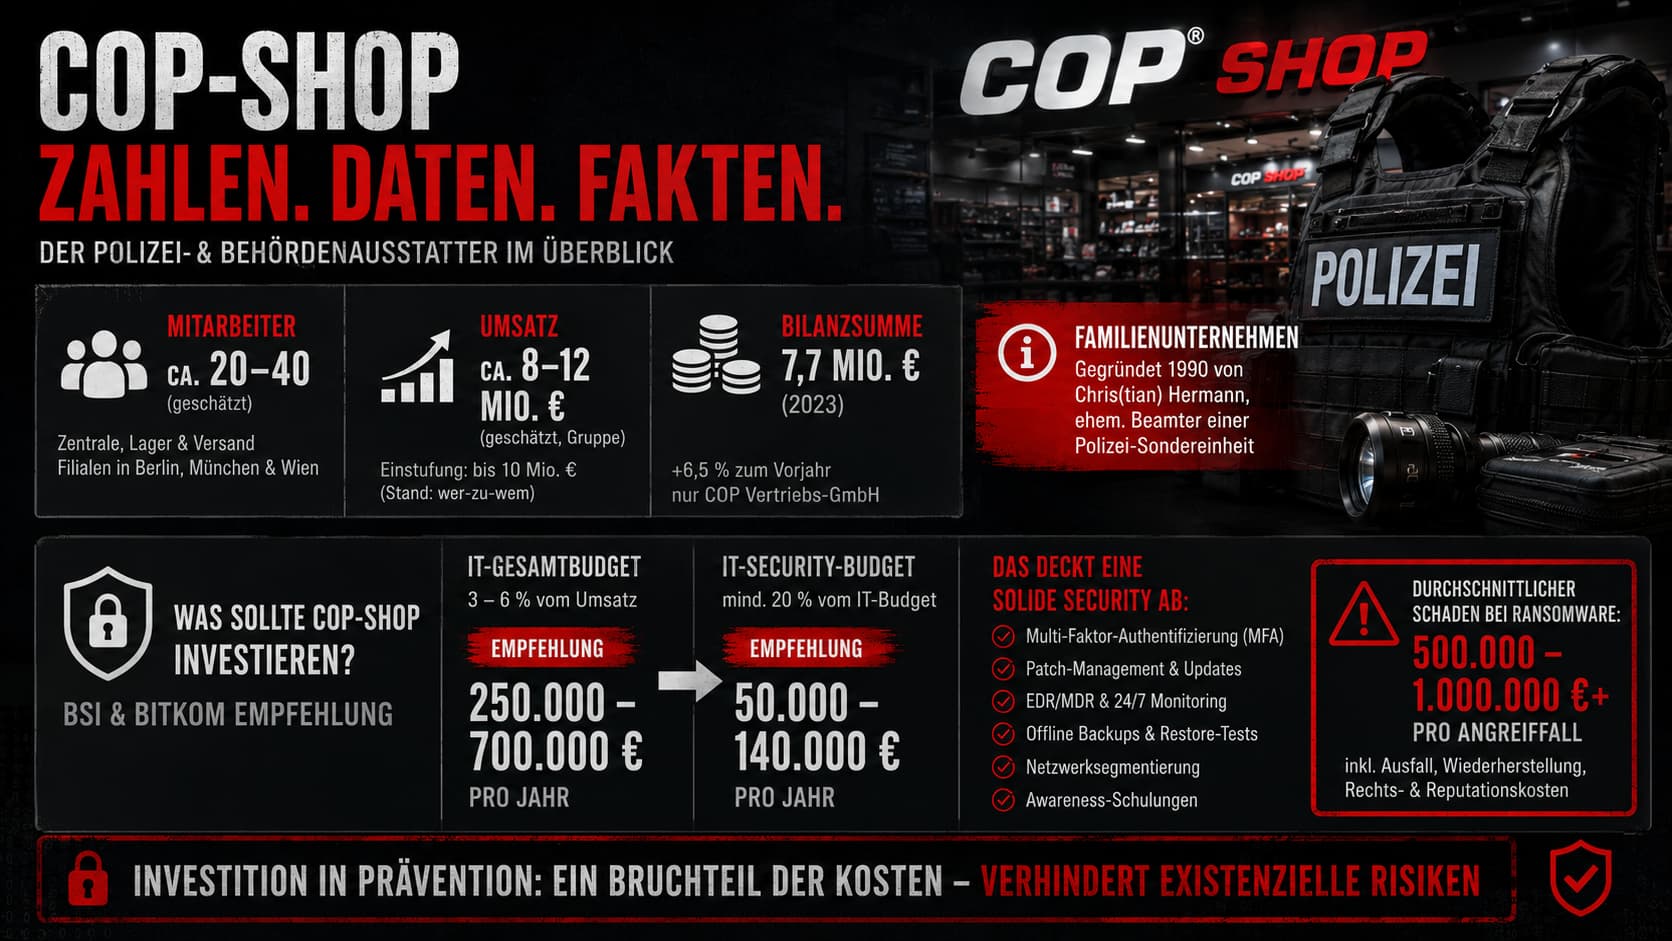
Als kleine Kapitalgesellschaft veröffentlicht die COP Vertriebs-GmbH keine GuV. Bilanzsumme zuletzt rund 7,7 Mio. € (2023, +6,5 % ggü. Vj.), Umsatzeinstufung „bis 10 Mio. €" (wer-zu-wem); Gruppenumsatz inkl. Filialen dürfte im hohen einstelligen bis niedrigen zweistelligen Millionenbereich liegen (Schätzung).
Was hätte COP-SHOP investieren sollen? (Benchmark)
| Bereich | Beispielbudget/Jahr |
|---|---|
| Multi-Faktor-Authentifizierung (VPN, RDP, Mail, Admin, Shop-Backend) | 3.000–8.000 € |
| Patch- & Schwachstellen-Management (Firewalls, VPN, Shop-Software) | 5.000–12.000 € |
| Endpoint Detection & Response (EDR/MDR) inkl. 24/7-Alarmierung | 12.000–30.000 € |
| Offline-/Immutable-Backups + regelmäßige Restore-Tests | 8.000–18.000 € |
| Netzwerksegmentierung Shop ≠ Warenwirtschaft ≠ Verwaltung ≠ Filialen | 6.000–14.000 € |
| Awareness-Schulungen inkl. Filialpersonal (Berlin, München, Wien) | 4.000–10.000 € |
| Incident-Response-Retainer / geübter Notfallplan | 6.000–15.000 € |
| Datenminimierung: gesicherte Ablage / Löschprozesse für Behördennachweise | 4.000–10.000 € |
Hinweis: Alle Budget-Zahlen sind Branchenrichtwerte auf Basis von BSI-, Bitkom- und BKA-Empfehlungen. Ob und in welchem Umfang die COP Vertriebs-GmbH tatsächlich in IT- und Cybersecurity investiert hat, ist öffentlich nicht bekannt – die Rechnung ist eine Benchmark, keine Schuldzuweisung.
Warum die Kunden hier das eigentliche Risiko tragen
Bei den meisten Shop-Leaks geht es um Namen, Adressen und Bestellhistorien – unangenehm, aber selten sicherheitsrelevant. Bei COP-SHOP ist das anders. Die Kundschaft besteht laut Unternehmen zu großen Teilen aus:
- Polizei und Bundespolizei (Beamte wie Dienststellen)
- Spezialeinheiten
- Justiz und Zoll
- Militär
- Bundes- und Landesbehörden
- Sicherheits- und Rettungsdiensten, Feuerwehren
- Sportschützen und Jägern (Waffenbesitzer)
Viele dieser Kundinnen und Kunden sind beruflich in kritischen, sicherheitsrelevanten oder NIS-2-regulierten Bereichen tätig – oder gehören zu Behörden, die als Teil der öffentlichen Sicherheit selbst hochrangige Ziele für Cyberakteure sind. Denkbar wären in einem Datenabfluss-Szenario unter anderem:
Noch einmal deutlich: Es gibt derzeit keinen Beleg, dass solche Daten abgeflossen sind oder überhaupt in dieser Form vorlagen. Diese Szenarien erklären, warum wir diesem Fall eine höhere Aufmerksamkeit widmen als einem gewöhnlichen Shop-Leak.
Schematische Darstellung: So könnte der Angriff abgelaufen sein
Wer oder was ist Qilin? Die Ransomware-Gruppe im Profil
Qilin – auch als Agenda bekannt – tauchte Mitte 2022 auf und hat sich zur derzeit aktivsten Ransomware-Gruppe der Welt entwickelt. Ein Kernteam entwickelt Schadsoftware (in Go und Rust, lauffähig auf Windows, Linux und ESXi) und Infrastruktur, während sogenannte Affiliates die eigentlichen Angriffe durchführen. Die Täter werden im russischsprachigen Raum verortet; Ziele in GUS-Staaten werden gemieden.
| Erstes Auftreten | Mitte 2022 (zunächst als "Agenda") |
|---|---|
| Modell | RaaS mit Affiliates, Double Extortion |
| Opferzahl | ca. 1.500 seit Start, davon 500+ allein 2026; Q1/2026: 338 Opfer |
| Top-Zielländer | USA, Kanada, UK, Frankreich, Deutschland |
| Typischer Einstieg | Gestohlene VPN-Zugangsdaten, offenes RDP ohne MFA, Phishing, Schwachstellen in Firewalls/VPN-Appliances |
| Technik | Go- und Rust-Varianten für Windows/Linux/ESXi; Abgreifen von Browser-Credentials; Löschung von Logs und Backups |
| Besonderheiten | Clearweb-Leakseite "WikiLeaksV2" seit 2024, DDoS-Option, "Call Lawyer"-Funktion zur Druckerhöhung |
| Bekanntester Fall | Synnovis/NHS 2024: ca. 400 GB Patientendaten publiziert, tausende abgesagte Operationen |
| Bevorzugte Opfer | produzierender Mittelstand, Dienstleistungen, Handel, Gesundheitswesen; März 2026 auch Partei Die Linke |
Zwei Punkte sind für die Einordnung des COP-Falls wichtig: Qilin veröffentlicht tatsächlich – die Gruppe hat mehrfach bewiesen, dass ihre Drohungen keine leeren Worte sind. Und die Einfallstore sind bekannt: kompromittierte VPN-Zugänge und offenes RDP ohne MFA, im Darknet gehandelte Zugangsdaten, Phishing sowie Schwachstellen in internetexponierten Firewalls, VPN-Appliances und Unternehmenssoftware.
Warum veröffentlichen Ransomware-Gruppen Unternehmen?
Moderne Erpressergruppen setzen auf Double Extortion: Zuerst werden Daten kopiert, dann die Systeme verschlüsselt (oder mit Verschlüsselung gedroht). Zahlt das Unternehmen nicht, folgt der öffentliche Eintrag auf der Leak-Seite – häufig mit Countdown und Datenproben – und schließlich die Veröffentlichung oder der Verkauf der Beute. Qilin ergänzt dieses Modell teils um DDoS-Drohungen und eine „Call Lawyer"-Funktion.
Welche Daten könnten betroffen sein?
Sollte es tatsächlich zu einem Datendiebstahl gekommen sein, kämen bei einem Handelsunternehmen dieser Art – rein hypothetisch – unter anderem in Frage:
Zahlungsabwicklung läuft laut AGB teils über externe Dienstleister (Kreditkarte über Nexi, Lastschrift über Computop) – das reduziert das Risiko vollständiger Kartendaten im Shop-System, ist aber keine Entwarnung.
10 Do's für Kunden und Geschäftspartner – besonders aus Behörden- und Sicherheitsbereichen
- Wachsam bleiben – jede unerwartete E-Mail, jeden Anruf und jede Rechnung mit Bezug zu COP-SHOP, Bestellungen oder Lieferungen kritisch prüfen.
- Bankverbindungen bei angeblich geänderten Kontodaten immer telefonisch über die bekannte offizielle Nummer verifizieren.
- COP-SHOP-Passwort ändern – und überall dort, wo dasselbe oder ein ähnliches Passwort verwendet wurde.
- Passwort-Manager nutzen, für jeden Dienst ein eigenes Passwort setzen, Zwei-Faktor-Authentifizierung aktivieren.
- Angehörige von Polizei, Justiz, Zoll, Militär und Behörden: Vorfall vorsorglich Dienststelle bzw. IT-Sicherheitsbeauftragtem melden.
- Kreditkarten- und Kontoumsätze beobachten, Kartensperr-Hotline 116 116 griffbereit halten.
- Nur offizielle Stellungnahmen des Unternehmens oder von Behörden als verlässlich behandeln.
- Identitätsmissbrauch im Blick behalten (ungewöhnliche Auskunfteianfragen, Bestellungen oder Vertragsabschlüsse im eigenen Namen).
- Phishing- und Betrugsversuche der Polizei melden (Onlinewache bzw. ZAC), Beweise (Mails, Header) sichern.
- Besondere Vorsicht bei "Datenprüf-Angeboten" – klassisches Social-Engineering-Muster.
10 Don'ts
- Nicht in Panik verfallen – es gibt aktuell keinen Beleg für einen Datenabfluss.
- Keine Leak-Daten suchen oder herunterladen – Besuch von Leak-Seiten und Download gestohlener Daten kann strafbar sein.
- Keine Links aus unerwarteten Mails anklicken – auch nicht, um sich angeblich "zu schützen".
- Keine Anhänge öffnen, die sich auf Bestellungen, Retouren oder Zollunterlagen beziehen, ohne Absender-Verifizierung.
- Keine sensiblen Daten am Telefon bestätigen (Dienststelle, Adresse, Kundennummer, Kartendaten).
- Nicht auf künstlichen Zeitdruck reagieren – "sofort zahlen, sonst Mahnverfahren" ist ein Warnsignal.
- Keine Zahlungen auf neue Konten ohne unabhängige Verifizierung.
- Eigene Exponierung nicht kleinreden – gerade in sicherheitsrelevanten Berufen.
- Keine ungeprüften "Datenrettungs"- oder "Löschdienst"-Angebote Dritter beauftragen.
- Keine Spekulationen verbreiten – öffentlicher Druck ist das Geschäftsmodell der Erpresser.
12 Präventions-Do's für Unternehmen mit sensibler Kundschaft
- MFA flächendeckend – auf VPN, RDP, Mail, Admin-Konten und Shop-Backend.
- 3-2-1-Backups mit Offline-Kopie und regelmäßigen Restore-Tests.
- Kein offenes RDP ins Internet; Fernzugänge nur über gehärtetes VPN.
- Patch-Management mit Fristen – Shop-Software, Firewalls und VPN-Appliances zuerst.
- EDR/MDR statt reinem Virenscanner, inklusive 24/7-Alarmierung.
- Netzwerksegmentierung: Shop ≠ Warenwirtschaft ≠ Verwaltung ≠ Kasse/Filialen.
- Datenminimierung: Behördennachweise und Ausweiskopien nur so lange speichern wie nötig.
- Least Privilege und separate, gehärtete Admin-Konten.
- Awareness-Schulungen für alle Beschäftigten inklusive Filialpersonal.
- Notfallplan mit Übungen – auch für gleichzeitigen Ausfall von Shop, Mail und Telefonie.
- Mindestens 20 % des IT-Budgets für Security (BSI/Bitkom-Empfehlung) – dauerhaft, nicht einmalig.
- Altsysteme und stillgelegte Zugänge konsequent abschalten – etwa bei Filialschließungen oder Gesellschafts-Liquidationen.
Meldepflichten und Zuständigkeiten
Käme es zu einer Verletzung des Schutzes personenbezogener Daten, bestünde nach Art. 33 DSGVO eine Meldepflicht binnen 72 Stunden an die zuständige Aufsichtsbehörde – für ein Unternehmen mit Sitz in Bayern das Bayerische Landesamt für Datenschutzaufsicht (BayLDA). Bei hohem Risiko für Betroffene wären nach Art. 34 DSGVO zusätzlich die Betroffenen selbst zu benachrichtigen. Angesichts der Konzernstruktur mit mehreren Vertragsgesellschaften (Vertriebs-GmbH, Shop-KGs, COP Austria GmbH) könnten dabei mehrere Verantwortliche – in Österreich zusätzlich die dortige Datenschutzbehörde – betroffen sein. Für eine Strafanzeige wäre die Zentrale Ansprechstelle Cybercrime (ZAC) des Bayerischen LKA der richtige Weg.
Häufig gestellte Fragen (FAQ)
Aktueller Stand & Fazit
✅ Die COP Vertriebs-GmbH / COP-SHOP.de wurde auf der Leak-Seite der Ransomware-Gruppe Qilin veröffentlicht.
✅ Die Veröffentlichung stammt von den Angreifern selbst.
❌ Eine offizielle Stellungnahme oder Bestätigung eines erfolgreichen Cyberangriffs liegt bis heute (08.07.2026) öffentlich nicht vor.
❌ Ob tatsächlich Daten entwendet wurden und welche, ist nicht unabhängig bestätigt.
⚠️ Redaktionelle Einschätzung: Aufgrund der dokumentierten Historie von Qilin halten wir einen realen Datenabfluss für plausibel – belegt ist er nicht.
Wenn ein Ausrüster von Polizei, Justiz, Zoll, Militär und Sicherheitsdiensten Ziel einer Erpressergruppe wird, die in der Vergangenheit gestohlene Daten tatsächlich veröffentlicht hat, dann tragen im Ernstfall vor allem die Kundinnen und Kunden das Risiko. Bis zu einer Bestätigung gilt: Vorsicht ja, Panik nein – und maximale Wachsamkeit gegenüber allem, was sich auf COP-SHOP, Bestellungen oder angebliche Datenlecks beruft.
Zuletzt aktualisiert: . Wir aktualisieren diesen Beitrag, sobald neue verifizierbare Informationen oder eine offizielle Stellungnahme vorliegen.
Wasacon in deiner Region
Ob in Erkelenz, Wegberg, Wassenberg, Hückelhoven, Aachen, Mönchengladbach, Geilenkirchen, Jülich, Düren oder Krefeld – Ransomware-Angriffe wie der Qilin-Vorfall treffen Händler, Behörden und Mittelstand deutschlandweit. Wasacon unterstützt Unternehmen mit sensibler Kundschaft im Kreis Heinsberg und im Rheinland mit Schwachstellenanalyse, EDR/XDR, Backup-Strategie und Incident-Response nach NIS-2-Standard.
Mehr aus der Themenwelt Ransomware & Darknet-Leaks in Deutschland
Weitere Wasacon-Analysen zu aktuellen Ransomware-Fällen deutscher Unternehmen und Einrichtungen.
Diskussion
0 Beiträge
IT-Budget Quick-Check
Wie viel sollte Ihr Unternehmen jährlich in IT investieren?
Risiko-Level: Mittel · Multiplikator: 1.2×
Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.
Das könnte Sie auch interessieren
 IT-Sicherheit
Dringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
Kritische Apache-Lücke CVE-2026-119618 in HTTP/2 (Versionen 2.4.55–2.4.70, mögliches RCE). Sofortmaßnahme, Patch-Stand und was Ubuntu-Server jetzt tun sollten.
 IT-Sicherheit
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
Am 13. Oktober 2026 informiert die CDU Itzehoe über einen Sicherheitsvorfall in ihrer Managed Nextcloud. Angreifer konnten nach bisherigen Angaben sämtliche gespeicherten Dateien herunterladen – Kontakte, Mitgliedsdaten, interne Dokumente, möglicherweise Beitrags- und Bankdaten. Was der Fall für gemanagte Clouds heißt.
 IT-Sicherheit
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
Am 1. Oktober 2026 entdecken die Hamburger Grünen bei einer Routineprüfung einen automatisierten Angriff auf ihren Mailserver. Mitgliedsdatenbank und Dateiserver bleiben unberührt, Hinweise auf einen Datenabfluss gibt es zunächst nicht. Was der Fall für geteilte IT in Parteien und Unternehmen heißt.
Sind Zugangsdaten Ihres Unternehmens bereits im Umlauf?
Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.
Bekannt aus
