


Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)

Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenHard- & Software Services
Professionelle Installation und Konfiguration Ihrer IT-Infrastruktur. Wir richten Ihre Hardware und Software fachgerecht ein, damit Sie sofort produktiv arbeiten können. Von der Erstinstallation bis zur Optimierung bestehender Systeme - wir sorgen für einen reibungslosen Betrieb.
IT-Infrastruktur Beratung
Strategische IT-Beratung und Planung für Ihr Unternehmen. Wir analysieren Ihre bestehende IT-Landschaft, identifizieren Optimierungspotenziale und entwickeln maßgeschneiderte Konzepte für Ihre digitale Zukunft. Von der Infrastruktur-Architektur bis zur technologischen Roadmap.
Video Überwachungslösungen
Professionelle Videoüberwachung mit KI-gestützter Analyse, Kennzeichenerkennung und intelligenten Alarmsystemen. Von einzelnen Kameras bis hin zu skalierbaren Multi-Standort-Lösungen mit branchenführender Hardware und intuitiver Software. DSGVO-konform implementiert.
Fast Help
PREMIUM 24/7Notfall-Hotline · Rückruf 15–60 Min · 3 Pakete
Ransomware Live
LIVELade Threat Intel…
Cyber Threats
LIVELade Threat Feed…
Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)
Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenKontakt zur Basis
Launch Sequence
Darknet-Leak bei Samberger24? Inc Ransom listet Münchner Traditions-Sanitätshaus – Geschäftsleitung reagiert vorbildlich, Betrieb läuft bereits wieder
Die Ransomware-Gruppe Inc Ransom hat die Paul Samberger GmbH (samberger24.de) auf ihrer Darknet-Leak-Seite gelistet. Die Geschäftsleitung bestätigt gegenüber Wasacon einen Cyberangriff – Systeme laut Unternehmen aus Backups wiederhergestellt, Betrieb läuft regulär.
Der Eintrag auf der Leak-Seite stellt zunächst eine Veröffentlichung durch die Täter dar. Ob und in welchem Umfang tatsächlich Daten entwendet oder veröffentlicht wurden, ist zum jetzigen Zeitpunkt öffentlich nicht unabhängig bestätigt. Die Angaben zum Angriff, zur Behördenmeldung und zum Wiederanlauf des Geschäftsbetriebs beruhen auf den Aussagen der Geschäftsleitung gegenüber der Redaktion von Wasacon und wurden von uns nicht unabhängig verifiziert. Es gilt die Unschuldsvermutung. Wir verlinken bewusst nicht auf die Leak-Seite oder deren Onion-Adresse. Alle Budget- und Umsatzangaben sind Branchenrichtwerte bzw. Schätzungen.
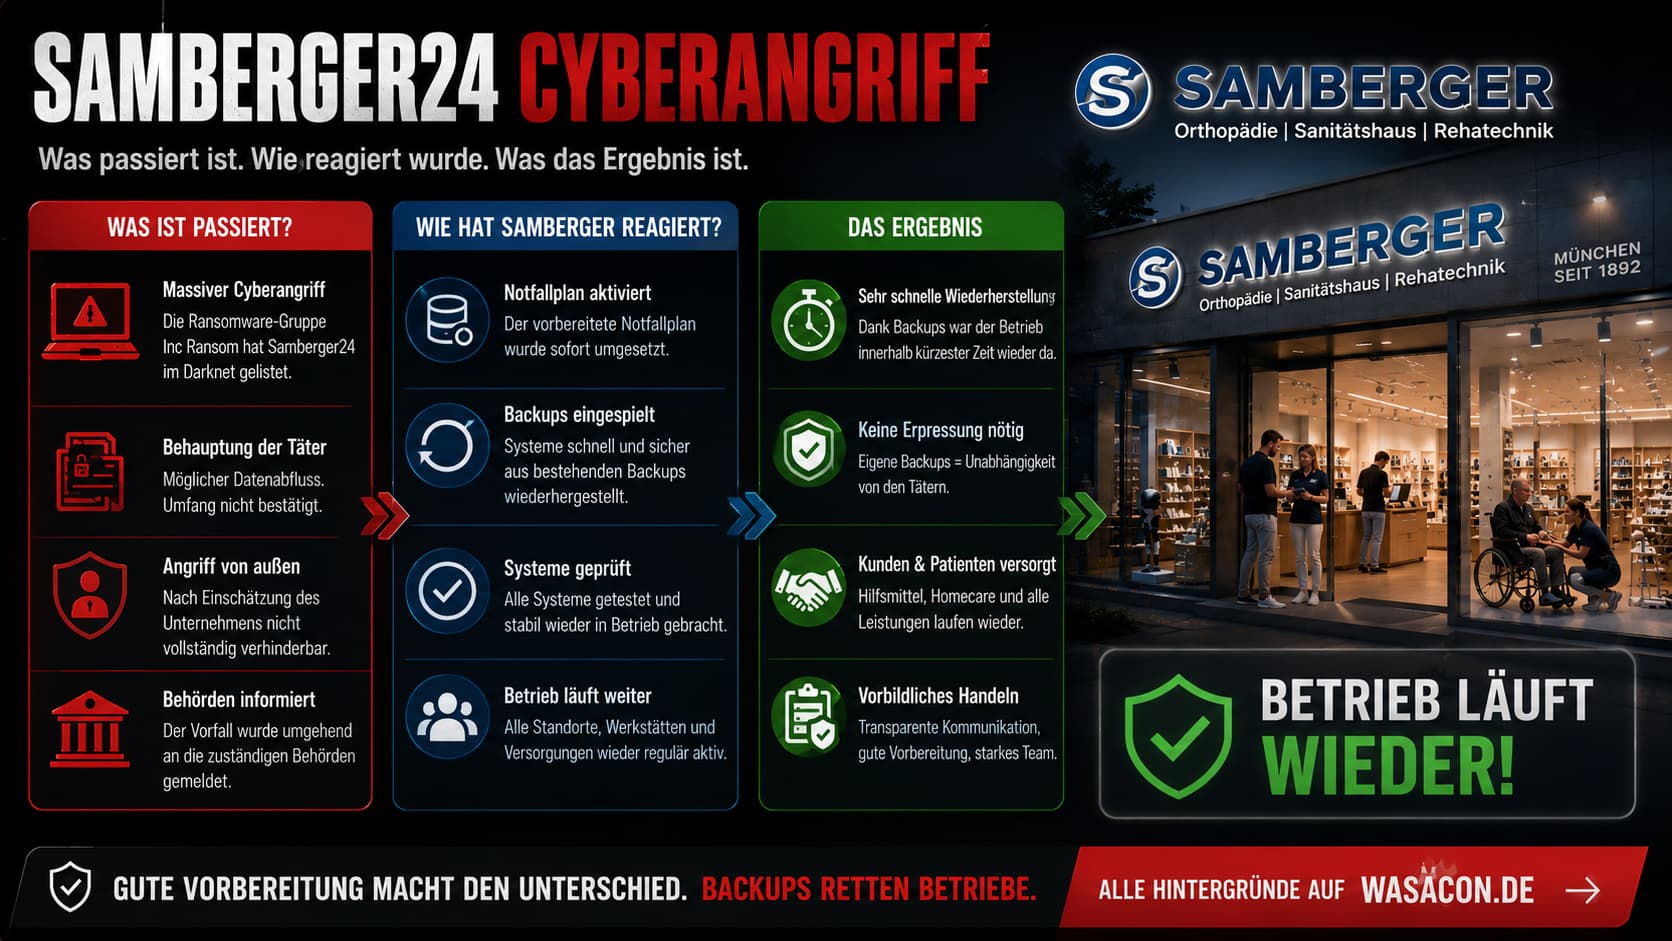
Die Paul Samberger GmbH (samberger24.de), eines der ältesten Sanitäts- und Orthopädietechnikhäuser Münchens (gegründet 1892, ehemals königlich-bayerischer Hoflieferant, ca. 100 Beschäftigte, vier Sanitätshäuser im Großraum München), wurde am 07.07.2026 gegen 02:26 Uhr auf der Darknet-Leak-Seite der Ransomware-Gruppe Inc Ransom gelistet. Die Geschäftsleitung bestätigt gegenüber Wasacon einen massiven externen Cyberangriff, meldet die Behörden eingebunden und den Betrieb aus Backups wiederhergestellt. Ein Datenabfluss ist öffentlich nicht unabhängig bestätigt.
Das Wichtigste in Kürze
- Paul Samberger GmbH (samberger24.de) am 07.07.2026 (ca. 02:26 Uhr) auf Inc-Ransom-Leak-Seite gelistet.
- Geschäftsleitung bestätigt gegenüber Wasacon einen massiven externen Cyberangriff.
- Systeme laut Unternehmen aus Backups wiederhergestellt – Betrieb läuft regulär.
- Datenabfluss und Umfang öffentlich nicht unabhängig bestätigt.
- Münchner Traditionsunternehmen seit 1892, ehemals königlich-bayerischer Hoflieferant, ca. 100 Beschäftigte.
Was ist passiert?
Auf der öffentlich einsehbaren Leak-Seite von Inc Ransom erschien in der Nacht zum 7. Juli 2026 gegen 02:26 Uhr ein neuer Eintrag zur Domain samberger24.de, kategorisiert unter \"Business Services\" mit Länderkennung Deutschland. Die Täter beschreiben das Unternehmen in ihrem Eintrag als lange etabliertes Sanitätshaus sowie Sport- und Analysezentrum in München mit orthopädischen Hilfsmitteln, Schuheinlagen und Gesundheitsprodukten – eine Beschreibung, die erkennbar von der Unternehmenswebsite übernommen wurde.
Konkrete Angaben zum Umfang angeblich erbeuteter Daten enthält der Eintrag zum Zeitpunkt unserer Sichtung nicht. Auch veröffentlichte Datensätze waren bei Redaktionsschluss nicht ersichtlich. Beobachtungsplattformen wie Ransomware.live datieren den mutmaßlichen Angriff auf den 6. Juli 2026, die Entdeckung des Leak-Eintrags auf den 7. Juli 2026.
Wichtig zur Einordnung: Eine Listung auf einer Leak-Seite ist zunächst eine Behauptung der Täter. Sie belegt weder den Umfang noch die Echtheit einer angeblichen Datenbeute. In diesem Fall allerdings hat das Unternehmen selbst gegenüber unserer Redaktion einen Angriff eingeräumt.
| Betroffene Domain | samberger24.de |
|---|---|
| Gruppe | Inc Ransom |
| Veröffentlichung des Eintrags | 07.07.2026, ca. 02:26 Uhr |
| Kategorie im Eintrag | Business Services |
| Land | Deutschland 🇩🇪 |
| Vom Unternehmen bestätigt | Massiver externer Cyberangriff, Behörden informiert |
| Betriebsstatus | Nach Unternehmensangaben aus Backups wiederhergestellt |
| Datenabfluss | Unbestätigt – keine veröffentlichten Datensätze |
Exklusiv: Schnelle Reaktion statt Schweigen
Der Geschäftsführer äußerte sich gegenüber Wasacon offen zum Vorfall – ein Verhalten, das in der deutschen Unternehmenslandschaft nach wie vor die Ausnahme ist.
Nach Angaben des Unternehmens handelte es sich um einen massiven externen Cyberangriff, der nach Einschätzung der Verantwortlichen auch bei guter Vorbereitung kaum vollständig hätte verhindert werden können. Der Vorfall wurde den zuständigen Behörden gemeldet.
Besonders bemerkenswert: Das Unternehmen verfügte bereits über ein funktionierendes Notfall- und Wiederherstellungskonzept. Dadurch konnten die Systeme innerhalb kurzer Zeit aus den vorhandenen Backups wiederhergestellt werden. Der Geschäftsbetrieb läuft nach Angaben der Geschäftsleitung inzwischen wieder regulär – die vier Münchner Sanitätshäuser, die Werkstätten und die Versorgung der Kundinnen und Kunden sind demnach nicht dauerhaft beeinträchtigt.
Zum Vergleich: In dokumentierten Inc-Ransom-Fällen vergingen vom Erstzugriff bis zur vollständigen Verschlüsselung der Systeme teils nur 48 Stunden – und auf der anderen Seite stehen Unternehmen, die nach einem solchen Angriff tage- oder wochenlang stillstehen. Dass ein Mittelständler mit rund 100 Beschäftigten den operativen Betrieb nach eigenen Angaben zeitnah wieder aufnehmen konnte, ist alles andere als selbstverständlich.
Wer ist Samberger? Ein Stück Münchner Wirtschaftsgeschichte
Die Paul Samberger GmbH ist kein gewöhnliches Angriffsziel, sondern ein Traditionsunternehmen, dessen Geschichte weiter zurückreicht als die der meisten seiner heutigen Wettbewerber – und sogar weiter als die des Freistaats Bayern in seiner heutigen Form.
1892 gründete der Handschuhmacher und Bandagist Paul Samberger gemeinsam mit seiner Frau Anna das Unternehmen unter dem Namen \"Bandagenfabrikation München\", zunächst mit Sitz in der Thiereckstraße 1 in der Münchner Altstadt. Die Qualität der Arbeit sprach sich bis in höchste Kreise herum: 1913 ernannte König Ludwig III. – der letzte König von Bayern – das Haus zum königlich-bayerischen Hoflieferanten. Samberger durfte fortan das königliche Wappen führen und die königliche Familie beliefern.
1939 übernahm Leonhard Albrecht, Orthopädietechnikermeister und Schwiegersohn der Gründerfamilie, den Betrieb. Im Zweiten Weltkrieg wurden die Betriebsräume – erst in der Nußbaumstraße, später in der Schillerstraße – zweimal vollständig durch Bombenangriffe zerstört; nach Kriegsende war der Bedarf an orthopädietechnischer Versorgung umso höher, und das Unternehmen baute wieder auf.
Heute führen mit den Brüdern Walter und Thomas Albrecht Vertreter der vierten Generation das Familienunternehmen, ergänzt um Jürgen Markert in der Geschäftsführung. Mit Stefanie Albrecht, Orthopädietechnikermeisterin und Tochter Walter Albrechts, steht bereits die fünfte Generation im Betrieb. 1999 bezog das Unternehmen seine heutige Zentrale in der Landsberger Straße 203 in München-Laim.
Was einst mit fünf Mitarbeitern begann, ist heute ein Mittelständler mit knapp 100 Beschäftigten und einem in München nach eigener Darstellung einzigartigen Konzept aus sechs vernetzten Geschäftsbereichen:
Leistungsspektrum
- Orthopädietechnik mit eigener Werkstatt (Prothesen, Orthesen, Einlagen)
- Sanitätshaus mit Vollsortiment (Bandagen, Kompression, Brustprothetik)
- Rehatechnik (Rollstühle, Rollatoren, Elektromobile, Treppenlifte)
- Homecare (moderne Wund- und Stomaversorgung zu Hause)
- Analysezentrum: 3D/4D-Wirbelsäulenvermessung, Laufanalyse ("_Stuetzpunkt")
- Sport & Prävention
Neben der Zentrale in Laim betreibt Samberger Sanitätshäuser in München-Solln, München-Moosach und Grünwald, ein Logistikzentrum in Germering, eine orthopädische Werkstatt im Städtischen Klinikum München-Bogenhausen sowie eine Überleitzentrale im Krankenhaus Barmherzige Brüder. Das Unternehmen ist Mitglied der Verbundgruppe \"Sanitätshaus Aktuell\".
Zahlen, Daten, Fakten aus dem Register
Die Paul Samberger GmbH ist beim Amtsgericht München unter HRB 59969 eingetragen, das Stammkapital wird mit 260.000 Euro angegeben. Konkrete Umsatzzahlen veröffentlicht das Unternehmen als mittelgroße Kapitalgesellschaft nicht; die im Unternehmensregister hinterlegten Abschlüsse weisen zuletzt eine Bilanzsumme von rund 6,4 Millionen Euro aus (Geschäftsjahr 2023, leicht über Vorjahresniveau). Bei knapp 100 Beschäftigten in einem personalintensiven Versorgungsgeschäft dürfte sich der Jahresumsatz im höheren einstelligen bis niedrigen zweistelligen Millionenbereich bewegen – das ist ausdrücklich eine Schätzung auf Basis branchenüblicher Kennzahlen, keine Unternehmensangabe.
| Organisation | Paul Samberger GmbH (samberger24.de) |
|---|---|
| Sitz | Landsberger Str. 203, München-Laim |
| Gründung | 1892 (ehemals königlich-bayerischer Hoflieferant, 1913) |
| Register | HRB 59969, Amtsgericht München |
| Stammkapital | 260.000 € |
| Branche | Sanitätshaus, Orthopädie- und Rehatechnik, Homecare |
| Mitarbeitende | ca. 100 |
| Standorte | 4 Sanitätshäuser (Laim, Solln, Moosach, Grünwald) + Werkstätten |
| Bilanzsumme 2023 | ca. 6,4 Mio. € |
| Umsatz (Schätzung) | höherer einstelliger bis niedriger zweistelliger Mio.-Bereich € |
| Verbundgruppe | Sanitätshaus Aktuell |
| Leak-Gruppe | Inc Ransom |
| Status | Vom Unternehmen bestätigter Angriff, Betrieb laut Geschäftsleitung wiederhergestellt |
Was hätte ein Sanitätshaus dieser Größe in Cybersecurity investieren müssen?
Empfohlene Investitionen (Beispiel-Jahresbudget)
| Bereich | Beispielbudget/Jahr |
|---|---|
| Multi-Faktor-Authentifizierung (VPN, Mail, Cloud, Admin) | 3.000–8.000 € |
| Patch- & Schwachstellen-Management (Firewalls, VPN, Server) | 5.000–12.000 € |
| Endpoint Detection & Response (EDR/MDR) für ~100 Endpoints | 12.000–30.000 € |
| Offline-/Immutable-Backups + regelmäßige Restore-Tests | 8.000–20.000 € |
| Netzwerk-Segmentierung (Verwaltung ≠ Patientendaten ≠ Werkstatt/Kasse) | 6.000–15.000 € |
| Awareness-Schulungen + simulierte Phishing-Tests (100 MA, 4 Standorte) | 4.000–10.000 € |
| Incident-Response-Retainer / geübter Notfallplan | 6.000–15.000 € |
| Härtung der Backup-Infrastruktur (Air-Gap, MFA, separater Trust) | 5.000–12.000 € |
Hinweis: Alle Budget-Zahlen sind Branchenrichtwerte auf Basis von BSI-, Bitkom- und BKA-Empfehlungen. Ob und in welchem Umfang die Paul Samberger GmbH tatsächlich in IT- und Cybersecurity investiert hat, ist öffentlich nicht bekannt – die Rechnung ist eine Benchmark, keine Schuldzuweisung.
Hollywood-Darstellung: Angriff, SOC-Alarm, Backup rettet den Betrieb
Warum Sanitätshäuser besonders sensible Ziele sind
Der Fall hat eine Dimension, die über den üblichen Mittelstands-Ransomware-Vorfall hinausgeht: Ein Sanitätshaus mit Homecare-Geschäft verarbeitet zwangsläufig Gesundheitsdaten – also Daten der besonderen Kategorien nach Art. 9 DSGVO, die den höchsten Schutzstandard genießen.
Sollte es tatsächlich zu einem Datenabfluss gekommen sein, kämen bei einem Betrieb dieses Zuschnitts rein hypothetisch unter anderem in Betracht:
Ob solche Daten entwendet wurden, ist derzeit nicht bestätigt. Die Aufzählung beschreibt, was in dieser Branche typischerweise anfällt – nicht, was die Täter tatsächlich besitzen.
Wer oder was ist Inc Ransom? Die Ransomware-Gruppe im Profil
Inc Ransom (auch \"INC Ransom\" oder \"Incransom\") tauchte im Juli 2023 auf und hat sich seither zu einer der aktivsten Erpressergruppen weltweit entwickelt. Sicherheitsforscher ordnen die Operation überwiegend als Ransomware-as-a-Service ein, bei der Partner (\"Affiliates\") die Angriffe durchführen. Zynisches Markenzeichen: Die Täter inszenieren ihre doppelte Erpressung als \"Dienstleistung\" zum Schutz des guten Rufs ihrer Opfer.
| Erstes Auftreten | Juli 2023 |
|---|---|
| Modell | Überwiegend Ransomware-as-a-Service, Double Extortion |
| Opferzahl | 800+ Leak-Einträge seit 2023, davon 300+ allein 2025 |
| Top-Zielländer | USA, Kanada, Deutschland, UK |
| Typischer Einstieg | Gestohlene/gekaufte Zugangsdaten, Spear-Phishing, Schwachstellen in Firewalls (u. a. CVE-2023-3519 NetScaler, FortiGate) |
| Geschwindigkeit | Erstzugriff → Vollverschlüsselung teils < 48 h |
| Technik | Dateiendung .INC, INC-README, Druckerausdrucke, Schattenkopien-Löschung, MEGA/Rclone-Exfiltration, Veeam-Credential-Dumping |
| Besonderheiten | Quellcode 2024 zum Verkauf; Code-Verwandtschaft zu Lynx; falsche Angaben in Verhandlungen dokumentiert |
| Bevorzugte Opfer | KMU, Gesundheitswesen, Bildung, Behörden, produzierender Mittelstand |
Die Bilanz ist erheblich: Beobachtungsplattformen dokumentieren inzwischen deutlich über 800 Einträge auf der Leak-Seite der Gruppe. Allein 2025 wurden über 300 Opfer gelistet; im Juli 2025 war Inc Ransom nach Leak-Seiten-Aktivität zeitweise die meistgenutzte Ransomware überhaupt. Die USA sind das Hauptziel, Deutschland zählt neben Kanada und Großbritannien regelmäßig zu den am stärksten betroffenen Ländern. Im Fokus stehen mehrheitlich kleine und mittlere Unternehmen – und auffallend oft das Gesundheitswesen: von Kliniken über Pflege- und Sozialeinrichtungen bis zu Laboren und Augenarztpraxen.
- Einfallstore: gestohlene oder gekaufte Zugangsdaten (häufig über Initial Access Broker), Spear-Phishing sowie Schwachstellen in exponierten Systemen – dokumentiert etwa bei Citrix NetScaler (CVE-2023-3519) und zuletzt bei FortiGate-Firewalls.
- Vorgehen: Rechteausweitung im Active Directory, laterale Bewegung per RDP und Fernwartungstools, Auslesen von Backup-Zugangsdaten (etwa aus Veeam), Exfiltration über Cloud-Speicherdienste wie MEGA oder Rclone.
- Verschlüsselung: Dateiendung ".INC", Erpresserschreiben "INC-README" – teils sogar automatisch auf allen erreichbaren Netzwerkdruckern ausgedruckt; Schattenkopien und Backups werden gezielt gelöscht.
- Tempo: In einem von deutschen Incident-Respondern dokumentierten Fall lagen zwischen Erstzugriff und vollständiger Verschlüsselung nur 48 Stunden.
- Forderungen: je nach Umsatz und Datensensibilität von fünfstelligen Beträgen bis in den Millionenbereich.
- 2024 boten die Betreiber ihren Quellcode in Untergrundforen zum Verkauf an; Teile davon werden mit der Ransomware Lynx in Verbindung gebracht.
So läuft eine Doppelerpressung ab
- Eindringen ins Netzwerk (meist gestohlene Credentials, Phishing, ungepatchte VPN/Firewall)
- Rechteausweitung und Ausspähen des Netzwerks
- Auslesen von Backup-Zugangsdaten, Kopieren sensibler Daten
- Löschung von Schattenkopien und erreichbaren Backups
- Verschlüsselung von Servern, Fachanwendungen und Arbeitsplätzen
- Lösegeldforderung + Veröffentlichung auf Leak-Seite mit Countdown
Selbst wer aus Backups wiederherstellen kann, bleibt über die gestohlenen Daten erpressbar – deswegen sind Prävention und Segmentierung genauso wichtig wie das Backup selbst.
Ein Lehrstück, warum Vorbereitung entscheidend ist
Cyberangriffe lassen sich trotz hoher Sicherheitsstandards niemals vollständig ausschließen. Entscheidend ist häufig nicht die Frage, ob ein Angriff erfolgt, sondern wie schnell ein Unternehmen anschließend wieder arbeitsfähig ist.
Genau hier zeigt Samberger24 nach aktuellem Kenntnisstand, wie wichtig Investitionen in die folgenden Bereiche sind:
- funktionierende, getestete Backup-Konzepte mit vom Netz getrennten Kopien
- geübte Notfallpläne
- klare Krisenprozesse und Verantwortlichkeiten
- schnelle Entscheidungswege – ein Vorteil, den inhabergeführte Familienunternehmen ausspielen können
Während manche Unternehmen nach einer Ransomware-Attacke tagelang oder sogar wochenlang stillstehen – und der durchschnittliche Schaden für deutsche Mittelständler regelmäßig im sechsstelligen Bereich liegt –, konnte Samberger24 den operativen Betrieb nach eigenen Angaben zeitnah wieder aufnehmen. Gerade bei einem Gesundheitsversorger, auf dessen Hilfsmittel und Homecare-Leistungen Patientinnen und Patienten im Alltag angewiesen sind, ist das mehr als eine betriebswirtschaftliche Fußnote.
Wasacon-Einschätzung
Aus Sicht der Redaktion verdient insbesondere der professionelle Umgang mit dem Vorfall Anerkennung.
Nicht jeder Cyberangriff lässt sich verhindern. Selbst Unternehmen mit hohen Sicherheitsstandards können Opfer hochprofessioneller Angreifer werden – Inc Ransom hat in der Vergangenheit gepatchte wie ungepatchte Umgebungen gleichermaßen unter Druck gesetzt und agiert mit einer Geschwindigkeit, die klassische Reaktionsketten überfordert.
Der Unterschied zeigt sich häufig danach: Wie schnell kann ein Unternehmen wieder arbeiten? Und wie kommuniziert es? Samberger24 demonstriert nach eigener Aussage genau das, was Sicherheitsbehörden wie das BSI seit Jahren empfehlen: nicht nur in Prävention investieren, sondern ebenso konsequent in Wiederherstellung und Notfallmanagement. Ein funktionierendes, offline gesichertes Backup ist oftmals die wichtigste Cyberversicherung eines Unternehmens – und der Grund, warum eine Erpressung ihre stärkste Waffe verliert.
Bemerkenswert ist auch die Transparenz: Viele Unternehmen schweigen nach einer Leak-Listung wochenlang oder dementieren pauschal. Offene Kommunikation schafft dagegen Vertrauen bei Kunden, Kostenträgern und Beschäftigten – und nimmt den Tätern einen Teil des Druckmittels, das ihre Inszenierung erst wirksam macht.
10 Do's für betroffene Organisationen
- Incident-Response-Team sofort aktivieren – Rollen und Entscheidungswege klären.
- Forensiker einschalten, bevor Systeme "aufgeräumt" werden – Beweise sichern.
- Anzeige bei der ZAC des LKA Bayern (Zentrale Ansprechstelle Cybercrime) erstatten.
- Meldung an die Datenschutzaufsicht (BayLDA) binnen 72 h nach Art. 33 DSGVO.
- Rechtsbeistand und ggf. Cyber-Versicherung unverzüglich einbinden.
- Betroffene proaktiv und ehrlich informieren – Vertrauen ist unersetzlich.
- Backups offline verifizieren, bevor sie eingespielt werden.
- Alle Zugänge zurücksetzen, MFA für VPN, RDP, E-Mail und Admin erzwingen.
- Kontaktstelle für Kunden, Patienten, Kostenträger und Mitarbeitende einrichten.
- Lessons Learned in ein ISMS (BSI IT-Grundschutz / ISO 27001) überführen.
10 Don'ts im Ernstfall
- Kein vorschnelles Lösegeld – BSI, BKA und FBI raten ausdrücklich ab.
- Kein Täterkontakt ohne Profis – Inc Ransom hat in Verhandlungen nachweislich falsche Angaben gemacht.
- Vorfall nicht verschweigen oder kleinreden – Meldefristen einhalten.
- Systeme nicht neu aufsetzen, bevor der Einfallsweg geklärt ist.
- Keine Schuldzuweisung an einzelne Mitarbeitende – Phishing-Opfer sind Symptom.
- Backups nie am selben Netz belassen – was online ist, wird mitverschlüsselt.
- Keine Wiederherstellung ohne Malware-Scan.
- Keine ungeprüften "Datenrettungs"-Angebote Dritter (oft Mittelsmänner der Täter).
- Leak-Daten nicht selbst herunterladen oder weiterverbreiten (§ 202d StGB).
- Nicht auf "uns trifft es nicht" setzen – auch Traditionsbetriebe sind Ziel.
Was Kunden, Patienten und Geschäftspartner jetzt beachten sollten
Auch wenn der Betrieb wieder läuft und ein Datenabfluss nicht bestätigt ist, empfiehlt sich bis zur abschließenden Aufklärung erhöhte Aufmerksamkeit:
- Unerwartete E-Mails, Anrufe oder Briefe mit Bezug zu Samberger, Versorgungen, Rezepten oder Krankenkassenabrechnungen kritisch prüfen
- Keine unerwarteten Dateianhänge öffnen
- Zahlungsaufforderungen und angeblich geänderte Bankverbindungen telefonisch über bekannte Nummern verifizieren
- Keine Gesundheits- oder Versichertendaten an unbekannte Anrufer herausgeben
- Auf Phishing-Versuche achten, die echte Daten zur Vortäuschung von Seriosität nutzen könnten
Käme es zu einer bestätigten Verletzung des Schutzes personenbezogener Daten, greifen die üblichen Pflichten: Meldung an die zuständige Aufsichtsbehörde – für ein privates Unternehmen in Bayern das Bayerische Landesamt für Datenschutzaufsicht (BayLDA) – binnen 72 Stunden nach Art. 33 DSGVO sowie bei hohem Risiko die Benachrichtigung der Betroffenen nach Art. 34 DSGVO. Nach Angaben der Geschäftsleitung wurden die zuständigen Behörden bereits eingebunden.
Häufig gestellte Fragen (FAQ)
Aktueller Stand
Bestätigt ist derzeit: Die Paul Samberger GmbH wurde am 07.07.2026 auf der Leak-Seite von Inc Ransom gelistet, das Unternehmen räumt gegenüber Wasacon einen massiven externen Cyberangriff ein, hat den Vorfall den Behörden gemeldet und den Geschäftsbetrieb nach eigenen Angaben aus Backups wiederhergestellt.
Nicht bestätigt ist: ob und in welchem Umfang Daten abgeflossen sind, ob die Täter eine Veröffentlichung vorbereiten und welche Forderungen im Raum stehen.
Sollten neue Informationen bekannt werden – etwa eine Veröffentlichung von Daten oder eine weitere Stellungnahme des Unternehmens –, wird dieser Beitrag entsprechend ergänzt.
Zuletzt aktualisiert: . Wir aktualisieren diesen Beitrag, sobald neue verifizierbare Informationen oder eine offizielle Stellungnahme vorliegen.
Wasacon in deiner Region
Ob in Erkelenz, Wegberg, Wassenberg, Hückelhoven, Aachen, Mönchengladbach, Geilenkirchen, Jülich, Düren oder Krefeld – Ransomware-Angriffe wie der Inc-Ransom-Vorfall treffen Praxen, Kliniken, Sanitätshäuser und Homecare-Anbieter deutschlandweit. Wasacon unterstützt Gesundheitsversorger im Kreis Heinsberg und im Rheinland mit Schwachstellenanalyse, EDR/XDR, Backup-Strategie und Incident-Response nach NIS-2-Standard.
Mehr aus der Themenwelt Ransomware & Darknet-Leaks in Deutschland
Weitere Wasacon-Analysen zu aktuellen Ransomware-Fällen deutscher Unternehmen und Einrichtungen.
Diskussion
0 Beiträge
IT-Budget Quick-Check
Wie viel sollte Ihr Unternehmen jährlich in IT investieren?
Risiko-Level: Mittel · Multiplikator: 1.2×
Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.
Das könnte Sie auch interessieren
 IT-Sicherheit
Dringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
Kritische Apache-Lücke CVE-2026-119618 in HTTP/2 (Versionen 2.4.55–2.4.70, mögliches RCE). Sofortmaßnahme, Patch-Stand und was Ubuntu-Server jetzt tun sollten.
 IT-Sicherheit
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
Am 13. Oktober 2026 informiert die CDU Itzehoe über einen Sicherheitsvorfall in ihrer Managed Nextcloud. Angreifer konnten nach bisherigen Angaben sämtliche gespeicherten Dateien herunterladen – Kontakte, Mitgliedsdaten, interne Dokumente, möglicherweise Beitrags- und Bankdaten. Was der Fall für gemanagte Clouds heißt.
 IT-Sicherheit
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
Am 1. Oktober 2026 entdecken die Hamburger Grünen bei einer Routineprüfung einen automatisierten Angriff auf ihren Mailserver. Mitgliedsdatenbank und Dateiserver bleiben unberührt, Hinweise auf einen Datenabfluss gibt es zunächst nicht. Was der Fall für geteilte IT in Parteien und Unternehmen heißt.
Sind Zugangsdaten Ihres Unternehmens bereits im Umlauf?
Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.
Bekannt aus
