


Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)

Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenHard- & Software Services
Professionelle Installation und Konfiguration Ihrer IT-Infrastruktur. Wir richten Ihre Hardware und Software fachgerecht ein, damit Sie sofort produktiv arbeiten können. Von der Erstinstallation bis zur Optimierung bestehender Systeme - wir sorgen für einen reibungslosen Betrieb.
IT-Infrastruktur Beratung
Strategische IT-Beratung und Planung für Ihr Unternehmen. Wir analysieren Ihre bestehende IT-Landschaft, identifizieren Optimierungspotenziale und entwickeln maßgeschneiderte Konzepte für Ihre digitale Zukunft. Von der Infrastruktur-Architektur bis zur technologischen Roadmap.
Video Überwachungslösungen
Professionelle Videoüberwachung mit KI-gestützter Analyse, Kennzeichenerkennung und intelligenten Alarmsystemen. Von einzelnen Kameras bis hin zu skalierbaren Multi-Standort-Lösungen mit branchenführender Hardware und intuitiver Software. DSGVO-konform implementiert.
Fast Help
PREMIUM 24/7Notfall-Hotline · Rückruf 15–60 Min · 3 Pakete
Ransomware Live
LIVELade Threat Intel…
Cyber Threats
LIVELade Threat Feed…
Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)
Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenKontakt zur Basis
Launch Sequence
KNOBEL Bau-Gruppe gehackt? Ransomware-Bande SafePay listet Bauunternehmen im Darknet
Die Ransomware-Gruppe SafePay hat die KNOBEL Bau-Gruppe aus Hartheim am Rhein (Baden-Württemberg) auf ihrer Darknet-Leak-Seite gelistet. Ein Countdown läuft – unbestätigte Täter-Behauptung.
Dieser Artikel basiert auf öffentlich zugänglichen Informationen (Leak-Seiten-Monitoring, Handelsregister, Unternehmenswebsite, Threat-Intelligence-Berichte) sowie auf einem Eintrag der Darknet-Leak-Seite der Ransomware-Gruppe SafePay. Die dort veröffentlichten Aussagen sind Behauptungen der Täter, keine bestätigten Tatsachen, und konnten zum Zeitpunkt der Veröffentlichung nicht unabhängig überprüft werden. Umsatz-, Budget- und Modellrechnungen sind ausdrücklich gekennzeichnete Branchenrichtwerte bzw. Schätzungen. Die Erwähnung der KNOBEL Bau-Gruppe bedeutet nicht automatisch, dass ein erfolgreicher Cyberangriff oder Datenabfluss stattgefunden hat. Eine offizielle Stellungnahme des Unternehmens lag zum Redaktionsschluss nicht vor. Es gilt die Unschuldsvermutung. Wir verlinken bewusst nicht auf die Leak-Seite, geben die Onion-Adresse nicht als klickbaren Link wieder und verbreiten keine mutmaßlich entwendeten Daten.
Die Ransomware-Gruppe SafePay hat die KNOBEL Bau-Gruppe (Hartheim am Rhein, ca. 140–150 Mitarbeitende, Jahresumsatz rund 30 Mio. €) am 6. Juli 2026 auf ihrer Darknet-Leak-Seite gelistet und behauptet, interne Unternehmensdaten zu besitzen. Ein rund dreitägiger Countdown läuft. Eine unabhängige Bestätigung des Angriffs, ein Datenabfluss oder eine offizielle Stellungnahme des Unternehmens liegen bislang nicht vor. Es handelt sich zunächst ausschließlich um eine Behauptung der Tätergruppe.
Das Wichtigste in Kürze
- SafePay hat die KNOBEL Bau-Gruppe am 06.07.2026 (18:56 UTC) auf ihrer Darknet-Leak-Seite gelistet.
- Countdown von rund 3 Tagen bis zur angedrohten Datenveröffentlichung.
- Keine unabhängige Bestätigung eines Datenabflusses, keine offizielle Stellungnahme.
- KNOBEL ist familiengeführtes Bauunternehmen (seit 1947, 3. Generation) mit ca. 30 Mio. € Umsatz.
- Empfohlenes IT-Sicherheitsbudget dieser Größe: ca. 60.000–180.000 € pro Jahr (Branchenrichtwert).
Was ist passiert?
Auf der im Tor-Netzwerk („Darknet“) betriebenen Leak-Seite der Ransomware-Gruppe SafePay wurde ein neuer Eintrag zur KNOBEL Bau-Gruppe veröffentlicht. Solche Einträge folgen einem bekannten Muster: Die Täter beschreiben das Unternehmen, behaupten den Besitz interner Daten und setzen einen Countdown. Läuft dieser ab, ohne dass das Opfer zahlt, drohen die Kriminellen mit der Veröffentlichung der angeblich erbeuteten Daten.
Ob im konkreten Fall Systeme verschlüsselt wurden, wie die Angreifer eingedrungen sein könnten und welche Datenmengen betroffen wären – all das ist derzeit offen. Ein Eintrag samt Countdown bedeutet nicht automatisch, dass die Behauptungen zutreffen oder dass eine Veröffentlichung tatsächlich erfolgt.
| Betroffene Domain | knobel-bau.de |
|---|---|
| Gruppe | SafePay |
| Veröffentlichung des Eintrags | 06.07.2026, 18:56 Uhr (UTC) |
| Countdown (Erfassung) | ≈ 2 Tage, 23 Std., 14 Min. |
| Aufrufe des Eintrags | 71 |
| Voraussichtlicher Fristablauf | ≈ 09.07.2026 |
| Land | Deutschland 🇩🇪 |
Wer ist die KNOBEL Bau-Gruppe?
Die KNOBEL Bau-Gruppe (KNOBEL BAU GmbH) ist ein familiengeführtes Bauunternehmen in dritter Generation mit Sitz in der Freiburger Straße 33, 79258 Hartheim am Rhein, gegründet 1947. Geführt wird das Unternehmen von den Brüdern Michael und Andreas Knobel. Es zählt zu den führenden familiengeführten Baufirmen im Dreiländereck Deutschland–Frankreich–Schweiz.
Bemerkenswert ist die vertikale Integration: Die Gruppe betreibt ein eigenes Kieswerk (das „graue Gold von Hartheim“), eine Asphaltmischanlage, ein Transportbetonwerk, Recyclinganlagen sowie eine firmeneigene Erdaushubdeponie. Jährlich fördert das Unternehmen rund 150.000 Tonnen Kies, die Verwertungsquote mineralischer Bauabfälle liegt bei etwa 90 Prozent. Zusätzlich engagiert sich KNOBEL regional (u. a. Umweltlehrpfad, Initiative „kiwi – Kieswirtschaft im Dialog“, Unterzeichner der „Charta der Vielfalt“).
Leistungsspektrum
- Tiefbau, Straßenbau, Kanalbau, Erdbau
- Asphaltbau und Pflasterbau
- Eigenes Kieswerk (~150.000 t/Jahr)
- Asphaltmischanlage & Transportbetonwerk
- Recyclinganlagen (Verwertungsquote ~90 %)
- Firmeneigene Erdaushubdeponie
Zahlen, Daten, Fakten
| Unternehmen | KNOBEL Bau-Gruppe (KNOBEL BAU GmbH) |
|---|---|
| Sitz | Freiburger Str. 33, 79258 Hartheim am Rhein |
| Handelsregister | Amtsgericht Freiburg, HRB 310212 |
| Gründung | 1947 (3. Generation, familiengeführt) |
| Geschäftsführung | Michael Knobel, Andreas Knobel |
| Mitarbeitende | ca. 140–150 (JA 2024: Ø ~142) |
| Jahresumsatz | ca. 30 Mio. Euro (Presseangabe) |
| Bilanzsumme (2023) | ca. 12,8 Mio. Euro |
| Branche | Tiefbau / Straßenbau / Baustoffe / Recycling |
| Kiesförderung | ca. 150.000 t pro Jahr |
| Leak-Gruppe | SafePay |
| Status | Auf Leak-Seite mit Countdown gelistet, keine unabhängige Bestätigung |
Was hätte KNOBEL in IT & Cybersecurity investieren müssen?
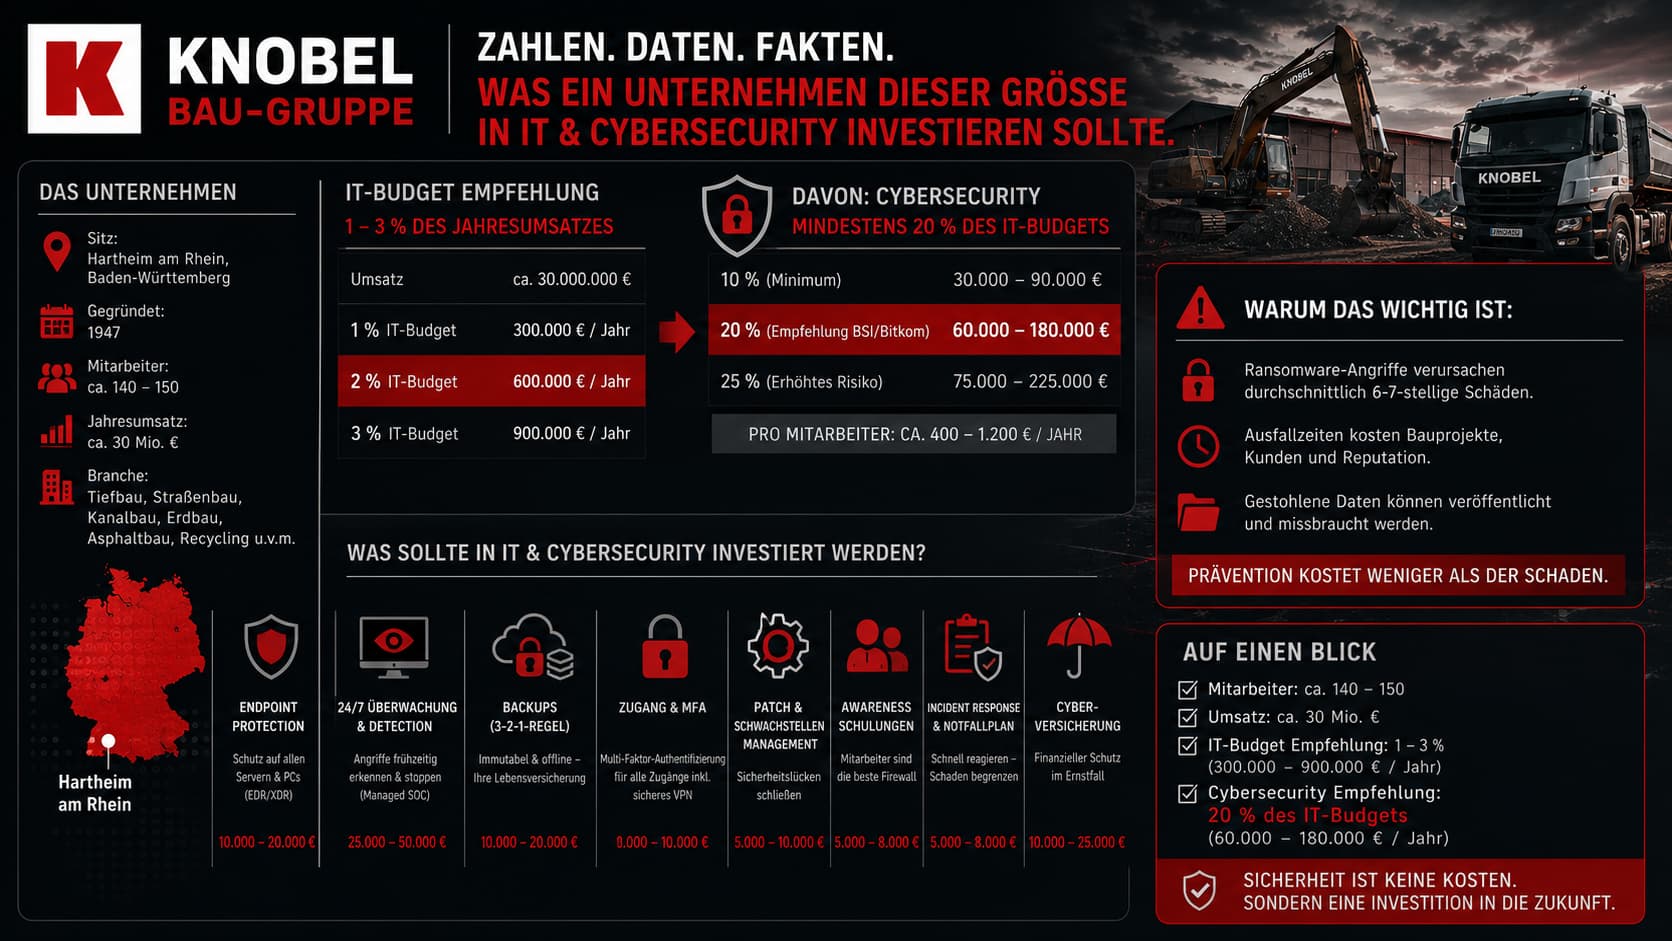
Empfohlene Investitionen (Beispiel-Jahresbudget)
| Bereich | Beispielbudget/Jahr |
|---|---|
| Endpoint Protection (EDR/XDR) auf ~150 Endpoints | 10.000–20.000 € |
| Managed Detection & Response (24/7-SOC) | 25.000–50.000 € |
| Immutable / Offline-Backups (3-2-1-Strategie) | 10.000–20.000 € |
| MFA + moderne VPN-/Zugangs-Absicherung | 5.000–10.000 € |
| Patch- & Schwachstellen-Management | 5.000–10.000 € |
| Awareness-Schulungen + Phishing-Tests | 3.000–8.000 € |
| Incident-Response-Retainer + Notfallplan | 5.000–15.000 € |
| Cyber-Versicherung | 10.000–25.000 € |
Hinweis: Alle Budget-Zahlen sind Branchenrichtwerte auf Basis von BSI-, Bitkom- und BKA-Empfehlungen. Ob und in welchem Umfang die KNOBEL Bau-Gruppe tatsächlich in IT- und Cybersecurity investiert hat, ist öffentlich nicht bekannt.
Hollywood-Darstellung: So könnte ein SafePay-Angriff ablaufen
Wer ist SafePay? Die Ransomware-Gruppe im Profil
SafePay ist eine der derzeit gefährlichsten Ransomware-Gruppen weltweit – mit einem auffälligen Deutschland-Fokus. Erstmals aktiv wurde die Gruppe im September/November 2024. Ihr Code weist starke Ähnlichkeiten mit LockBit (Version von Ende 2022) auf, mit Elementen von ALPHV und INC Ransom.
- Kein RaaS-Modell: SafePay arbeitet zentral und intern, nicht mit Partnern (Affiliates) – das macht Angriffe einheitlicher und präziser.
- Über 400 dokumentierte Opfer seit Ende 2024, davon 62 in Deutschland – nach den USA (182) das zweithäufigste Zielland.
- Allein 2025 traf die Gruppe 77 deutsche Betriebe.
- Q1/2025: 24 % aller gemeldeten Ransomware-Opfer in Deutschland gingen auf SafePay zurück – Rekordwert für eine einzelne Gruppe in einem Land.
- Meistgenannte Gruppe auf deutschen Datenleck-Seiten; laut Check Point 2026 aktivste Doppelerpressungs-Gruppe weltweit.
- Prominente Fälle: IT-Distributor Ingram Micro und das britische Telematikunternehmen Microlise (1,2 TB gestohlene Daten).
- Einstieg fast immer über ungesicherte RDP-Zugänge und kompromittierte VPN-Konten ohne MFA.
- Taktik: Endpoint-Schutz deaktivieren, Schattenkopien löschen, Datenexfiltration vor der Verschlüsselung (AES + RSA).
- Vom Eindringen bis zur Verschlüsselung vergehen oft weniger als 24 Stunden.
- Erpressungsdruck: Doppelerpressung über die Leak-Seite; teilweise direkte Telefonanrufe bei Opfern.
- Angriffswellen bevorzugt an Feiertagen und Wochenenden – im Dezember 2025 bis zu 10 Angriffe an einem Tag.
Weitere Wasacon-Analysen zu SafePay: RTN GmbH, Lebenshilfe Wohnverbund NRW, SHW Schmiedetechnik, Flughafen Hahn, DIA179.
So läuft eine Doppelerpressung ab
- Eindringen ins Unternehmensnetzwerk (z. B. über RDP/VPN)
- Ausspähen des Netzwerks und Kopieren sensibler Daten
- Verschlüsselung von Servern und Arbeitsplätzen
- Lösegeldforderung
- Veröffentlichung des Firmennamens auf der Leak-Seite mit Countdown
- Androhung der Datenveröffentlichung bei Nichtzahlung
Selbst wer aus Backups wiederherstellen kann, bleibt erpressbar – über die gestohlenen Daten.
Welche Daten könnten bei einem Bauunternehmen betroffen sein?
Bestätigt ist nichts. Typischerweise sind bei Bauunternehmen dieser Größe folgende Datenkategorien besonders sensibel – gerade Kalkulationsdaten sind brisant: Gelangen sie an Wettbewerber, ist die gesamte Angebotsstrategie eines Unternehmens offengelegt.
Ob diese Datenkategorien im Fall der KNOBEL Bau-Gruppe zutreffen, ist derzeit nicht bestätigt.
Do's – Was Betroffene und Kunden jetzt tun sollten
- Offizielle Kanäle prüfen – nur bestätigte Informationen des Unternehmens weitergeben.
- E-Mails mit Rechnungs-/Bankdaten-Bezug telefonisch über bekannte Nummern verifizieren.
- Passwörter bei konkreten Hinweisen auf betroffene Zugangsdaten ändern.
- MFA überall aktivieren – VPN, RDP, E-Mail, Admin-Konten, Cloud-Portale.
- Offline-/Immutable-Backups nach 3-2-1-Regel, Restore regelmäßig testen.
- RDP- und VPN-Zugänge härten oder abschalten (SafePays wichtigstes Einfallstor).
- EDR/XDR auf allen Endpoints, gerne mit 24/7-Monitoring durch ein SOC.
- Incident-Response-Plan erstellen, dokumentieren und mindestens jährlich üben.
- Mitarbeiter-Awareness-Schulungen + Phishing-Simulationen (halbjährlich).
- Patchmanagement mit festen Zyklen – vor allem VPN-Gateways, Firewalls, Office.
- Netzwerksegmentierung: Büro-IT von Waagen-/Anlagensteuerung im Werk trennen.
- Cyberversicherung prüfen – geforderte Mindestmaßnahmen tatsächlich umsetzen.
- Bei Vorfall: ZAC des LKA und BSI fristgerecht einbinden, DSGVO-Meldepflicht beachten.
- Forensik-Dienstleister mit Retainer vorab sichern – nicht erst im Krisenfall googeln.
Don'ts – Diese Fehler unbedingt vermeiden
- Nicht in Panik verfallen – ein Leak-Eintrag ist noch kein bestätigter Angriff.
- Nicht vorschnell Lösegeld zahlen – BSI, FBI und CISA raten ausdrücklich ab.
- Nicht ohne Forensik Systeme neu aufsetzen – Beweise werden dringend gebraucht.
- Keine Kommunikation mit den Tätern ohne professionelle Verhandler/Anwalt.
- Backups niemals dauerhaft am selben Netzwerk hängen lassen.
- RDP nicht offen ins Internet stellen – nur über VPN mit MFA.
- Keine Passwort-Wiederverwendung über Systeme, Konten und Personen.
- Admin-Rechte nicht flächendeckend vergeben (Least Privilege).
- Meldung an Datenschutzbehörde nicht verschleppen – 72-Stunden-Frist nach DSGVO.
- Vorfall nicht vor Kunden/Partnern vertuschen – das rächt sich juristisch.
- Keine geleakten Daten selbst im Darknet suchen oder herunterladen (§ 202d StGB).
- Alte VPN-Konten ausgeschiedener Mitarbeiter nicht aktiv lassen.
- IT-Sicherheit nicht als einmaliges Projekt behandeln – dauerhafter Prozess.
Was sollten Kunden, Partner und Mitarbeitende jetzt tun?
Kein Grund zur Panik – aber erhöhte Wachsamkeit:
- Nur auf offizielle Informationen der KNOBEL Bau-Gruppe achten
- E-Mails, die angeblich von KNOBEL stammen, kritisch prüfen (Rechnungen, geänderte Bankverbindungen)
- Bei Verdacht telefonisch über bekannte Nummern rückversichern
- Mitarbeitende: auf mögliche Phishing- und Identitätsmissbrauchsversuche vorbereitet sein
- Bei konkreten Hinweisen auf missbrauchte Daten: Anzeige und ggf. Datenschutzbehörde einbinden
Häufig gestellte Fragen (FAQ)
Fazit
Der SafePay-Eintrag zur KNOBEL Bau-Gruppe reiht sich in eine beispiellose Angriffswelle gegen den deutschen Mittelstand ein: Keine Gruppe hat Deutschland so systematisch ins Visier genommen wie SafePay, und die Baubranche gehört inzwischen zu den Top-3-Zielen. Der Fall zeigt einmal mehr, dass ein zweistelliger Tausender-Betrag pro Jahr für Grundschutzmaßnahmen wie MFA, EDR und Offline-Backups um Größenordnungen günstiger ist als der Ernstfall.
Ob es bei KNOBEL tatsächlich zum Datenabfluss kam, bleibt abzuwarten. Stand dieses Beitrags: Es liegt keine unabhängige Bestätigung über Art oder Umfang eines möglichen Angriffs oder Datenabflusses vor. Alle Angaben zur mutmaßlichen Attacke beruhen auf den Behauptungen der Täter.
Zuletzt aktualisiert: . Wir aktualisieren diesen Beitrag, sobald neue verifizierbare Informationen vorliegen – insbesondere nach Ablauf des Countdowns.
Wasacon in deiner Region
Ob in Erkelenz, Wegberg, Wassenberg, Hückelhoven, Aachen, Mönchengladbach, Geilenkirchen, Jülich, Düren oder Krefeld – Ransomware-Angriffe nach dem SafePay-Muster treffen Mittelständler, Bauunternehmen und Versorger-Zulieferer in der gesamten Region. Wasacon unterstützt Organisationen im Kreis Heinsberg und im Rheinland mit Schwachstellenanalyse, EDR/XDR, Backup-Strategie und Incident-Response nach NIS-2-Standard.
Mehr aus der Themenwelt SafePay & Ransomware in Deutschland
Weitere Analysen zu SafePay-Listungen deutscher Organisationen und Mittelständler.
Diskussion
0 Beiträge
IT-Budget Quick-Check
Wie viel sollte Ihr Unternehmen jährlich in IT investieren?
Risiko-Level: Mittel · Multiplikator: 1.2×
Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.
Das könnte Sie auch interessieren
 IT-Sicherheit
Dringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
Kritische Apache-Lücke CVE-2026-119618 in HTTP/2 (Versionen 2.4.55–2.4.70, mögliches RCE). Sofortmaßnahme, Patch-Stand und was Ubuntu-Server jetzt tun sollten.
 IT-Sicherheit
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
Am 13. Oktober 2026 informiert die CDU Itzehoe über einen Sicherheitsvorfall in ihrer Managed Nextcloud. Angreifer konnten nach bisherigen Angaben sämtliche gespeicherten Dateien herunterladen – Kontakte, Mitgliedsdaten, interne Dokumente, möglicherweise Beitrags- und Bankdaten. Was der Fall für gemanagte Clouds heißt.
 IT-Sicherheit
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
Am 1. Oktober 2026 entdecken die Hamburger Grünen bei einer Routineprüfung einen automatisierten Angriff auf ihren Mailserver. Mitgliedsdatenbank und Dateiserver bleiben unberührt, Hinweise auf einen Datenabfluss gibt es zunächst nicht. Was der Fall für geteilte IT in Parteien und Unternehmen heißt.
Sind Zugangsdaten Ihres Unternehmens bereits im Umlauf?
Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.
Bekannt aus
