


Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)

Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenHard- & Software Services
Professionelle Installation und Konfiguration Ihrer IT-Infrastruktur. Wir richten Ihre Hardware und Software fachgerecht ein, damit Sie sofort produktiv arbeiten können. Von der Erstinstallation bis zur Optimierung bestehender Systeme - wir sorgen für einen reibungslosen Betrieb.
IT-Infrastruktur Beratung
Strategische IT-Beratung und Planung für Ihr Unternehmen. Wir analysieren Ihre bestehende IT-Landschaft, identifizieren Optimierungspotenziale und entwickeln maßgeschneiderte Konzepte für Ihre digitale Zukunft. Von der Infrastruktur-Architektur bis zur technologischen Roadmap.
Video Überwachungslösungen
Professionelle Videoüberwachung mit KI-gestützter Analyse, Kennzeichenerkennung und intelligenten Alarmsystemen. Von einzelnen Kameras bis hin zu skalierbaren Multi-Standort-Lösungen mit branchenführender Hardware und intuitiver Software. DSGVO-konform implementiert.
Fast Help
PREMIUM 24/7Notfall-Hotline · Rückruf 15–60 Min · 3 Pakete
Ransomware Live
LIVELade Threat Intel…
Cyber Threats
LIVELade Threat Feed…
Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)
Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenKontakt zur Basis
Launch Sequence
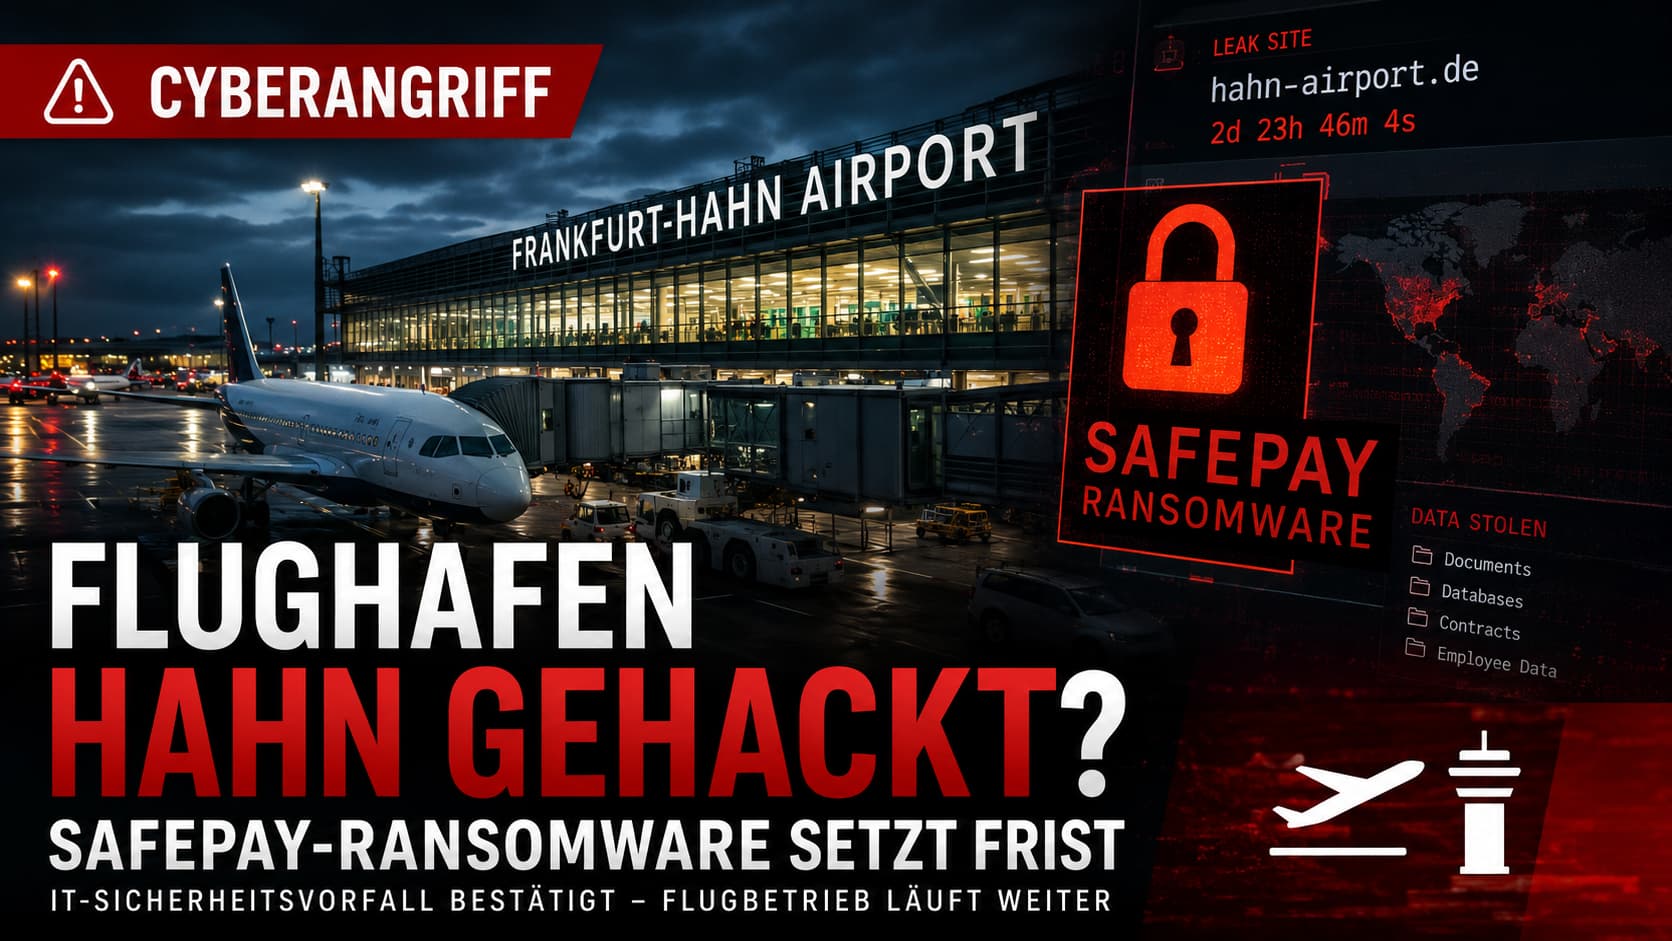
Flughafen Hahn gehackt? SafePay-Ransomware setzt Frist – Betreiber bestätigt IT-Sicherheitsvorfall
Der Flughafen Hahn (HHN) ist auf der Darknet-Leak-Seite der Ransomware-Gruppe SafePay aufgetaucht – der Betreiber TRIWO Hahn Airport GmbH bestätigt einen Vorfall in Teilen der IT. Der Flugbetrieb läuft nach eigenen Angaben uneingeschränkt weiter.
Transparenzhinweis
Dieser Artikel basiert auf öffentlich zugänglichen Informationen sowie auf Angaben einer Darknet-Leak-Seite. Die dort veröffentlichten Behauptungen konnten zum Zeitpunkt der Veröffentlichung nicht unabhängig verifiziert werden. Die Erwähnung eines Unternehmens bedeutet nicht automatisch, dass ein erfolgreicher Cyberangriff oder Datenabfluss stattgefunden hat.
Die Ransomware-Gruppe SafePay listet den Flughafen Hahn (HHN) im Darknet und setzt eine Frist von rund drei Tagen. Der Betreiber TRIWO Hahn Airport GmbH bestätigt einen IT-Sicherheitsvorfall, betont aber: Der Flughafenbetrieb war zu keinem Zeitpunkt beeinträchtigt. Ob tatsächlich Daten gestohlen wurden, ist nicht unabhängig bestätigt.
Flughafen Hahn auf SafePay-Leak-Seite: Was passiert ist
Die Ransomware-Gruppe SafePay hat den Hahn Airport auf ihrer Leak-Seite im Darknet gelistet. Die Täter behaupten, Daten des Betreibers erbeutet zu haben, und setzen dem Unternehmen eine Frist von rund drei Tagen. Welche Daten konkret betroffen sein sollen, geben die Erpresser bislang nicht an – Beweisdokumente, wie sie viele Gruppen zur Untermauerung veröffentlichen, liegen nach derzeitigem Kenntnisstand nicht öffentlich vor.
Anders als in vielen vergleichbaren Fällen gibt es bereits eine Reaktion des Betroffenen: Auf Anfrage des Luftfracht-Fachmediums CargoForwarder Global bestätigte die Pressestelle der TRIWO Hahn Airport GmbH am 5. Juli 2026, dass es kürzlich zu einem Sicherheitsvorfall in bestimmten Teilen der IT-Systeme gekommen sei. Die internen Notfallprozesse seien sofort aktiviert, die zuständigen Behörden informiert worden.
Der Vorfall habe zu keinem Zeitpunkt Auswirkungen auf den Flughafenbetrieb gehabt: Starts und Landungen, Check-in, Gepäckabfertigung sowie Services wie Parken, Gastronomie und Duty-free liefen planmäßig. Zur Frage kompromittierter Geschäfts- oder Personaldaten äußerte sich der Flughafen ebenso wenig wie zu den mutmaßlichen Tätern und verwies auf laufende behördliche Ermittlungen.
SafePay – Wer steckt hinter dem Angriff?
SafePay zählt zu den auffälligsten Neuzugängen der Ransomware-Szene. Die Gruppe tauchte im Herbst 2024 erstmals auf – in einer Phase, in der internationale Polizeiaktionen gegen LockBit („Operation Cronos") und ALPHV/BlackCat das Ökosystem fragmentiert hatten und neue Akteure in die Lücke drängten.
Bemerkenswert ist das Geschäftsmodell: SafePay verzichtet – anders als die meisten großen Gruppen – auf ein Ransomware-as-a-Service-Modell mit Partnern. Die Gruppe entwickelt ihren Verschlüsselungstrojaner selbst, betreibt eigene Infrastruktur auf Tor und dem TON-Netzwerk und führt Erpressungsverhandlungen direkt. Sicherheitsforscher haben im Code erhebliche Überschneidungen mit dem 2022 geleakten Baukasten von LockBit 3.0 gefunden; die Taktiken erinnern zudem stark an die zerschlagene Conti-Gruppe.
So läuft ein SafePay-Angriff ab
-
Schritt 1ErstzugangGestohlene VPN-/RDP-Credentials ohne MFA, fehlkonfigurierte Firewalls oder Fake-IT-Helpdesk via Teams.
-
Schritt 2Lateral MovementRechteausweitung, Deaktivierung von EDR/AV, Erkundung von Fileservern und Backup-Systemen.
-
Schritt 3ExfiltrationDaten werden mit Standard-Tools (WinRAR, FileZilla) gesammelt und über Tor/TON abgezogen.
-
Schritt 4VerschlüsselungNach dem Klau erfolgt die Verschlüsselung – in dokumentierten Fällen in unter 24 Stunden.
-
Schritt 5ErpressungLeak-Seite mit Countdown, Forderung 1–3 % Jahresumsatz, Direktverhandlung ohne Affiliates.
Die Lösegeldforderungen orientieren sich Berichten zufolge an ein bis drei Prozent des Jahresumsatzes des Opfers. In den Erpresserschreiben betont die Gruppe, nicht politisch motiviert zu sein, sondern ausschließlich Geld zu wollen.
Vom US-Stützpunkt zum Ryanair-Hub: Die Geschichte des Hahn Airport
Kaum ein deutscher Flughafen hat eine so wechselvolle Geschichte. Der Standort liegt auf einer Hochfläche des Hunsrücks in Rheinland-Pfalz, gut 500 Meter über dem Meeresspiegel – und rund 125 Straßenkilometer von Frankfurt entfernt, dessen Namen er jahrzehntelang trug.
-
1951US-MilitärflugplatzBau als Hahn Air Base – über vier Jahrzehnte einer der wichtigsten US-Air-Force-Stützpunkte in Europa.
-
1993KonversionAbzug der Amerikaner, Umbau zur zivilen Nutzung – Rheinland-Pfalz gibt der strukturschwachen Region eine Perspektive.
-
2005Ryanair-BoomBahnverlängerung auf 3.800 m, 24/7-Betrieb, in Spitzenzeiten >4 Mio Passagiere/Jahr.
-
2009Land RLP übernimmtFraport verkauft Anteile für 1 € – Millionenhilfen, EU-Beihilfeverfahren.
-
2017HNA-ÄraVerkauf der Mehrheit an chinesischen Mischkonzern HNA – nur wenige Jahre später Schieflage.
-
2021InsolvenzAntrag beim Amtsgericht Bad Kreuznach – Staatsanwaltschaft ermittelt u. a. wegen Untreue.
-
2023Neustart TRIWOTrierer TRIWO AG übernimmt, firmiert als TRIWO Hahn Airport GmbH – neuer Markenname „Hahn Airport“.
-
2026SafePay-LeakFlughafen taucht auf Darknet-Erpresserseite auf – Betreiber bestätigt IT-Sicherheitsvorfall.
Trendwende unter TRIWO: Aktuelle Zahlen
Ein zentrales Kapital des Standorts bleibt die 24-Stunden-Betriebsgenehmigung – eine Seltenheit in Deutschland und entscheidender Vorteil für Express- und Logistikverkehre. Der Flughafen investiert unter TRIWO in Terminal-Modernisierung, zentralisierte Sicherheitskontrolle und digitale Self-Service-Angebote.
Welche Daten könnten betroffen sein?
SafePay nennt keine Details. Denkbar wären – je nach betroffenen Systemen – folgende Kategorien. Alle Nennungen sind mögliche, nicht bestätigte Szenarien:
Luftfahrt im Fadenkreuz: Cyberangriffe auf Flughäfen nehmen zu
Der Fall Hahn reiht sich in eine besorgniserregende Serie ein. Im September 2025 legte ein Ransomware-Angriff auf die Check-in-Software MUSE des US-Dienstleisters Collins Aerospace den Abfertigungsbetrieb an mehreren europäischen Flughäfen lahm – lange Schlangen, manuellem Check-in und Flugausfälle unter anderem in Brüssel, Berlin und London-Heathrow. Erst vor wenigen Wochen sorgte ein Erpressungsversuch der Gruppe „Bashe" gegen den Flughafen Wien für Aufsehen.
Der französische Technologiekonzern Thales beziffert den Anstieg der Cyberangriffe auf den Luftverkehrssektor zwischen 2024 und 2025 auf rund 600 Prozent. Der aktuelle DACH-Bedrohungsbericht von Check Point nennt SafePay neben Akira und Qilin ausdrücklich als eine der dominierenden Erpressergruppen im deutschsprachigen Raum, in dem die Angriffszahlen zuletzt um 124 Prozent gestiegen sind.
NIS2 & konkrete Handlungsempfehlungen
Mit der Umsetzung der europäischen NIS2-Richtlinie gelten für Betreiber kritischer Verkehrsinfrastruktur strengere Pflichten zu Risikomanagement, Meldung von Sicherheitsvorfällen und Verantwortung der Geschäftsleitung. Ein Flughafen mit internationalem Frachtgeschäft muss ein durchgängiges Sicherheitsniveau nachweisen – von 24/7-Monitoring bis Netzwerksegmentierung.
- MFA an allen VPN- und RDP-Zugängen erzwingen – Erstzugang Nr. 1 bei SafePay
- Fake-IT-Helpdesk-Anrufe/Teams-Nachrichten in der Belegschaft schulen
- EDR/XDR mit 24/7-Monitoring – SafePay verschlüsselt oft in <24 h
- Offline-/Immutable-Backups + regelmäßige Restore-Tests
- Netzwerksegmentierung zwischen Betriebstechnik und Verwaltungs-IT
- NIS2-konforme Meldeprozesse, Notfallhandbuch und Kommunikationsplan
Wie geht es weiter?
In den kommenden Tagen entscheidet sich, wie der Fall weitergeht. Läuft die von SafePay gesetzte Frist ab, ohne dass eine Einigung erzielt wird, ist mit einer schrittweisen Veröffentlichung angeblicher Beutedaten zu rechnen. Denkbar ist auch, dass der Eintrag kommentarlos von der Leak-Seite verschwindet – in der Szene häufig als Indiz für eine Zahlung gewertet, praktisch aber nie offiziell bestätigt.
Der Flughafen wiederum wird – neben der forensischen Aufarbeitung mit den Behörden – prüfen müssen, ob datenschutzrechtliche Melde- und Benachrichtigungspflichten nach DSGVO greifen, etwa wenn Mitarbeiter- oder Geschäftspartnerdaten betroffen sein sollten.
Häufige Fragen zum Cyberangriff auf den Flughafen Hahn
IT-Sicherheit für Unternehmen in der Region
Ob in Heinsberg (52525), Aachen, Mönchengladbach (41061) oder Krefeld – Ransomware-Angriffe nach dem SafePay-Muster treffen auch Logistik-, Transport- und Verwaltungsbetriebe in Erkelenz (41812), Düren, Jülich, Eschweiler (52249), Viersen (41747), Rheydt (41236) und Linnich (52441). Wasacon unterstützt Betriebe im gesamten Kreis Heinsberg und der Region zwischen Geilenkirchen (52511), Wegberg, Hückelhoven (41836) und Mönchengladbach mit professioneller IT-Sicherheitsberatung – von der Schwachstellenanalyse bis zur Härtung der Infrastruktur nach NIS2-Standard.
Mehr aus der Themenwelt SafePay & Angriffe auf Verkehrsinfrastruktur
Weitere Analysen zu Ransomware-Listungen bei deutschen Unternehmen und Cyberangriffen auf Flughäfen.
Transparenzhinweis
Dieser Artikel basiert auf öffentlich zugänglichen Informationen sowie auf Angaben einer Darknet-Leak-Seite. Die dort veröffentlichten Behauptungen konnten zum Zeitpunkt der Veröffentlichung nicht unabhängig verifiziert werden. Die Erwähnung eines Unternehmens bedeutet nicht automatisch, dass ein erfolgreicher Cyberangriff oder Datenabfluss stattgefunden hat.
Haftungsausschluss: Die auf Wasacon bereitgestellten Inhalte dienen nur zu Informationszwecken. Wir garantieren nicht die Qualität, Genauigkeit oder Vollständigkeit der Informationen aus Drittquellen.
Diskussion
0 Beiträge
IT-Budget Quick-Check
Wie viel sollte Ihr Unternehmen jährlich in IT investieren?
Risiko-Level: Mittel · Multiplikator: 1.2×
Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.
Das könnte Sie auch interessieren
 IT-Sicherheit
Dringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
Kritische Apache-Lücke CVE-2026-119618 in HTTP/2 (Versionen 2.4.55–2.4.70, mögliches RCE). Sofortmaßnahme, Patch-Stand und was Ubuntu-Server jetzt tun sollten.
 IT-Sicherheit
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
Am 13. Oktober 2026 informiert die CDU Itzehoe über einen Sicherheitsvorfall in ihrer Managed Nextcloud. Angreifer konnten nach bisherigen Angaben sämtliche gespeicherten Dateien herunterladen – Kontakte, Mitgliedsdaten, interne Dokumente, möglicherweise Beitrags- und Bankdaten. Was der Fall für gemanagte Clouds heißt.
 IT-Sicherheit
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
Am 1. Oktober 2026 entdecken die Hamburger Grünen bei einer Routineprüfung einen automatisierten Angriff auf ihren Mailserver. Mitgliedsdatenbank und Dateiserver bleiben unberührt, Hinweise auf einen Datenabfluss gibt es zunächst nicht. Was der Fall für geteilte IT in Parteien und Unternehmen heißt.
Sind Zugangsdaten Ihres Unternehmens bereits im Umlauf?
Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.
Bekannt aus
