Gut Heckenhof gehackt? SafePay listet deutsches Hotel- und Golfresort im Darknet
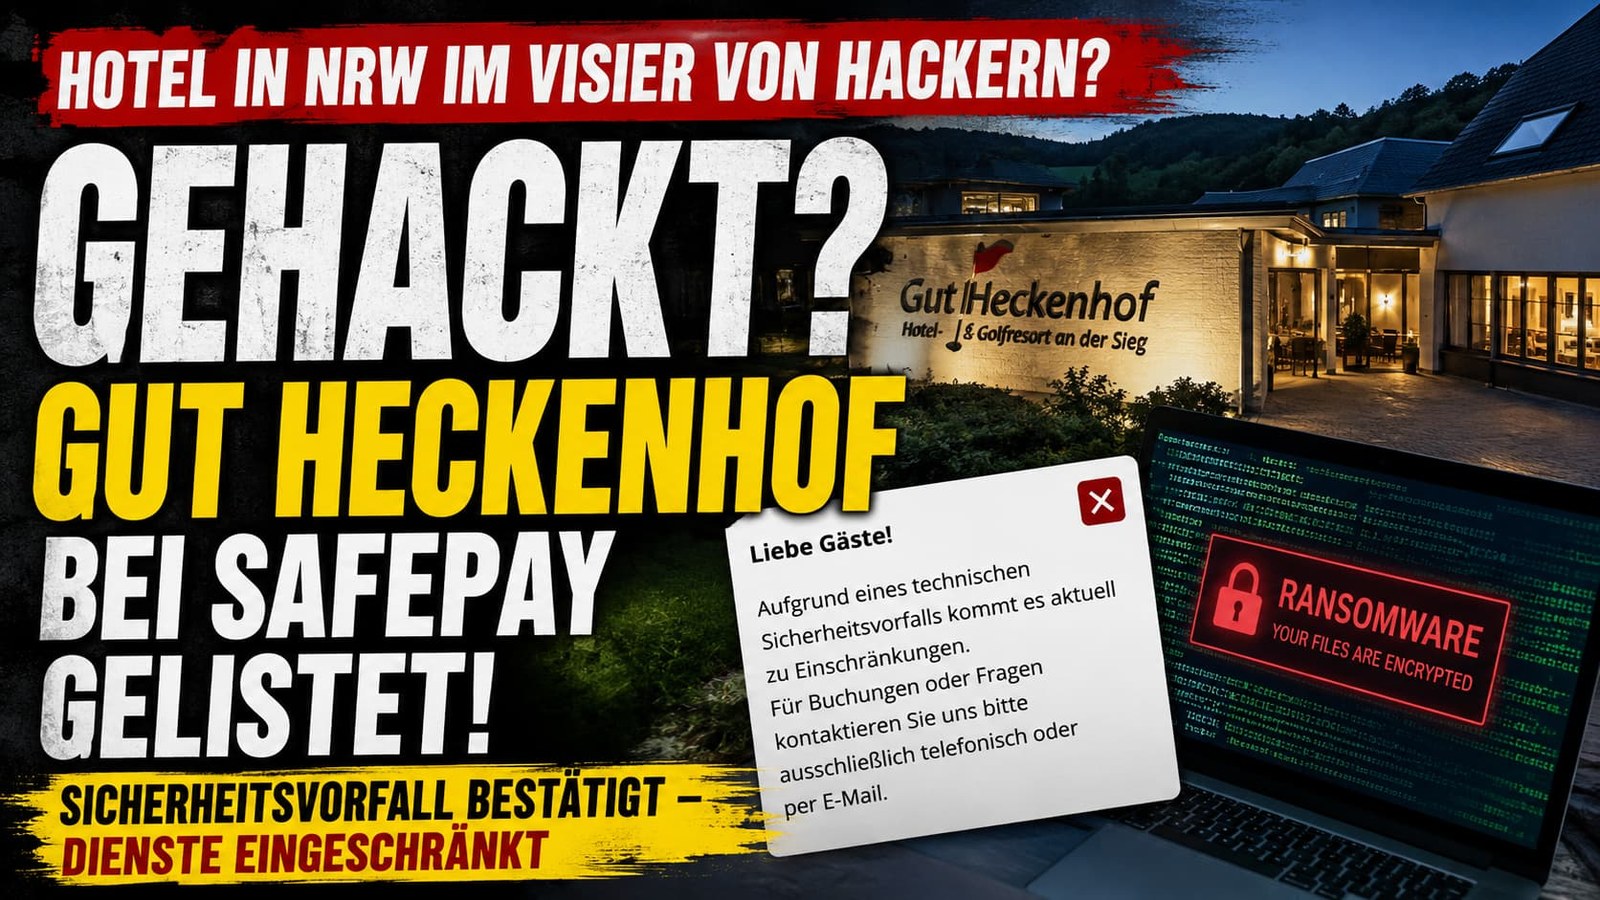
Das bekannte Golfresort in Eitorf (NRW) ist auf der Leak-Seite der Ransomware-Gruppe SafePay aufgetaucht – parallel bestätigt das Hotel einen „technischen Sicherheitsvorfall“ mit Einschränkungen.
Auf einen Blick
Das Gut Heckenhof Hotel & Golfresort in Eitorf (NRW) ist auf der Darknet-Leak-Seite der Ransomware-Gruppe SafePay erschienen. Eine Bestätigung eines erfolgreichen Cyberangriffs liegt nicht vor – das Hotel selbst spricht jedoch von einem „technischen Sicherheitsvorfall“ mit Einschränkungen. Buchungen laufen aktuell nur per Telefon und E-Mail.
Sicherheitsvorfall bei Gut Heckenhof sorgt für Aufsehen
Das bekannte Hotel- und Golfresort Gut Heckenhof in Eitorf (Nordrhein-Westfalen) ist auf der Leak-Seite der Ransomware-Gruppe SafePay erschienen. Eine offizielle Bestätigung eines Cyberangriffs liegt derzeit nicht vor. Gleichzeitig veröffentlichte das Unternehmen auf seiner Website einen Hinweis auf einen „technischen Sicherheitsvorfall“, der aktuell zu Einschränkungen im Betrieb führt.
Für Gäste werden derzeit alternative Kontaktwege per Telefon und E-Mail bereitgestellt. Die Mitteilung deutet darauf hin, dass Teile der IT-Systeme oder digitale Prozesse beeinträchtigt sein könnten.
Gut Heckenhof: Eines der bekanntesten Golfresorts in NRW
Das Gut Heckenhof Hotel & Golfresort an der Sieg wurde 1992 eröffnet und zählt zu den größten Golf- und Freizeitresorts in Nordrhein-Westfalen. Die Anlage befindet sich in Eitorf zwischen Köln und Bonn und kombiniert Hotelbetrieb, Gastronomie, Wellness, Tagungen und Golftourismus. Damit handelt es sich keineswegs um einen kleinen Familienbetrieb, sondern um einen mittelständischen Hotel- und Freizeitbetrieb mit erheblichem Gäste- und Datenaufkommen.
SafePay listet das Unternehmen im Darknet
Auf der Leak-Seite beschreibt SafePay das Unternehmen als deutsches Hotel- und Freizeitunternehmen und behauptet, über interne Unternehmensdaten zu verfügen. Welche Daten konkret betroffen sein sollen, wurde bislang nicht veröffentlicht.
Zum aktuellen Zeitpunkt ist unklar:
Die Angaben stammen aktuell ausschließlich von der Leak-Seite der Tätergruppe und konnten bislang nicht unabhängig bestätigt werden.
Welche Daten könnten betroffen sein?
Hotels verarbeiten täglich große Mengen sensibler Informationen. Sollte es tatsächlich zu einem erfolgreichen Angriff gekommen sein, könnten unter anderem folgende Datenarten betroffen sein:
Gästedaten & Buchungen
Reservierungen, Aufenthaltshistorien, Sonderwünsche und Begleitpersonen.
Zahlungsinformationen
Rechnungen, Kreditkartenfragmente, SEPA-Daten und Zahlungsläufe.
Kontakt- & Korrespondenz
E-Mail-Adressen, Telefonnummern, Anfragen über das Buchungssystem.
Veranstaltungs- & Tagungsdaten
Teilnehmerlisten, Verträge, Speisepläne, Catering- und Eventdetails.
Golfclub-Mitgliedschaften
Mitgliederdaten, Handicaps, Lastschriftmandate, Turnierhistorien.
Lieferanten & HR
Vertragsunterlagen, Personalakten, Bewerbungen, Steuerunterlagen.
Besonders kritisch: Hotels verbinden häufig Buchungsplattformen, Kassensysteme, Hotelsoftware, Wellness-/Spa-Verwaltung, Gastronomie und Golfplatzmanagement in einem gewachsenen Netzwerk – eine ideale Angriffsfläche für Ransomware.
Wie viel hätte in IT-Sicherheit investiert werden sollen?
Sollte die öffentlich genannte Umsatzklasse von bis zu 10 Millionen Euro zutreffen, lässt sich das erforderliche IT-Budget zumindest grob abschätzen. In der Hotelbranche gelten 2 – 4 % des Jahresumsatzes für die gesamte IT als realistischer Richtwert. Davon sollten 10 – 15 % gezielt in Cybersecurity fließen.
Jahresumsatz
≤ 10 Mio. €
Öffentlich genannte Umsatzklasse als Ausgangspunkt.
IT-Budget (2–4 %)
200 – 400 k €
Branchenüblicher Richtwert für die gesamte Hotel-IT.
Security-Anteil (10–15 %)
20 – 60 k €
Davon gezielt für Cybersecurity – Mindest-Hygiene.
Schaden bei Ransomware
5 – 7-stellig
Ausfälle, Forensik, DSGVO, Wiederherstellung, Reputation.
Vergleicht man diese Investitionen mit den möglichen Schäden eines Ransomware-Vorfalls, wirken die Beträge häufig überschaubar. Bereits wenige Tage Betriebsunterbrechung in einem Hotelbetrieb verursachen schnell Umsatzausfälle im fünf- oder sechsstelligen Bereich – hinzu kommen Kosten für IT-Forensik, Datenschutzmeldungen, Rechtsberatung, Wiederherstellung der Systeme und Reputationsschäden.
Typisches Muster: Double Extortion
Eine Veröffentlichung auf einer Leak-Seite folgt dem bekannten „Double Extortion“-Prinzip moderner Ransomware-Gruppen. Selbst mit funktionierenden Backups bleibt der Druck durch mögliche Datenleaks bestehen.
Eindringen
Phishing, gestohlene Zugangsdaten oder ungepatchte Hotel-Software öffnen das Netzwerk.
Datenkopie
Gäste-, Buchungs- und Zahlungsdaten werden unauffällig exfiltriert.
Verschlüsselung
PMS, Kasse, Wellness- und Golfsysteme werden gleichzeitig verschlüsselt.
Leak-Drohung
Listung auf SafePay-Leak-Seite – Druck zur Zahlung steigt mit jedem Tag.
Hinweise auf einen tatsächlichen Vorfall verdichten sich
Besonders interessant ist die zeitliche Nähe zwischen der Veröffentlichung auf der SafePay-Leak-Seite und dem Hinweis des Hotels auf einen Sicherheitsvorfall. Eine Listung im Darknet bedeutet zwar nicht automatisch, dass Daten tatsächlich entwendet wurden – Sicherheitsexperten beobachten jedoch regelmäßig, dass solche Veröffentlichungen häufig im Zusammenhang mit laufenden Erpressungsversuchen stehen.
Die Tatsache, dass Gut Heckenhof selbst Einschränkungen aufgrund eines Sicherheitsvorfalls kommuniziert, dürfte die Aufmerksamkeit von Gästen, Geschäftspartnern und Datenschutzbehörden zusätzlich erhöhen.
Was 20.000 – 60.000 € pro Jahr abdecken würden
Mit einem Cybersecurity-Budget in dieser Größenordnung lassen sich bereits die wichtigsten Bausteine eines belastbaren Schutzkonzepts realisieren – inklusive professioneller Firewall, Endpoint Detection & Response (EDR), Multifaktor-Authentifizierung, Offline-Backups, Netzwerksegmentierung, Sicherheitsüberwachung, Mitarbeiterschulungen, externer Penetrationstests und eines getesteten Notfallkonzepts.
EDR / XDR
- ↳Echtzeit-Erkennung auf Endgeräten
- ↳Korrelation von Netz, Cloud, Identitäten
- ↳Automatische Eindämmung von Vorfällen
Netzwerksegmentierung
- ↳PMS & Kasse vom Office trennen
- ↳Gäste-WLAN strikt isoliert
- ↳Default-Deny zwischen Zonen
MFA & Identität
- ↳Phishing-resistente MFA für Admins
- ↳Conditional Access
- ↳Privilegierte Konten getrennt
Offline-Backups
- ↳Immutable Storage
- ↳3-2-1-Regel mit Air-Gap
- ↳Restore regelmäßig getestet
Awareness
- ↳Phishing-Simulationen für Rezeption & Buchhaltung
- ↳Klare Meldewege
- ↳Schulungen für Verwaltung & Direktion
Monitoring & Darknet
- ↳24/7 SOC-Überwachung
- ↳Darknet-Monitoring für Marke & Domains
- ↳Frühwarn-Indikatoren auf Leak-Seiten
Fazit: Zwischenfall oder Cyberkrise?
Aktuell gibt es keine öffentliche Bestätigung eines Datendiebstahls. Fest steht jedoch: Gut Heckenhof wurde von der Ransomware-Gruppe SafePay gelistet, und das Unternehmen selbst spricht von einem technischen Sicherheitsvorfall mit Einschränkungen.
Ob tatsächlich Daten abgeflossen sind, wird sich vermutlich erst in den kommenden Tagen oder Wochen zeigen. Für Gäste und Geschäftspartner bleibt die Hoffnung, dass keine sensiblen Informationen betroffen sind.
Die entscheidende Frage lautet: Handelt es sich lediglich um einen technischen Zwischenfall – oder steht eines der bekanntesten Golfresorts Nordrhein-Westfalens vor einem deutlich größeren Cybersecurity-Problem?
Verwandte Begriffe
Häufige Fragen
Hotel-IT & Mittelstand wirksam gegen Ransomware absichern
Wasacon härtet Hotels, Resorts und mittelständische Betriebe im Kreis Heinsberg gegen moderne Ransomware: EDR/XDR, Netzwerksegmentierung, immutable Backups, 24/7-Monitoring und Darknet-Beobachtung – damit Sie Leak-Listings nicht erst aus der Presse erfahren.
Mehr zu SafePay, Ransomware & Leak-Seiten
Weitere aktuelle Analysen zu Ransomware-Vorfällen, SafePay-Listings und Erpressungstaktiken:
- Zaunsysteme.de gehackt? SafePay listet deutschen Zaunhersteller
- BerlinMobil im SafePay-Leak – Fahrdienst unter Druck
- Hautarztpraxis Gießen: SafePay-Leak im Gesundheitswesen
- Best Western: Hotel-Konzern im Visier von Hackern
- Fital Treppenlifte auf Darknet-Leak-Seite
- Cyberangriffe auf deutsche Unternehmen 2026 – Live-Tracker
Diskussion
0 Beiträge
IT-Budget Quick-Check
Wie viel sollte Ihr Unternehmen jährlich in IT investieren?
Risiko-Level: Mittel · Multiplikator: 1.2×
Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.
Das könnte Sie auch interessieren
 IT-Sicherheit
pm-energy gehackt? Qilin listet „Die Solarexperten“ aus Reesdorf im Darknet
Seit dem 9. August 2026 führt die Ransomware-Gruppe Qilin die pm-energy GmbH aus Reesdorf (Schleswig-Holstein) auf ihrer Leak-Seite. Was belegt ist, was Täterbehauptung bleibt – und warum Photovoltaik-Projektdaten besonders sensibel sind.
 IT-Sicherheit
Clausing Tiefbau gehackt? Qilin listet Osnabrücker Infrastruktur-Spezialisten im Darknet
Seit dem 8. August 2026 führt die Ransomware-Gruppe Qilin die Clausing GmbH Tiefbauunternehmen aus Osnabrück auf ihrer Darknet-Leak-Seite. Was belegt ist, was Täterbehauptung bleibt – und warum die digitalisierten Bauprozesse den Fall brisant machen.
 IT-Sicherheit
The Gentlemen listet INKA Group: Hinter der unscheinbaren Münchner Immobilienholding steckt ein weit größeres Firmengeflecht
Seit dem 7. August 2026 führt die Ransomware-Gruppe The Gentlemen die Münchner INKA Group GmbH & Co. KG als mutmaßliches Opfer. Register- und Konzerndaten zeigen ein verzweigtes Immobiliennetz – bis hin zur Hasen-Immobilien AG mit 230,5 Mio. € Bilanzsumme.
Transparenzhinweis
Dieser Artikel basiert auf öffentlich zugänglichen Informationen sowie auf Angaben einer Darknet-Leak-Seite. Die dort veröffentlichten Behauptungen konnten zum Zeitpunkt der Veröffentlichung nicht unabhängig verifiziert werden. Die Erwähnung eines Unternehmens bedeutet nicht automatisch, dass ein erfolgreicher Cyberangriff oder Datenabfluss stattgefunden hat.
Haftungsausschluss: Die auf Wasacon bereitgestellten Inhalte dienen nur zu Informationszwecken. Wir garantieren nicht die Qualität, Genauigkeit oder Vollständigkeit der Informationen aus Drittquellen.
Sind Zugangsdaten Ihres Unternehmens bereits im Umlauf?
Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.
Bekannt aus
