


Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)

Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenHard- & Software Services
Professionelle Installation und Konfiguration Ihrer IT-Infrastruktur. Wir richten Ihre Hardware und Software fachgerecht ein, damit Sie sofort produktiv arbeiten können. Von der Erstinstallation bis zur Optimierung bestehender Systeme - wir sorgen für einen reibungslosen Betrieb.
IT-Infrastruktur Beratung
Strategische IT-Beratung und Planung für Ihr Unternehmen. Wir analysieren Ihre bestehende IT-Landschaft, identifizieren Optimierungspotenziale und entwickeln maßgeschneiderte Konzepte für Ihre digitale Zukunft. Von der Infrastruktur-Architektur bis zur technologischen Roadmap.
Video Überwachungslösungen
Professionelle Videoüberwachung mit KI-gestützter Analyse, Kennzeichenerkennung und intelligenten Alarmsystemen. Von einzelnen Kameras bis hin zu skalierbaren Multi-Standort-Lösungen mit branchenführender Hardware und intuitiver Software. DSGVO-konform implementiert.
Fast Help
PREMIUM 24/7Notfall-Hotline · Rückruf 15–60 Min · 3 Pakete
Ransomware Live
LIVELade Threat Intel…
Cyber Threats
LIVELade Threat Feed…
Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)
Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenKontakt zur Basis
Launch Sequence
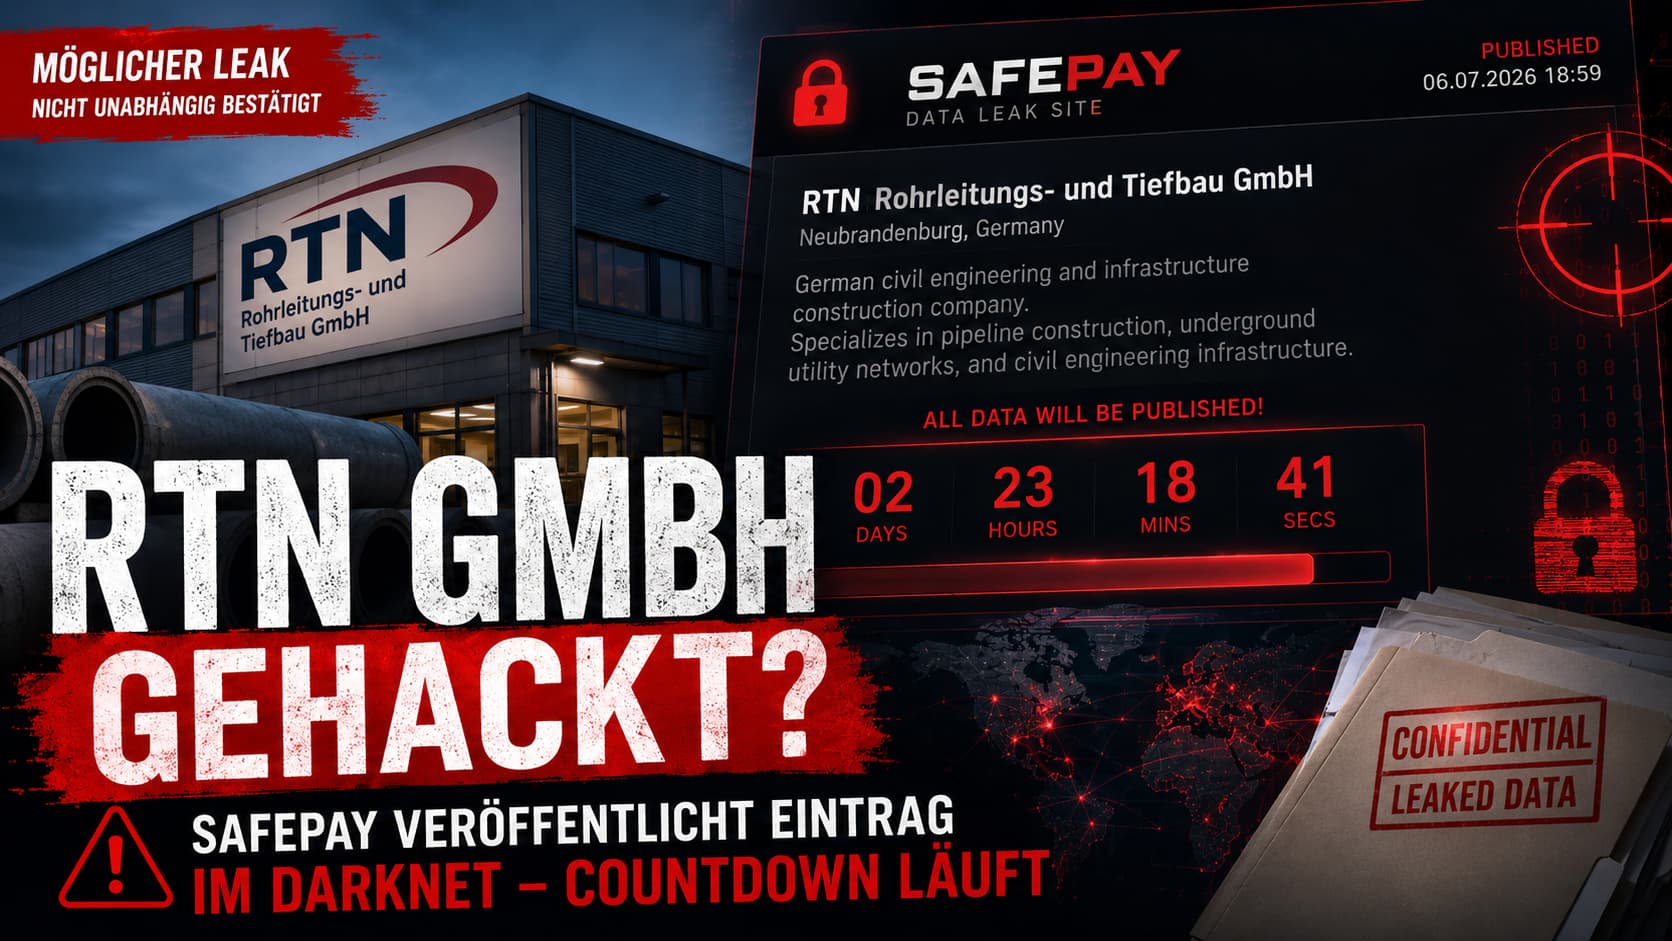
RTN GmbH gehackt? SafePay veröffentlicht Eintrag im Darknet – und startet den Countdown
Die Ransomware-Gruppe SafePay hat die RTN Rohrleitungs- und Tiefbau GmbH aus Neubrandenburg auf ihrer Darknet-Leak-Seite gelistet. Countdown läuft – unbestätigte Täter-Behauptung.
Dieser Artikel basiert auf öffentlich zugänglichen Informationen (Leak-Seiten-Monitoring, Handelsregister, Unternehmenswebsite, Threat-Intelligence-Berichte) sowie auf einem Eintrag der Darknet-Leak-Seite der Ransomware-Gruppe SafePay. Die dort veröffentlichten Aussagen sind Behauptungen der Täter, keine bestätigten Tatsachen, und konnten zum Zeitpunkt der Veröffentlichung nicht unabhängig überprüft werden. Umsatz-, Budget- und Modellrechnungen sind ausdrücklich gekennzeichnete Schätzungen. Die Erwähnung der RTN Rohrleitungs- und Tiefbau GmbH bedeutet nicht automatisch, dass ein erfolgreicher Cyberangriff oder Datenabfluss stattgefunden hat. Eine offizielle Stellungnahme des Unternehmens lag zum Redaktionsschluss nicht vor. Es gilt die Unschuldsvermutung. Wir verlinken bewusst nicht auf die Leak-Seite, geben die Onion-Adresse nicht als klickbaren Link wieder und verbreiten keine mutmaßlich entwendeten Daten.
Das Wichtigste in Kürze
- SafePay hat die RTN Rohrleitungs- und Tiefbau GmbH aus Neubrandenburg am 06.07.2026 (18:59 Uhr) auf ihrer Darknet-Leak-Seite gelistet.
- Countdown von rund drei Tagen bis zur angedrohten Datenveröffentlichung.
- Keine unabhängige Bestätigung eines Datenabflusses, keine Stellungnahme des Unternehmens.
- RTN arbeitet für Kommunen und Versorger – kritische Infrastruktur ist im Umfeld betroffen.
- Realistisches IT-Sicherheitsbudget je nach Niveau: ca. 40.000–120.000 € pro Jahr.
Der Leak-Eintrag im Detail
| Betroffene Domain | rtngmbh.de |
|---|---|
| Gruppe | SafePay |
| Veröffentlichung des Eintrags | 06.07.2026, 18:59 Uhr (UTC) |
| Countdown (Erfassung) | ≈ 2 Tage, 23 Std., 18 Min. |
| Aufrufe des Eintrags | 64 |
| Voraussichtlicher Fristablauf | ≈ 09.07.2026 |
| Land | Deutschland 🇩🇪 |
Was macht die RTN GmbH?
Die RTN Rohrleitungs- und Tiefbau GmbH mit Sitz in der Quarzstraße 5, 17036 Neubrandenburg (Mecklenburg-Vorpommern), ist ein klassischer Mittelständler der Bau- und Versorgungsbranche. Die Unternehmenshistorie reicht bis 1992 zurück; die heutige Gesellschaft wurde 2015 gegründet (AG Neubrandenburg, HRB 20095, Stammkapital 25.000 €). Aus einem kleinen Familienunternehmen entwickelte sich ein regionaler Infrastruktur-Spezialist mit nach eigenen Angaben über 8.000 Kilometern verlegter Leitungen.
Leistungsspektrum
- Rohrleitungsbau (Trinkwasser, Gas, Fernwärme, Abwasser)
- Tief- und Straßenbau, Rohr- und Kabelgräben
- Horizontalspülbohrungen und Straßenquerungen
- Kabel- & Elektroanlagenbau (1 kV / 20 kV)
- Wartung und Reparatur elektrischer Betriebsmittel
- Außenanlagen: Pflaster, Treppen, Stützmauern, Pflanzungen
Mit rund 70 Mitarbeiterinnen und Mitarbeitern arbeitet RTN für öffentliche Auftraggeber (Kommunen, Versorger/Stadtwerke) sowie private und industrielle Kunden. Genau diese Kundenstruktur macht den Fall brisant: Ein Tiefbauunternehmen, das Trinkwasser-, Gas- und Stromnetze baut, verfügt naturgemäß über technische Projektunterlagen, Lagepläne und Ausschreibungsdokumente mit Bezug zu kritischer Versorgungsinfrastruktur.
Zahlen, Daten & Fakten – und was RTN in IT-Sicherheit hätte investieren müssen
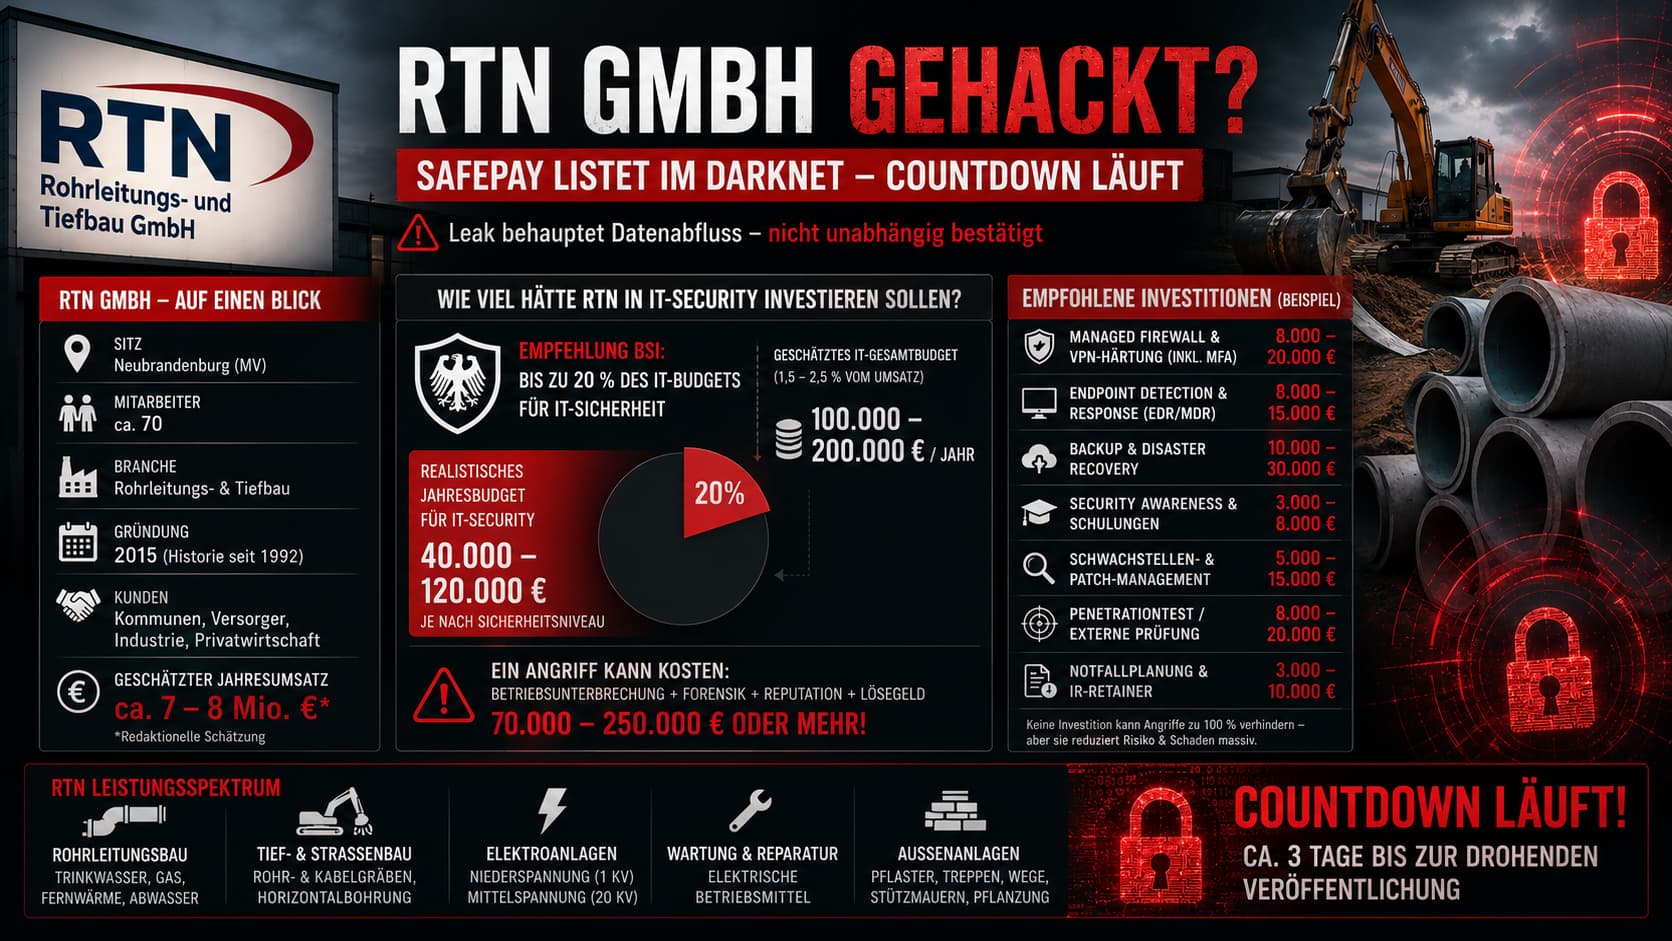
Empfohlene Investitionen (Beispiel-Jahresbudget)
| Bereich | Beispielbudget/Jahr |
|---|---|
| Managed Firewall & VPN-Härtung inkl. MFA | 8.000–20.000 € |
| Endpoint Detection & Response (EDR/MDR) | 8.000–15.000 € |
| Backup & Disaster Recovery (Offline / Immutable) | 10.000–30.000 € |
| Security Awareness & Phishing-Simulationen | 3.000–8.000 € |
| Schwachstellen- & Patch-Management | 5.000–15.000 € |
| Penetrationstest / externe Sicherheitsprüfung | 8.000–20.000 € |
| Notfallplanung, IR-Retainer, Übungen | 3.000–10.000 € |
Hinweis: Umsatz- und Budgetzahlen sind redaktionelle Schätzungen / Modellrechnungen auf Basis branchenüblicher Kennzahlen (BSI, FBI/CISA). Ob und in welchem Umfang die RTN GmbH in IT- und Cybersecurity investiert hat, ist uns nicht bekannt.
Hollywood-Darstellung: So könnte ein SafePay-Angriff ablaufen
Wer ist SafePay? Einordnung der Tätergruppe
- Aufgetaucht September/Oktober 2024, seither eine der aktivsten Ransomware-Operationen weltweit.
- Rund 490 gelistete Opfer laut Ransomware.live – Deutschland ist nach den USA mit fast 100 Opfern das zweithäufigste Ziel.
- Google Threat Intelligence: 2025 verantwortlich für rund ein Viertel aller deutschen Datenleak-Veröffentlichungen.
- Kein RaaS-Modell – geschlossene, zentral geführte Organisation mit eigenem Verschlüsseler, eigener Infrastruktur, eigenen Verhandlungen.
- Code-Überschneidungen mit geleaktem LockBit-3.0-Quellcode; Parallelen zu Conti-Taktiken.
- Konsequente Double Extortion: erst exfiltrieren, dann verschlüsseln, dann Veröffentlichung androhen.
- Typische Einfallstore: VPN/RDP ohne MFA (u. a. FortiGate), Phishing, Social Engineering per E-Mail-Bombing und Fake-IT-Support über Microsoft Teams.
- In dokumentierten Fällen: < 24 Stunden vom Erstzugriff bis zur flächendeckenden Verschlüsselung.
- Lösegeldforderungen typischerweise 1–3 % des Jahresumsatzes – bei RTN rechnerisch grob 70.000–250.000 €.
- Über 90 % der Opfer sind KMU. Prominente Fälle: Ingram Micro (2025, ~3,5 TB), Microlise (2024, ~1,2 TB).
Weitere Wasacon-Analysen zu SafePay: Lebenshilfe Wohnverbund NRW, SHW Schmiedetechnik, Flughafen Hahn, DIA179, AWO Berlin Südost.
Was behauptet SafePay – und welche Daten könnten betroffen sein?
Der Leak-Eintrag folgt dem üblichen Muster: Firmenbeschreibung, Countdown, Drohung mit Datenveröffentlichung. Konkrete Datenmengen oder Beispieldateien („Proofs") waren zum Zeitpunkt der Erfassung nicht Bestandteil des öffentlich einsehbaren Eintrags. Typischerweise entwenden Ransomware-Gruppen bei Bauunternehmen unter anderem:
Ob dies im Fall der RTN GmbH zutrifft, ist derzeit nicht bestätigt.
Do's & Don'ts – die große Checkliste
✅ Do's – zur Vorbeugung
- MFA überall aktivieren – vor allem VPN, RDP, E-Mail, Admin-Konten.
- RDP niemals offen ins Internet stellen – nur über VPN mit MFA.
- Offline-Backups nach 3-2-1-Regel, regelmäßig testweise wiederherstellen.
- Patchen von VPN-Gateways, Firewalls und allem am Netzrand (FortiGate & Co.).
- Netzwerk segmentieren – Buchhaltung, Bauleitung, Server nicht flach.
- EDR/XDR mit 24/7-Monitoring – SafePay verschlüsselt gern nachts/am Wochenende.
- Least Privilege: keine Domänen-Admin-Rechte im Tagesgeschäft.
- Alte Konten & externe Zugänge aufräumen (Ex-Mitarbeiter, Ex-Dienstleister).
- Awareness-Schulungen und Phishing-Tests mind. halbjährlich.
- Makros in Office-Dokumenten standardmäßig deaktivieren (BSI-Empfehlung).
- Passwort-Manager einführen, Passwort-Wiederverwendung verbieten.
- Notfallplan auf Papier: IT-Dienstleister, Forensiker, Anwalt, Versicherung.
- IR-Übungen mindestens einmal jährlich durchspielen.
- Logging zentralisieren, Protokolle vor Löschung schützen.
- Cyber-Versicherung prüfen – geforderte Mindestmaßnahmen umsetzen.
- NIS-2-Betroffenheit prüfen (Lieferkette Versorger!).
- Pentest / externe Prüfung alle 1–2 Jahre.
- ZAC des LKA & BSI-Kontakt vorab kennen – nicht erst im Krisenfall googeln.
- IT-Sicherheit zur Chefsache machen – Budget & Verantwortung auf GF-Ebene.
✅ Do's – wenn es bereits passiert ist
- Betroffene Systeme sofort isolieren – aber nicht ausschalten (RAM-Forensik).
- Professionelle Incident-Response-Hilfe holen – kein DIY.
- Strafanzeige bei der ZAC des Landeskriminalamts stellen.
- DSGVO-Meldepflicht: 72 h an Datenschutzaufsichtsbehörde.
- Nur über saubere Kanäle kommunizieren – kompromittierte Mail ist tabu.
- Datenabfluss annehmen, bis das Gegenteil forensisch bewiesen ist.
- Alle Passwörter und Zugangstoken zurücksetzen.
- Mitarbeiter, Kunden, Partner proaktiv und ehrlich informieren.
- Beweise sichern: Lösegeldnotiz (readme_safepay.txt), Logs, Screenshots.
- Wiederaufbau aus sauberen Quellen – neu aufsetzen statt drüberputzen.
❌ Don'ts – für Unternehmen
- Nicht vorschnell Lösegeld zahlen – BSI, FBI, CISA raten ab.
- Nicht ohne Profis mit den Tätern verhandeln – SafePay ist professionell.
- Keine forensischen Spuren vernichten (nicht formatieren, nicht 'aufräumen').
- Countdown nicht als Verhandlungsuhr missverstehen – psychologisches Druckmittel.
- Vorfall nicht verheimlichen – unterlassene DSGVO-Meldung wird teuer.
- Nicht über kompromittierte Systeme über den Vorfall sprechen.
- Backups nicht sofort ans Netz hängen – erst auf Sauberkeit prüfen.
- Zahlung ≠ Ende: Zahlende Opfer tauchen später wieder auf Leak-Seiten auf.
- Nicht auf 'uns trifft es nicht' setzen – >90 % SafePay-Opfer sind KMU.
- Keine Schuldzuweisungen an einzelne Mitarbeiter.
Was bedeutet das für Kunden und Geschäftspartner?
- E-Mails mit RTN-Bezug in den kommenden Wochen kritisch prüfen
- Ungewöhnliche Zahlungsaufforderungen oder geänderte Kontodaten telefonisch über bekannte Nummern verifizieren
- Passwörter ändern, falls Hinweise auf betroffene Zugangsdaten publiziert werden
- Offizielle Informationen des Unternehmens beobachten
- Bei Verdacht auf missbräuchlich verwendete eigene Daten: Anzeige & ggf. Datenschutzbehörde
Da RTN auch für Kommunen und Versorger arbeitet, sollten insbesondere öffentliche Auftraggeber prüfen, welche gemeinsamen Projektdaten, Pläne oder Zugänge potenziell betroffen sein könnten – ein klassisches Lieferketten-Szenario (Stichwort NIS-2).
Einordnung und Fazit
Der Fall RTN fügt sich in ein Muster, das 2025/2026 zur traurigen Normalität geworden ist: SafePay hat sich auf den deutschen Mittelstand eingeschossen – Bau- und Ingenieurunternehmen gehören laut aktuellen Auswertungen zu den am stärksten wachsenden Zielgruppen deutscher Datenlecks. Die Gruppe agiert schnell, professionell und ohne Affiliates. Ob es bei der RTN GmbH tatsächlich zu einem Datenabfluss gekommen ist und welche Informationen betroffen sind, lässt sich zum jetzigen Zeitpunkt nicht unabhängig bestätigen. Fest steht nur: Der Eintrag existiert, der Countdown läuft.
Zuletzt aktualisiert: . Wir aktualisieren diesen Beitrag, sobald neue verifizierbare Informationen vorliegen – insbesondere nach Ablauf des Countdowns.
Häufige Fragen zum SafePay-Angriff auf die RTN GmbH
Wasacon in deiner Region
Ob in Erkelenz, Wegberg, Wassenberg, Hückelhoven, Aachen, Mönchengladbach, Geilenkirchen, Jülich, Düren oder Krefeld – Ransomware-Angriffe nach dem SafePay-Muster treffen Mittelständler, Bauunternehmen und Versorger-Zulieferer in der gesamten Region. Wasacon unterstützt Organisationen im Kreis Heinsberg und im Rheinland mit Schwachstellenanalyse, EDR/XDR, Backup-Strategie und Incident-Response nach NIS-2-Standard.
Mehr aus der Themenwelt SafePay & Ransomware in Deutschland
Weitere Analysen zu SafePay-Listungen deutscher Organisationen und Mittelständler.
Diskussion
0 Beiträge
IT-Budget Quick-Check
Wie viel sollte Ihr Unternehmen jährlich in IT investieren?
Risiko-Level: Mittel · Multiplikator: 1.2×
Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.
Das könnte Sie auch interessieren
 IT-Sicherheit
Dringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
Kritische Apache-Lücke CVE-2026-119618 in HTTP/2 (Versionen 2.4.55–2.4.70, mögliches RCE). Sofortmaßnahme, Patch-Stand und was Ubuntu-Server jetzt tun sollten.
 IT-Sicherheit
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
Am 13. Oktober 2026 informiert die CDU Itzehoe über einen Sicherheitsvorfall in ihrer Managed Nextcloud. Angreifer konnten nach bisherigen Angaben sämtliche gespeicherten Dateien herunterladen – Kontakte, Mitgliedsdaten, interne Dokumente, möglicherweise Beitrags- und Bankdaten. Was der Fall für gemanagte Clouds heißt.
 IT-Sicherheit
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
Am 1. Oktober 2026 entdecken die Hamburger Grünen bei einer Routineprüfung einen automatisierten Angriff auf ihren Mailserver. Mitgliedsdatenbank und Dateiserver bleiben unberührt, Hinweise auf einen Datenabfluss gibt es zunächst nicht. Was der Fall für geteilte IT in Parteien und Unternehmen heißt.
Sind Zugangsdaten Ihres Unternehmens bereits im Umlauf?
Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.
Bekannt aus
