Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)
Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenHard- & Software Services
Professionelle Installation und Konfiguration Ihrer IT-Infrastruktur. Wir richten Ihre Hardware und Software fachgerecht ein, damit Sie sofort produktiv arbeiten können. Von der Erstinstallation bis zur Optimierung bestehender Systeme - wir sorgen für einen reibungslosen Betrieb.
IT-Infrastruktur Beratung
Strategische IT-Beratung und Planung für Ihr Unternehmen. Wir analysieren Ihre bestehende IT-Landschaft, identifizieren Optimierungspotenziale und entwickeln maßgeschneiderte Konzepte für Ihre digitale Zukunft. Von der Infrastruktur-Architektur bis zur technologischen Roadmap.
Video Überwachungslösungen
Professionelle Videoüberwachung mit KI-gestützter Analyse, Kennzeichenerkennung und intelligenten Alarmsystemen. Von einzelnen Kameras bis hin zu skalierbaren Multi-Standort-Lösungen mit branchenführender Hardware und intuitiver Software. DSGVO-konform implementiert.
Fast Help
PREMIUM 24/7Notfall-Hotline · Rückruf 15–60 Min · 3 Pakete
Ransomware Live
LIVELade Threat Intel…
Cyber Threats
LIVELade Threat Feed…
Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)
Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenKontakt zur Basis
Launch Sequence
Hemmersbach gehackt? Qilin listet globalen IT-Dienstleister im Darknet
Die Ransomware-Gruppe Qilin nennt den global tätigen IT-Dienstleister Hemmersbach als mutmaßliches Opfer. Ein erfolgreicher Cyberangriff ist aktuell nicht offiziell bestätigt – die Listung wirft jedoch ein erhebliches Supply-Chain-Risiko für Hemmersbach-Kunden auf.

Wichtiger Hinweis vorweg
Eine Darknet-Listung ist zunächst lediglich die Behauptung der Angreifer. Bislang hat Hemmersbach keine offizielle Bestätigung eines Cyberangriffs oder Datenabflusses veröffentlicht. Alle nachfolgenden Angaben zu möglicherweise betroffenen Daten und Systemen sind Vermutungen auf Basis branchenüblicher Dienstleister-Architekturen.
Auf einen Blick
- Die Ransomware-Gruppe Qilin hat den globalen IT-Dienstleister Hemmersbach (Nürnberg) auf ihrer Darknet-Leak-Seite veröffentlicht.
- Eine offizielle Bestätigung eines erfolgreichen Angriffs liegt nicht vor.
- Hemmersbach betreut Kunden in 190+ Ländern mit über 5.000 Mitarbeitern – das Supply-Chain-Risiko wäre erheblich.
- Qilin (alias Agenda) arbeitet nach dem RaaS-Modell mit Double Extortion: Daten stehlen, verschlüsseln, mit Veröffentlichung drohen.
- Kunden sollten jetzt administrative Zugänge prüfen, MFA erzwingen und Logs überwachen – auch ohne Bestätigung.
Wer ist Hemmersbach?
Hemmersbach mit Hauptsitz in Nürnberg gehört zu den weltweit größten unabhängigen IT-Service-Unternehmen. Zu den Kunden gehören internationale Konzerne, Hersteller sowie Unternehmen verschiedenster Branchen.
Leistungsportfolio
- Globaler IT-Vor-Ort-Service
- Workplace- und Endgeräte-Support
- Server- und Rechenzentrumsbetrieb
- Device Lifecycle Management
- Rollouts und Migrationen
- Hardware-Reparaturen
- Ersatzteillogistik
- IT-Projektmanagement
- Remote- und Onsite-Support
Damit besitzt Hemmersbach bei vielen Kunden tiefe Einblicke in deren IT-Landschaften.
Warum dieser Fall besonders kritisch wäre
Ein Angriff auf einen Maschinenbauer oder Online-Shop betrifft in erster Linie das jeweilige Unternehmen. Ein Angriff auf einen IT-Dienstleister kann dagegen wesentlich größere Auswirkungen haben – weil dort typischerweise verwaltet wird:
Sollten Angreifer tatsächlich Zugriff auf solche Informationen erhalten haben, könnte dies weit über Hemmersbach selbst hinausreichen.
Was steckt hinter der Qilin-Listung? – Übersicht

Hinweis: Alle Angaben in der Infografik sind Vermutungen auf Basis branchenüblicher IT-Dienstleister-Architekturen. Eine offizielle Bestätigung von Hemmersbach steht aus.
Was könnte theoretisch abgeflossen sein?
Wichtig: Ob diese Daten tatsächlich entwendet wurden, ist nicht bestätigt. Falls die Behauptungen der Täter zutreffen, könnten – abhängig vom betroffenen Bereich – folgende Kategorien betroffen sein:
- Verträge
- Angebote
- Rechnungen
- Interne Kommunikation
- Personaldaten
- Projektunterlagen
- Ansprechpartner
- Kontaktlisten
- Support-Tickets
- SLA-Dokumente
- Wartungsverträge
- Netzwerkpläne
- Firewall-Konfigurationen
- IP-Adressbereiche
- Serverlisten
- Inventardaten
- Active-Directory-Strukturen
- Backup-Konzepte
- Sicherheitsrichtlinien
- VPN-Verbindungen
- Fernwartungslösungen
- Privilegierte Benutzerkonten
- API-Schlüssel
- Servicekonten
- Technische Zugangskonzepte
Ob administrative Informationen tatsächlich betroffen sind, ist derzeit vollkommen unbekannt.
Sind jetzt alle Kunden kompromittiert?
Nein. Das wäre zum jetzigen Zeitpunkt unseriös zu behaupten. Allerdings befinden sich Kunden eines IT-Dienstleisters in einer Situation, die Sicherheitsforscher häufig als erhöhtes Risiko einstufen.
Der Grund: Angreifer handeln häufig gar nicht sofort. Sie analysieren gestohlene Daten teilweise über Wochen oder Monate. Aus Netzwerkplänen, Dokumentationen oder Zugangsinformationen lassen sich oftmals spätere Angriffe vorbereiten.
Deshalb beobachten Sicherheitsbehörden nach Angriffen auf Managed Service Provider oder IT-Dienstleister regelmäßig sogenannte Folgeangriffe auf deren Kunden.
Das eigentliche Risiko heißt Supply Chain
Cyberkriminelle greifen immer häufiger Dienstleister an. Der Grund ist einfach: Statt ein Unternehmen erfolgreich anzugreifen, besteht die Chance, Informationen über Hunderte oder Tausende Kunden zu erhalten. Dieses Vorgehen heißt Supply-Chain-Angriff.
   ┌────────────┐
   │  Qilin     │  Ransomware-as-a-Service
   │  Affiliate │
   └─────┬──────┘
         │  1× erfolgreicher Angriff
         ▼
   ┌─────────────────────┐
   │  IT-Dienstleister   │  Admin-Zugänge · VPN · AD · Backups
   │  (z. B. Hemmersbach)│
   └─────┬───────────────┘
         │  Multiplikator-Effekt
         ▼
   ┌───┬───┬───┬───┬───┬───┬───┬───┬───┐
   │ K │ K │ K │ K │ K │ K │ K │ K │...│  n Kunden weltweit
   └───┴───┴───┴───┴───┴───┴───┴───┴───┘
Der Angreifer muss dabei nicht einmal direkte Administratorrechte bei Kunden besitzen. Bereits technische Dokumentationen, Ansprechpartner, Netzwerkübersichten oder Wartungsinformationen können für spätere Phishing-Kampagnen oder gezielte Angriffe äußerst wertvoll sein.
Wer steckt hinter Qilin?
Qilin – auch unter dem Namen Agenda bekannt – zählt inzwischen zu den aktivsten Ransomware-Gruppen weltweit. Die Gruppe arbeitet nach dem Ransomware-as-a-Service-Modell (RaaS): Die eigentlichen Entwickler stellen ihre Schadsoftware anderen Kriminellen (Affiliates) zur Verfügung, die anschließend eigenständig Unternehmen angreifen.
Qilin setzt auf die sogenannte Double Extortion: Wird nicht gezahlt, drohen Daten-Veröffentlichung und parallele Systemverschlüsselung. Diese Kombination sorgt bei Unternehmen häufig für erheblichen Druck.
Was sollten Kunden von Hemmersbach jetzt tun?
Auch ohne offizielle Bestätigung empfiehlt sich erhöhte Aufmerksamkeit. Vor allem IT-Abteilungen sollten in den kommenden Tagen ihre Protokolle aufmerksam beobachten.
- Welche administrativen Zugänge besitzt der Dienstleister?
- Existieren gemeinsame Servicekonten?
- Werden VPN-Zugänge genutzt – und wie sind sie abgesichert?
- Sind API-Schlüssel oder Tokens im Einsatz?
- Sind alle privilegierten Konten mit MFA geschützt?
- Gibt es ungewöhnliche Anmeldungen in den Logdateien?
- Müssen Passwörter vorsorglich geändert werden?
- Gibt es neue Informationen oder Empfehlungen von Hemmersbach?
Einordnung
Zum jetzigen Zeitpunkt bleibt vieles offen. Es gibt bislang keine offizielle Bestätigung, dass Hemmersbach tatsächlich Opfer eines Cyberangriffs wurde oder Daten abgeflossen sind. Die Listung auf der Leak-Seite von Qilin ist jedoch ein ernstzunehmender Hinweis, der aufmerksam verfolgt werden sollte.
Gerade weil Hemmersbach weltweit IT-Infrastrukturen betreut, wäre ein bestätigter Vorfall nicht nur für das Unternehmen selbst relevant. Auch Kunden und Partner müssten dann prüfen, ob sensible technische Informationen oder Zugänge betroffen sein könnten. Wir beobachten den Fall weiter und aktualisieren diesen Beitrag, sobald Hemmersbach oder Sicherheitsbehörden weitere Informationen veröffentlichen.
Was Wasacon für Kunden externer IT-Dienstleister im Kreis Heinsberg leistet
- Notfall-Audit für Unternehmen, die externe IT-Dienstleister einsetzen
- MFA-Härtung für alle privilegierten Konten (Admins, Service, Vendoren)
- Netzwerk-Segmentierung & Zero-Trust-Zugriff für Drittparteien
- EDR/XDR-Rollout auf Endpoints und Servern
- Darknet-Monitoring inkl. Vendor-Risiko-Beobachtung
- Incident-Response-Plan (IRP) für Supply-Chain-Vorfälle
- Backup-Härtung (immutable, 3-2-1-1-0) – Schutz vor Lateral Movement
- DSGVO- und NIS-2-konforme Dokumentation & Lieferantenprüfung
- 24/7-Notfall-Hotline mit Reaktion innerhalb von 60 Minuten
Übersicht der Leistungen, die Wasacon Unternehmen mit Dritt-Dienstleistern im Kreis Heinsberg anbietet. Keine Kundenreferenzen.
Häufige Fragen zum Hemmersbach-Qilin-Leak
Bevor Ihr Dienstleister zum Einfallstor wird
Wasacon prüft Drittparteien-Zugänge, härtet MFA und VPN, segmentiert Netzwerke und überwacht Logs 24/7 – BSI-konform, regional erreichbar und schriftlich dokumentiert.
Mehr zu Qilin, MSP- & Supply-Chain-Angriffen
Weitere aktuelle Analysen zu Qilin und vergleichbaren Erpressergruppen:
- Kunert Fashion: Qilin listet deutschen Modehersteller im Darknet
- Leistritz Turbinentechnik auf Qilin-Leak-Seite gelistet
- Qilin listet Herth+Buss – Ransomware-Welle in Deutschland
- StraightPerformance: Darknet-Leak betrifft SaaS-Plattform
- Lørenskog kommune: CMD Organization startet Datenauktion
- Live-Tracker: Cyberangriffe deutsche Unternehmen 2026
Diskussion
0 Beiträge
IT-Budget Quick-Check
Wie viel sollte Ihr Unternehmen jährlich in IT investieren?
Risiko-Level: Mittel · Multiplikator: 1.2×
Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.
Das könnte Sie auch interessieren
 IT-Sicherheit
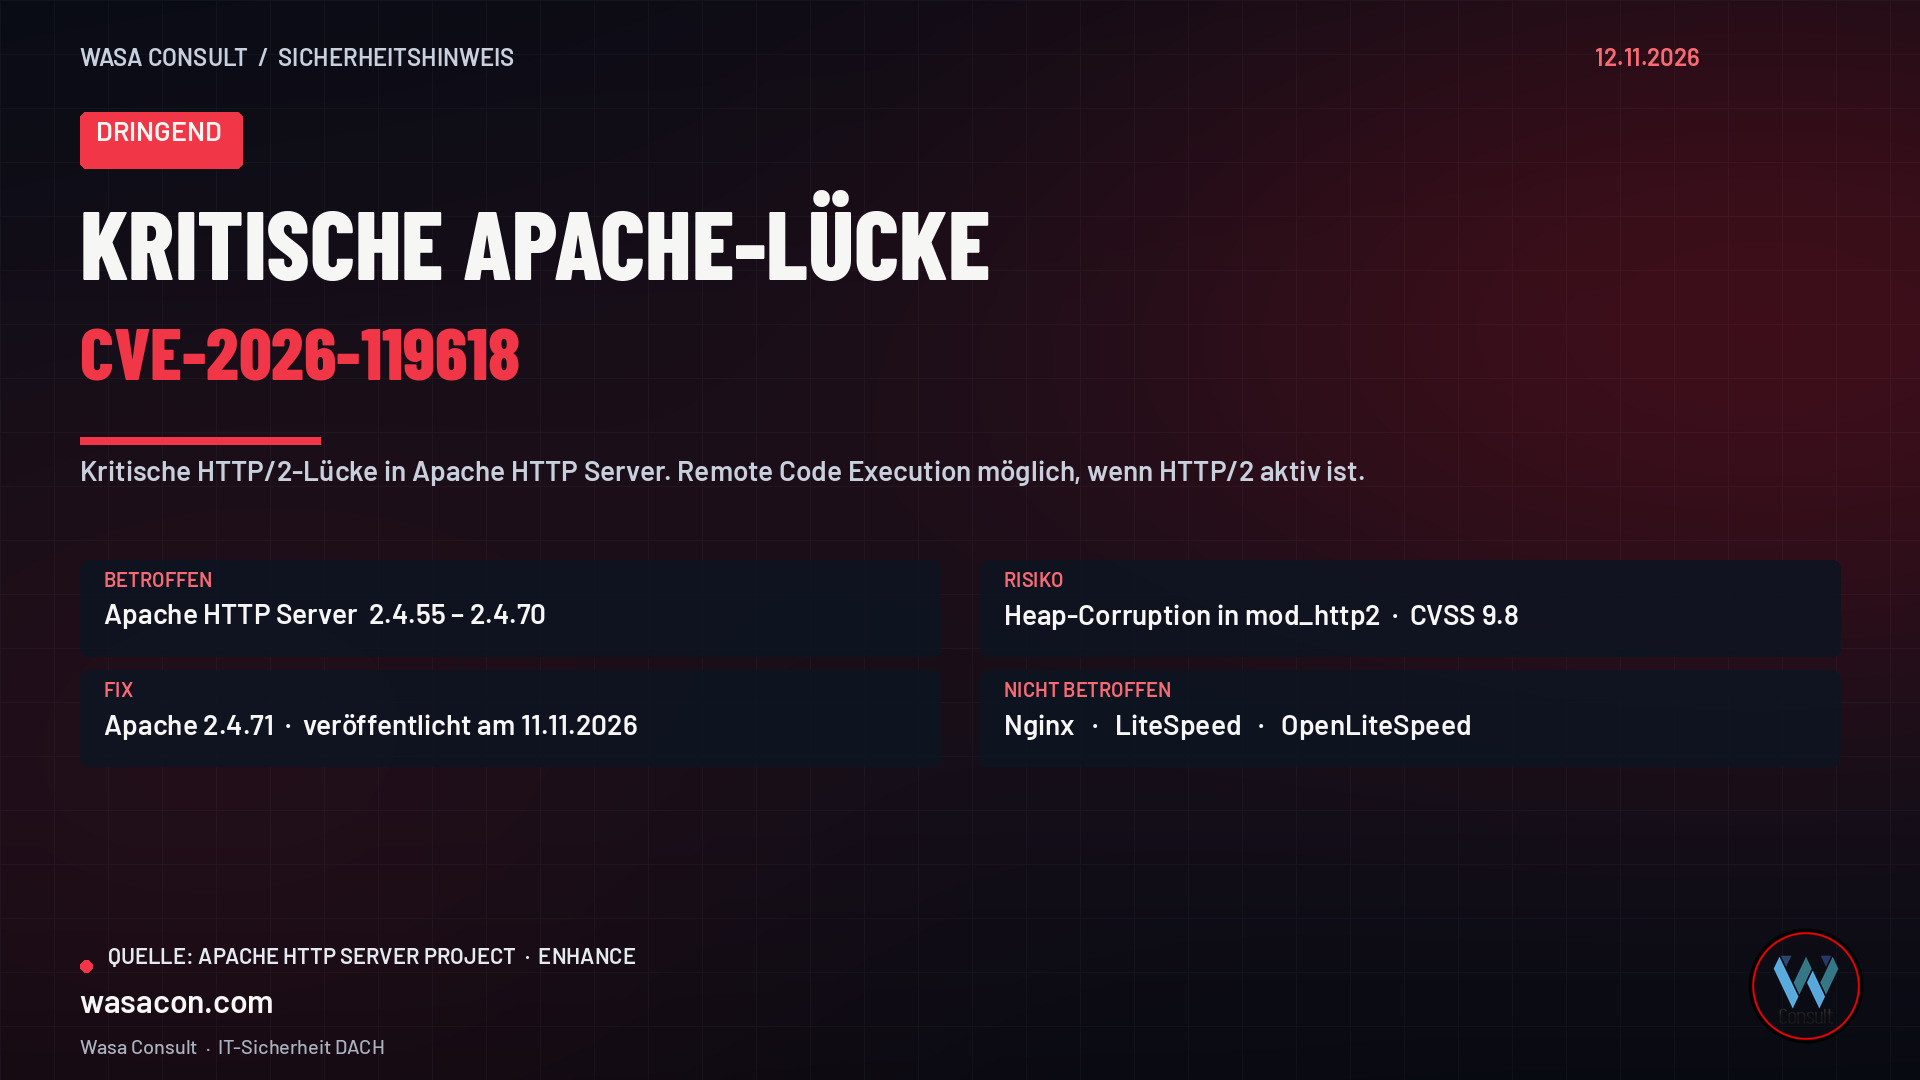
Dringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
Kritische Apache-Lücke CVE-2026-119618 in HTTP/2 (Versionen 2.4.55–2.4.70, mögliches RCE). Sofortmaßnahme, Patch-Stand und was Ubuntu-Server jetzt tun sollten.
 IT-Sicherheit
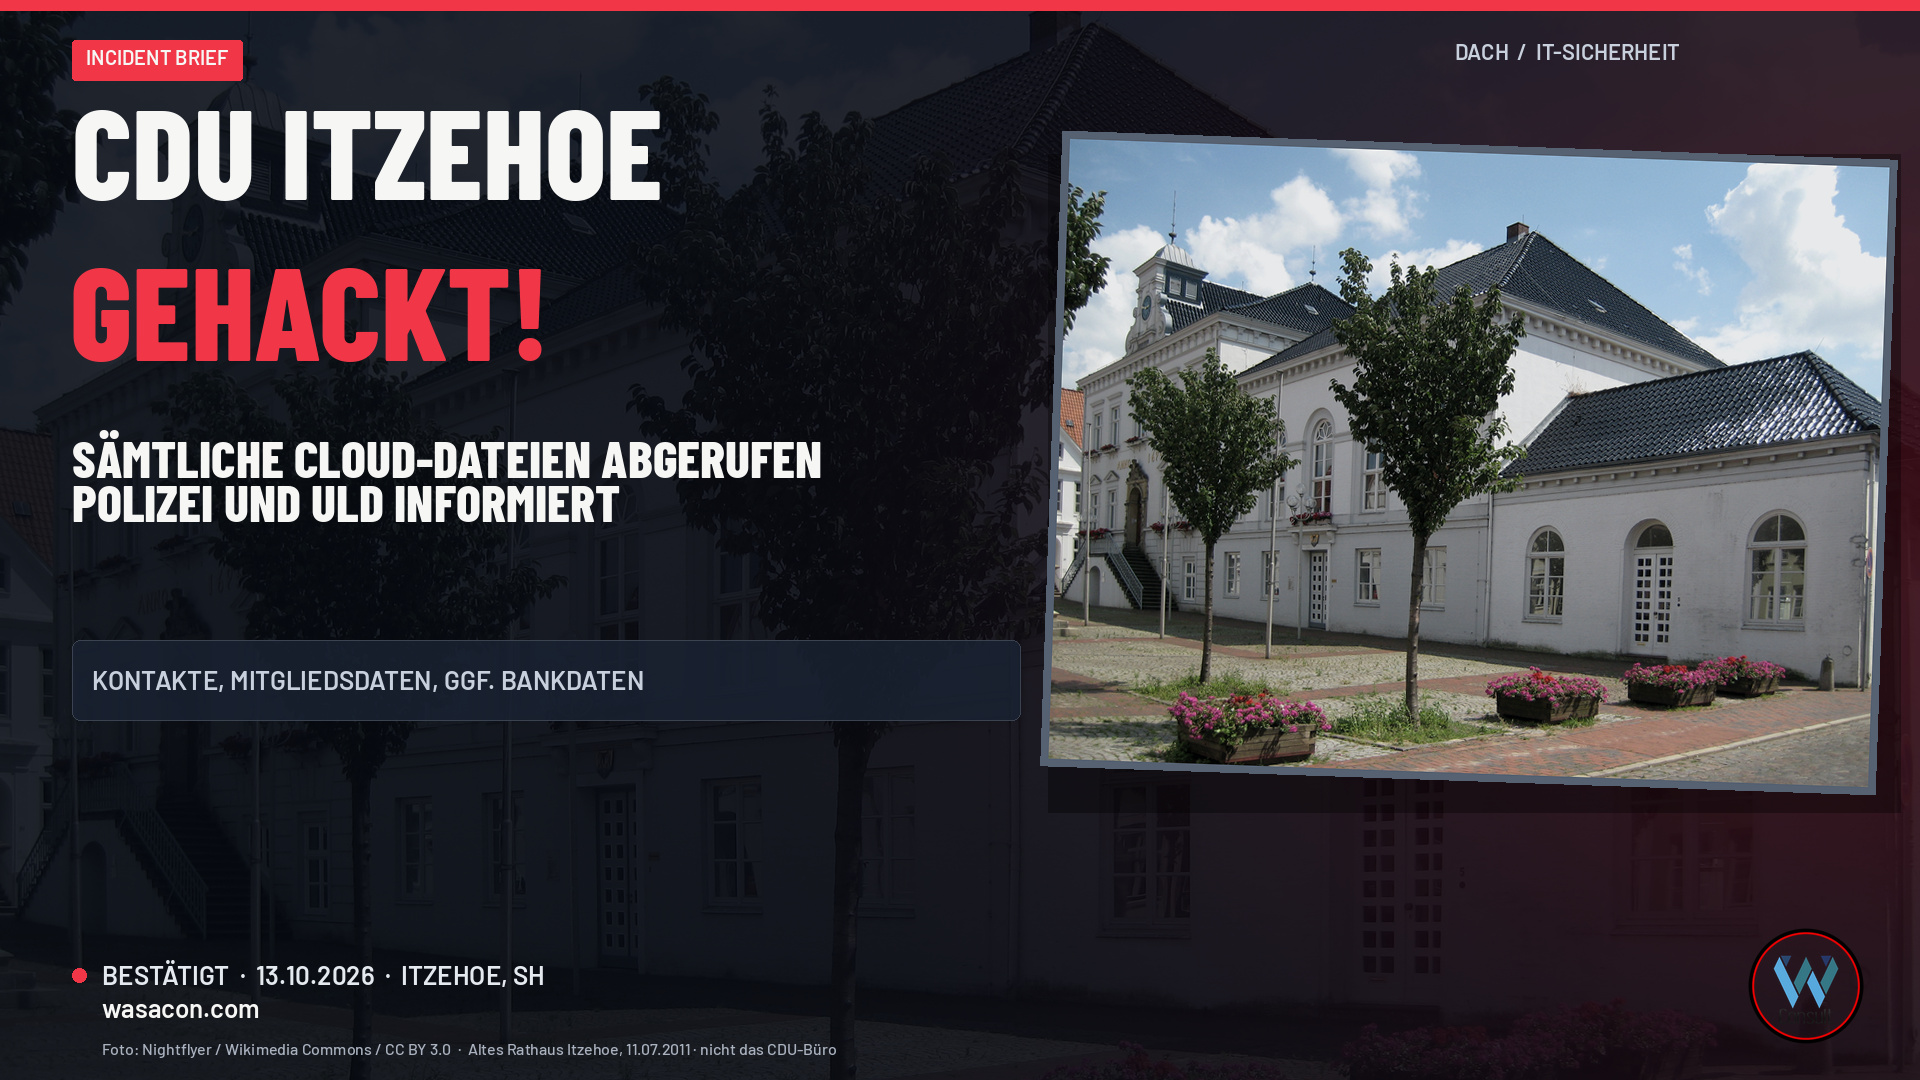
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
Am 13. Oktober 2026 informiert die CDU Itzehoe über einen Sicherheitsvorfall in ihrer Managed Nextcloud. Angreifer konnten nach bisherigen Angaben sämtliche gespeicherten Dateien herunterladen – Kontakte, Mitgliedsdaten, interne Dokumente, möglicherweise Beitrags- und Bankdaten. Was der Fall für gemanagte Clouds heißt.
 IT-Sicherheit
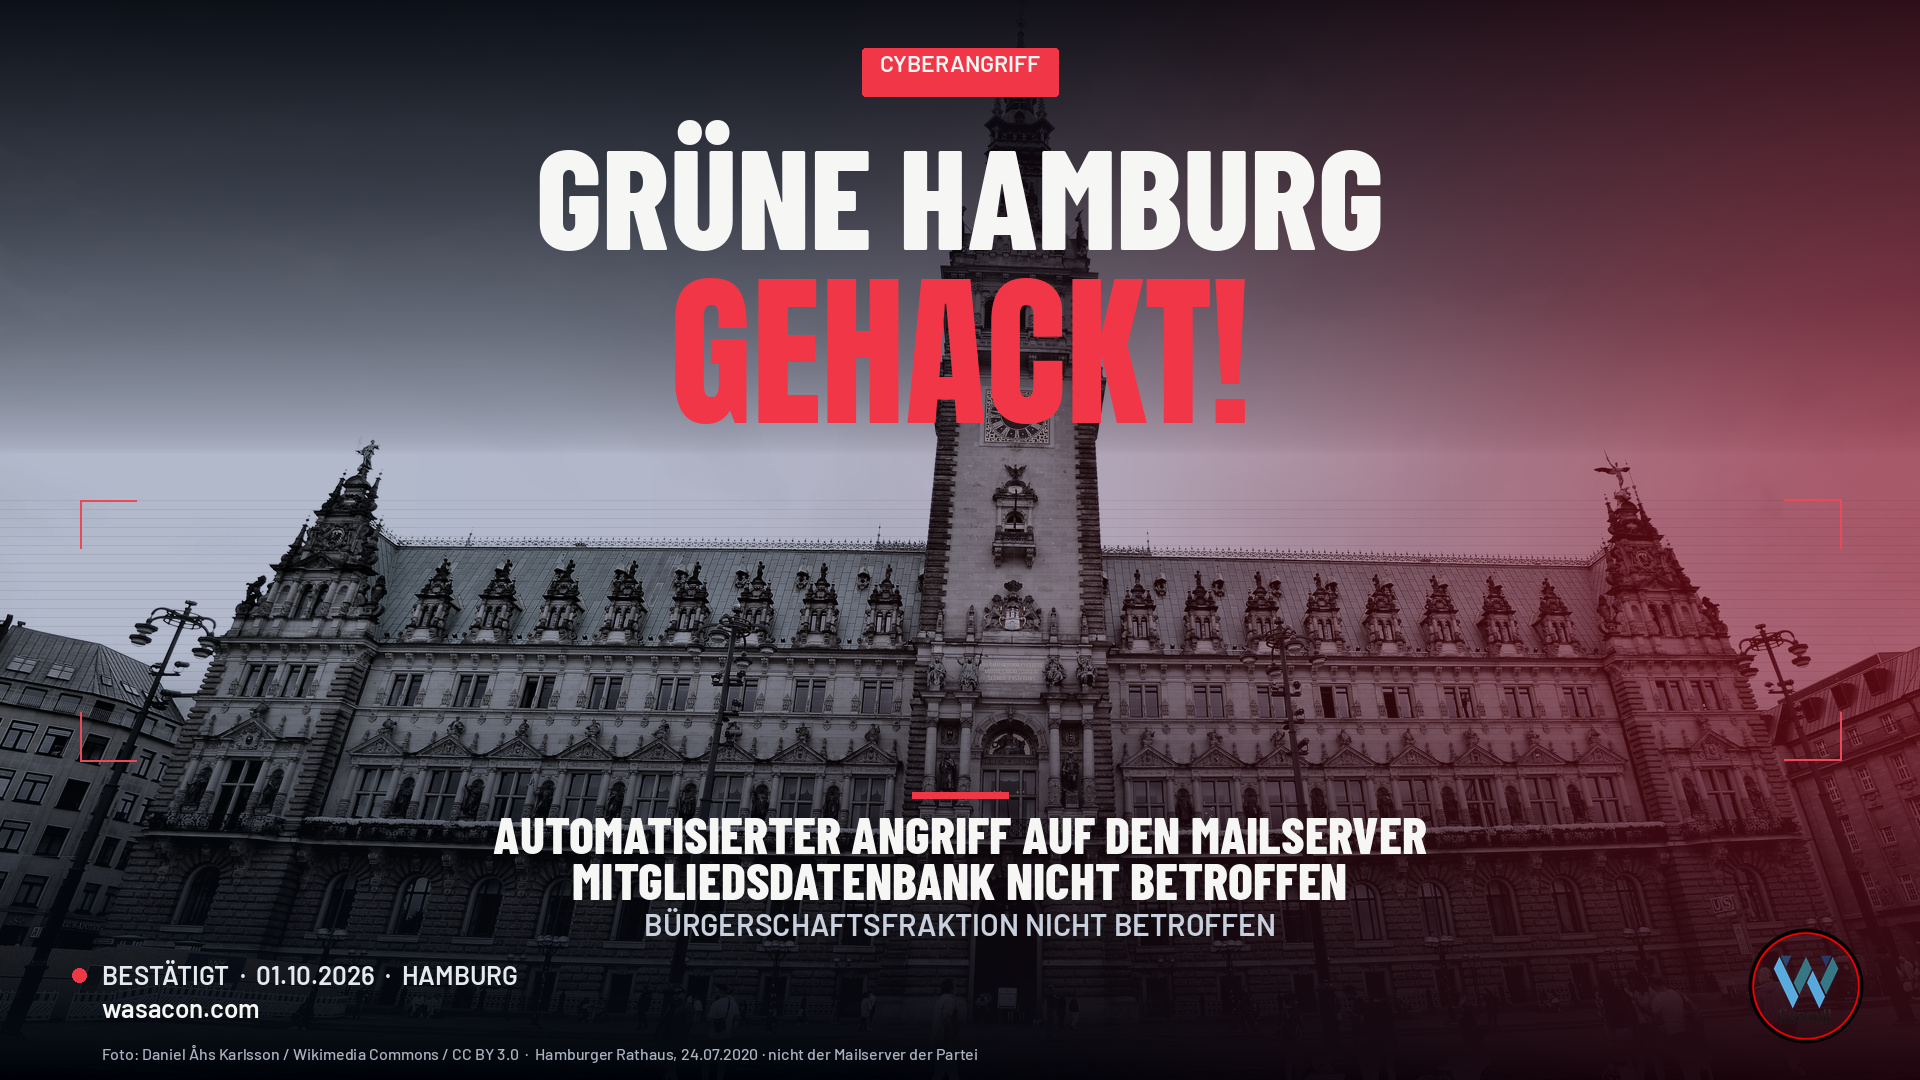
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
Am 1. Oktober 2026 entdecken die Hamburger Grünen bei einer Routineprüfung einen automatisierten Angriff auf ihren Mailserver. Mitgliedsdatenbank und Dateiserver bleiben unberührt, Hinweise auf einen Datenabfluss gibt es zunächst nicht. Was der Fall für geteilte IT in Parteien und Unternehmen heißt.
Transparenzhinweis
Dieser Artikel basiert auf öffentlich zugänglichen Informationen sowie auf Angaben einer Darknet-Leak-Seite. Die dort veröffentlichten Behauptungen konnten zum Zeitpunkt der Veröffentlichung nicht unabhängig verifiziert werden. Die Erwähnung eines Unternehmens bedeutet nicht automatisch, dass ein erfolgreicher Cyberangriff oder Datenabfluss stattgefunden hat.
Haftungsausschluss: Die auf Wasacon bereitgestellten Inhalte dienen nur zu Informationszwecken. Wir garantieren nicht die Qualität, Genauigkeit oder Vollständigkeit der Informationen aus Drittquellen.
Sind Zugangsdaten Ihres Unternehmens bereits im Umlauf?
Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.
Bekannt aus
