Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)
Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenHard- & Software Services
Professionelle Installation und Konfiguration Ihrer IT-Infrastruktur. Wir richten Ihre Hardware und Software fachgerecht ein, damit Sie sofort produktiv arbeiten können. Von der Erstinstallation bis zur Optimierung bestehender Systeme - wir sorgen für einen reibungslosen Betrieb.
IT-Infrastruktur Beratung
Strategische IT-Beratung und Planung für Ihr Unternehmen. Wir analysieren Ihre bestehende IT-Landschaft, identifizieren Optimierungspotenziale und entwickeln maßgeschneiderte Konzepte für Ihre digitale Zukunft. Von der Infrastruktur-Architektur bis zur technologischen Roadmap.
Video Überwachungslösungen
Professionelle Videoüberwachung mit KI-gestützter Analyse, Kennzeichenerkennung und intelligenten Alarmsystemen. Von einzelnen Kameras bis hin zu skalierbaren Multi-Standort-Lösungen mit branchenführender Hardware und intuitiver Software. DSGVO-konform implementiert.
Fast Help
PREMIUM 24/7Notfall-Hotline · Rückruf 15–60 Min · 3 Pakete
Ransomware Live
LIVELade Threat Intel…
Cyber Threats
LIVELade Threat Feed…
Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)
Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenKontakt zur Basis
Launch Sequence
Root-Lücken in OpenWrt geschlossen: Router-Updates jetzt nicht aufschieben
Router sind die Haustür ins Netzwerk. OpenWrt schließt mit den Releases 24.10.7 und 25.12.5 mehrere Schwachstellen – darunter Kernel-Lücken, die unter bestimmten Voraussetzungen bis auf Root-Rechte führen können.

Ja – jetzt updaten. Wer OpenWrt einsetzt, sollte auf 24.10.7 oder 25.12.5 aktualisieren. Beide Releases schließen mehrere sicherheitsrelevante Fehler in Kernel, DNS/DHCP und Weboberfläche. Zusätzlich läuft 24.10 im September 2026 aus – Umstieg auf 25.12 planen.
Warum ausgerechnet Router-Lücken so kritisch sind
OpenWrt ist keine gewöhnliche Router-Software. Technisch versierte Nutzer, kleine Unternehmen, IT-Dienstleister und Hersteller setzen darauf, weil sie mehr Kontrolle, mehr Funktionen und längere Nutzbarkeit älterer Hardware ermöglicht. Diese Flexibilität ist aber auch ein Risiko: Wer OpenWrt betreibt, ist selbst dafür verantwortlich, Sicherheitsupdates zeitnah einzuspielen.
Viele Nutzer schauen regelmäßig auf Windows-Updates, Server-Patches oder Antivirus-Meldungen. Der Router läuft dagegen häufig jahrelang im Hintergrund – genau dort entsteht das Risiko.
Was wurde konkret geschlossen?
In OpenWrt 24.10.7 stecken unter anderem zwei Linux-Kernel-Schwachstellen, die unter bestimmten Bedingungen eine lokale Rechteausweitung bis Root ermöglichen. Dazu kommen Korrekturen in dnsmasq und mehreren TLS-/Krypto-Bibliotheken.

Übersicht: Was gefunden wurde, was im schlimmsten Fall passieren kann und was zu tun ist.
Warum „Root“ auf einem Router so gefährlich ist
Root bedeutet auf Linux-Systemen volle Kontrolle. Auf einem Router heißt das nicht nur „Einstellungen ändern“ – es bedeutet im schlimmsten Fall Kontrolle über Datenverkehr, DNS-Anfragen, Firewall-Regeln, VPN-Verbindungen, Portfreigaben und interne Weiterleitungen.
Ein kompromittierter Router wird zum stillen Angreifer im Netzwerk. Er muss keine Daten direkt verschlüsseln wie klassische Ransomware. Es reicht, wenn er Verbindungen umlenkt, DNS-Antworten manipuliert oder als Sprungbrett dient.
OpenWrt 24.10 läuft aus – September 2026
OpenWrt 24.10 ist bereits im Security-Maintenance-Modus. Es kommen im Wesentlichen nur noch Sicherheitspatches. Das geplante Ende der Sicherheitsunterstützung liegt bei September 2026. Wer OpenWrt produktiv einsetzt, sollte perspektivisch auf OpenWrt 25.12 wechseln.
OpenWrt 25.12.5 – Fixes in Standarddiensten
OpenWrt 25.12.5 geht weiter und schließt mehrere aus der Nähe des Netzwerks auslösbare Schwachstellen in zentralen Diensten. Betroffen sind unter anderem:
- odhcpd (DHCPv6/RA)
- uhttpd (Weboberfläche)
- LuCI (Web-UI)
- OpenSSL
- musl libc
- dropbear (SSH)
Diese Dienste sind nicht tief versteckt – sie sind genau die Bausteine, die ein Router im Alltag braucht. Fehler dort können bereits aus dem lokalen Netz, Gäste-WLAN oder angrenzenden Segmenten gefährlich werden.

# 1) aktuelle Version prüfen
cat /etc/openwrt_release
# 2) Paketlisten aktualisieren & Kandidaten anzeigen
opkg update
opkg list-upgradable
# 3) Konfigurations-Backup erstellen
sysupgrade -b /tmp/backup-$(date +%F).tar.gz
# 4) Firmware-Image über den OpenWrt Firmware Selector laden
#    → https://firmware-selector.openwrt.org
#    → Zielversion 24.10.7 oder 25.12.5
# 5) Update einspielen (Konfiguration behalten)
sysupgrade -v /tmp/openwrt-25.12.5-<target>-sysupgrade.bin
Nach dem Update prüfen
- Ist die Weboberfläche aus dem Internet erreichbar? → abschalten
- Ist SSH aus dem WAN erreichbar? → falls nicht zwingend nötig: deaktivieren
- Alte Benutzer / schwache Passwörter entfernen
- UPnP nur aktivieren, wenn wirklich benötigt
- Gäste-WLAN sauber vom internen Netz trennen
- Backup der Router-Konfiguration erstellen
- OpenWrt-Version prüfen – 24.10 endet im September 2026
Wasacon-Perspektive
Die geschlossenen OpenWrt-Lücken sind kein Grund zur Panik, aber ein klarer Grund zum Handeln. Router sind keine Geräte, die man einmal einrichtet und dann vergisst – sie sind aktive Sicherheitskomponenten. Wer OpenWrt einsetzt, bekommt ein mächtiges und flexibles System. Diese Freiheit bringt Verantwortung mit sich: Updates prüfen, Zusatzpakete bewusst auswählen, alte Versionen rechtzeitig ablösen.
Gerade weil OpenWrt häufig auf zentralen Netzwerkgeräten läuft, gilt: Ein ungepatchter Router ist kein kleines Technikproblem. Er kann im Ernstfall der erste Schritt in ein kompromittiertes Netzwerk sein.
Häufige Fragen
Mehr aus der Themenwelt Router-, Linux- & Firmware-Sicherheit
Aktuelle Schwachstellen in Betriebssystemen und Netzwerkinfrastruktur – mit Patch-Ständen und Sofortmaßnahmen.
Haftungsausschluss: Die auf Wasacon bereitgestellten Inhalte dienen nur zu Informationszwecken. Wir garantieren nicht die Qualität, Genauigkeit oder Vollständigkeit der Informationen aus Drittquellen.
Diskussion
0 Beiträge
IT-Budget Quick-Check
Wie viel sollte Ihr Unternehmen jährlich in IT investieren?
Risiko-Level: Mittel · Multiplikator: 1.2×
Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.
Das könnte Sie auch interessieren
 IT-Sicherheit
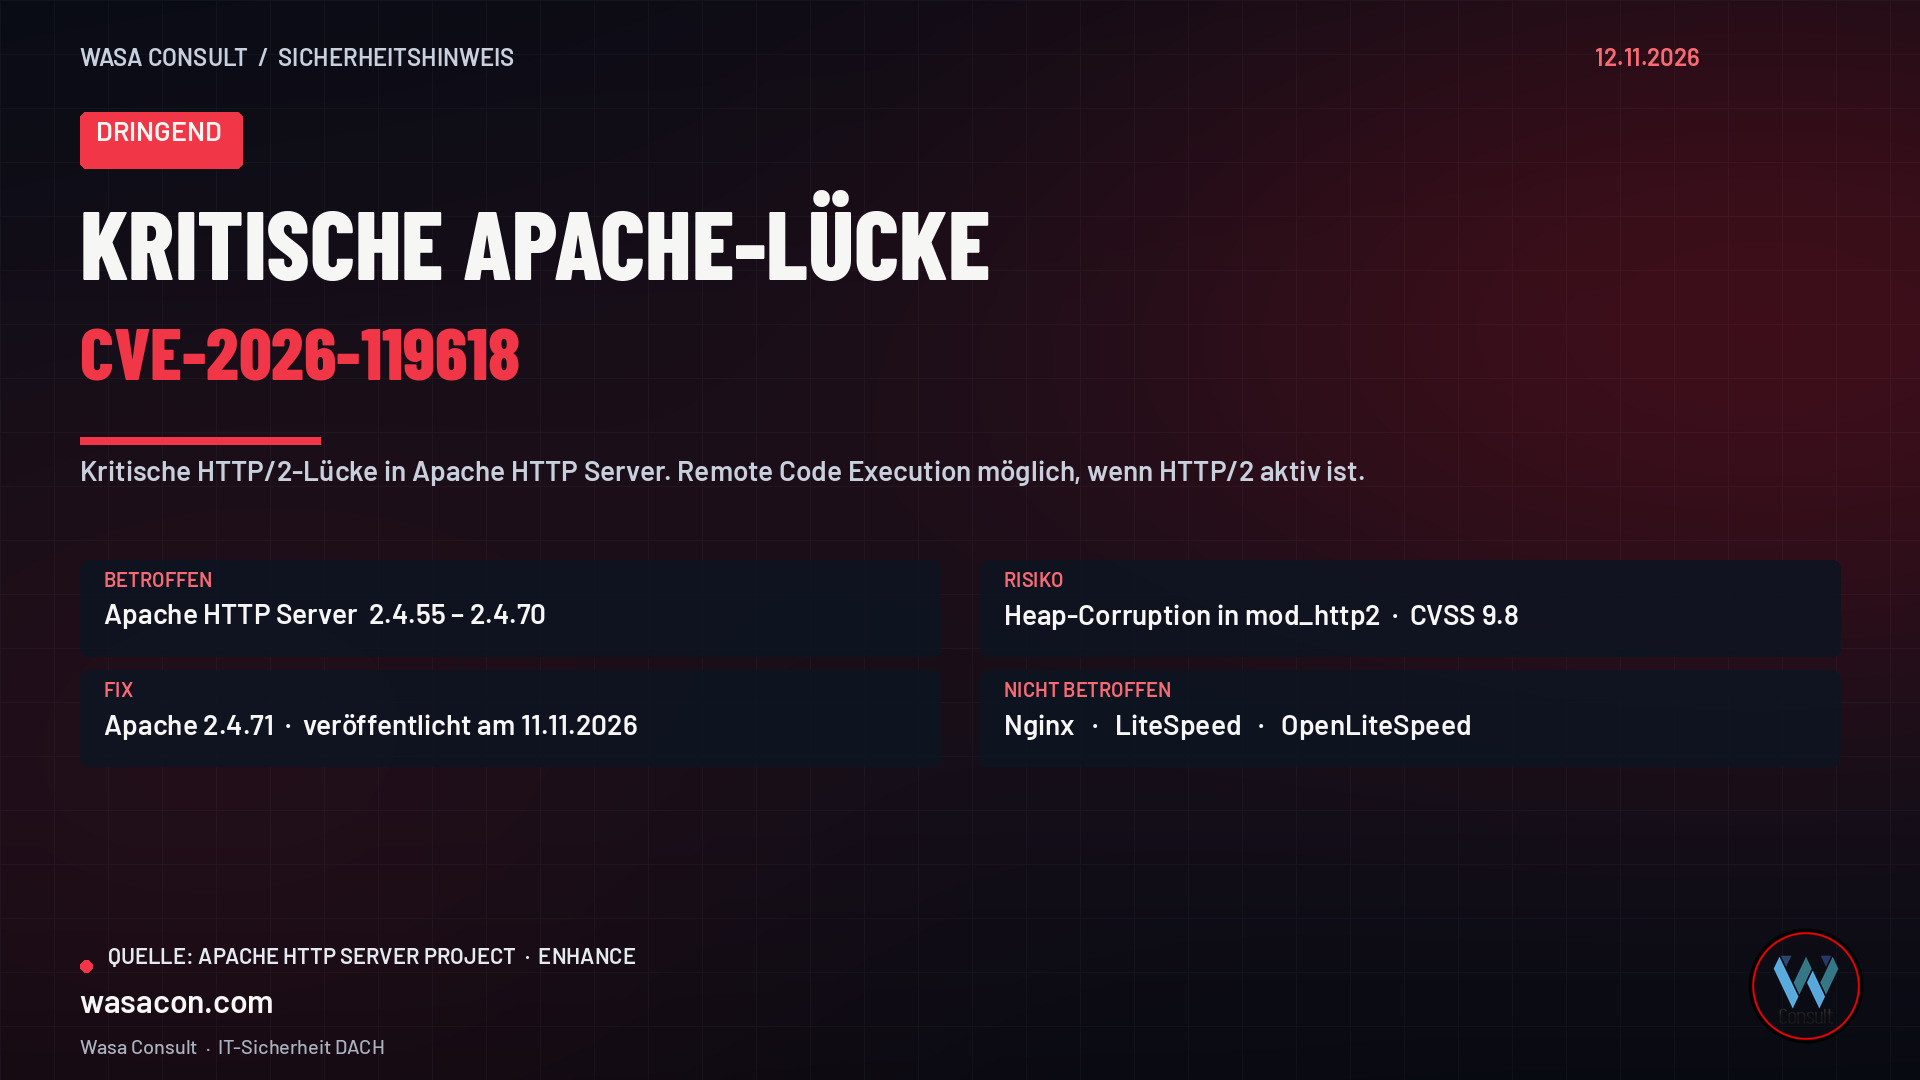
Dringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
Kritische Apache-Lücke CVE-2026-119618 in HTTP/2 (Versionen 2.4.55–2.4.70, mögliches RCE). Sofortmaßnahme, Patch-Stand und was Ubuntu-Server jetzt tun sollten.
 IT-Sicherheit
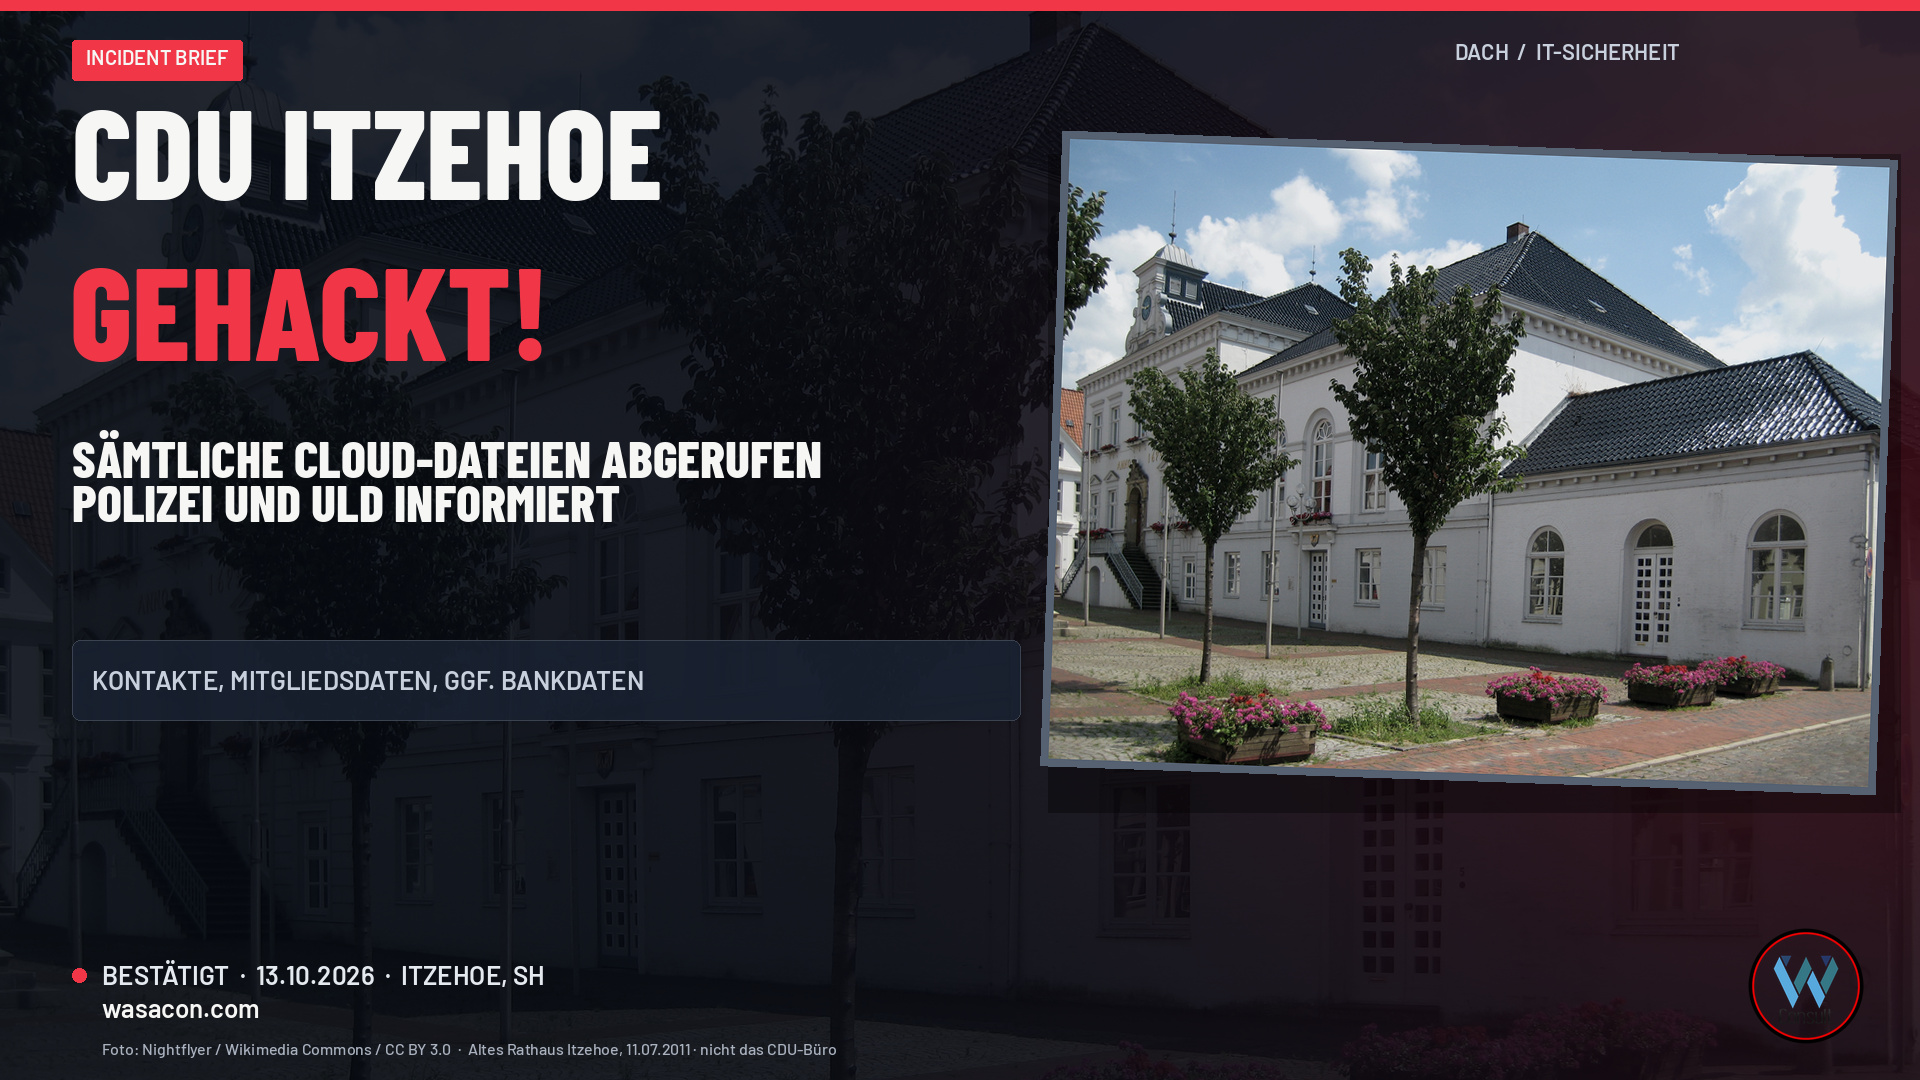
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
Am 13. Oktober 2026 informiert die CDU Itzehoe über einen Sicherheitsvorfall in ihrer Managed Nextcloud. Angreifer konnten nach bisherigen Angaben sämtliche gespeicherten Dateien herunterladen – Kontakte, Mitgliedsdaten, interne Dokumente, möglicherweise Beitrags- und Bankdaten. Was der Fall für gemanagte Clouds heißt.
 IT-Sicherheit
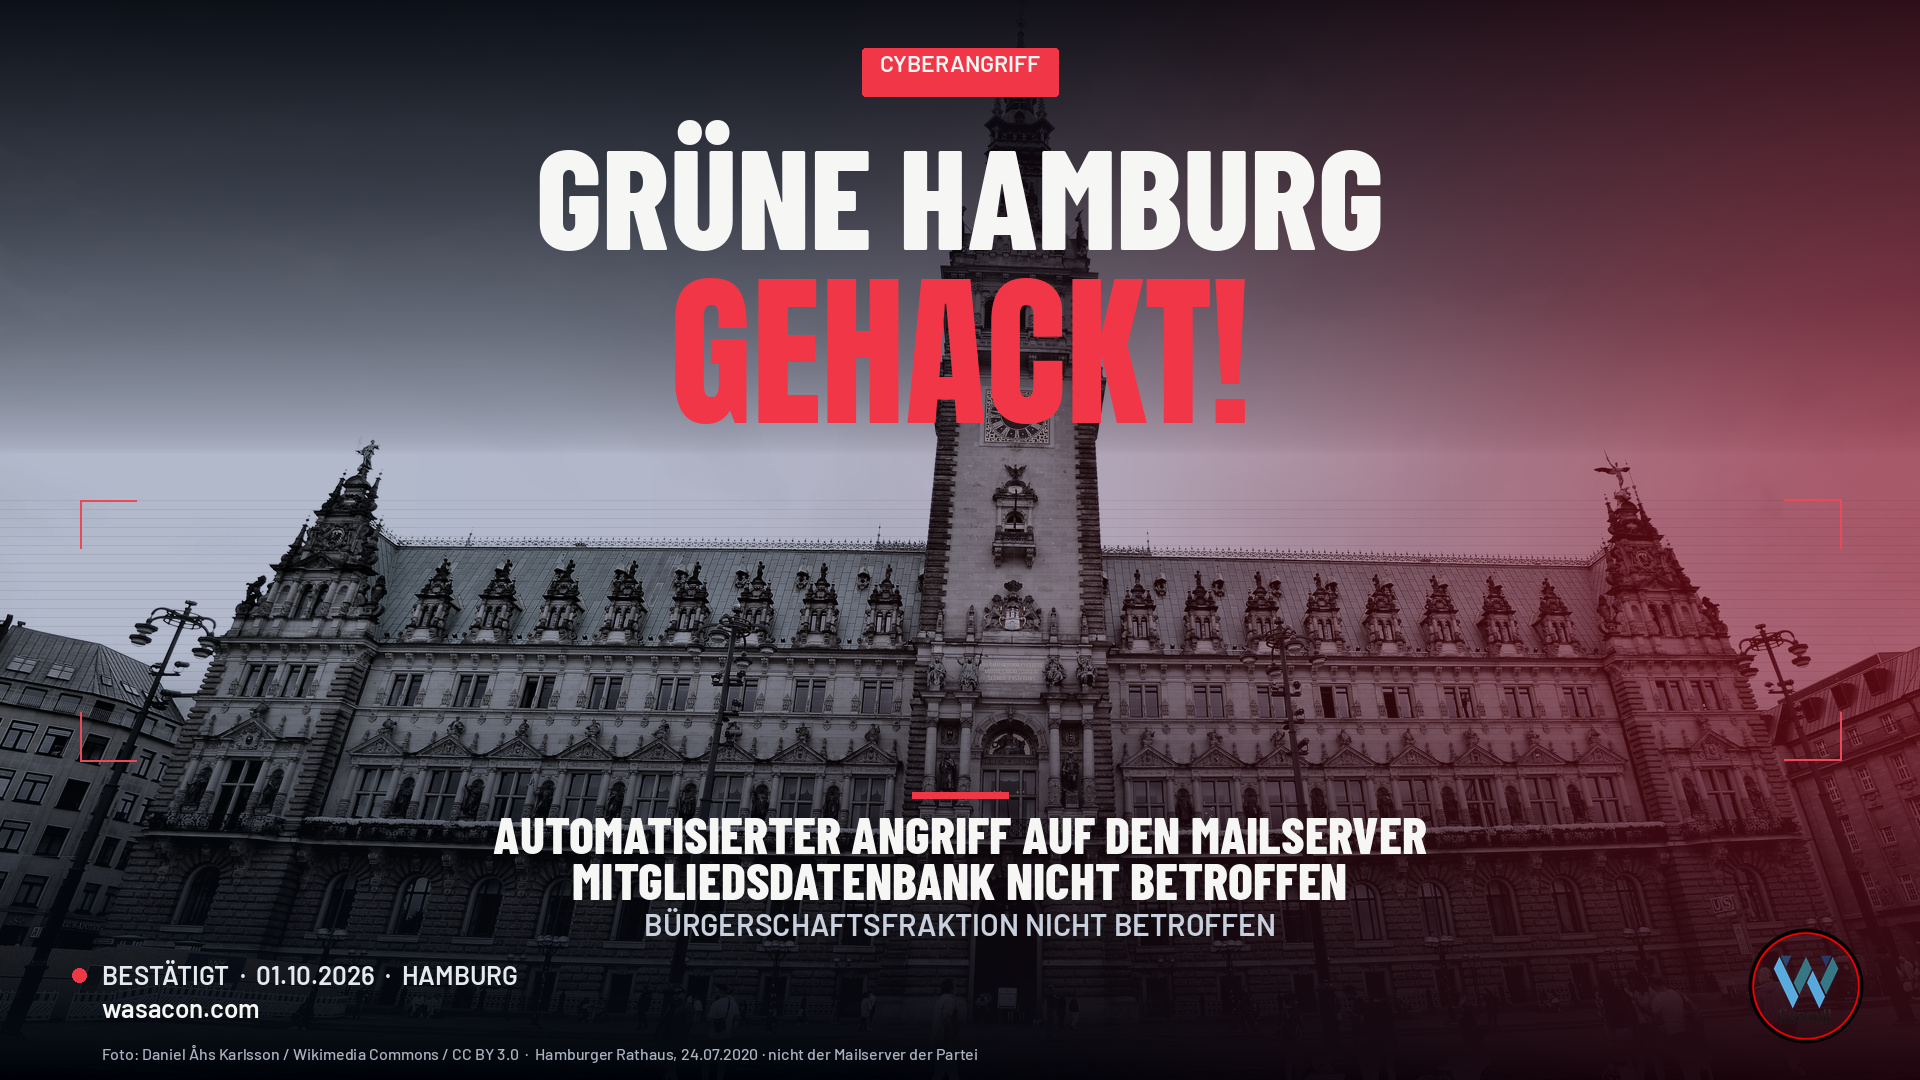
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
Am 1. Oktober 2026 entdecken die Hamburger Grünen bei einer Routineprüfung einen automatisierten Angriff auf ihren Mailserver. Mitgliedsdatenbank und Dateiserver bleiben unberührt, Hinweise auf einen Datenabfluss gibt es zunächst nicht. Was der Fall für geteilte IT in Parteien und Unternehmen heißt.
Sind Zugangsdaten Ihres Unternehmens bereits im Umlauf?
Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.
Bekannt aus
