DirtyClone: Neue Linux-Kernel-Lücke zeigt, dass ein Patch allein nicht immer reicht
JFrog enthüllt mit CVE-2026-43503 die dritte CVE einer ganzen Schwachstellenfamilie – DirtyClone umgeht den Fix von DirtyFrag, weil SKBFL_SHARED_FRAG in Clone, Copy, GRO Receive und Segmentierung verloren geht. Ein systemweiter Propagation-Fix schließt die Klasse jetzt vollständig.
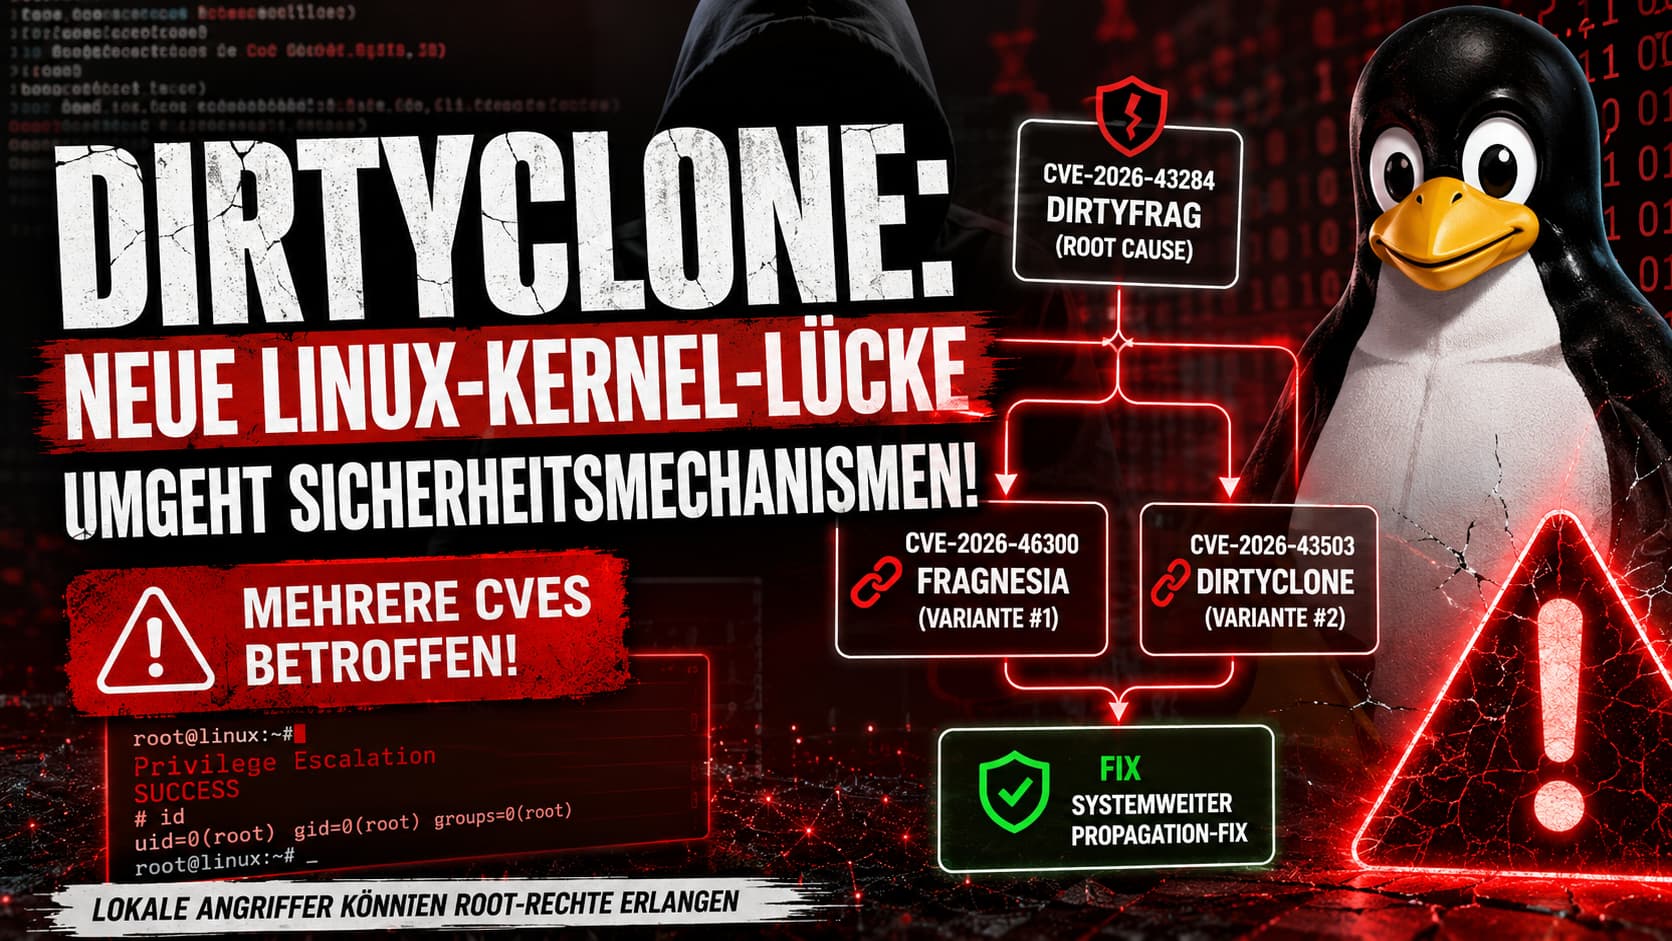
Eine ganze Schwachstellenfamilie statt einer einzelnen Lücke
DirtyClone (CVE-2026-43503) ist die jüngste Entdeckung einer ganzen Schwachstellenfamilie im Linux-Kernel. Die Sicherheitsforscher von JFrog zeigen damit: zwar wurde die ursprüngliche Sicherheitslücke geschlossen, jedoch konnten andere Codepfade dieselbe Schutzmaßnahme wieder umgehen. Das Ergebnis: ein lokaler Angreifer kann – unter bestimmten Voraussetzungen – erneut Root-Rechte erlangen.
SKBFL_SHARED_FRAG geht in verschiedenen Verarbeitungsschritten im Linux-Netzwerkstack verloren – und genau dort entstehen die Umgehungslücken.DirtyFrag-Familie · Schwachstellen-Zusammenhang
Eine Ursache, mehrere Umgehungswege – ein systemweiter Fix
DirtyFrag
CVE-2026-43284 – Ursprung der gesamten Familie.
Fragnesia
CVE-2026-46300 – skb_try_coalesce() verliert das Flag.
DirtyClone
CVE-2026-43503 – Clone/Copy/GRO/Segmentierung umgehen den Fix.
Systemweiter Propagation-Fix: erhält das Schutz-Flag künftig über sämtliche Netzwerk-Pfade (Coalesce, Clone, Copy, GRO, Segmentierung).
Alle bekannten CVEs im Überblick
CVE-2026-43284
DirtyFrag
- Ursprung der gesamten Schwachstellenfamilie
- In-Place-Decryption über Linux-Page-Cache ohne SKBFL_SHARED_FRAG-Schutz
- Lokale Privilege Escalation bis Root möglich
CVE-2026-46300
Fragnesia
- Nach dem DirtyFrag-Patch entdeckter zweiter Angriffsweg
- skb_try_coalesce() verliert SKBFL_SHARED_FRAG erneut
- Entdeckt von William Bowling (Zellic), eigener Patch
CVE-2026-43503
DirtyClone
- Flag geht in Clone, Copy, GRO Receive und Segmentierung verloren
- JFrog: dritte Variante derselben Bug-Klasse
- Umgeht den ursprünglichen DirtyFrag-Fix
Warum passiert das überhaupt?
Linux verarbeitet Netzwerkpakete in vielen unterschiedlichen Schritten. Während dieser Verarbeitung werden Datenstrukturen kopiert, geklont, zusammengeführt und segmentiert. Der ursprüngliche Patch sorgte dafür, dass das Sicherheitsflag an einer Stelle korrekt blieb – an anderen Stellen wurde es jedoch nicht weitergereicht.
Genau deshalb spricht JFrog inzwischen von einer Schwachstellenfamilie und nicht mehr von einzelnen Bugs.
skb_try_coalesce()skb_clone()skb_copy()gro_receive()skb_segment()rxgk_decrypt_skb()Welche Systeme sind betroffen?
Betroffen sind Linux-Systeme, die entsprechende Kernel-Versionen einsetzen. Insbesondere relevant für:
- Linux-Server
- Cloud-Systeme
- Container-Hosts
- Kubernetes-Cluster
- Firewalls
- Router & VPN-Gateways
- Netzwerk-Appliances
- Embedded Linux
Vor allem Systeme mit intensiver Nutzung von IPsec, ESP, GRO und Netzwerksegmentierung sollten zeitnah aktualisiert werden.
Was sollten Administratoren jetzt tun?
- Kernel-Version prüfen:
uname -r - Aktuelle Sicherheitsupdates der Distribution installieren (Debian, Ubuntu, RHEL, SUSE, Rocky, AlmaLinux)
- Netzwerk-Appliances mit IPsec / GRO / Virtualisierung priorisiert patchen
- Kernel-Logs (dmesg, syslog, journald) auf Auffälligkeiten prüfen
- Nach dem Patch zwingend rebooten – nur der neue Kernel ist geschützt
- Long-running Server mit 100+ Tagen Uptime planen und neu starten
# Kernel-Version pruefen
$ uname -r
6.6.42-generic

# Auf neuesten Stand bringen
$ sudo apt update && sudo apt upgrade -y

# Nach Patch zwingend rebooten
$ sudo systemctl reboot
Warum diese Forschung so wichtig ist
Der eigentliche Erkenntnisgewinn besteht nicht darin, dass erneut eine Linux-Lücke gefunden wurde. Viel wichtiger ist: Sicherheitsmechanismen müssen systemweit betrachtet werden. Ein einzelner Patch reicht nicht aus, wenn dieselbe Schutzinformation an anderen Stellen des Kernels wieder verloren geht.
Aus diesem Grund haben die Kernel-Entwickler einen klassenweiten Propagation-Fix entwickelt, der das Flag künftig über sämtliche relevanten Netzwerkpfade hinweg beibehält. Dadurch sollen nicht nur DirtyFrag, sondern auch Fragnesia und DirtyClone dauerhaft entschärft werden.
Wasacon-Perspektive
DirtyClone zeigt: moderne Betriebssysteme sind so komplex, dass ein einzelner Fix eine konkrete Schwachstelle schließt – doch wenn dieselbe Sicherheitsannahme an anderer Stelle verletzt wird, entstehen neue Varianten derselben Angriffsklasse. Für Administratoren bedeutet das: Kernel-Updates nicht aufschieben. Gerade produktive Linux-Server, Virtualisierungshosts, VPN-Gateways und Container-Plattformen gehören zeitnah auf eine Kernel-Version mit vollständigem Propagation-Fix – inklusive Reboot.
Häufige Fragen
Mehr aus der Themenwelt Linux-Kernel & Supply-Chain
Verwandte Analysen rund um Kernel-Lücken, Privilege Escalation und Supply-Chain-Risiken.
Haftungsausschluss: Die auf Wasacon bereitgestellten Inhalte dienen nur zu Informationszwecken. Wir garantieren nicht die Qualität, Genauigkeit oder Vollständigkeit der Informationen aus Drittquellen.
Diskussion
0 Beiträge
IT-Budget Quick-Check
Wie viel sollte Ihr Unternehmen jährlich in IT investieren?
Risiko-Level: Mittel · Multiplikator: 1.2×
Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.
Das könnte Sie auch interessieren
 IT-Sicherheit
pm-energy gehackt? Qilin listet „Die Solarexperten“ aus Reesdorf im Darknet
Seit dem 9. August 2026 führt die Ransomware-Gruppe Qilin die pm-energy GmbH aus Reesdorf (Schleswig-Holstein) auf ihrer Leak-Seite. Was belegt ist, was Täterbehauptung bleibt – und warum Photovoltaik-Projektdaten besonders sensibel sind.
 IT-Sicherheit
Clausing Tiefbau gehackt? Qilin listet Osnabrücker Infrastruktur-Spezialisten im Darknet
Seit dem 8. August 2026 führt die Ransomware-Gruppe Qilin die Clausing GmbH Tiefbauunternehmen aus Osnabrück auf ihrer Darknet-Leak-Seite. Was belegt ist, was Täterbehauptung bleibt – und warum die digitalisierten Bauprozesse den Fall brisant machen.
 IT-Sicherheit
The Gentlemen listet INKA Group: Hinter der unscheinbaren Münchner Immobilienholding steckt ein weit größeres Firmengeflecht
Seit dem 7. August 2026 führt die Ransomware-Gruppe The Gentlemen die Münchner INKA Group GmbH & Co. KG als mutmaßliches Opfer. Register- und Konzerndaten zeigen ein verzweigtes Immobiliennetz – bis hin zur Hasen-Immobilien AG mit 230,5 Mio. € Bilanzsumme.
Sind Zugangsdaten Ihres Unternehmens bereits im Umlauf?
Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.
Bekannt aus
