


Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)

Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenHard- & Software Services
Professionelle Installation und Konfiguration Ihrer IT-Infrastruktur. Wir richten Ihre Hardware und Software fachgerecht ein, damit Sie sofort produktiv arbeiten können. Von der Erstinstallation bis zur Optimierung bestehender Systeme - wir sorgen für einen reibungslosen Betrieb.
IT-Infrastruktur Beratung
Strategische IT-Beratung und Planung für Ihr Unternehmen. Wir analysieren Ihre bestehende IT-Landschaft, identifizieren Optimierungspotenziale und entwickeln maßgeschneiderte Konzepte für Ihre digitale Zukunft. Von der Infrastruktur-Architektur bis zur technologischen Roadmap.
Video Überwachungslösungen
Professionelle Videoüberwachung mit KI-gestützter Analyse, Kennzeichenerkennung und intelligenten Alarmsystemen. Von einzelnen Kameras bis hin zu skalierbaren Multi-Standort-Lösungen mit branchenführender Hardware und intuitiver Software. DSGVO-konform implementiert.
Fast Help
PREMIUM 24/7Notfall-Hotline · Rückruf 15–60 Min · 3 Pakete
Ransomware Live
LIVELade Threat Intel…
Cyber Threats
LIVELade Threat Feed…
Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)
Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenKontakt zur Basis
Launch Sequence
Keifert GmbH gehackt? Gebäudereinigungs-Meisterbetrieb aus Schallstadt im Darknet bei „The Gentlemen“
Die Ransomware-Gruppe The Gentlemen hat die Keifert GmbH (keifert.de) auf ihrer Darknet-Leak-Seite gelistet. Der Eintrag trägt den Status „Not Found“ – bislang keine Daten veröffentlicht.
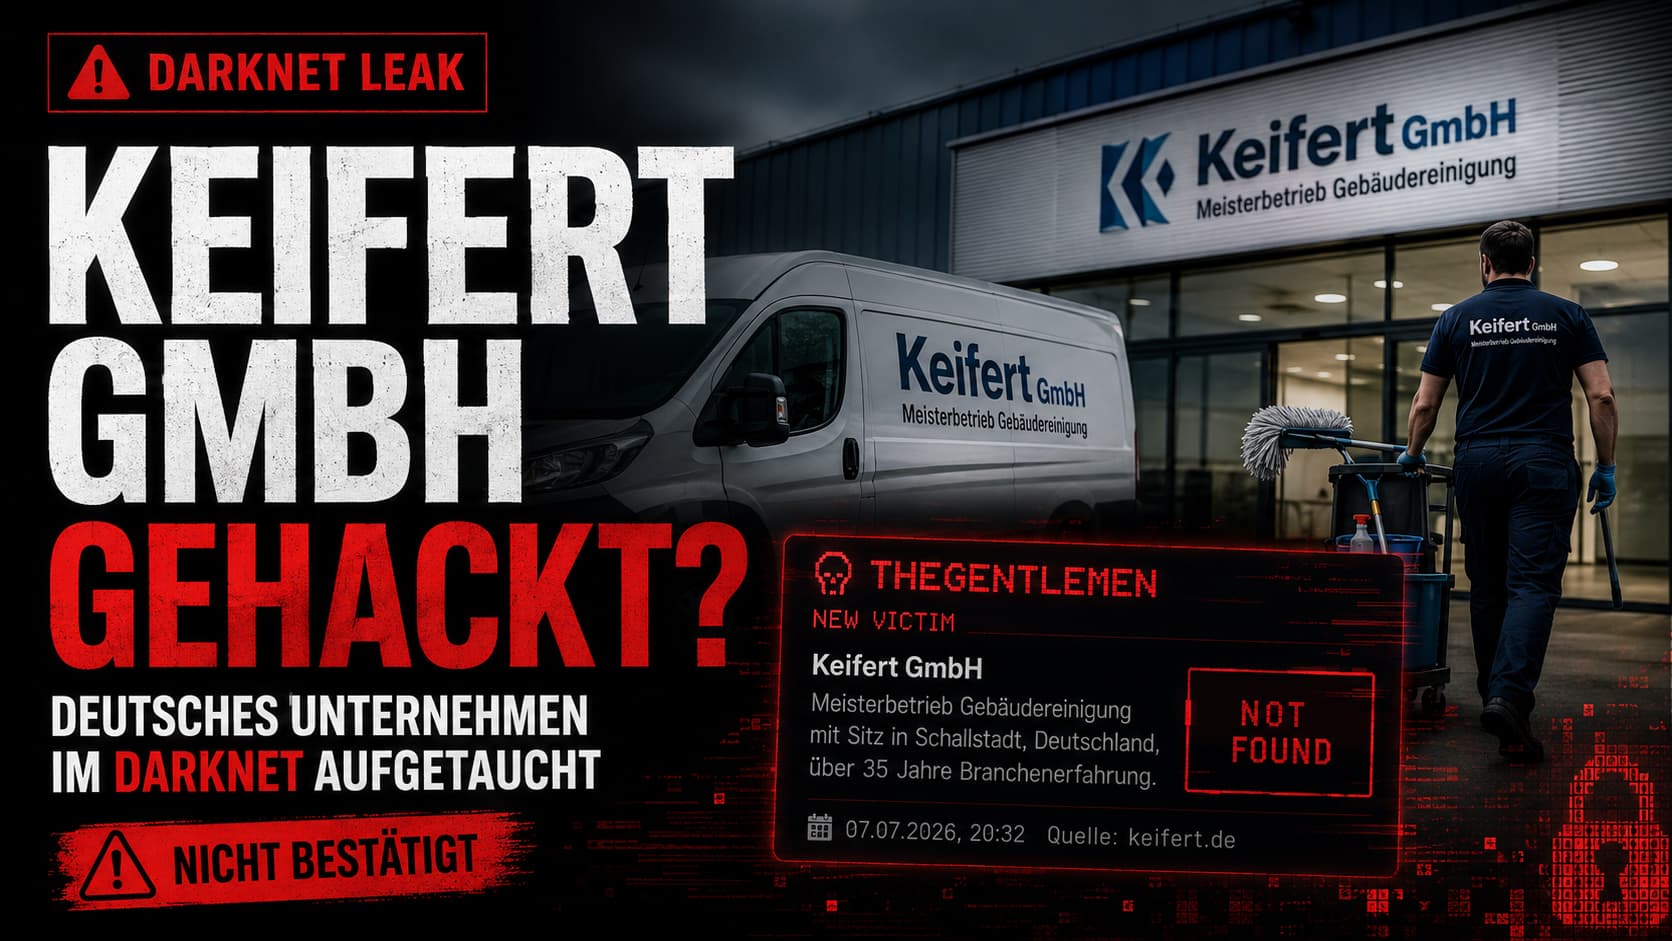
Alle Angaben zu einem möglichen Angriff und Datenabfluss beruhen ausschließlich auf dem Eintrag der Täter auf ihrer Leak-Seite sowie auf öffentlich verfügbaren Informationen. Es handelt sich um unbestätigte Behauptungen und redaktionelle Einschätzungen, nicht um gesicherte Fakten. Uns liegt zum Zeitpunkt der Veröffentlichung keine offizielle Stellungnahme der Keifert GmbH vor. Der Eintrag trägt den Status „Not Found“ – bislang wurden keine Daten veröffentlicht. Sollte das Unternehmen eine Stellungnahme veröffentlichen oder neue belastbare Informationen bekannt werden, wird dieser Artikel umgehend aktualisiert. Es gilt die Unschuldsvermutung. Wir verlinken bewusst nicht auf die Leak-Seite. Alle Budget- und Umsatzangaben sind Branchenrichtwerte bzw. Schätzungen.
Das Wichtigste in Kürze
- Keifert GmbH (keifert.de) am 07.07.2026 gegen 20:32 Uhr auf der The-Gentlemen-Leak-Seite gelistet.
- Status „Not Found“ – bislang keine Daten veröffentlicht, Datenabfluss unbestätigt, keine Stellungnahme.
- 1989 gegründeter Meisterbetrieb der Gebäudereinigung aus Schallstadt bei Freiburg.
- Rund 120 Beschäftigte, Einsatzgebiet von Lörrach bis Mannheim.
- The Gentlemen zählt 2026 zu den aktivsten Ransomware-Gruppen weltweit.
Was ist passiert?
Auf der Leak-Webseite von The Gentlemen wurde am 7. Juli 2026 gegen 20:32 Uhr ein neuer Eintrag zur Keifert GmbH veröffentlicht. Der Eintrag nennt das Unternehmen namentlich, verweist als Quelle auf die Unternehmenswebsite keifert.de und beschreibt den Betrieb als von der Handwerkskammer zertifizierten Meisterbetrieb der Gebäudereinigung mit Sitz in Schallstadt und über 35 Jahren Branchenerfahrung.
Konkrete Angaben zum Umfang angeblich erbeuteter Daten machen die Täter in dem Eintrag nicht; auch ein Countdown ist – anders als bei vielen anderen Einträgen – bislang nicht ersichtlich. Auffällig ist der Status „Not Found“: Zum Zeitpunkt der Sichtung waren keine Dateien oder Datenpakete auf der Leak-Seite abrufbar.
Welche Daten tatsächlich betroffen sind, lässt sich derzeit nicht unabhängig verifizieren.
| Betroffene Domain | keifert.de |
|---|---|
| Gruppe | The Gentlemen |
| Eintrag gesichtet | 07.07.2026, ca. 20:32 Uhr |
| Status auf Leak-Seite | Not Found (keine Daten öffentlich) |
| Kategorie im Eintrag | Facility Services / Cleaning |
| Land | Deutschland 🇩🇪 |
| Vom Unternehmen bestätigt | Nein · kein öffentliches Statement |
| Cyberangriff bestätigt | ❌ Nein |
| Datenabfluss bestätigt | ❌ Nein |
Der Status „Not Found“ – was bedeutet das?
Ein zentraler Punkt für die Einordnung dieses Falls: Der Eintrag zur Keifert GmbH trägt auf der Leak-Seite derzeit den Status „Not Found“. Das heißt, dass bislang keine Daten im Darknet veröffentlicht wurden und keine Dateien öffentlich einsehbar sind.
Das lässt mehrere Deutungen zu, die derzeit nicht abschließend bewertet werden können:
- Das Unternehmen wurde tatsächlich angegriffen und Daten wurden entwendet – die Veröffentlichung steht aber noch aus.
- Die Täter behaupten lediglich, Daten zu besitzen, um Druck aufzubauen.
- Es laufen möglicherweise noch Verhandlungen zwischen Tätern und Unternehmen.
- Bereits hochgeladene Daten wurden vorübergehend entfernt oder sind (noch) nicht verfügbar.
Ransomware-Gruppen listen Unternehmen häufig bereits während einer laufenden Erpressungsphase, bevor überhaupt Daten publiziert werden. Ein Eintrag ohne veröffentlichte Daten ist daher kein Beleg für einen erfolgreichen Angriff – aber ein ernstzunehmendes Warnsignal, das aufmerksam beobachtet werden sollte.
Wer ist Keifert? Zahlen, Daten, Fakten
Die Keifert GmbH Meisterbetrieb Gebäudereinigung mit Sitz in Schallstadt bei Freiburg (Fischerinsel 2, 79227 Schallstadt) ist ein 1989 gegründeter Gebäudereinigungsbetrieb und im Handelsregister beim Amtsgericht Freiburg im Breisgau eingetragen (HRB 5688). Die Geschäftsführung liegt bei Jörg Keifert und Manuela Röttele. Das Unternehmen ist Meisterbetrieb im Gebäudereinigerhandwerk und nach DIN EN ISO 9001 sowie 14001 zertifiziert.
| Gegründet | 1989 in Schallstadt |
|---|---|
| Rechtsform | GmbH (Amtsgericht Freiburg im Breisgau, HRB 5688) |
| Umsatz (Schätzung) | ca. 3–8 Mio. € / Jahr (Branchenrichtwert) |
| Beschäftigte | ca. 120 |
| Sitz | Fischerinsel 2, 79227 Schallstadt (bei Freiburg) |
| Geschäftsführung | Jörg Keifert, Manuela Röttele |
| Zertifizierungen | DIN EN ISO 9001, DIN EN ISO 14001; Meisterbetrieb HWK |
| Einsatzgebiet | Südbaden – von Lörrach bis Karlsruhe/Mannheim, Schwarzwald |
Zum Leistungsspektrum gehören Unterhalts- und Büroreinigung für Gewerbe- und Verwaltungsobjekte, Industrie-, Bau- und Grundreinigung, Glas- und Fassadenreinigung, Hausmeisterdienste und Winterdienst sowie Spezialreinigungen wie Schwimmbadreinigung, PV-Anlagen-Reinigung und Schädlingsbekämpfung. Das Einsatzgebiet erstreckt sich über Südbaden hinaus von Lörrach und Weil am Rhein über Freiburg und Offenburg bis nach Karlsruhe und Mannheim; nach eigenen Angaben ist der Betrieb zudem im Schwarzwald aktiv, etwa in Villingen-Schwenningen und Titisee-Neustadt.
Größenmäßig handelt es sich um einen gewachsenen Mittelständler des Reinigungshandwerks: Branchenverzeichnisse geben die Belegschaft mit rund 120 Beschäftigten an, verteilt auf mehrere Standorte. Konkrete Umsatzzahlen hat das Unternehmen als kleine Kapitalgesellschaft nicht veröffentlicht; bei einem personalintensiven Reinigungsbetrieb dieser Größenordnung dürfte sich der Jahresumsatz im niedrigen einstelligen Millionenbereich bewegen.
Zahlen, Daten, Fakten & IT-Budget-Benchmark
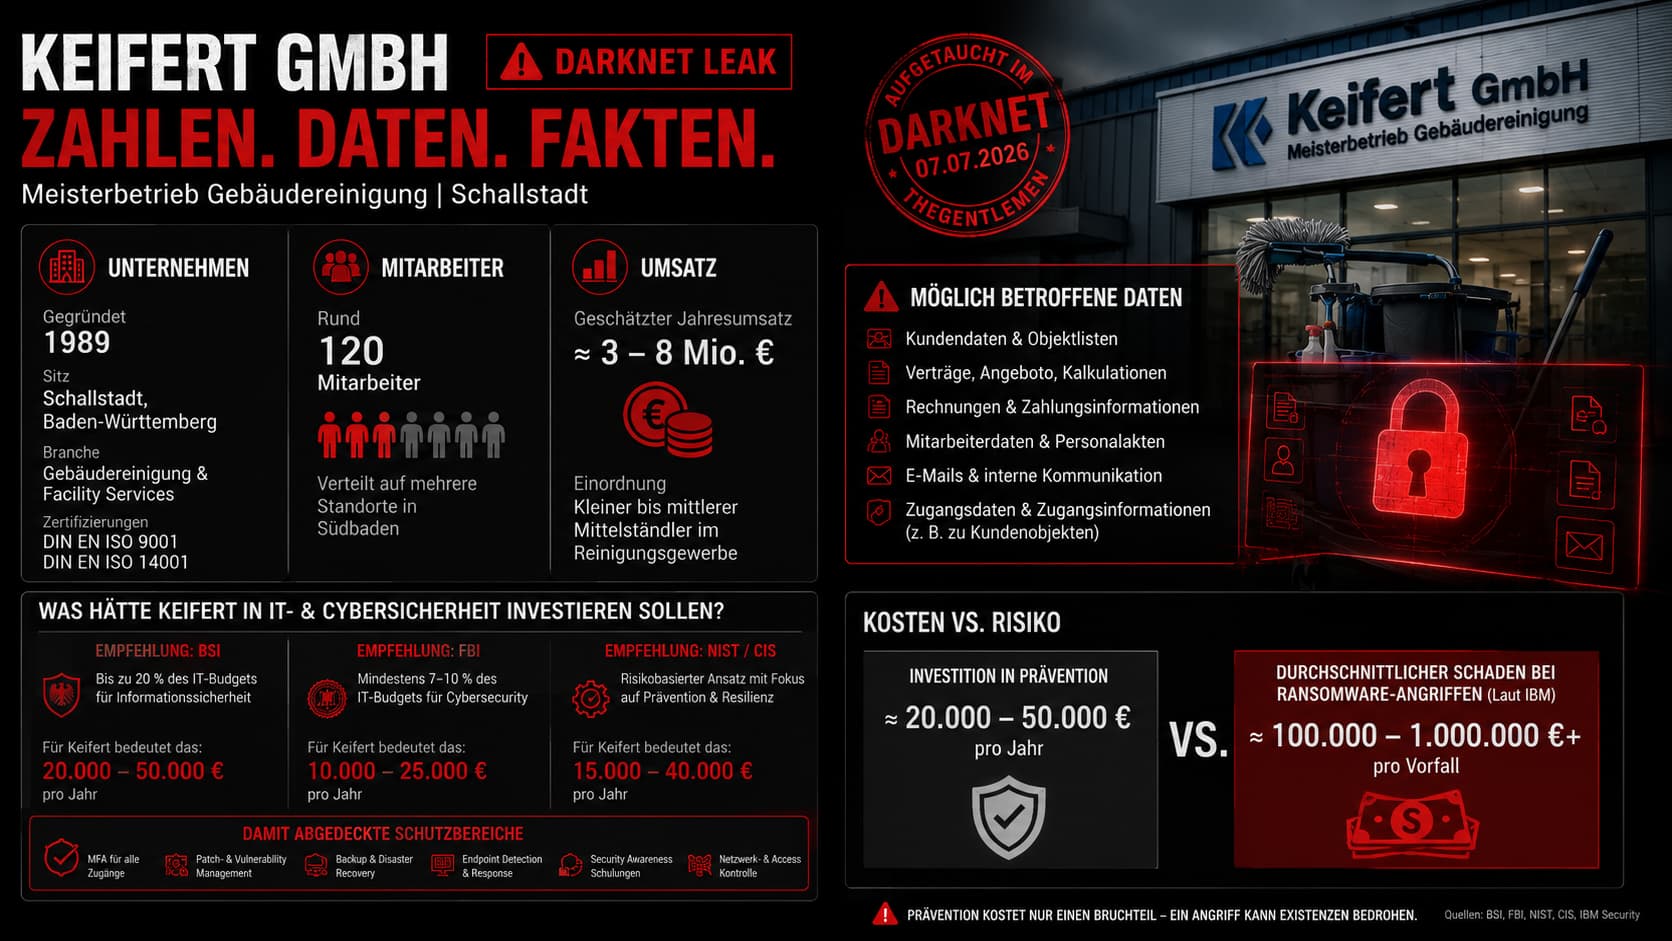
Was hätte Keifert investieren sollen? (Benchmark)
| Bereich | Beispielbudget/Jahr |
|---|---|
| Multi-Faktor-Authentifizierung (VPN, Mail, Admin) | 5.000–12.000 € |
| EDR/MDR + Monitoring (ca. 30–60 Endpoints) | 10.000–25.000 € |
| Immutable / Air-Gap-Backups + Restore-Tests | 6.000–15.000 € |
| Patch- & Schwachstellen-Management (Firewalls, VPN-Appliances) | 4.000–10.000 € |
| Netzwerksegmentierung (Verwaltung ≠ Disposition ≠ Objektdaten) | 4.000–10.000 € |
| Identity & Privileged Access Management | 3.000–8.000 € |
| Awareness- & Phishing-Simulationen für ca. 120 Beschäftigte | 3.000–8.000 € |
| Incident-Response-Retainer & Krisenübungen | 5.000–12.000 € |
| DSGVO-Beratung (LfDI BW) & Objekt-Zugangsdaten-Härtung | 3.000–8.000 € |
| Härtung Kunden-/Objektdatenbank (Schließpläne, Codes) | 3.000–7.000 € |
Hinweis: Alle Budget-Zahlen sind Branchenrichtwerte auf Basis von BSI- und Bitkom-Empfehlungen (mindestens 20 % des IT-Budgets für Security). Ob und in welchem Umfang Keifert tatsächlich in IT- und Cybersecurity investiert hat, ist öffentlich nicht bekannt – die Rechnung ist eine Benchmark, keine Schuldzuweisung.
Schematische Darstellung: So könnte ein solcher Angriff ablaufen
Wer oder was ist The Gentlemen? Die Ransomware-Gruppe im Profil
The Gentlemen tauchte Mitte 2025 auf und hat sich seitdem in bemerkenswertem Tempo zu einer der aktivsten Ransomware-Gruppen weltweit entwickelt. Die Gruppe betreibt ein Ransomware-as-a-Service-Modell und wirbt in Untergrundforen mit einer ungewöhnlich hohen Gewinnbeteiligung von 90 Prozent für Partner. Sicherheitsforscher sehen in ihr eine Abspaltung erfahrener Akteure aus dem Umfeld der Qilin-Operation; die Täter werden im russischsprachigen Raum verortet, da Angriffe auf Organisationen in Russland und den GUS-Staaten ausdrücklich ausgeschlossen sind.
| Erstes Auftreten | Mitte 2025, öffentlich sichtbar seit August/September 2025 |
|---|---|
| Modell | RaaS mit Affiliates, Double Extortion, 90 % Affiliate-Split |
| Opferzahl | mehrere hundert Opfer in über 50 Ländern, 2026 in den Top-Ransomware-Gruppen weltweit |
| Top-Zielländer | USA, UK, Deutschland, Thailand, Brasilien, Frankreich |
| Typischer Einstieg | kompromittierte VPN-Zugänge, Edge-Device-Schwachstellen (u. a. Fortinet), Infostealer-Credentials, offen erreichbares RDP, Phishing |
| Geschwindigkeit | Erstzugriff bis Verschlüsselung teils nur wenige Stunden |
| Technik | Go-Locker für Windows/Linux/NAS/BSD, C-Locker für VMware ESXi; BYOVD, Log-Wipe, gezielte Backup-/NAS-Angriffe; GPO/PsExec-Verbreitung |
| Führung | russischsprachige Akteure, mutmaßliche Qilin-Abspaltung; keine Ziele in Russland/GUS |
| Bevorzugte Opfer | produzierender Mittelstand, Technologie, Gesundheitswesen, Handel und Dienstleistung – auch zahlreiche KMU |
Als typische Einfallstore der Gruppe gelten verwundbare Firewall- und VPN-Appliances, offen erreichbare RDP-Zugänge, gestohlene Zugangsdaten sowie Phishing. In dokumentierten Fällen vergehen zwischen Erstzugriff und Verschlüsselung teils nur wenige Stunden; die Täter deaktivieren dabei gezielt Schutzsoftware und löschen Schattenkopien und Backups. Regelmäßig erscheinen auch deutsche KMU auf der Leak-Seite.
Opferwall: Alle bekannten The-Gentlemen-Listings
Zur Einordnung: Die folgende Tabelle zeigt alle uns bekannten öffentlichen Leak-Listings der Gruppe The Gentlemen. Die Keifert GmbH wäre in diesem Bild eines von mehreren deutschen Einträgen – filterbar nach Land und durchsuchbar.
Vollständige Opfer-Liste
528 von 530+ Listings verifiziert · Quelle: SOCRadar Dark-Web Intelligence + öffentliche Leak-Listings, Stand 07/2026.
| Opfer | Land | Sektor | Discovered | Domain |
|---|---|---|---|---|
| MBT Energy (Xiamen Mibet New Energy) | 🇨🇳CN | Energy / Solar | 2026-07-10 | — |
| Open Options | 🇺🇸US | Access Control | 2026-07-10 | ooaccess.com |
| INTERNET AG Global NetworkFrankfurt am Main · unbestätigt | 🇩🇪DE | Hosting | 2026-07-10 | inet.de |
| Arabia Falcon Insurance Company SAOG | 🇴🇲OM | Insurance | 2026-07-06 | afic.om |
| Virginia Historical Society | 🇺🇸US | Non-Profit / Culture | 2026-07-06 | virginiahistory.org |
| Logiquip | 🇺🇸US | Healthcare Storage | 2026-07-06 | logiquip.com |
| Quanterm Logistics | 🇲🇾MY | Transportation / Logistics | 2026-07-06 | quanterm.com |
| Harsha Engineers International Ltd. | 🇮🇳IN | Manufacturing | 2026-07-06 | harshaengineers.com |
| Excel Cell Electronic Co., Ltd. | 🇹🇼TW | Manufacturing / Electronics | 2026-07-06 | ece.com.tw |
| Spedidam | 🇫🇷FR | Business Services | 2026-07-06 | spedidam.fr |
| Ce RATP – Comité d'entreprise RATP | 🇫🇷FR | Public Sector | 2026-07-06 | ceratp.fr |
| Thyssenkrupp Marine Systems / Atlas ElektronikAttack est. 2026-06-25 | 🇩🇪DE | Manufacturing / Marine | 2026-06-28 | — |
| Athens Orthopedic ClinicAttack est. 2026-06-19 | 🇺🇸US | Healthcare | 2026-06-20 | athensorthopedicclinic.com |
| Al Khaja HoldingAttack est. 2026-06-18 | 🇦🇪AE | Business Services | 2026-06-20 | alkhajaholding.com |
| Cofaq (Groupe COFAQ)Attack est. 2026-06-18 | 🇫🇷FR | Retail / Cooperative | 2026-06-20 | cofaq.fr |
| SertransAttack est. 2026-06-18 | 🇪🇸ES | Transportation / Logistics | 2026-06-20 | sertrans.es |
| Burris & MacOmber, PLLCAttack est. 2026-06-18 | 🇺🇸US | Legal | 2026-06-20 | burrismacomber.com |
| Yudu TechnologyAttack est. 2026-06-18 | 🇸🇬SG | Technology | 2026-06-20 | yudutek.com |
| AmigestAttack est. 2026-06-18 | 🇫🇷FR | IT-Integrator | 2026-06-20 | amigest.fr |
| Ty Thac Co. (Yih Shuo Footwear)Attack est. 2026-06-18 | 🇻🇳VN | Manufacturing / Footwear | 2026-06-20 | tythac.com.vn |
| TERRIO Therapy FitnessAttack est. 2026-06-18 | 🇲🇽MX | Consumer Services / Healthcare | 2026-06-20 | terriotherapy.com |
| SGS MalaysiaAttack est. 2026-06-18 | 🇲🇾MY | Business Services / IT | 2026-06-20 | sgsmalaysia.com |
| Alexander Buch BilanzbuchhalterAttack est. 2026-06-18 | 🇩🇪DE | Business Services | 2026-06-20 | buch-bilanzbuchhalter.de |
| Vera Chimie ManagementAttack est. 2026-06-18 | 🇫🇷FR | Manufacturing / Chemie | 2026-06-20 | verachimie.fr |
| Buechel Stone Corp | 🇺🇸US | Manufacturing / Stone | 2026-06-15 | buechelstone.com |
| Maine Oxy | 🇺🇸US | Energy / Industrial Gases | 2026-06-15 | maineoxy.com |
| Cole Manufacturing Corp | 🇺🇸US | Manufacturing | 2026-06-15 | colemfg.com |
| Kozminski University | 🇵🇱PL | Education | 2026-06-15 | kozminski.edu.pl |
| Constructions Piraino | 🇫🇷FR | Construction | 2026-06-15 | piraino.fr |
| Fecovita | 🇦🇷AR | Agriculture / Wine | 2026-06-15 | fecovita.com |
| Bäckerei Traublinger | 🇩🇪DE | Manufacturing / Food | 2026-06-15 | traublinger.de |
| Times Software Pte Ltd | 🇸🇬SG | Technology | 2026-06-15 | timesoftsg.com.sg |
| National Museum of Denmark | 🇩🇰DK | Public Sector / Culture | 2026-06-15 | natmus.dk |
| Buratti | 🇮🇹IT | Manufacturing | 2026-06-15 | buratti.it |
| SigmaControl B.V. | 🇳🇱NL | Technology / Automation | 2026-06-15 | sigmacontrol.eu |
| Mackay Sugar | 🇦🇺AU | Agriculture / Food | 2026-06-15 | mkysugar.com.au |
| Executive Coach, Inc. | 🇺🇸US | Business Services / Transport | 2026-06-15 | executivecoach.net |
| Centre Médical Crowley | 🇨🇦CA | Healthcare | 2026-06-15 | crowleymd.ca |
| Linnecken & Partner | 🇩🇪DE | Business Services | 2026-06-15 | linnecken-partner.de |
| Palmer & Sicard, Inc. | 🇺🇸US | Construction / Building Tech | 2026-06-15 | palmerandsicard.com |
| Ministarstvo zdravstva Republike Hrvatske | 🇭🇷HR | Public Sector / Health | 2026-06-15 | zdravlje.gov.hr |
| Calipage Humblet (Papeterie Humblet) | 🇧🇪BE | Retail | 2026-06-15 | humblet.calipage.be |
| Mahajak Development Co., Ltd. | 🇹🇭TH | Construction | 2026-06-15 | mahajak.com |
| South Texas Spinal Clinic | 🇺🇸US | Healthcare | 2026-06-15 | spinaldoc.com |
| Enciso Ltda | 🇨🇱CL | Retail / Industry | 2026-06-15 | encisoltda.com |
| Freiwillige Feuerwehr AllensbachAttack est. 2026-06-10 | 🇩🇪DE | Public Sector / Fire Brigade | 2026-06-11 | feuerwehr-allensbach.de |
| Tokabei JapanAttack est. 2026-06-10 | 🇯🇵JP | Consumer Services / Textile | 2026-06-11 | — |
| Sil Máquinas e Equipamentos LtdaAttack est. 2026-06-10 | 🇧🇷BR | Manufacturing | 2026-06-11 | silmaquinas.com.br |
| Scenic HudsonAttack est. 2026-06-10 | 🇺🇸US | Non-Profit | 2026-06-11 | scenichudson.org |
| UiTM HoldingsAttack est. 2026-06-10 | 🇲🇾MY | Education / Holding | 2026-06-11 | uitmholdings.com |
Welche Risiken bestehen bei solchen Vorfällen?
Sollte es tatsächlich zu einem Datendiebstahl gekommen sein, könnten bei einem Gebäudereinigungsbetrieb dieser Größe – rein hypothetisch – unter anderem folgende Informationen betroffen sein:
Bei einem Gebäudereinigungsbetrieb kommt eine Besonderheit hinzu: Dienstleister dieser Branche verfügen naturgemäß über Zugangsinformationen zu fremden Liegenschaften – von Bürogebäuden über Industrieanlagen bis zu sensiblen Objekten. Ein Datenabfluss könnte daher im Ernstfall auch Kunden mittelbar betreffen.
Käme es zu einer Verletzung des Schutzes personenbezogener Daten, bestünde nach Art. 33 DSGVO Meldepflicht binnen 72 Stunden an die zuständige Aufsichtsbehörde – für ein Unternehmen aus Schallstadt der Landesbeauftragte für den Datenschutz und die Informationsfreiheit Baden-Württemberg (LfDI).
10 Do's für Kunden und Geschäftspartner von Keifert
- Wachsam bleiben – unerwartete Mails, Anrufe und Rechnungen mit Keifert-Bezug kritisch prüfen.
- Bankverbindungen bei Rechnungen telefonisch über bekannte offizielle Nummern verifizieren.
- Keine unerwarteten Dateianhänge öffnen.
- Zahlungsaufforderungen sorgfältig prüfen, insbesondere zu laufenden Reinigungsaufträgen und Objektbetreuungen.
- Als Auftraggeber prüfen, welche Zugangsinformationen (Schlüssel, Codes, Alarmanlagen, Schließpläne) dem Dienstleister überlassen wurden.
- Im Zweifel Zugangscodes und Alarmcodes vorsorglich ändern.
- Objektverantwortliche und Empfang für Social-Engineering-Versuche sensibilisieren.
- Nur offizielle Informationen des Unternehmens oder von Behörden als verlässlich behandeln.
- Verdachtsfälle anzeigen (Onlinewache/ZAC), Beweise (Mails, Header) sichern.
- Kontobewegungen beobachten – Sperr-Hotline 116 116 griffbereit halten.
10 Don'ts im Ernstfall (für das betroffene Unternehmen)
- Kein vorschnelles Lösegeld – BSI, BKA und FBI raten einhellig ab.
- Kein Täterkontakt ohne Profis (Forensik, Anwalt, ZAC).
- Vorfall nicht verschweigen oder kleinreden – Meldepflichten laufen weiter.
- Systeme nicht neu aufsetzen, bevor der Einfallsweg geklärt ist.
- Keine Schuldzuweisung an einzelne Mitarbeitende – Phishing ist ein Systemthema.
- Backups nie am selben Netz belassen – Ransomware sucht gezielt nach ihnen.
- Keine Wiederherstellung ohne Malware-Scan der Backups.
- Keine ungeprüften „Datenrettungs"-Angebote Dritter beauftragen (oft Mittelsmänner der Täter).
- Leak-Daten nicht selbst herunterladen oder weiterverbreiten – Besuch von Leak-Seiten kann strafbar sein.
- Nicht auf „uns trifft es nicht" setzen – 87 % der deutschen Unternehmen waren laut Bitkom betroffen.
12 Präventions-Do's für Handwerksbetriebe und Mittelständler
- MFA flächendeckend – auf VPN, Mail, Admin-Zugängen.
- 3-2-1-Backups mit Offline-/Immutable-Kopie und regelmäßigen Restore-Tests.
- Kein offenes RDP ins Internet; Fernzugänge nur über gehärtetes VPN mit MFA.
- Patch-Management mit Fristen – Firewalls und VPN-Appliances zuerst.
- EDR/MDR statt reinem Virenscanner.
- Netzwerksegmentierung: Verwaltung ≠ Disposition ≠ Objektdaten ≠ Personal.
- Least Privilege und getrennte, gehärtete Admin-Konten.
- Datenminimierung bei Kunden- und Objektdaten (Schließpläne, Codes nur verschlüsselt und nur so lange wie nötig).
- Awareness-Schulungen für alle Beschäftigten, inkl. Vorarbeiter und Springer.
- Notfallplan mit Übungen – auch für Ausfall von Disposition, Mail und Auftragsverwaltung.
- Mindestens 20 % des IT-Budgets für Security (BSI/Bitkom) – dauerhaft, nicht einmalig.
- Altsysteme und stillgelegte Zugänge konsequent abschalten – auch an Nebenstandorten.
Häufig gestellte Fragen (FAQ)
Aktueller Stand & Fazit
✅ Die Keifert GmbH (keifert.de) wurde auf der Leak-Seite der Ransomware-Gruppe The Gentlemen gelistet.
✅ Die Veröffentlichung stammt von den Angreifern selbst.
⚠️ Der Eintrag trägt den Status „Not Found“ – bislang keine Daten öffentlich einsehbar.
❌ Eine offizielle Stellungnahme oder Bestätigung eines erfolgreichen Cyberangriffs liegt bis heute (09.07.2026) öffentlich nicht vor.
❌ Ob tatsächlich Daten entwendet wurden und welche, ist nicht unabhängig bestätigt.
Ob tatsächlich Daten entwendet wurden, ob Verhandlungen stattfinden oder ob es bei der bloßen Listung bleibt, ist bislang nicht öffentlich bestätigt. Bis zu einer Bestätigung gilt: Vorsicht ja, Panik nein – und maximale Wachsamkeit gegenüber allem, was sich auf Keifert, laufende Reinigungsaufträge oder angebliche Datenlecks beruft. Sollte eine Stellungnahme veröffentlicht werden oder neue Informationen bekannt werden, wird dieser Beitrag entsprechend ergänzt.
Zuletzt aktualisiert: .
Wasacon in deiner Region
Ob in Erkelenz, Wegberg, Wassenberg, Hückelhoven, Aachen, Mönchengladbach, Geilenkirchen, Jülich, Düren oder Krefeld – Ransomware-Angriffe wie der mutmaßliche The-Gentlemen-Vorfall treffen Handwerksbetriebe und Mittelstand deutschlandweit. Wasacon unterstützt Unternehmen im Kreis Heinsberg und im Rheinland mit Schwachstellenanalyse, EDR/XDR, Backup-Strategie und Incident-Response.
Mehr aus der Themenwelt Ransomware & Darknet-Leaks in Deutschland
Weitere Wasacon-Analysen zu aktuellen Ransomware-Fällen deutscher Unternehmen und Einrichtungen.
Diskussion
0 Beiträge
IT-Budget Quick-Check
Wie viel sollte Ihr Unternehmen jährlich in IT investieren?
Risiko-Level: Mittel · Multiplikator: 1.2×
Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.
Das könnte Sie auch interessieren
 IT-Sicherheit
Dringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
Kritische Apache-Lücke CVE-2026-119618 in HTTP/2 (Versionen 2.4.55–2.4.70, mögliches RCE). Sofortmaßnahme, Patch-Stand und was Ubuntu-Server jetzt tun sollten.
 IT-Sicherheit
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
Am 13. Oktober 2026 informiert die CDU Itzehoe über einen Sicherheitsvorfall in ihrer Managed Nextcloud. Angreifer konnten nach bisherigen Angaben sämtliche gespeicherten Dateien herunterladen – Kontakte, Mitgliedsdaten, interne Dokumente, möglicherweise Beitrags- und Bankdaten. Was der Fall für gemanagte Clouds heißt.
 IT-Sicherheit
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
Am 1. Oktober 2026 entdecken die Hamburger Grünen bei einer Routineprüfung einen automatisierten Angriff auf ihren Mailserver. Mitgliedsdatenbank und Dateiserver bleiben unberührt, Hinweise auf einen Datenabfluss gibt es zunächst nicht. Was der Fall für geteilte IT in Parteien und Unternehmen heißt.
Sind Zugangsdaten Ihres Unternehmens bereits im Umlauf?
Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.
Bekannt aus
