Scroll to top
    Zurück zum Blog
    Live · Betrugsmasche 2026 · AnyDesk
    IT-Sicherheit · Social Engineering · AnyDesk

    Fremder „Administrator" will plötzlich auf Ihren PC

    Eine neue AnyDesk-Betrugswelle 2026 trifft Mittelstand, Praxen und Kanzleien gleichzeitig. Ein Klick auf „Annehmen" – und der Angreifer hat die volle Kontrolle.

    23.06.2026 11 min Lesezeit Remote-Desktop-Scam
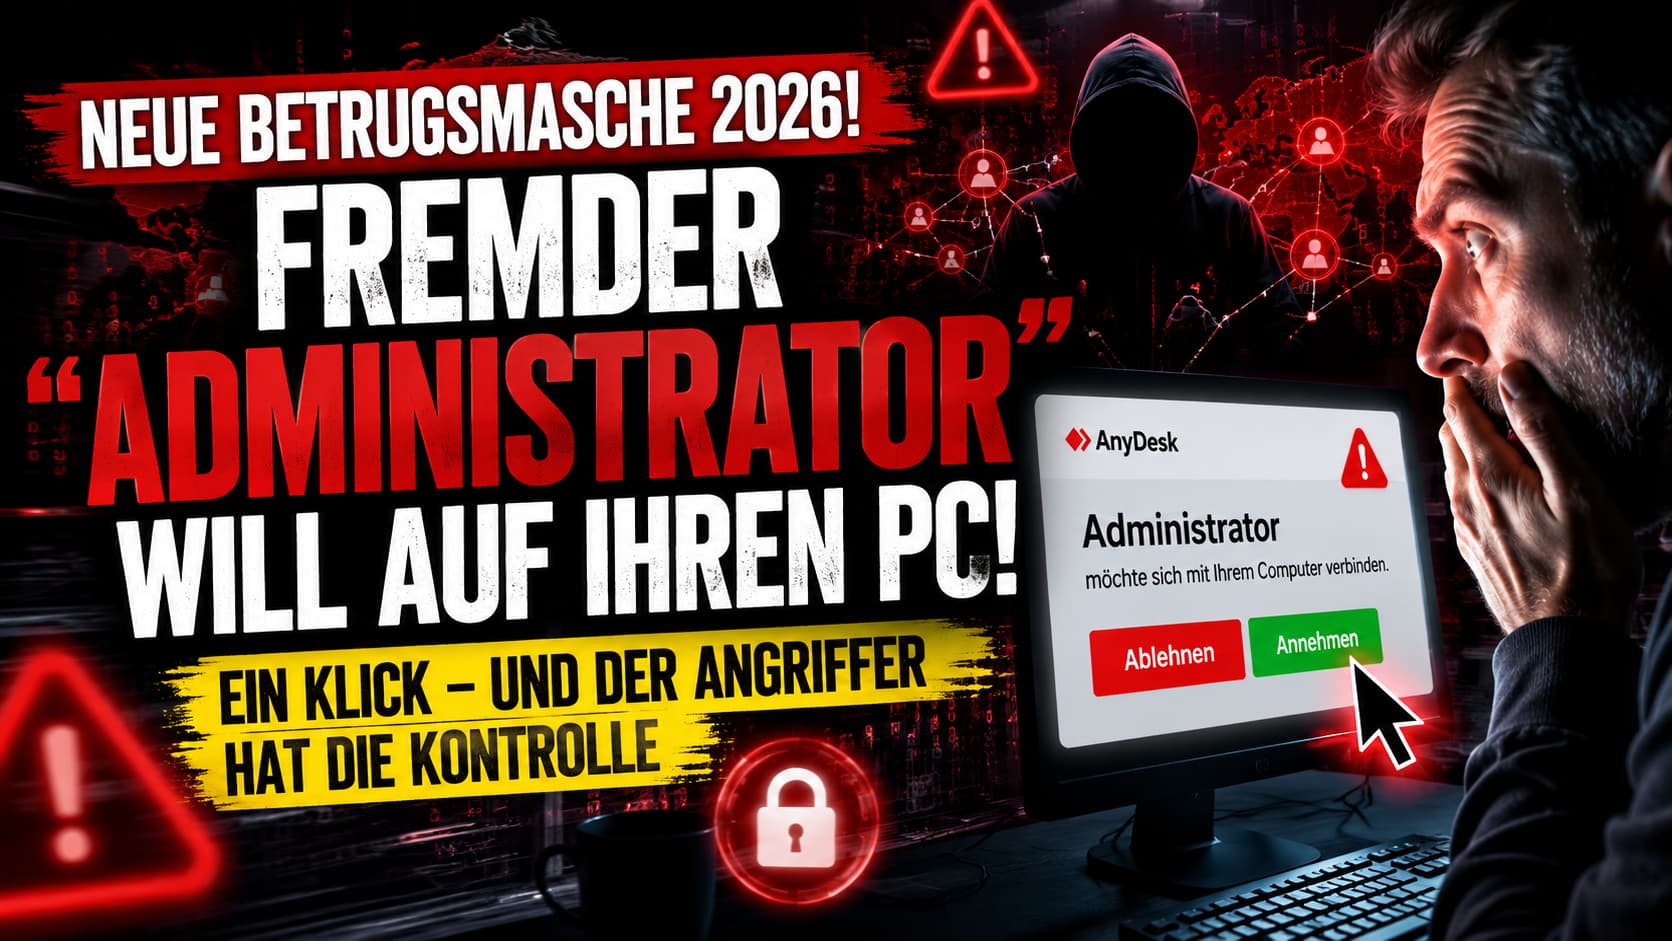
    AnyDesk-Betrugswelle 2026 – Fremder Administrator will auf Firmen-PC
    Threat Intel · AnyDesk-Scam 2026
    Live-Rekonstruktion · 12-Sekunden-Loop
    Outlook
    Excel
    AnyDesk
    14:37 · 23.06.2026
    idle
    Idle → Verbindungsanfrage → Annehmen-Klick → Maus gesperrt + Schadcode → Glitch
    Eigener Vorfall: Plötzlich wollte sich ein „Administrator" verbinden

    Heute haben wir auf einem unserer Systeme eine unerwartete AnyDesk-Verbindungsanfrage erhalten.

    Der angezeigte Name lautete schlicht: „Administrator".

    Das Problem: Niemand aus unserem Unternehmen hatte diese Verbindung angefordert oder angekündigt.

    Für viele Mitarbeiter könnte eine solche Anfrage auf den ersten Blick legitim wirken. Schließlich heißen interne IT-Konten oder Dienstleister häufig ähnlich. Genau darauf scheint diese Methode abzuzielen.

    Die Anfrage wurde selbstverständlich nicht angenommen. Dennoch hat der Vorfall gezeigt, wie schnell ein unachtsamer Klick einem Fremden Zugriff auf einen Unternehmensrechner verschaffen könnte.

    Aus diesem Grund haben wir unsere eingesetzten Fernwartungslösungen überprüft und die Situation zum Anlass genommen, vor dieser Vorgehensweise zu warnen.

    So funktioniert die Masche

    STEP 01
    Brute-Force IDs
    Angreifer probieren 9-stellige AnyDesk-IDs systematisch durch oder kaufen Listen aus Leaks und Help-Desk-Logs.
    STEP 02
    Vertrauens-Tarnung
    Anzeigename wird auf „Administrator", „IT-Support" oder „Helpdesk" gesetzt – wirkt wie eine offizielle Anfrage.
    STEP 03
    1-Klick-Übernahme
    Ein einziger Klick auf „Annehmen" reicht – ab dann hat der Angreifer Maus, Tastatur und Bildschirm im Vollzugriff.

    Die Tarnnamen, auf die alle reinfallen

    Diese Anzeigenamen wirken auf Mitarbeiter automatisch vertrauenswürdig – exakt das nutzen die Angreifer aus:

    Administrator
    IT-Support
    Helpdesk
    System Administrator
    Remote Support

    Was ein Angreifer in Sekunden kann

    Nach dem „Annehmen"-Klick verhält sich AnyDesk wie ein zweiter, unsichtbarer Mitarbeiter mit Vollzugriff:

    Maus & Tastatur übernehmen
    Vollständige Steuerung des Bildschirms in Echtzeit – Klicks, Eingaben, Befehle.
    Schadsoftware installieren
    Stealer, Trojaner, Ransomware – im Hintergrund, ohne UAC-Klick des Opfers.
    Passwörter & 2FA-Codes mitschneiden
    Browser-Login, Banking-Session, Authenticator-Codes – alles auf dem Schirm.
    Netzlaufwerke & Cloud-Drives kapern
    Eingebundene SharePoint-, OneDrive- & Fileserver-Laufwerke sofort erreichbar.
    Defender & Logs ausschalten
    Echtzeitschutz deaktivieren, Ereignisanzeige leeren, Spuren verwischen.
    Konten kapern, Backups löschen
    Microsoft 365, Steuer-Software, Buchhaltung – inklusive Backups, wenn sichtbar.

    Das KI-Problem 2026

    Was früher von Hand oder mit Skripten lief, automatisieren Angreifer 2026 mit KI-gesteuerten Tools – inkl. Voice-Cloning für den Parallel-Anruf. Schätzungen aus Threat-Intel:

    0.00 Mio.
    AnyDesk-Verbindungsversuche pro Tag · Schätzwert 2026

    So erkennen Sie den AnyDesk-Scam

    Diese fünf Warnsignale sollten Sie auswendig kennen:

    • 1Eine AnyDesk-Verbindungsanfrage erscheint, obwohl niemand IT-Support angefordert hat.
    • 2Der Name wirkt extrem vertrauenswürdig: „Administrator", „IT-Support", „Helpdesk".
    • 3Eine fremde Person ruft parallel an und drängt zur Annahme („dringend", „Sicherheit", „Microsoft warnt").
    • 4Sie werden gebeten, AnyDesk schnell zu installieren oder eine 9-stellige ID am Telefon vorzulesen.
    • 5Es gibt Druck oder Zeitnot – ein klassisches Social-Engineering-Muster.

    Sofortmaßnahmen, wenn die Anfrage da ist

    1. Verbindungsanfrage konsequent ablehnen – im Zweifel immer.
    2. Maus- und Tastatur-Hand sofort vom PC nehmen, Bildschirm beobachten.
    3. Bei aktiver Sitzung: Netzwerkkabel ziehen / WLAN ausschalten – sofort.
    4. IT-Verantwortliche informieren, Vorfall dokumentieren (Screenshot, Uhrzeit, ID).
    5. Alle Passwörter rotieren (besonders Microsoft 365, Banking, VPN, Admin).
    6. AnyDesk-ID zurücksetzen oder Client komplett deinstallieren.
    7. MFA-Tokens widerrufen, Sessions in Microsoft 365 / Google beenden.
    8. EDR-Scan durchführen lassen, ggf. Forensik beauftragen.

    Technische Härtung für Unternehmen

    Wer AnyDesk produktiv braucht, sollte den Client nicht in Standardkonfiguration laufen lassen. Diese sechs Maßnahmen sind 2026 Pflicht:

    Access Control Lists / Whitelist
    Eingehende Verbindungen nur von definierten AnyDesk-IDs erlauben.
    Unattended Access deaktivieren
    Kein dauerhafter Zugriff ohne aktive Bestätigung am Gerät.
    Zwei-Faktor-Authentifizierung
    2FA für AnyDesk-Konto + sicheres, einzigartiges Passwort.
    Custom Client mit Allowlist
    Eigene MSI mit fest verdrahteter ID-Liste an Mitarbeiter ausrollen.
    Zentrales Session-Logging
    Alle Verbindungen über SIEM/EDR auswerten – verdächtige IDs flaggen.
    Generische Namen blocken
    Anzeigenamen wie „Administrator", „IT-Support" als Verbindungs-Trigger markieren.

    Betrifft das nur AnyDesk?

    Nein. Die Masche funktioniert technisch bei allen Remote-Desktop-Tools, die ID-basiert verbinden. AnyDesk steht 2026 aber besonders im Fokus:

    AnyDesk
    Aktiv missbraucht
    TeamViewer
    Historisch missbraucht
    RustDesk
    Open-Source, ID-Brute-Force
    Supremo
    Kleinere Welle 2025
    Splashtop
    Härtere Default-Sicherheit

    Meine Konsequenz

    Nach diesem Vorfall habe ich AnyDesk auf meinen Arbeitsgeräten vollständig entfernt. Für Remote-Support setzen wir bei Wasacon auf Lösungen mit Custom-Client, fester ID-Allowlist, erzwungener 2FA und zentralem Session-Logging über unser SOC. Eine namenlose „Administrator"-Anfrage kann so gar nicht erst ankommen.

    Sicherheit entsteht nicht aus Vertrauen in den Anzeigenamen, sondern aus Architektur, Konfiguration und Schulung.

    Sind Ihre Remote-Tools 2026 gehärtet?

    In 10 Fragen bewertet Wasacon, wie widerstandsfähig Ihr Unternehmen gegen AnyDesk-Scams, Helpdesk-Phishing und Remote-Desktop-Übernahmen wirklich ist.

    Häufige Fragen

    Haftungsausschluss: Die auf Wasacon bereitgestellten Inhalte dienen nur zu Informationszwecken. Wir garantieren nicht die Qualität, Genauigkeit oder Vollständigkeit der Informationen aus Drittquellen.


    Diskussion

    0 Beiträge

    Lade Kommentare …
    Neuer Kommentar
    0/2000

    E-Mail wird nur zur Verifizierung verwendet, nicht veröffentlicht. Beiträge werden manuell geprüft.

    IT-Budget Quick-Check

    Wie viel sollte Ihr Unternehmen jährlich in IT investieren?

    Risiko-Level: Mittel · Multiplikator: 1.2×

    Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.

    Das könnte Sie auch interessieren

    Sind Zugangsdaten Ihres Unternehmens bereits im Umlauf?

    Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.

    Bekannt aus

    Wasa Consult, Data Recovery Service, Heinsberg, Nordrhein-Westfalen

