MuddyWater missbraucht Microsoft Teams
Iranische APT tarnt sich als IT-Support
Die staatlich unterstützte Gruppe verteilt Malware, stiehlt Credentials und tarnt Spionage als Chaos-Ransomware-Vorfall.
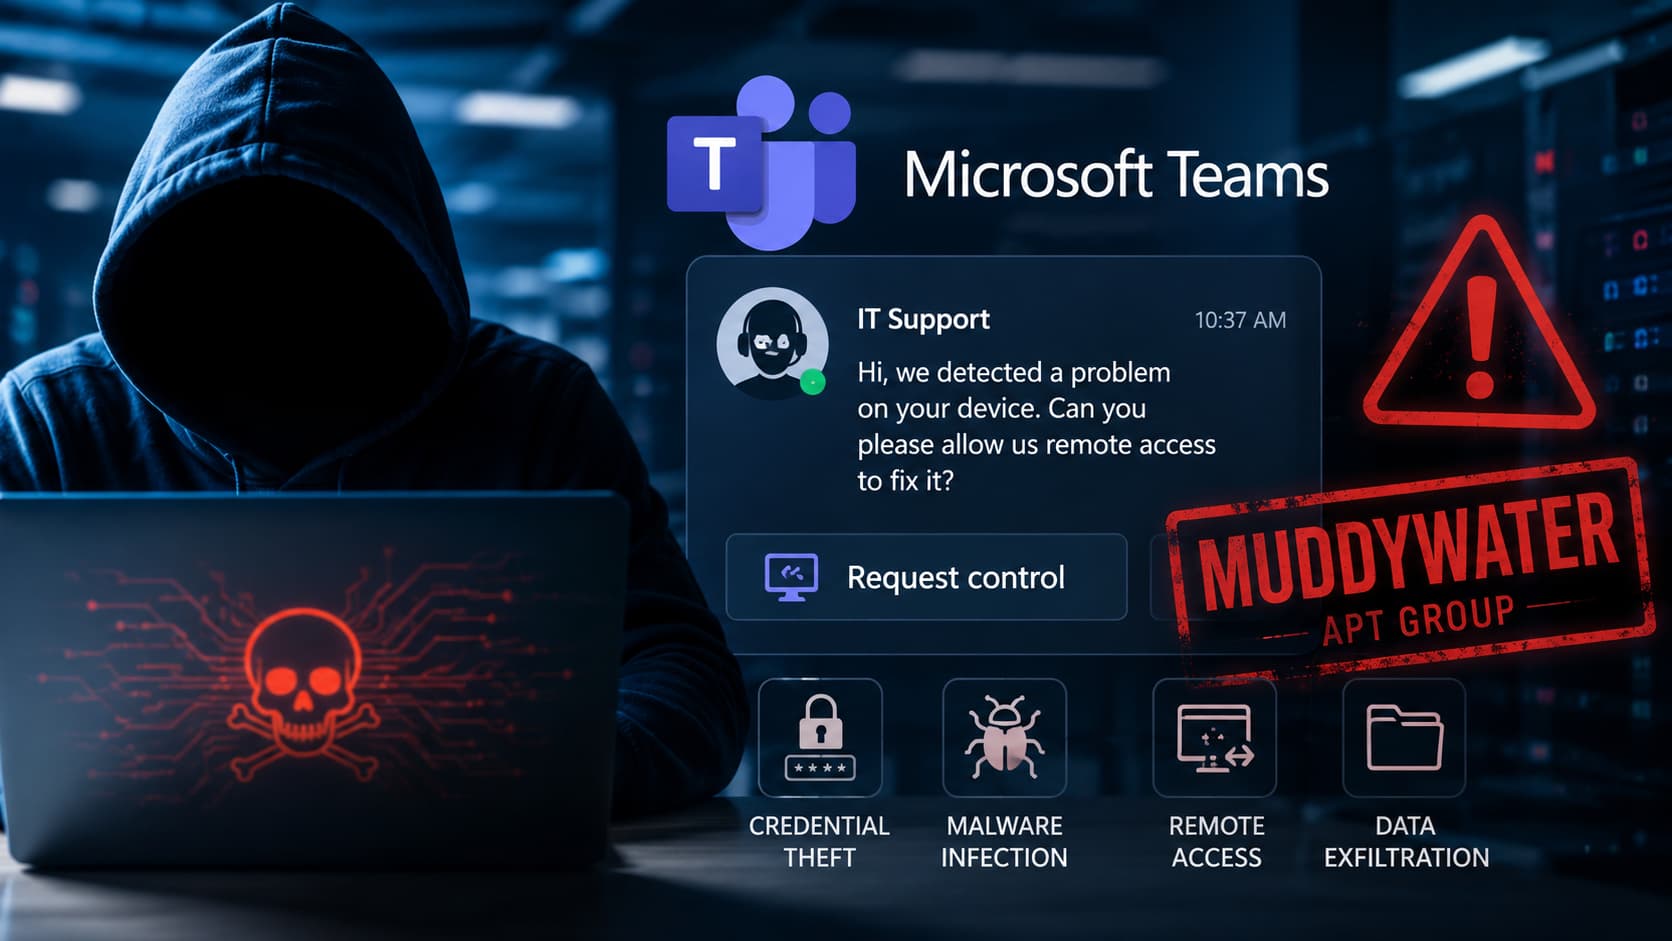
Auf einen Blick
Die iranische APT-Gruppe MuddyWater missbraucht Microsoft Teams, um sich als interner IT-Support auszugeben. Über Quick Assist und PowerShell werden Zugangsdaten gestohlen, Malware nachgeladen und Spionageoperationen als Chaos-Ransomware getarnt. Schutz: externe Teams-Kommunikation einschränken, MFA + Conditional Access, EDR/XDR und gezielte Awareness.
Was ist passiert?
Sicherheitsforscher melden, dass die iranische APT-Gruppe MuddyWater Microsoft Teams als primären Angriffsweg nutzt. Statt klassischer Phishing-Mails werden Mitarbeiter direkt im Chat angeschrieben – getarnt als interner IT-Support.
Der Angriff folgt damit dem gleichen Muster wie zuletzt beim UNC6692-Helpdesk-Angriff – nur mit deutlich tieferem staatlichen Hintergrund und einer Tarnung als Chaos-Ransomware-Vorfall.
Der Angriffsablauf
Die Angreifer kombinieren Social Engineering mit legitimen Remote-Tools. Typischer Ablauf:
Direktnachricht in Teams
Pretexts wie „Wir haben ein Problem auf Ihrem Gerät erkannt“ oder „Ihr Postfach versendet Spam“.
Druckaufbau & Dringlichkeit
Angebliche Wartungsarbeiten oder Sicherheitsvorfälle sollen reflexhaftes Handeln auslösen.
Quick Assist / Remote-Software
Opfer sollen Quick Assist starten oder eine Remote-Lösung wie ScreenConnect zulassen.
Credential- & MFA-Diebstahl
Passwort und MFA-Code werden direkt im Chat oder über Fake-Loginseiten abgegriffen.
PowerShell & Persistenz
Nach dem Zugang folgt PowerShell-Tooling, lateral movement und Aufbau langfristiger Persistenz.
Tarnung als Chaos-Ransomware
Spionage-Operationen werden bewusst als Chaos-Ransomware-Vorfall inszeniert, um die echte Herkunft zu verschleiern.
Wer ist MuddyWater?
MuddyWater zählt zu den bekanntesten iranischen Cybergruppen und wird seit Jahren mit dem iranischen Geheimdienst MOIS in Verbindung gebracht. Die Gruppe ist unter mehreren Aliasen aktiv:
Bisherige Ziele:
- Behörden und Verteidigungsorganisationen
- Energie- und Telekommunikationsunternehmen
- Gesundheitswesen
- NATO-nahe Organisationen
- Industrie- und Mittelstandsunternehmen
Tarnung als „Chaos-Ransomware"
Besonders perfide: Die Operation wird teilweise als Chaos-Ransomware-Vorfall inszeniert. Sicherheitsteams sehen Lösegeldforderungen und verschlüsselte Dateien – und vermuten zunächst eine gewöhnliche Erpressung.
Wirkliches Ziel: Nicht Geld, sondern Spionage, Datendiebstahl und langfristige Persistenz im Netzwerk. Die Ransomware-Inszenierung dient ausschließlich der Verschleierung – Forensik-Teams werden auf eine falsche Spur gelockt.
Toolset: Living off the Land
MuddyWater setzt fast ausschließlich auf legitime Software. Dadurch greifen klassische AV-Lösungen kaum:
Quick Assist
Microsofts eingebaute Remote-Hilfe – legitim, schwer zu blockieren, häufig missbraucht.
PowerShell & LOLBins
Living-off-the-Land-Binaries für Recon, Persistenz und Datenabfluss ohne klassische Malware-Signaturen.
ScreenConnect / Action1
Legitime Remote-Management-Tools werden installiert, um persistenten Fernzugriff zu erhalten.
Custom Backdoors
MuddyWater-spezifische Implants wie BugSleep oder PhonyC2 für C2-Kommunikation.
MITRE ATT&CK Mapping
| Technique | Name | Beschreibung |
|---|---|---|
| T1566.004 | Phishing: Spearphishing Voice | Pretexting per Teams-Chat statt klassischer E-Mail. |
| T1219 | Remote Access Software | Missbrauch legitimer Tools (Quick Assist, ScreenConnect, Action1). |
| T1078 | Valid Accounts | Übernommene Zugangsdaten für laterale Bewegung und Persistenz. |
| T1059.001 | PowerShell | Skript-basiertes Tooling für Recon, Datenabfluss und C2. |
| T1656 | Impersonation | Identitätsmissbrauch als interner IT-Support. |
Sofortmaßnahmen für Unternehmen
Externe Teams-Kommunikation einschränken
Federation und Gastzugriffe nur für vertrauenswürdige Domains erlauben – sonst standardmäßig blockieren.
Phishing-resistente MFA + Conditional Access
FIDO2/Passkeys statt SMS-Codes und risikobasierte Policies für Admin- und Service-Konten.
Quick Assist & Remote-Tools härten
AppLocker oder WDAC für Quick Assist, ScreenConnect, Action1 – bekannte RMM-Tools überwachen.
EDR/XDR mit PowerShell-Monitoring
Verdächtige Skripte, lsass-Zugriffe und neue Persistenzeinträge automatisiert erkennen und korrelieren.
Awareness-Training für Kollaborationstools
Mitarbeiter explizit auf Teams-, Slack-, Zoom- und WhatsApp-Scams sensibilisieren.
Zweikanal-Verifikation für IT-Anfragen
Jede ungewöhnliche Support-Anfrage über Teams per Telefon oder Ticketsystem verifizieren.
Wasacon-Perspektive
Cyberkriminelle hacken 2026 nicht mehr nur Systeme – sie hacken Vertrauen. Wer Microsoft Teams ohne harte Federation- und Conditional-Access-Regeln betreibt, gibt staatlichen Akteuren wie MuddyWater eine offene Tür.
Klassische Antiviren-Lösungen erkennen weder Quick Assist noch missbräuchliche PowerShell-Aufrufe. Wer heute noch ohne EDR/XDR arbeitet, sieht den Angriff erst, wenn die Daten längst weg sind.
Mehr aus dem APT- & Social-Engineering-Cluster
Verwandte Angriffe und Methoden, die ihr im Auge behalten solltet:
Wasacon in deiner Region
IT-Sicherheit, EDR/XDR und Awareness-Trainings vor Ort:
Häufige Fragen
Haftungsausschluss: Die auf Wasacon bereitgestellten Inhalte dienen nur zu Informationszwecken. Wir garantieren nicht die Qualität, Genauigkeit oder Vollständigkeit der Informationen aus Drittquellen.
Teams-Angriffe stoppen, bevor sie eskalieren
Wir prüfen eure Teams-Konfiguration, härten Quick Assist & Co. und implementieren modernes EDR/XDR – bevor MuddyWater oder Nachahmer zuschlagen.
Diskussion
0 Beiträge
IT-Budget Quick-Check
Wie viel sollte Ihr Unternehmen jährlich in IT investieren?
Risiko-Level: Mittel · Multiplikator: 1.2×
Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.
Das könnte Sie auch interessieren
 IT-Sicherheit
pm-energy gehackt? Qilin listet „Die Solarexperten“ aus Reesdorf im Darknet
Seit dem 9. August 2026 führt die Ransomware-Gruppe Qilin die pm-energy GmbH aus Reesdorf (Schleswig-Holstein) auf ihrer Leak-Seite. Was belegt ist, was Täterbehauptung bleibt – und warum Photovoltaik-Projektdaten besonders sensibel sind.
 IT-Sicherheit
Clausing Tiefbau gehackt? Qilin listet Osnabrücker Infrastruktur-Spezialisten im Darknet
Seit dem 8. August 2026 führt die Ransomware-Gruppe Qilin die Clausing GmbH Tiefbauunternehmen aus Osnabrück auf ihrer Darknet-Leak-Seite. Was belegt ist, was Täterbehauptung bleibt – und warum die digitalisierten Bauprozesse den Fall brisant machen.
 IT-Sicherheit
The Gentlemen listet INKA Group: Hinter der unscheinbaren Münchner Immobilienholding steckt ein weit größeres Firmengeflecht
Seit dem 7. August 2026 führt die Ransomware-Gruppe The Gentlemen die Münchner INKA Group GmbH & Co. KG als mutmaßliches Opfer. Register- und Konzerndaten zeigen ein verzweigtes Immobiliennetz – bis hin zur Hasen-Immobilien AG mit 230,5 Mio. € Bilanzsumme.
Sind Zugangsdaten Ihres Unternehmens bereits im Umlauf?
Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.
Bekannt aus
