IT-Sicherheit · Analyse
Ein Lehrstuhl reichte: Der Cyberangriff an der Universität Mannheim
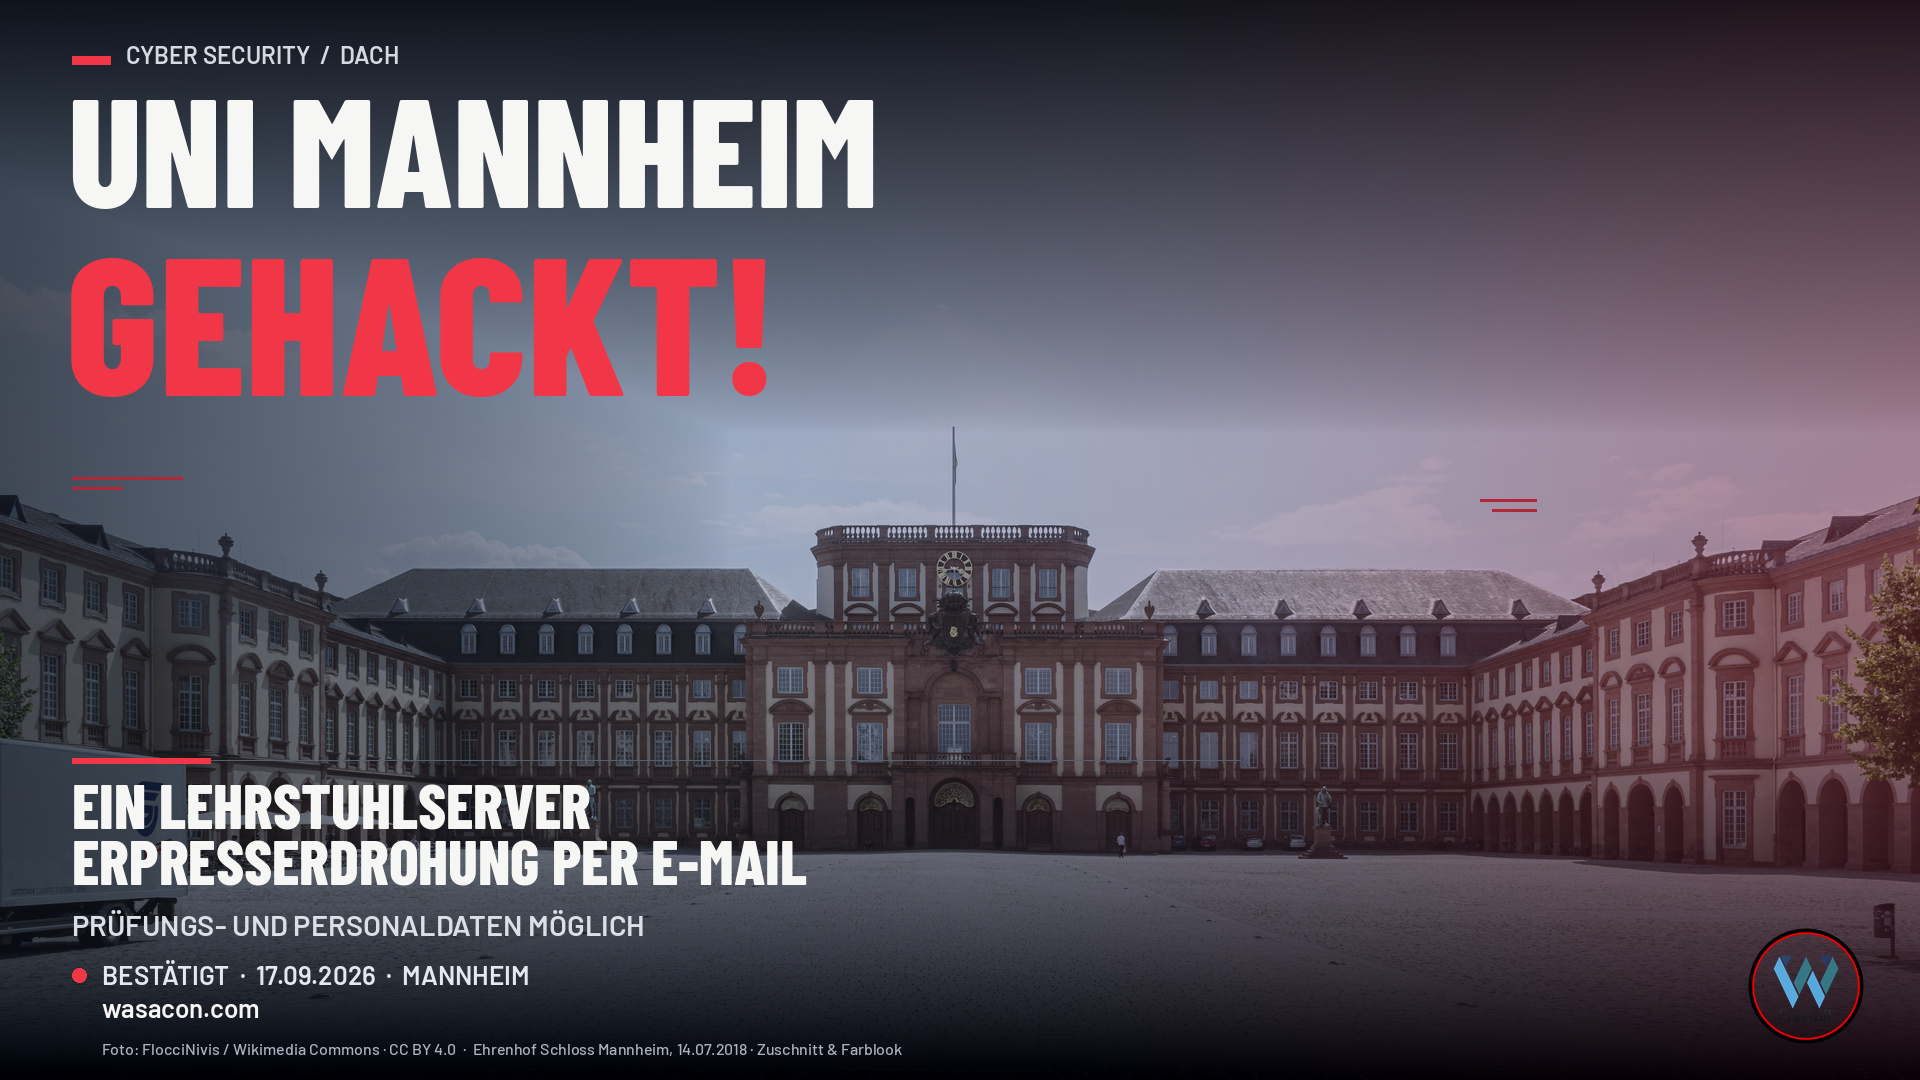
Am 17. September 2026 stellt die Universität Mannheim fest, dass sich Unbekannte unrechtmäßigen Zugang zu einem Server des Lehrstuhls für Wirtschaftspädagogik – Learning, Design & Technology verschafft haben. Der Server wird umgehend heruntergefahren und vom übrigen universitären Cloud-System isoliert. Noch am selben Tag, so die FAQ der Universität, erhält der Lehrstuhlinhaber eine E-Mail, in der die Angreifer mit der Veröffentlichung der auf dem Server liegenden Daten drohen.
Fünf Tage später, am 22. September, macht die Hochschule den Vorfall öffentlich. Eingeschaltet sind Universitäts-IT, Chief Information Officer, Stabsstelle Informationssicherheit und Servicestelle Datenschutz, außerdem das Landeskriminalamt Baden-Württemberg, die Cybersicherheitsagentur des Landes, der Datenschutzbeauftragte der Universität und der Landesbeauftragte für Datenschutz und Informationsfreiheit. Ein Krisenstab tagt seit der Entdeckung regelmäßig. Die forensische Untersuchung dauert an. Belastbare Angaben dazu, seit wann der Zugriff bestand, welche Daten tatsächlich kopiert wurden und in welchem Umfang, kann die Universität zu diesem Zeitpunkt nicht machen.
Der Fall ist kein Angriff auf „die Uni“ als Ganzes. Er trifft einen einzelnen Lehrstuhlserver – und auf dem liegen nach ersten Erkenntnissen ausgerechnet Studien- und Prüfungsleistungen, Personalunterlagen und Daten von Kooperationspartnern. Genau das solltest du dir merken, wenn in deiner Organisation Fachbereiche eigene Server betreiben oder eigene Cloud-Bereiche nutzen, auf denen mehr liegt, als die zentrale IT im Blick hat.
Ein Server, eine Cloud, drei Personengruppen
Die Universität beschreibt den technischen Ort des Angriffs genauer, als es viele Hochschulen tun. Es handelt sich um einen Server eines einzelnen Lehrstuhls, der offenbar an das universitäre Cloud-System angebunden war: Nach der Entdeckung wird er nicht nur heruntergefahren, sondern „vom restlichen (universitären) Cloud-System isoliert“. Diese Formulierung in der FAQ ist wichtig. Sie sagt, dass der Lehrstuhlserver kein völlig abgetrenntes Gerät im Keller war, sondern Teil einer gemeinsamen Cloud. Sie sagt zugleich, dass die Universität ihn von dieser Cloud trennen konnte. Ob der Angreifer über diesen Server hinaus ins übrige Cloud-System gelangt ist, teilt die Hochschule nicht mit. Die öffentliche Darstellung beschränkt den bestätigten Zugriff auf diesen einen Server.
Auf diesem einen Server lagen nach ersten Erkenntnissen Daten, die in einer Universität zu den empfindlichsten gehören. Für Studierende des Lehrstuhls nennt die FAQ ausdrücklich Hausarbeiten, Seminararbeiten, Abschlussarbeiten und die dazugehörigen Notenlisten. Das sind nicht nur Noten, das sind Texte, in denen Menschen über Monate gearbeitet haben, oft mit persönlichen Themen, mit Gutachten, mit Kommentaren der Lehrenden. Für Beschäftigte des Lehrstuhls nennt sie Personaldaten, die zur Begründung eines Beschäftigungsverhältnisses nötig sind – Bewerbungsunterlagen, Einstellungs- und Verlängerungsanträge – und Unterlagen zur Abrechnung von Dienstreisen. Für Kooperationspartner kommen Daten aus gemeinsamen Projekten, aus Beschaffungen, Publikationen und aus Ämtern des Lehrstuhlinhabers in Betracht.
In allen drei Gruppen gilt derselbe Vorbehalt: Es ist ungeklärt, ob und welche Daten tatsächlich kopiert wurden. Die Universität sagt das wiederholt und deutlich. Sie sagt auch, sobald nähere Kenntnisse vorliegen, würden die jeweils Betroffenen direkt informiert, soweit möglich. Über die genaue Zahl gibt es noch keine Erkenntnisse. Diese Zurückhaltung ist redlich. Sie bedeutet für Betroffene zugleich eine längere Ungewissheit: Man kann zu dem Lehrstuhl gehört haben und weiß trotzdem nicht, ob die eigene Abschlussarbeit oder die eigene Bewerbung in der Beute liegt.
Was die Universität ausschließen kann, ist die Manipulation der Prüfungsergebnisse. Die Verfahren seien abgeschlossen, die Ergebnisse in Portal² verbucht, die Bestände lägen weiterhin vollständig vor, der Studien- und Prüfungsbetrieb sei nicht beeinträchtigt. Das trennt zwei Risiken, die in der öffentlichen Debatte oft zusammenfallen: den Diebstahl einer Kopie und die Verfälschung des Originals. Das Original im Campusmanagement gilt als unangetastet. Die Kopie auf dem Lehrstuhlserver – und das, was die Angreifer davon mitgenommen haben könnten – steht auf einem anderen Blatt.
„Es können daher aktuell keine belastbaren Angaben dazu gemacht werden, seit wann der Zugriff bestand, welche Daten betroffen sind und in welchem Umfang Daten in die Hände Dritter gelangt sind.“
Die Drohung und das, was folgt
Zur Erpressung ist die öffentliche Lage knapp, aber eindeutig. Unbekannte haben sich Zugang verschafft. Der Lehrstuhlinhaber erhält eine Drohung, die auf dem Server liegenden Daten zu veröffentlichen. Die FAQ datiert diese Drohung auf den 17. September und bezeichnet sie als E-Mail. Die Mitteilung spricht von einem „Schreiben“, das der Lehrstuhlinhaber „anschließend“ erhalten habe. Beides ist mit dem 17. September vereinbar; eine genauere Reihenfolge – erst Entdeckung, dann Mail, oder Entdeckung durch die Mail – veröffentlicht die Universität nicht.
Nach bisherigen Erkenntnissen vom 22. September gibt es keine Anhaltspunkte für eine Veröffentlichung der Datensätze. Das ist ein Kenntnisstand fünf Tage nach der Entdeckung, keine langfristige Entwarnung. Ob später etwas auf einer Leak-Seite erschien, ist in den vorliegenden Quellen nicht dokumentiert. Die Universität rät trotzdem zu Vorsichtsmaßnahmen, die genau auf eine solche Drohung zugeschnitten sind: besonders Nachrichten prüfen, die vermeintlich vom betroffenen Lehrstuhl stammen; keine Informationen ungeprüft herausgeben; Bankkonto kontrollieren; Passwörter aus dem Universitätskontext ändern. Mitarbeitende der Universität, so die FAQ, werden „zu keinem Zeitpunkt“ nach Zugangsdaten fragen.
Der Einfallsweg bleibt offen. Die Mitteilung und die FAQ nennen weder eine Schwachstelle noch ein kompromittiertes Konto noch eine falsch konfigurierte Freigabe. Der Satz, Landeskriminalamt und Cybersicherheitsagentur unterstützten die Universität „bei der Aufklärung und bei Sicherheitsmaßnahmen zur Abwehr möglicher weiterer Angriffe“, zeigt, dass die Hochschule weitere Versuche nicht ausschließt. Eine englische Fassung der Mitteilung steht unter Cyberattack on a department’s server. Die Fakultät für Betriebswirtschaftslehre hat den deutschen Text unter derselben Überschrift mit veröffentlicht.
Zeitstrahl des Ablaufs
Unbekannter Beginn des Zugriffs:
Die Universität kann am 22. September nicht sagen, seit wann der Zugang bestand. Quelle: Mitteilung und FAQ.17. September 2026:
Der Angriff wird festgestellt. Der Server wird heruntergefahren und vom übrigen universitären Cloud-System isoliert. Der Lehrstuhlinhaber erhält eine E-Mail mit der Drohung, Daten zu veröffentlichen. Der Krisenstab tritt kurz nach Bekanntwerden zusammen. Das LKA wird umgehend eingeschaltet. Quellen: Mitteilung, FAQ.17. bis 22. September 2026:
Forensik und Sachverhaltsaufklärung, Einbindung von Universitäts-IT, CIO, Informationssicherheit, Datenschutz, Cybersicherheitsagentur und Landesdatenschutzbeauftragtem. Der Krisenstab bespricht sich regelmäßig.22. September 2026:
Die Universität veröffentlicht die Mitteilung und die FAQ (Stand 22.9.2026). Sie nennt die möglichen Personengruppen, schließt eine Manipulation der Prüfungsergebnisse aus und berichtet, es gebe keine Anhaltspunkte für eine Veröffentlichung. Eine spätere öffentliche Fortschreibung ist in den vorliegenden Quellen nicht auffindbar.
Was heißt das für dein Unternehmen?
Der Angriff gilt einem Lehrstuhl einer Universität. Das Muster gilt für jedes Unternehmen mit Fachabteilungen, Niederlassungen oder Projektteams, die eigene Server, eigene Cloud-Bereiche oder eigene „Arbeitsablagen“ betreiben.
- 1.
Ein einzelner Fachserver reicht als Tatort.
In Mannheim war nicht die zentrale Campusplattform das bestätigte Ziel, sondern der Server eines Lehrstuhls. Übersetzt auf ein Unternehmen: die Niederlassung mit dem eigenen Dateiserver, das Projekt mit dem eigenen Share, die Abteilung, die sich „ihr System“ selbst beschafft hat. Deine Sicherheit ist so gut wie die schwächste dieser Inseln – besonders dann, wenn dort ausgerechnet Prüfungs-, Personal- oder Vertragsdaten liegen, die in das zentrale System nicht hineingehören. - 2.
Fachserver inventarisieren und an die zentrale Sicherheit anbinden.
Die Universität konnte den Server vom übrigen Cloud-System isolieren. Das setzt voraus, dass sie ihn kennt und dass eine Isolierung technisch möglich ist. Erstelle eine Liste aller Server und Cloud-Bereiche, die Fachbereiche selbst betreiben, wer sie administriert, welche Daten dort liegen und wie du sie im Ernstfall vom Netz nimmst. Ein Server, den die zentrale IT nicht auf der Liste hat, kann sie auch nicht herunterfahren. - 3.
Prüfungs-, Personal- und Kooperationsdaten nicht auf dem Arbeits-Server der Abteilung lassen.
Hausarbeiten, Notenlisten, Bewerbungsunterlagen und Reiseabrechnungen haben auf einem einzelnen Lehrstuhl- oder Abteilungsserver nichts zu suchen, wenn ein zentrales, härter überwachtes System zur Verfügung steht. Portal², so die Universität, war für die verbuchten Prüfungsergebnisse der sichere Ort. Die Kopie auf dem Lehrstuhlserver ist das Risiko gewesen. In deinem Unternehmen gilt dasselbe: Originale in das führende System, Arbeitskopien befristen und löschen. - 4.
Eine Erpressungsmail einkalkulieren und die Kommunikation vorbereiten.
Die Drohung kam als E-Mail an den Lehrstuhlinhaber. Das ist ein klassischer zweiter Schritt nach einem Datendiebstahl. Lege fest, wer eine solche Mail entgegennimmt, wer entscheidet und wie ihr intern und extern sprecht. Die Universität hat innerhalb von fünf Tagen eine klare öffentliche FAQ vorgelegt: was möglich betroffen ist, was ausgeschlossen ist, was ungeklärt bleibt, und wie sich mögliche Betroffene schützen. Genau diese Unterscheidung solltest du vorbereiten, bevor du sie brauchst. - 5.
Betroffene direkt informieren – und die Ungewissheit benennen.
Die Universität sagt, sie werde Betroffene direkt informieren, sobald sie mehr weiß, und dass die Zahl noch unbekannt ist. Das ist anstrengend für alle, die am Lehrstuhl studiert oder gearbeitet haben. Es ist trotzdem besser als eine vorschnelle Entwarnung. Plane den Weg, einzelne Personen zu erreichen, und eine öffentliche Stelle für Rückfragen. Die Universität nennt dafür eine eigene Adresse. - 6.
Mit Phishing rechnen, das echte Seminar- oder Personalsachen kennt.
Selbst ohne Veröffentlichung reichen Hausarbeiten, Notenlisten oder Bewerbungsunterlagen für täuschend echte Nachrichten. Die Universität warnt genau davor und sagt klar: Beschäftigte fragen niemals nach Zugangsdaten. Übernimm diesen Satz für dein Unternehmen, und prüfe, über welche Kanäle ihr jemals Kontakt aufnehmt.
Wenn du prüfen willst, welche Fachserver, Cloud-Inseln und Datenablagen in deinem Unternehmen ein vergleichbares Einfallstor bilden, kannst du dafür ein Security-Audit von Wasa Consult nutzen. Der Fall Mannheim zeigt vor allem eines: Es muss nicht die ganze Organisation fallen. Ein einzelner Server mit den falschen Daten reicht.
Häufige Fragen
Quellen
- Universität Mannheim: Cyberangriff auf Server eines Lehrstuhls, 22.9.2026. Öffentliche Erstmeldung: Feststellung am 17. September, Trennung vom Universitätsnetz, Drohung an den Lehrstuhlinhaber, mögliche Personengruppen, laufende Forensik, eingebundene Stellen.
- Universität Mannheim: Cyberangriff auf Server eines Lehrstuhls: Antworten auf häufige Fragen, Stand 22.9.2026. Ergänzende Angaben: E-Mail-Drohung vom 17. September, Isolierung vom universitären Cloud-System, Krisenstab, konkrete Prüfungs- und Personaldaten, Portal², keine Anhaltspunkte für Veröffentlichung, Verhaltenshinweise, Kontaktadresse.
- Universität Mannheim (englische Fassung): Cyberattack on a department’s server.
- Fakultät für Betriebswirtschaftslehre der Universität Mannheim: Cyberangriff auf Server eines Lehrstuhls, 22.9.2026. Wiederveröffentlichung der Mitteilung.
- Universität Mannheim, Stabsstelle Informationssicherheit: Informationssicherheit, mit Verweis auf die Mitteilung zum Vorfall.
- KonBriefing: Cyberangriffe auf Universitäten. Einordnung des Falls in die Hochschulberichterstattung, mit Verweis auf die Universitäts-Mitteilung.