


Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)

Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenHard- & Software Services
Professionelle Installation und Konfiguration Ihrer IT-Infrastruktur. Wir richten Ihre Hardware und Software fachgerecht ein, damit Sie sofort produktiv arbeiten können. Von der Erstinstallation bis zur Optimierung bestehender Systeme - wir sorgen für einen reibungslosen Betrieb.
IT-Infrastruktur Beratung
Strategische IT-Beratung und Planung für Ihr Unternehmen. Wir analysieren Ihre bestehende IT-Landschaft, identifizieren Optimierungspotenziale und entwickeln maßgeschneiderte Konzepte für Ihre digitale Zukunft. Von der Infrastruktur-Architektur bis zur technologischen Roadmap.
Video Überwachungslösungen
Professionelle Videoüberwachung mit KI-gestützter Analyse, Kennzeichenerkennung und intelligenten Alarmsystemen. Von einzelnen Kameras bis hin zu skalierbaren Multi-Standort-Lösungen mit branchenführender Hardware und intuitiver Software. DSGVO-konform implementiert.
Fast Help
PREMIUM 24/7Notfall-Hotline · Rückruf 15–60 Min · 3 Pakete
Ransomware Live
LIVELade Threat Intel…
Cyber Threats
LIVELade Threat Feed…
Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)
Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenKontakt zur Basis
Launch Sequence
Möbel Mayer gehackt? SafePay listet geschlossenes Möbelhaus im Darknet
Wurden Altdaten ehemaliger Kunden gestohlen? Das Kemptener Traditionshaus hat seinen Geschäftsbetrieb bereits am 31.12.2025 eingestellt. Fast sieben Monate später taucht die Domain moebelmayer.de auf der SafePay-Leak-Seite auf – ein Lehrstück über den digitalen Unternehmensnachlass.
Firma weg – Daten noch da?
Am 27. Juli 2026 tauchte die Domain moebelmayer.de auf der Darknet-Leak-Seite der Ransomware-Gruppe SafePay auf. Hinter der Domain steht die r&s mayer GmbH aus Kempten-Hirschdorf. Das dahinterstehende traditionsreiche Möbelhaus Möbel Mayer hat seinen operativen Geschäftsbetrieb bereits am 31. Dezember 2025 nach 67 Jahren eingestellt.
Belegt ist ausschließlich der Eintrag. Es gibt keine öffentliche Datenprobe, keine bekannte Datenmenge, keine Lösegeldsumme, keine bestätigte Verschlüsselung. Die viel interessantere Frage lautet nicht „wurde ein Möbelhaus gehackt?", sondern: „Wie schützt man die Daten eines Unternehmens, das es operativ gar nicht mehr gibt?"
Quellen: Öffentliche Meldungen zur Geschäftsaufgabe (u. a. EUWID Möbelmarkt), Handelsregister HRB 5174 Amtsgericht Kempten, Räumungsverkauf-Kommunikation moebelmayer.de sowie Ransomware-Tracker (RansomLook, RansomFeed, SOCRadar; SafePay-Leak-Seite 27.07.2026).
Was bislang bekannt ist
Threat-Intelligence-Dienste führen moebelmayer.de aktuell als von SafePay beanspruchtes Opfer. SOCRadar listet die Domain als deutsches SafePay-Ziel aus dem Bereich „Retail & E-Commerce" und kennzeichnet den Status ausdrücklich als „Claimed" – also von der Tätergruppe behauptet. RansomLook registrierte den Eintrag am 27.07.2026 um 20:57 Uhr, RansomFeed erfasste die SafePay-Veröffentlichung bereits um 19:03 Uhr.
Eine Veröffentlichung auf einer Ransomware-Leak-Seite bedeutet zunächst lediglich: Die Täter behaupten, Zugriff auf Systeme oder Daten gehabt zu haben. Sie beweist noch nicht unabhängig, wann der Angriff stattgefunden hat, über welches System SafePay möglicherweise eingedrungen ist, ob Server verschlüsselt wurden, welche Daten kopiert wurden – oder ob die Täter überhaupt erst nach der Geschäftsaufgabe Zugriff erhielten.
Seit 2025 geschlossen – jetzt im Darknet
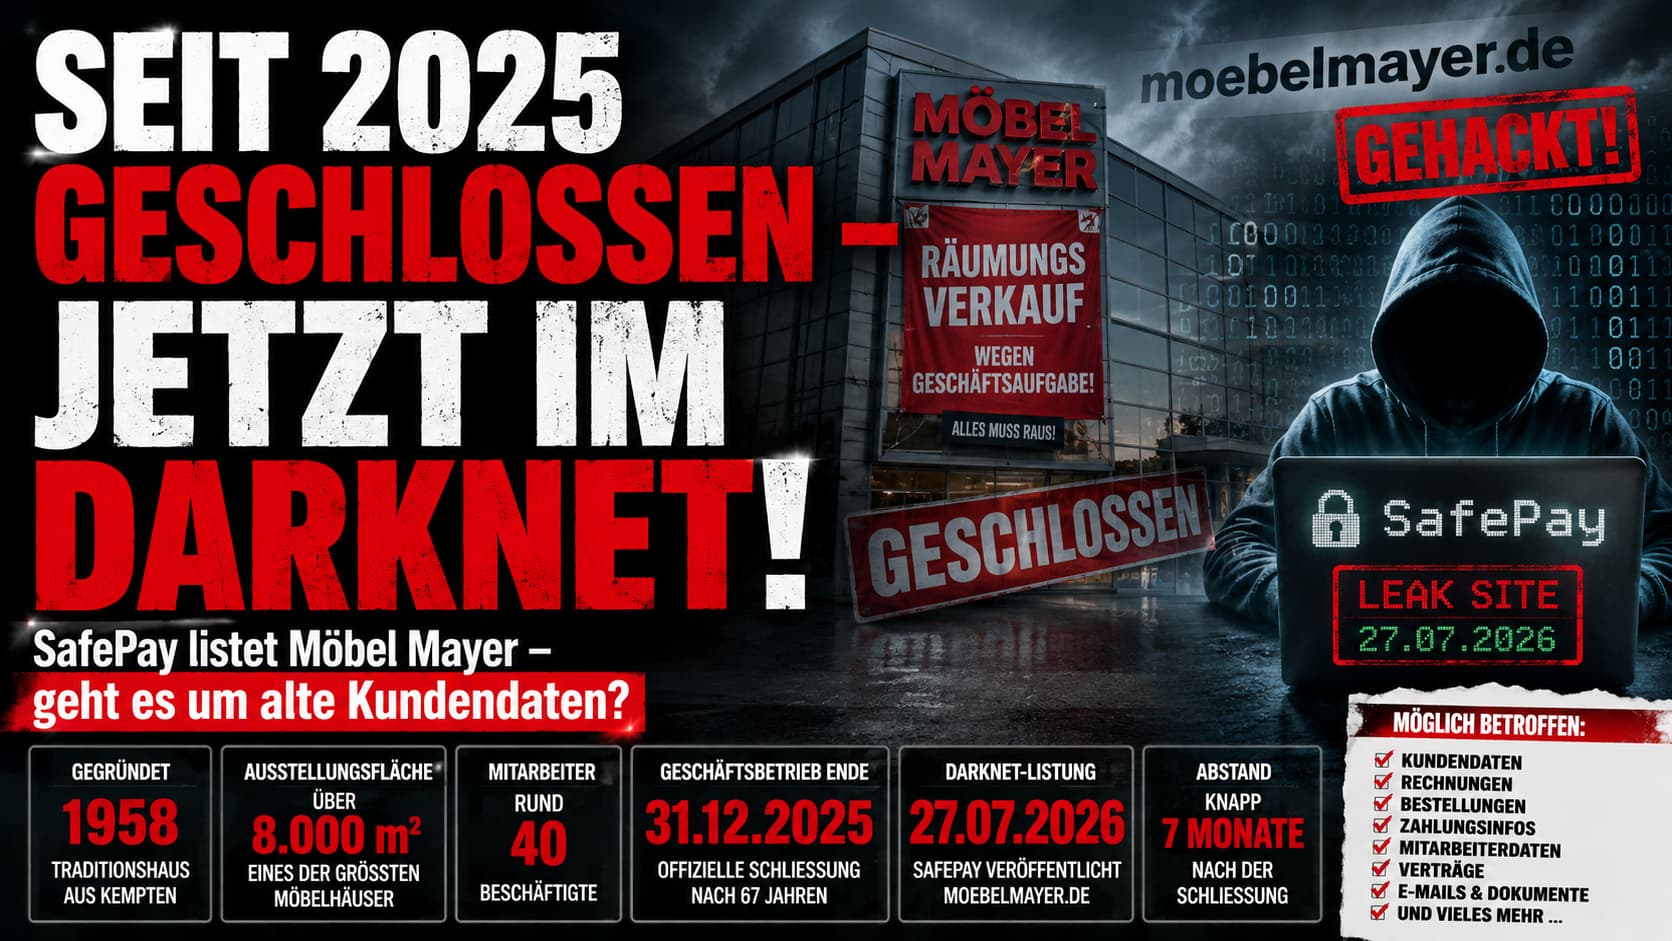
Die Infografik fasst die wichtigsten öffentlich bekannten Eckdaten zur r&s mayer GmbH sowie mutmaßlich betroffene Datenklassen zusammen. Alle Angaben zum Cybervorfall sind unbestätigt.
Was belegt ist – und was nicht
| Aussage | Status |
|---|---|
| moebelmayer.de auf SafePay-Leak-Seite gelistet | belegt (27.07.2026) |
| Operativer Geschäftsbetrieb bereits eingestellt | belegt (31.12.2025) |
| Zeitpunkt des tatsächlichen Angriffs | unbekannt |
| Datenmenge / Datenarten | unbekannt |
| Beispieldateien / Datenprobe | keine erkennbar |
| Lösegeldforderung | nicht öffentlich |
| Verschlüsselung bestätigt | nein |
| Datenabfluss bestätigt | nein |
| Angriffsmethode | unbekannt |
| Öffentliche Stellungnahme r&s mayer GmbH | keine |
Eine Erwähnung auf einer Leak-Seite ist zunächst nur eine Behauptung der Täter, kein Beleg für einen erfolgreichen Angriff oder Datenabfluss.
Möbel Mayer – seit 31.12.2025 geschlossen
Das traditionsreiche Möbelhaus Möbel Mayer aus Kempten-Hirschdorf bestand seit 1958. Im September 2025 wurde offiziell bekanntgegeben, dass der Geschäftsbetrieb zum 31. Dezember 2025 geordnet eingestellt wird. Als Gründe wurden die angespannte wirtschaftliche Lage, Probleme im Lieferantennetzwerk und fehlendes Fachpersonal genannt.
Das ehemalige Möbelhaus selbst sprach im Rahmen seines Räumungsverkaufs von mehr als 8.000 Quadratmetern Ausstellungsfläche und einem Warenbestand in Millionenhöhe. Historische Unternehmensinformationen aus 2021 nannten zudem rund 40 Mitarbeiterinnen und Mitarbeiter. Im aktuellen Impressum der Website wird weiterhin die r&s mayer GmbH, Laubener Straße 18, 87439 Kempten-Hirschdorf, HRB 5174 (AG Kempten) geführt.
Geschäftsaufgabe ≠ „GmbH verschwindet am nächsten Tag"
Bei einer GmbH liegt zwischen der Einstellung des operativen Geschäfts und der endgültigen Löschung meist eine Abwicklungsphase. Das GmbH-Gesetz kennt dabei das sogenannte Sperrjahr nach § 73 GmbHG: Vermögen darf grundsätzlich erst ein Jahr nach dem Gläubigeraufruf verteilt werden. Nach § 74 GmbHG müssen Bücher und Schriften nach Beendigung der Liquidation sogar zehn Jahre aufbewahrt werden.
Diese Pflichten bedeuten jedoch nicht, dass alte Server, VPN-Zugänge, Remote-Desktop-Systeme oder Cloud-Umgebungen währenddessen öffentlich erreichbar bleiben müssen. Aufbewahrung und Erreichbarkeit sind zwei völlig verschiedene Dinge. Ein Rechnungsarchiv kann verschlüsselt und vom Internet getrennt gespeichert werden – ein ehemaliger Firmenserver mit alten Benutzerkonten und möglicherweise längst ungepatchter Software muss dafür nicht online bleiben.
Wann fand der Angriff tatsächlich statt? Drei Szenarien
Die Veröffentlichung am 27. Juli 2026 ist nicht automatisch das Datum des Einbruchs. Ransomware-Gruppen veröffentlichen Opfer teils Tage, Wochen oder Monate später auf ihren Leak-Seiten. Es sind mindestens drei Szenarien denkbar:
SafePay oder ein Vorgänger hatte bereits im laufenden Betrieb Zugriff, Daten wurden 2025 kopiert und erst im Juli 2026 zur Erpressung verwendet.
Zwischen Januar und Februar 2026 waren noch Buchhaltung und Kundendienst aktiv. Übergangsphasen mit reduziertem Monitoring sind für Angreifer besonders attraktiv.
SafePay hätte erst im Sommer 2026 Zugriff bekommen – dann müsste geklärt werden, welche Systeme fast 7 Monate nach dem letzten Verkaufstag noch aus dem Internet erreichbar waren.
Eintrag beruht auf veralteten, fremden oder falsch zugeordneten Daten – kommt bei SafePay vereinzelt vor.
Welches Szenario zutrifft, lässt sich derzeit nicht öffentlich bestimmen.
Wurden möglicherweise Altdaten ehemaliger Kunden gestohlen?
Bei einem geschlossenen Unternehmen können alte Datenbestände für Cyberkriminelle sogar interessanter sein als die aktuelle Infrastruktur. Ein Möbelhaus dieser Größenordnung dürfte während der letzten Jahre erhebliche personenbezogene Datenmengen verarbeitet haben. Ob SafePay solche Informationen kopiert hat, ist nicht bekannt – die folgenden Kategorien wären typischerweise vorhanden:
Name, Anschrift, Telefon, E-Mail – aus der Warenwirtschaft
Kaufverträge, Auftragshistorien, Konditionen, offene Posten
SEPA-Daten, Ratenverträge, Finanzierungsvereinbarungen
Aufmaße, individuelle Konfigurationen, Küchenpläne
Ehemalige Mitarbeitende, Lohnkonten, Bewerbungen
Lieferanten, Preislisten, interne Kalkulationen
- Kundenstammdaten
- Rechnungen & Zahlungen
- Personal & Lohn
- Möbel-/Küchenplanung
- Warenwirtschaft
Modellwerte basierend auf publizierten SafePay-Leak-Analysen. Keine Aussage über konkret bei Möbel Mayer entwendete Daten.
IT-Offboarding bei einer Geschäftsaufgabe
Viele Unternehmen investieren erhebliche Ressourcen in die sichere Inbetriebnahme von IT. Deutlich weniger Aufmerksamkeit bekommt der umgekehrte Prozess: das sichere Abschalten einer vollständigen Unternehmens-IT. Spätestens mit dem Ende des operativen Betriebs sollte eine vollständige Bestandsaufnahme stattfinden:
Firewall, VPN, Remote Desktop, Fernwartung, NAS, Webserver, Cloud.
Mitarbeiter, Admins, ehemalige Dienstleister, Servicepartner.
Nicht mehr produktiv genutzte Systeme gehören offline.
Aufbewahrungspflichtige Daten in ein isoliertes, verschlüsseltes Archiv.
Alte Backups enthalten oft riesige Mengen personenbezogener Daten.
M365, Google Workspace, Dropbox, ERP-Clouds bestehen unabhängig vom Standort weiter.
Eine Geschäftsaufgabe braucht ein genauso strukturiertes IT-Projekt wie eine Unternehmensgründung.
SafePay listet am 27. Juli mehrere deutsche Ziele
SafePay veröffentlichte am 27. Juli 2026 innerhalb eines sehr kurzen Zeitraums mehrere deutsche Unternehmen und Organisationen auf einschlägigen Leak-Trackern. Ob diese Fälle technisch miteinander zusammenhängen oder von SafePay lediglich gemeinsam veröffentlicht wurden, ist derzeit nicht bekannt.
Auswahl deutscher SafePay-Einträge vom 27.07.2026 laut RansomFeed / RansomLook / SOCRadar.
Die wichtigsten offenen Fragen
Wasacon-Perspektive: Der digitale Unternehmensnachlass
Bei einer klassischen Geschäftsaufgabe stehen Mitarbeiter, Mietverträge, Warenbestände, Lieferanten und Steuerthemen im Vordergrund. Der Serverraum wird schnell als reine technische Nebensache betrachtet. Doch für Cyberkriminelle bleibt ein Datensatz wertvoll, eine E-Mail-Adresse verwertbar, eine Personalakte sensibel – auch ohne offene Ladentür.
Konkret heißt das für jede Geschäftsaufgabe: strukturiertes IT-Offboarding mit Härtung und Deaktivierung, kontrollierte Datenarchivierung getrennt vom Produktivnetz und ein verantwortlicher IT-Ansprechpartner für die gesamte Abwicklungsphase.
FAQ zur SafePay-Listung Möbel Mayer
Fazit
Der mutmaßliche SafePay-Fall rund um moebelmayer.de gehört zu den ungewöhnlicheren aktuellen Ransomware-Listungen. Möbel Mayer war ein seit 1958 bestehendes Kemptener Traditionsunternehmen mit über 8.000 m² Ausstellungsfläche und historisch rund 40 Beschäftigten. Am 31. Dezember 2025 war Schluss – am 27. Juli 2026 erscheint die Domain auf der Leak-Seite von SafePay.
Fairerweise gilt: Die Veröffentlichung beweist nicht, dass SafePay erst im Juli 2026 eingedrungen ist, und ebenso wenig, dass nach dem 31.12.2025 ein alter Firmenserver offen im Internet stand. Sie macht jedoch deutlich, warum Unternehmen bei einer Geschäftsaufgabe nicht nur über Möbel, Maschinen und Immobilien nachdenken dürfen – sondern auch über ihren digitalen Nachlass. Server, Backups, Konten, Cloud-Systeme und E-Mail-Archive verschwinden nicht automatisch, nur weil an der Eingangstür „geschlossen" steht.
Stand: 29. Juli 2026. Der Beitrag wird aktualisiert, sobald eine belastbare Stellungnahme oder behördliche Einordnung vorliegt. Standort: Kempten-Hirschdorf (Bayern).
Transparenzhinweis
Dieser Artikel basiert auf öffentlich zugänglichen Informationen sowie auf Angaben einer Darknet-Leak-Seite. Die dort veröffentlichten Behauptungen konnten zum Zeitpunkt der Veröffentlichung nicht unabhängig verifiziert werden. Die Erwähnung eines Unternehmens bedeutet nicht automatisch, dass ein erfolgreicher Cyberangriff oder Datenabfluss stattgefunden hat.
Haftungsausschluss: Die auf Wasacon bereitgestellten Inhalte dienen nur zu Informationszwecken. Wir garantieren nicht die Qualität, Genauigkeit oder Vollständigkeit der Informationen aus Drittquellen.
Diskussion
0 Beiträge
IT-Budget Quick-Check
Wie viel sollte Ihr Unternehmen jährlich in IT investieren?
Risiko-Level: Mittel · Multiplikator: 1.2×
Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.
Das könnte Sie auch interessieren
 IT-Sicherheit
Dringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
Kritische Apache-Lücke CVE-2026-119618 in HTTP/2 (Versionen 2.4.55–2.4.70, mögliches RCE). Sofortmaßnahme, Patch-Stand und was Ubuntu-Server jetzt tun sollten.
 IT-Sicherheit
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
Am 13. Oktober 2026 informiert die CDU Itzehoe über einen Sicherheitsvorfall in ihrer Managed Nextcloud. Angreifer konnten nach bisherigen Angaben sämtliche gespeicherten Dateien herunterladen – Kontakte, Mitgliedsdaten, interne Dokumente, möglicherweise Beitrags- und Bankdaten. Was der Fall für gemanagte Clouds heißt.
 IT-Sicherheit
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
Am 1. Oktober 2026 entdecken die Hamburger Grünen bei einer Routineprüfung einen automatisierten Angriff auf ihren Mailserver. Mitgliedsdatenbank und Dateiserver bleiben unberührt, Hinweise auf einen Datenabfluss gibt es zunächst nicht. Was der Fall für geteilte IT in Parteien und Unternehmen heißt.
Sind Zugangsdaten Ihres Unternehmens bereits im Umlauf?
Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.
Bekannt aus
