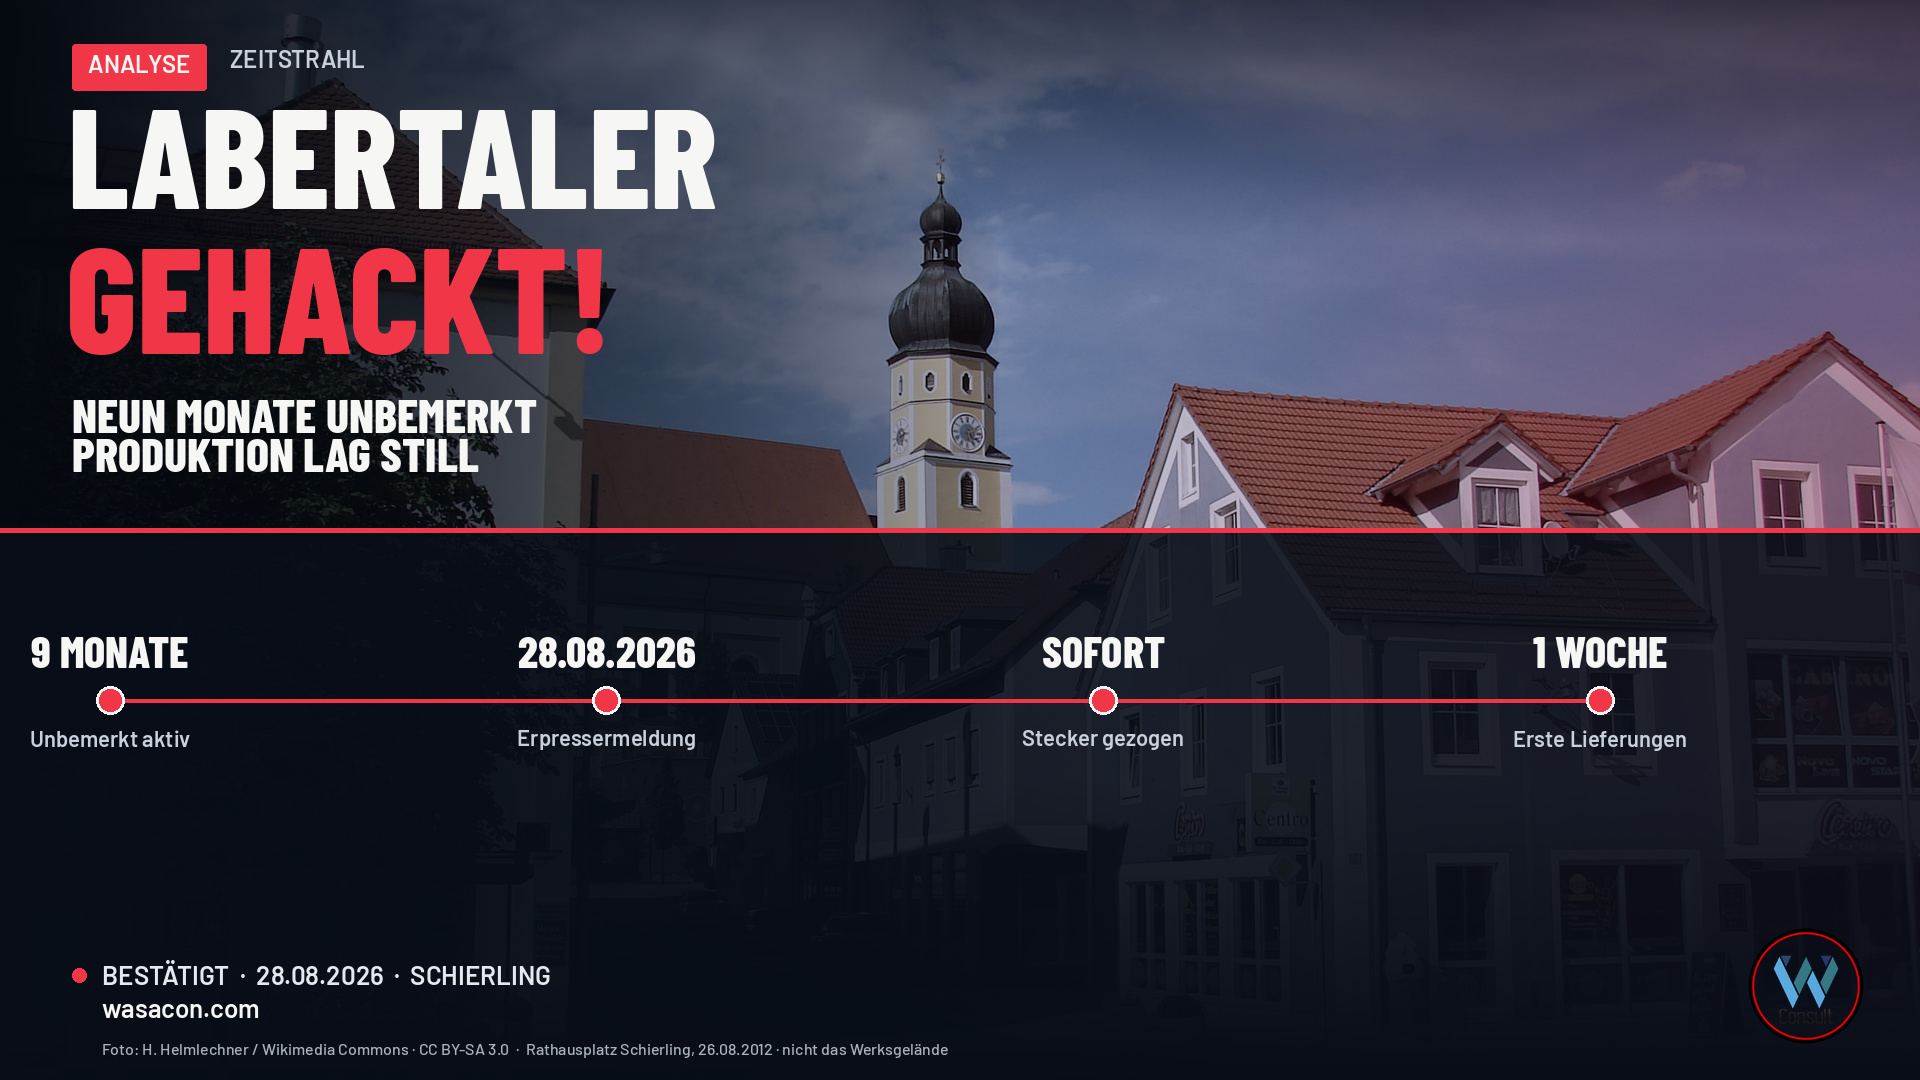
In der Nacht auf den 28. August 2026 erscheint auf den Bildschirmen der Labertaler Heil- und Mineralquellen Getränke Hausler GmbH in Schierling eine Erpressermeldung. Als die Mitarbeiterinnen und Mitarbeiter am nächsten Morgen die Rechner hochfahren, ist nach den Worten der Geschäftsführerin Lilo Sillner schnell klar, dass das Unternehmen Opfer eines Hackerangriffs geworden ist. Die Firma verfolgt die Meldung nicht weiter. Sie legt den Internetanschluss still – „sozusagen den Stecker gezogen“. Dadurch, so Sillner, lässt sich die weitere Verschlüsselung stoppen und der Angriff eindämmen.
Was erst danach sichtbar wird, ist der eigentliche Kern des Falls. Nach aktuellem Kenntnisstand der Geschäftsführung war der Angreifer beziehungsweise die Schadsoftware rund neun Monate im System aktiv, bevor es zur Verschlüsselung kam. Die Firma ist zunächst mehrere Tage nahezu vollständig lahmgelegt: keine E-Mails, keine regulären Lieferungen, keine Produktion. Nach einer Woche gehen die ersten Lieferungen mit sortenreinen Paletten wieder raus. Bis der technische Stand von vor dem Angriff wieder erreicht ist, werden nach Sillners Darstellung noch Wochen oder Monate vergehen.
Der Fall ist ein Lehrstück für den automatisierten Mittelstand. Ein Getränkehersteller, der nach eigener Aussage in hohem Maße auf funktionierende IT angewiesen ist, steht still, sobald diese IT ausfällt. Und er merkt den Angreifer nicht in dem Moment, in dem jener eindringt, sondern erst, wenn die Erpressermeldung auf dem Bildschirm steht. Genau das solltest du dir merken, wenn in deinem Betrieb Produktion, Versand und Verwaltung über dieselbe digitale Infrastruktur laufen.
Der Stecker und die neun Monate davor
Sillner schildert den Morgen nach der Nacht auf den 28. August in der Pressemitteilung sehr klar. Die Rechner werden hochgefahren, eine Erpressermeldung steht auf den Bildschirmen, und die Firma entscheidet sich nicht zuerst für eine Verhandlung, sondern für eine physikalische Trennung: Der Internetanschluss wird stillgelegt. Diese Entscheidung unterbricht nach ihrer Darstellung die weitere Verschlüsselung. Sie unterbricht zugleich den laufenden Betrieb eines „vollautomatisierten und hochmodernen Unternehmens“, das „in hohem Maße auf funktionierende IT-Systeme angewiesen“ ist. Wenn diese Systeme ausfallen, stehen viele Prozesse unmittelbar still.
„Als unsere Mitarbeiter am nächsten Morgen die Rechner hochfuhren, war schnell klar, dass wir Opfer eines Hackerangriffs geworden waren. Auf den Bildschirmen erschien eine entsprechende Erpressermeldung. Wir haben diese Meldung jedoch nicht weiterverfolgt, sondern unmittelbar reagiert und den Internetanschluss stillgelegt. Sozusagen den Stecker gezogen.“
Der zweite, schwerer wiegende Teil ihrer Darstellung betrifft die Zeit vor dieser Nacht. Obwohl das Unternehmen nach Sillners Worten technisch gut aufgestellt gewesen sei und Sicherheitsmaßnahmen getroffen habe, sei es dem Schadprogramm offenbar gelungen, sich über einen längeren Zeitraum unbemerkt im System auszubreiten. Nach aktuellem Kenntnisstand war der Angreifer beziehungsweise die Schadsoftware rund neun Monate aktiv, bevor die Verschlüsselung einsetzte. Sillner stellt das nicht als Besonderheit dar: Es sei „leider keine Seltenheit“, dass sich solche Schadsoftware über Monate unbemerkt in Unternehmen bewege, bevor sie ihre eigentliche Wirkung entfalte. Labertaler sei nach aktuellem Stand auch nicht das erste Unternehmen, das dadurch lahmgelegt wurde. Das eingesetzte Programm sei Experten bereits bekannt. Einen Namen, eine Gruppe oder einen Einfallsweg nennt sie nicht.
Diese Lücke gehört fest ins Bild. Öffentlich fest steht die Selbstdarstellung des Unternehmens, nicht die forensische Feinheit: Wann genau die Schadsoftware zum ersten Mal ausgeführt wurde, über welchen Weg sie ins Netz kam, welche Konten sie nutzte und warum sie neun Monate lang unentdeckt blieb, veröffentlichen die vorliegenden Quellen nicht. Die Mittelbayerische Zeitung schreibt am 30. September, rund einen Monat nach der Attacke lägen die Hintergründe noch im Dunkeln. Klar sei, dass es sich „wahrlich nicht um einen Einzelfall“ handle. Der Rest des Artikels liegt hinter einer Zahlschranke; die hier verwendeten Angaben stützen sich auf Titel, Vorspann und die öffentlich sichtbare Einordnung, dass Cybercrime-Spezialisten ermitteln.
Was der Stillstand für einen Getränkehersteller bedeutet
Labertaler ist ein mittelständischer Getränkehersteller in Schierling im Landkreis Regensburg. Die unmittelbaren Folgen beschreibt Sillner als weitreichend: mehrere Tage nahezu vollständige Lahmlegung, kein E-Mail-Zugriff, keine regulären Lieferungen, keine Produktion. In einem Betrieb, der Paletten kommissioniert, Touren plant und eine automatisierte Abfüllung steuert, ist das kein reines Büroproblem. Wenn die IT steht, steht die Auslieferung an den Handel und die Gastronomie der Region.
Die Erholung kommt schrittweise. Mitarbeiter, IT-Experten und Partnerunternehmen setzen die Systeme neu auf. Bereits nach einer Woche, so Sillner, gibt es erste deutliche Fortschritte, und die ersten Lieferungen mit sortenreinen Paletten gehen wieder raus. „Sortenrein“ ist hier mehr als eine Detailnotiz: Es beschreibt einen Betrieb, der wieder liefern kann, aber noch nicht im gewohnten Mischbetrieb. Bis der technische Stand von vor dem Angriff erreicht ist, werden noch Wochen oder Monate vergehen. Den Schaden nennt Sillner enorm, organisatorisch, operativ und finanziell. Eine Summe veröffentlicht sie nicht. Sie hofft, dass Lieferanten und Kunden der Marke die Treue halten.
Zur Datenfrage ist die öffentliche Lage klarer als in vielen vergleichbaren Fällen – und bleibt trotzdem eine Unternehmensangabe. Sillner sagt, besonders wichtig sei gewesen, dass keine Daten von Kunden, Mitarbeitern oder Lieferanten abgeflossen seien. Das sei dem Unternehmen von dem ermittelnden Spezialteam der Polizei bestätigt worden, das man unmittelbar nach Bekanntwerden verständigt habe. Diese Formulierung sollte man genau so wiedergeben, wie sie dasteht: als Mitteilung der Geschäftsführung über eine Polizeiaussage, nicht als unabhängig eingesehenes Forensik-Gutachten. Einen späteren öffentlichen Widerspruch dazu enthalten die vorliegenden Berichte nicht.
idowa greift den Fall am 10. September in einem größeren Beitrag über Hackerangriffe im Raum Regensburg wieder auf. Im frei lesbaren Vorspann heißt es, im Regensburger Land hätten Hacker die Firma Labertaler erpresst. Das passt zur Erpressermeldung vom 28. August. Der Rest des Textes ist nicht frei zugänglich. Ein Video bei web.de, aktualisiert am 16. September 2026, steht unter der Überschrift „Hackerangriff in Schierling: Getränkehersteller tagelang lahmgelegt“. Eine vollständige Abschrift des Films liegt dieser Recherche nicht vor; die Überschrift bestätigt den mehrtägigen Stillstand, den Sillner beschrieben hat. Der ursprüngliche Eintrag im Tracker verweist auf ein Video von TV Aktuell.
Zeitstrahl des Ablaufs
Rund neun Monate vor der Verschlüsselung:
Nach aktuellem Kenntnisstand der Geschäftsführung ist der Angreifer beziehungsweise die Schadsoftware in dieser Zeit unbemerkt im System aktiv. Einen genauen Anfangstag nennt Sillner nicht. Quelle: idowa, 8.9.2026.Nacht auf den 28. August 2026:
Der Angriff tritt offen zutage. Am nächsten Morgen erscheint auf den Bildschirmen eine Erpressermeldung. Quelle: Sillner / idowa.Morgen des 28. August 2026:
Die Firma verfolgt die Meldung nicht weiter, legt den Internetanschluss still und verständigt die Polizei. Nach Sillners Darstellung wird die weitere Verschlüsselung dadurch gestoppt. Das Spezialteam der Polizei bestätigt dem Unternehmen später, dass keine Kundendaten, Beschäftigtendaten oder Lieferantendaten abgeflossen seien. Quelle: Sillner / idowa.Mehrere Tage danach:
Das Unternehmen ist nahezu vollständig lahmgelegt. Weder E-Mail noch reguläre Lieferungen oder Produktion laufen. Mitarbeiter, IT und Partnerunternehmen setzen Systeme neu auf. Quelle: Sillner / idowa.Etwa eine Woche nach dem 28. August:
Erste deutliche Fortschritte, erste Lieferungen mit sortenreinen Paletten. Quelle: Sillner / idowa.8. September 2026:
idowa veröffentlicht die Pressemitteilung der Geschäftsführerin.10. September 2026:
idowa ordnet den Fall in einem Beitrag über Hackerangriffe im Raum Regensburg ein und spricht von Erpressung.16. September 2026:
web.de aktualisiert ein Video zum mehrtägigen Stillstand.30. September 2026:
Die Mittelbayerische Zeitung berichtet, die Hintergründe lägen rund einen Monat nach der Attacke noch im Dunkeln; Cybercrime-Spezialisten ermitteln.
Was heißt das für dein Unternehmen?
Labertaler ist ein Getränkehersteller im Landkreis Regensburg, kein Konzern mit einer eigenen Security Operations Center-Schicht. Genau deshalb ist der Fall für den Mittelstand so lesenswert.
- 1.
Die Verschlüsselung ist das Ende einer langen Phase, nicht der Anfang.
Neun Monate Verweildauer bedeuten: Der Angreifer hatte Zeit, sich auszubreiten, Sicherungen zu betrachten und den Moment der Erpressung zu wählen. Eine Firewall am Rand reicht dafür nicht. Du brauchst Erkennung im Inneren: ungewöhnliche Anmeldungen, ungewöhnliche Datenbewegungen, unerwartete Software, Alarme, die auch nachts und am Wochenende ankommen. Wenn die erste Meldung die Erpressernachricht auf dem Bildschirm ist, hast du den Angriff Monate zu spät gesehen. - 2.
Den Stecker ziehen können – und das vorher geübt haben.
Sillner beschreibt eine einfache, drastische Maßnahme: Internetanschluss stilllegen, weitere Verschlüsselung stoppen. Das rettet, was noch nicht verschlüsselt ist. Es legt zugleich Produktion und Versand lahm. Diese Entscheidung musst du vorbereiten: Wer darf den Zugang kappen, auch nachts? Welche Verbindung ist die richtige – der Internetzugang, einzelne Segmente, die Cloud-Anbindung? Und was läuft noch, wenn das Netz tot ist? Ohne einen geübten Plan bleibt am Morgen nach der Erpressermeldung nur die Hoffnung, dass jemand den Mut hat, den Stecker zu ziehen. - 3.
Mit der Erpressermeldung nicht zuerst verhandeln, sondern zuerst eindämmen.
Labertaler hat die Meldung „nicht weiterverfolgt“. Das ist die richtige Reihenfolge. Jede Minute, in der Systeme noch am Netz hängen, während jemand über eine Lösegeldforderung nachdenkt, kann weitere Verschlüsselung und weiteren Datenabfluss bedeuten. Die Kommunikation mit Tätern ist eine spätere, rechtlich und taktisch heikle Frage; die Isolierung ist die erste. - 4.
Produktion und Versand brauchen einen Betrieb ohne die Büro-IT.
Ein vollautomatisiertes Unternehmen steht, wenn die IT steht. Das gilt für Abfüllung, Lager, Tourenplanung und E-Mail an den Handel. Plane, welche Prozesse notfalls analog oder auf getrennten Systemen weiterlaufen können, und teste das. Eine Woche bis zu den ersten sortenreinen Paletten ist in diesem Fall ein vergleichsweise schneller Teilerfolg – und trotzdem eine Woche, in der Kunden und Gastronomie nicht beliefert wurden. - 5.
Den Wiederaufbau in Wochen und Monaten denken, nicht in Tagen.
Sillner sagt offen, dass der technische Stand von vor dem Angriff erst in Wochen oder Monaten wieder erreicht sein wird. Neu aufsetzen statt unsicher zurückspielen, Partner hinzuziehen, schrittweise liefern: Das kostet Zeit und Geld. Unveränderbare, getrennte Sicherungen, eine dokumentierte Wiederherstellung und Verträge mit Leuten, die dich im Ernstfall kennen, verkürzen diese Zeit. Sie ersetzen sie nicht. - 6.
Die Datenfrage unabhängig von der Polizei-Entwarnung im Blick behalten.
Labertaler berichtet eine klare Entwarnung zu Kunden-, Beschäftigten- und Lieferantendaten, gestützt auf das ermittelnde Spezialteam. Das ist eine bessere Lage als in vielen anderen Fällen dieses Sommers. Trotzdem gilt: Eine solche Aussage steht und fällt mit dem Stand der Untersuchung. Dokumentiere, was geprüft wurde, und behalte die Kommunikation an Kunden und Lieferanten vor, falls sich der Kenntnisstand ändert.
Wenn du prüfen willst, wie gut in deinem Unternehmen die Erkennung im Innennetz, der Notfallplan zum Trennen der Verbindungen und der Wiederanlauf der Produktion aufgestellt sind, kannst du dafür ein Security-Audit von Wasa Consult nutzen. Der Fall Labertaler zeigt vor allem eines: Der sichtbare Schaden entsteht an einem Morgen. Der Angreifer war, wenn die Geschäftsführung recht hat, schon drei Vierteljahre da.
Häufige Fragen
Quellen
- idowa (Redaktion Laber): Schierlinger Firma Labertaler wurde Opfer eines Hackerangriffs, 8.9.2026. Ausführliche Wiedergabe der Pressemitteilung von Geschäftsführerin Lilo Sillner: Ablauf, „Stecker gezogen“, neun Monate Verweildauer, Betriebsfolgen, Datenfrage, Polizei.
- idowa (Simon Stadler): Hackerangriffe im Raum Regensburg: Wie groß ist die Gefahr?, 10.9.2026, 15:24 Uhr. Frei lesbarer Vorspann mit der Einordnung, im Regensburger Land sei Labertaler erpresst worden.
- Mittelbayerische Zeitung (Philip Hell): Hacker-Attacke auf Labertaler in Schierling: Jetzt ermitteln Cybercrime-Spezialisten, 30.9.2026. Öffentlich sichtbarer Vorspann: Hintergründe einen Monat später noch unklar, kein Einzelfall, Cybercrime-Spezialisten ermitteln. Der Rest des Textes ist nicht frei zugänglich.
- web.de: Hackerangriff in Schierling: Getränkehersteller tagelang lahmgelegt, aktualisiert am 16.9.2026, 07:56 Uhr. Video; eine vollständige Abschrift liegt dieser Recherche nicht vor.
- TV Aktuell: Schierling: Hacker legen Labertaler lahm. Video-Quelle des Tracker-Eintrags.
- CYROS-Warnapp: Cyberangriff auf Getränkehersteller Labertaler, 6.10.2026. Zusammenfassung späterer Berichte; Einzelfacts daraus, die in den frei lesbaren Originalquellen nicht stehen, werden hier nicht als bestätigt übernommen.