IT-Sicherheit · Analyse
Isoliert, aber ungeklärt: Der IT-Sicherheitsvorfall an der Humboldt-Universität
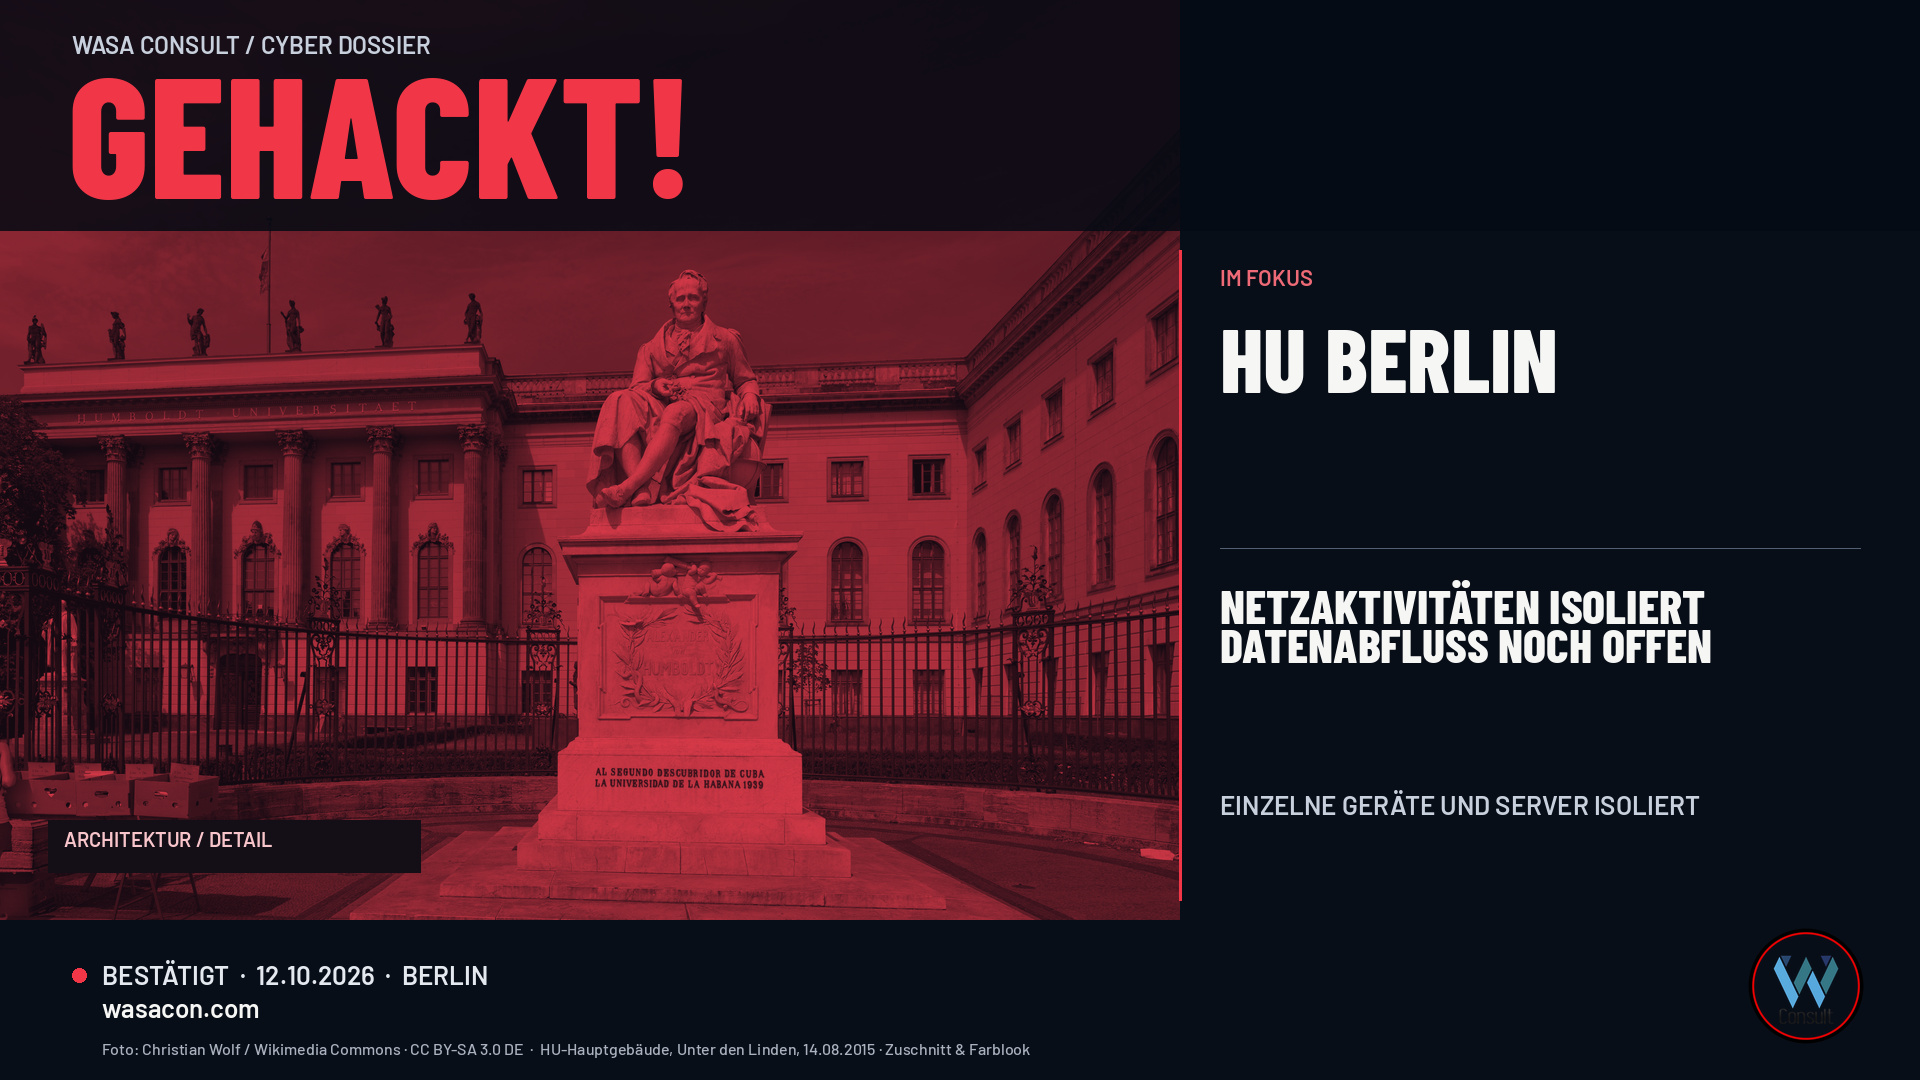
Am 12. Oktober 2026 stellt die IT-Abteilung der Humboldt-Universität zu Berlin ungewöhnliche Aktivitäten im IT-Netzwerk fest und stuft sie als sicherheitsrelevant ein. Als vorsorgliche Sicherheitsmaßnahme werden umgehend einzelne Endgeräte und Server isoliert, um eine mögliche Ausbreitung einzudämmen. Zwei Tage später, am 14. Oktober, macht die Universität den Vorgang öffentlich. Zur Aufklärung holt sie einen spezialisierten externen IT-Forensikdienstleister. Das eigene Incident-Response-Team und hinzugezogene Sicherheitsexperten prüfen, welche Systeme konkret betroffen sind – und ob Daten unbefugt ausgeleitet wurden.
Eine Antwort auf die zweite Frage gibt die Hochschule zu diesem Zeitpunkt nicht. „Zum aktuellen Zeitpunkt können wir nicht ausschließen, dass Daten von Unbefugten ausgeleitet wurden“, schreibt sie, so zitiert von Golem am 19. Oktober. Zur konkreten Betroffenheit einzelner Personen oder Geräte ließen sich bis zum Abschluss der Untersuchungen keine belastbaren Aussagen treffen. Unabhängig vom Ergebnis empfiehlt die IT-Abteilung, Passwörter von Online-Benutzerkonten zu ändern, sofern man sich auf Geräten der HU oder aus dem HU-Netzwerk in diesen Konten angemeldet hat. Der Berliner Datenschutzbeauftragte ist nach Golem-Angaben informiert, ein Krisenstab wurde einberufen.
Der Fall ist ein Lehrstück über den Zwischenzustand, in dem viele Organisationen nach der ersten Entdeckung stecken: Es gibt genug, um zu handeln, und zu wenig, um Betroffene schon konkret zu informieren. Die HU isoliert Geräte, holt Forensik und warnt vorsorglich – ohne zu sagen, welche Dienste eingeschränkt sind, welche Datenarten in Frage kommen und ob überhaupt etwas das Netz verlassen hat. Genau das solltest du dir merken, wenn in deinem Unternehmen ungewöhnliche Netzaktivitäten auftauchen: Die erste richtige Entscheidung kann Isolation sein. Die zweite ist, klar zu sagen, was schon feststeht und was noch nicht.
Die Universität handelt – und bleibt knapp
Die öffentlich bekannte Darstellung der HU ist kurz und bewusst vorsichtig. In der Mitteilung vom 14. Oktober heißt es:
„Die IT-Abteilung der Humboldt-Universität zu Berlin (HU) hat am 12. Oktober 2026 ungewöhnliche Aktivitäten im IT-Netzwerk festgestellt und als sicherheitsrelevant eingestuft. Als vorsorgliche Sicherheitsmaßnahme wurden umgehend einzelne Endgeräte und Server isoliert, um eine mögliche Ausbreitung einzudämmen.“
Das ist mehr als eine Störungsmeldung und weniger als ein abgeschlossener Incident-Report. „Ungewöhnliche Aktivitäten“ und „sicherheitsrelevant“ bedeuten: Die IT hat ein Muster gesehen, das sie nicht als Normalbetrieb abtun wollte. „Einzelne Endgeräte und Server“ bedeutet: Es wurde nicht das ganze Hochschulnetz abgeschaltet, anders als etwa zeitgleich in manchen Kreisverwaltungen. Isolation einzelner Systeme ist der klassische erste Schritt, wenn man eine Ausbreitung für möglich hält, den Umfang aber noch nicht kennt.
Der IT-Blogger Günter Born, der den Vorgang am 16. Oktober aufgriff, nannte die Darstellung „noch relativ kryptisch“. Das trifft den öffentlichen Kenntnisstand auch Wochen später. Golem ergänzt am 19. Oktober den Satz zum möglichen Datenabfluss, die Empfehlung zur Passwortänderung, den Krisenstab, den externen Dienstleister und die Information der Berliner Datenschutzaufsicht. Welche Dienste eingeschränkt waren, ob Lernplattformen, Bibliothekssysteme oder Verwaltungsanwendungen betroffen sind, sagt die Universität in den vorliegenden Berichten nicht. Derimeter hält denselben Befund fest: Damit ende der öffentlich bestätigte Kenntnisstand.
Diese Lücke ist ärgerlich für alle, die wissen wollen, ob ihr Konto, ihr Forschungsprojekt oder ihre Prüfungsdaten gemeint sind. Sie ist zugleich eine ehrliche Grenze. Solange die Forensik nicht sagt, welche Systeme berührt wurden, wäre eine scheingenaue Betroffenenliste selbst ein Fehler. Die DSGVO verlangt, die Aufsicht unverzüglich zu informieren und Betroffene zu benachrichtigen, wenn voraussichtlich ein hohes Risiko besteht. Die HU hat nach Golem die Aufsicht informiert und angekündigt, Betroffene zu unterrichten, sobald es Erkenntnisse gibt. Ob dieser zweite Schritt zwischen Mitte Oktober und dem 12. November erfolgt ist, lässt sich aus den für diese Recherche ausgewerteten öffentlichen Quellen nicht belegen.
Was die Passwort-Empfehlung wirklich sagt
Unabhängig vom Untersuchungsergebnis rät die IT-Abteilung, Passwörter von Online-Benutzerkonten zu ändern, „sofern sie sich auf Geräten der HU oder aus dem Netzwerk der HU in diesen Benutzerkonten angemeldet haben.“ Der Satz ist weiter, als er auf den ersten Blick wirkt. Er betrifft nicht nur das Universitätskonto. Er betrifft jedes Onlinekonto, in das jemand von einem HU-Rechner oder aus dem Hochschulnetz hineingegangen ist – also auch private E-Mail, Cloud-Dienste oder Verwaltungsportale, wenn dort dieselbe Sitzung oder dasselbe Gerät genutzt wurde.
Das ist eine klassische Vorsichtsmaßnahme nach beobachteter Netzaktivität, kein Beweis, dass Passwörter gestohlen wurden. Genau deshalb sollte man sie trotzdem ernst nehmen. Wer in einem möglicherweise kompromittierten Netz unterwegs war, muss damit rechnen, dass Anmeldedaten, Sitzungscookies oder wiederverwendete Kennwörter in Reichweite waren. Die Empfehlung ist damit auch eine Aussage über die Realität von Campus-Netzen: Viele Menschen nutzen dasselbe Gerät und oft dasselbe Passwort für Hochschule und Privatleben.
Zwei Dinge sollte man daraus nicht ableiten. Erstens ist die Zahl „mehr als 35.000 Studierende und Promovierende“ keine Bestätigung, dass Daten dieser Personen abgeflossen sind. Sie beschreibt die Größe der HU. Golems Schluss, potenziell könnten Zehntausende betroffen sein, ist eine Möglichkeit, keine Bilanz. Zweitens ist ein nicht ausgeschlossener Datenabfluss kein nachgewiesener Datenabfluss. Die Universität lässt beides offen und verspricht, zu informieren, sobald sie mehr weiß. Bis dahin gilt die vorsorgliche Passwortänderung – und die Pflicht, spätere Mitteilungen der HU nicht mit Phishing zu verwechseln, das genau diese Unsicherheit ausnutzen kann.
Zwei Tage nach der Entdeckung in Berlin wird die Martin-Luther-Universität Halle-Wittenberg auf einen Angriff aufmerksam, bei dem nach Angaben der MLU Daten von rund 51.000 Studienbewerbungen abgerufen worden sein müssen. Mehrere Medien berichten beide Fälle gemeinsam. Ein Zusammenhang ist nicht belegt. Die Muster unterscheiden sich: In Halle geht es um einen Zugriff auf eine Bewerbungsdatenbank mit einer genannten Größenordnung, in Berlin um Netzaktivitäten und die Isolation einzelner Systeme ohne öffentliche Zahl. Für die HU folgt daraus keine Entlastung und keine Belastung. Es folgt nur, dass Hochschul-IT in diesen Wochen in Deutschland sichtbar unter Druck steht – und dass knappe Kommunikation schnell nach einer größeren Geschichte klingt, als die Belege hergeben.
Zeitstrahl des Ablaufs
Montag, 12. Oktober 2026:
Die IT-Abteilung der HU stellt ungewöhnliche Aktivitäten im IT-Netzwerk fest und stuft sie als sicherheitsrelevant ein. Einzelne Endgeräte und Server werden umgehend isoliert. Quelle: Mitteilung der HU vom 14.10.2026, zitiert von derimeter, borncity und Golem.Mittwoch, 14. Oktober 2026:
Öffentliche Mitteilung der Universität. Zusammenarbeit mit einem externen IT-Forensikdienstleister, Prüfung durch Incident-Response-Team und externe Experten, Empfehlung zur Passwortänderung. An demselben Tag wird die Martin-Luther-Universität Halle-Wittenberg auf ihren eigenen, hiervon unabhängigen Vorfall aufmerksam.Freitag, 16. Oktober 2026:
Montag, 19. Oktober 2026:
Golem und derimeter fassen den Kenntnisstand zusammen, einschließlich des Satzes, ein Datenabfluss könne nicht ausgeschlossen werden, sowie der Hinweise auf Krisenstab, FAQ-Seite und Berliner Datenschutzbeauftragten. Eine öffentlich weit verbreitete spätere Konkretisierung der HU – etwa zu abgeflossenen Daten oder betroffenen Systemen – liegt bei dieser Recherche bis zum 12. November 2026 nicht vor.
Was heißt das für dein Unternehmen?
Der Fall der HU ist kein Fall mit einer großen, abgeschlossenen Zahl. Er ist ein Fall über das richtige Handeln unter Unsicherheit – und über das, was man trotzdem sagen muss.
- 1.
Ungewöhnliche Netzaktivitäten als Incident behandeln, nicht als Rauschen.
Die HU hat Aktivitäten gesehen, sie als sicherheitsrelevant eingestuft und isoliert, bevor feststand, was genau passiert ist. In deinem Unternehmen braucht es Schwellen und Zuständigkeiten: Wer darf ein Gerät oder einen Server vom Netz nehmen, ohne auf eine fertige Untersuchung zu warten? Wenn diese Entscheidung erst in der Geschäftsleitung erfunden wird, ist die Ausbreitung oft schon weiter. - 2.
Isolation einzelner Systeme vorbereiten.
Die Hochschule hat nicht das gesamte Netz abgeschaltet, sondern einzelne Endgeräte und Server. Das setzt voraus, dass du weißt, welche Systeme sich trennen lassen, ohne alles andere mitzureißen – und welche Abhängigkeiten trotzdem betroffen sind. Segmentierung, Inventar und ein Spielbuch für die Isolation sind die Voraussetzung, nicht die Folge eines Vorfalls. - 3.
Forensik und eigene Incident Response parallel legen.
Die HU holt einen spezialisierten Dienstleister und lässt das interne Team weiterarbeiten. Beides braucht Verträge, Zugangswege und klare Führung, bevor du sie brauchst. Ein Dienstleister, der erst noch ein Angebot schreiben muss, kommt zu spät für die Frage, ob Daten das Netz verlassen. - 4.
Unter Unsicherheit klar kommunizieren.
„Wir können einen Abfluss nicht ausschließen“ ist eine ehrliche Aussage. Sie muss einhergehen mit dem, was bereits getan wird, mit dem, was Betroffene jetzt tun sollen, und mit dem Versprechen, nachzuziehen, sobald mehr feststeht. Wer schweigt, bis alles bewiesen ist, verliert Zeit, in der Passwörter noch geändert werden könnten. - 5.
Die Passwort-Empfehlung auf jedes Konto ausweiten, das im eigenen Netz genutzt wurde.
Die HU rät nicht nur zum Wechsel der Hochschulkennung. Sie rät zum Wechsel von Onlinekonten, in die man von HU-Geräten oder aus dem HU-Netz gegangen ist. Dieselbe Logik gilt für dein Büronetz und dein VPN: Wiederverwendete Passwörter und private Anmeldungen auf Dienstgeräten machen aus einem internen Vorfall schnell einen externen. - 6.
Aufsicht, Betroffeneninfo und FAQ von Anfang an mitdenken.
Die Information der Datenschutzaufsicht und die Ankündigung, Betroffene zu unterrichten, gehören in den ersten Tag, nicht in die spätere Pressestelle. Eine FAQ-Seite, die wirklich aktualisiert wird, ist das Mindestmaß, wenn die Untersuchung Tage oder Wochen dauert. Ohne spätere Aktualisierung bleibt aus der Vorsicht schnell der Eindruck, es sei nichts nachgekommen.
Wenn du prüfen willst, wie gut deine Erkennung ungewöhnlicher Netzaktivitäten, deine Isolationswege und deine Kommunikation unter Unsicherheit wirklich sind, kannst du dafür ein Security-Audit von Wasa Consult nutzen. Der Fall der Humboldt-Universität zeigt vor allem eines: Manchmal ist die erste richtige Maßnahme, einzelne Systeme vom Netz zu nehmen. Die zweite ist, den Zwischenstand so klar zu beschreiben, dass niemand raten muss, was schon feststeht.
Häufige Fragen
Quellen
- Golem.de, Marc Stöckel: Mögliche Datenpanne: Cyberangriff auf Berliner Humboldt-Universität, 19.10.2026, 8:53 Uhr. Wiedergabe der HU-Mitteilung, Satz zum nicht ausgeschlossenen Datenabfluss, FAQ, Krisenstab, Forensikdienstleister, Berliner Datenschutzbeauftragter, Passwortempfehlung, Größenangaben der Hochschule.
- derimeter: Cyberangriffe auf Uni Halle und Humboldt-Universität, 19.10.2026, 10:23 Uhr. Wörtliches Zitat der HU-Mitteilung vom 14. Oktober, Einordnung des Kenntnisstands, Abgrenzung zum Fall Halle.
- Günter Born: Cyberangriffe auf Berliner Humbold Universität und Uni Halle/Wittenberg, 16.10.2026. Frühe Wiedergabe der HU-Mitteilung vom 14. Oktober und Hinweis auf den knappen öffentlichen Wortlaut.
- uni-heute, Bianca Richter: Cyberangriffe auf Hochschulen: HU Berlin untersucht Netzwerkvorfall, Halle möglichen Datenabfluss, 16.10.2026, 21:30 Uhr.
- KOMMUNAL.EDV: Cyberangriff auf Humboldt-Universität Berlin: Möglicher Datenabfluss sorgt für Alarm, 19.10.2026.
- security-incidents.de: Datenpanne bei Humboldt-Universität zu Berlin. Kurzeintrag zum Vorfall.
- Mitteilung der Humboldt-Universität zu Berlin vom 14. Oktober 2026, einschließlich einer von den Medien genannten FAQ-Seite. Der Wortlaut wird über die unter 1 bis 3 genannten Quellen belegt, weil eine eigenständige Original-URL bei dieser Recherche nicht zuverlässig aufgerufen werden konnte.