IT-Sicherheit · Analyse
Die Lücke saß beim Dienstleister: Der Datenvorfall bei helden.de
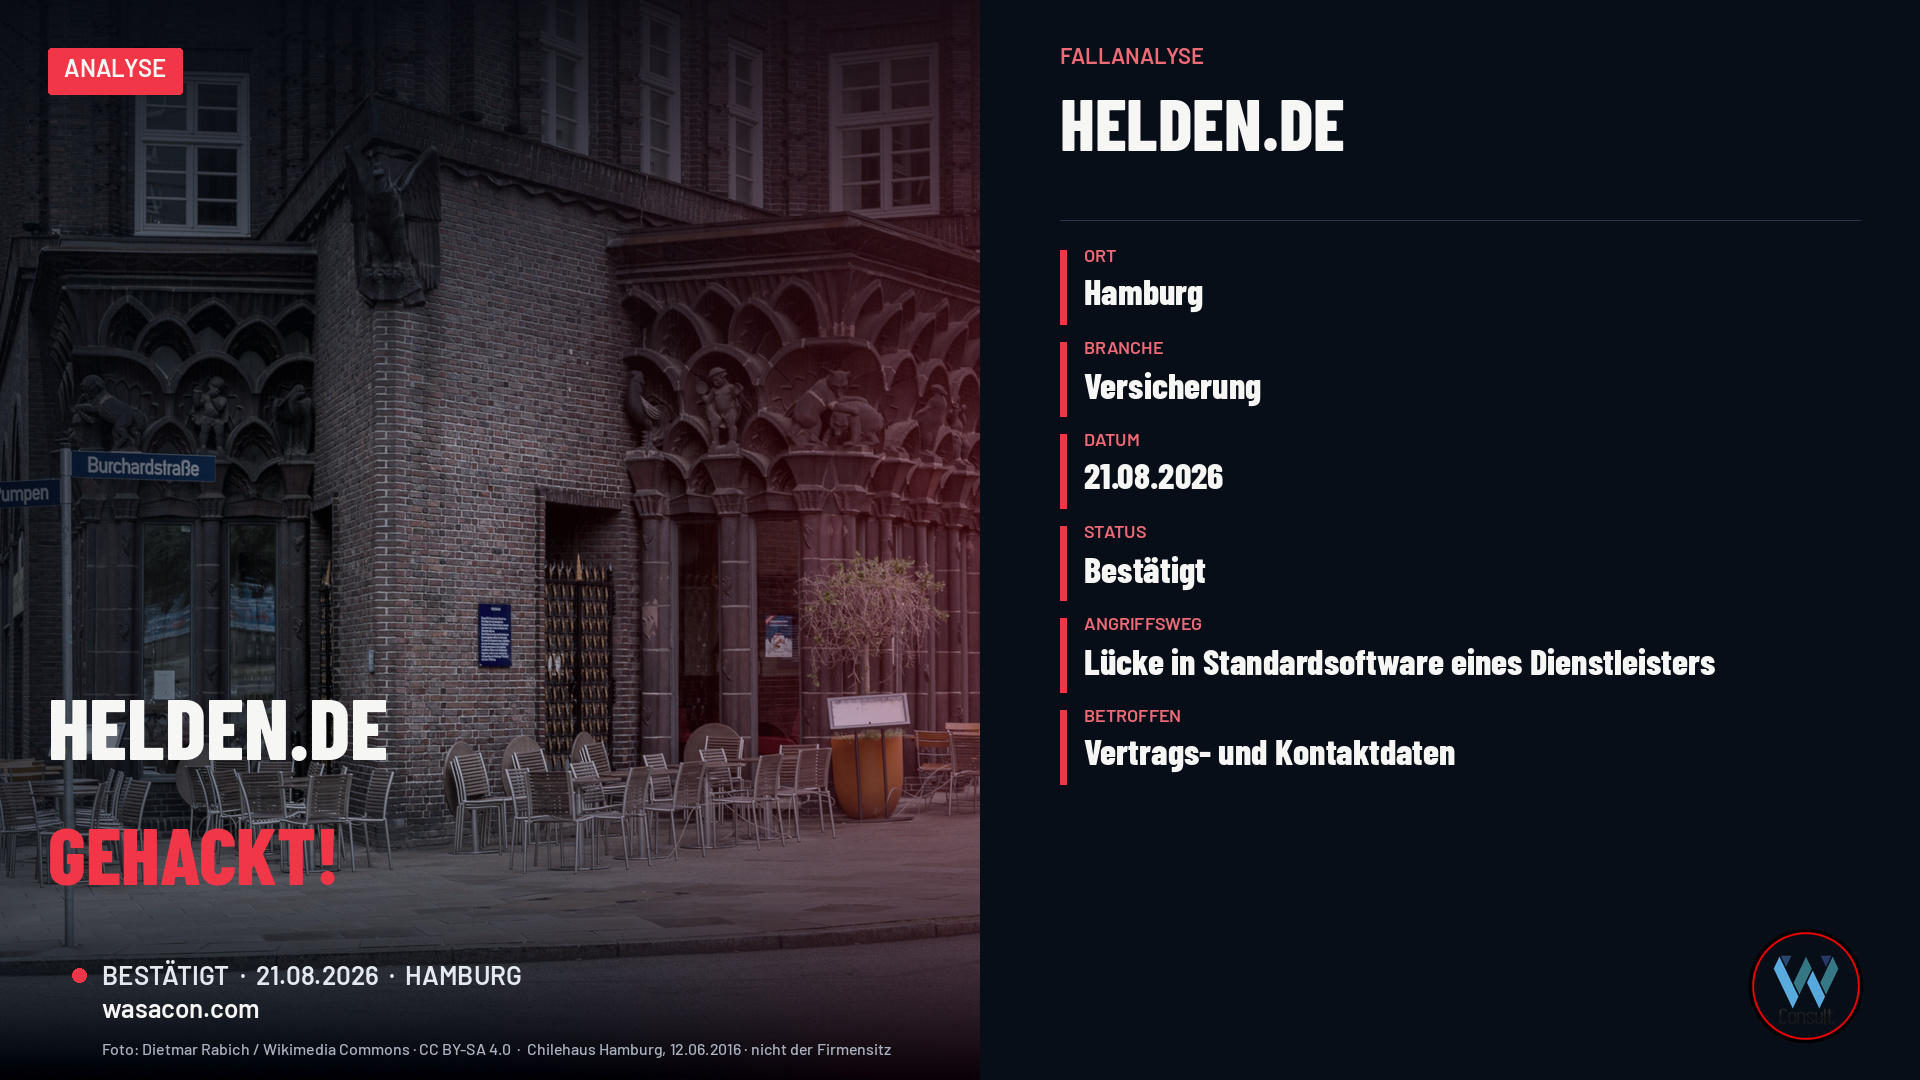
Am Freitag, dem 21. August 2026, erreichen Kundinnen und Kunden von helden.de eine Mail über einen Sicherheitsvorfall. Der Hamburger Versicherer, der zur Getsafe-Gruppe gehört, informiert darin über eine Lücke in der Standardsoftware eines spezialisierten IT-Dienstleisters. Über diese Lücke konnten Unbefugte auf gespeicherte Vertragsdaten zugreifen. Die Lücke sei unmittelbar nach Kenntnis geschlossen, zusätzliche Sicherheitsmaßnahmen seien ergriffen, der Vorfall der zuständigen Datenschutzaufsicht gemeldet worden. Nach derzeitigem Kenntnisstand, so das Unternehmen, müsse man davon ausgehen, dass ein Zugriff auf Daten stattgefunden hat.
Versicherungsschutz und Vertragsverwaltung laufen nach Darstellung von helden.de und von Getsafe-Chef Christian Wiens weiter. Passwörter und Kreditkartendaten sollen nicht betroffen sein. Betroffen sein können dagegen Name, Kontaktdaten, Namen mitversicherter Personen, Vertragsdaten und Angaben zu gemeldeten Schäden. App und Website können während der Überprüfung langsamer laufen. Den genauen Zeitpunkt des Zugriffs nennt das Informationsschreiben nicht.
Der Fall ist ein Lehrstück über Lieferketten, nicht über ein einzelnes kompromittiertes Firmennetz. Die Daten lagen bei einem Dienstleister, in einer Standardsoftware, deren Namen helden.de nicht veröffentlicht. Genau das solltest du dir merken, wenn in deinem Unternehmen Kundendaten in der Software eines Dritten liegen – und du im Ernstfall nicht einmal den Namen dieser Software nennen willst oder kannst.
Ein Dienstleister, eine Standardsoftware, kein Name
helden.de ist ein digitaler Versicherer, ein Assekuradeur aus der Getsafe-Gruppe. Getsafe sitzt in Heidelberg, helden.de wird in den Tracker- und Presseberichten mit Hamburg verbunden. Die Vertragsverwaltung erfolgt nach Borncity über Getsafe. Für die Verwaltung von Verträgen arbeitet helden.de nach dem Kundenschreiben mit einem „spezialisierten IT-Unternehmen“ zusammen, das eine „Standard-Software“ nutzt. In dieser Software bestand eine Sicherheitslücke, über die Unbefugte auf gespeicherte Daten zugreifen konnten.
Mehr steht öffentlich nicht zur Technik. Weder der Dienstleister noch die Software werden genannt. Den Einfallsweg, die Dauer des Zugriffs und die Zahl der betroffenen Verträge nennt das Schreiben nicht. Günter Born merkt in seinem Blog an, er hätte sich deutlich mehr Details gewünscht, und hat bei Getsafe nachgefragt; eine veröffentlichte Antwort trägt er in dem vorliegenden Text nicht nach. Seine Vermutung, das Unternehmen habe die Lücke erst bemerkt, nachdem der Hersteller einen Patch veröffentlicht hatte, ist eine Interpretation, keine Angabe von helden.de. Sie wird hier nicht als Tatsache behandelt.
Gerade das Schweigen zum Namen ist der eigentliche Sicherheitsbefund. Wer als Kunde oder als Aufsicht wissen will, welche Software seine Vertragsdaten gehalten hat, erfährt es aus dem Schreiben nicht. Wer als Unternehmen selbst betroffen ist, kann den Fall nicht mit dem eigenen Dienstleister abgleichen. Lieferkettenrisiken werden so zu Einzelfällen, obwohl dieselbe Standardsoftware bei anderen Versicherern und Vermittlern im Einsatz sein kann. Das ist rechtlich oft zulässig, fachlich unbefriedigend und für die gesamte Branche ein Informationsverlust.
„Die Lücke wurde unmittelbar nach Kenntnis geschlossen, zusätzliche Sicherheitsmaßnahmen wurden ergriffen, und wir haben den Vorfall der zuständigen Datenschutzaufsichtsbehörde gemeldet.“
Welche Daten in Frage kommen – und was das Schreiben verschweigt
Nach derzeitigem Kenntnisstand geht helden.de davon aus, dass ein Zugriff stattgefunden hat. In dem betroffenen System seien die im Schreiben aufgezählten Daten gespeichert gewesen und hätten eingesehen werden können. Borncity gibt diese Liste so wieder: Name, E-Mail-Adresse, Telefonnummer und Adresse sowie Namen mitversicherter Personen; die E-Mail-Adresse, die dem PayPal-Konto zugeordnet ist; Vertragsdaten (Versicherungsart und -nummer); sofern vorhanden Angaben zu gemeldeten Schäden.
Das ist mehr als eine Adressliste. Versicherungsart und Schadensangaben beschreiben die Lebenslage eines Kunden. Namen mitversicherter Personen können Partner, Kinder oder Mitbewohner sein, die selbst keinen Vertrag mit helden.de geschlossen haben. Eine dem PayPal-Konto zugeordnete E-Mail-Adresse verbindet den Versicherungsvertrag mit einem Zahlungskanal. Genau solche Kombinationen machen spätere Betrugsversuche glaubwürdig: Eine Mail, die deine Versicherungsnummer, deinen Namen und einen angeblichen Schaden kennt, wirkt wie eine echte Nachricht des Versicherers.
Was das Schreiben ausdrücklich ausnimmt, ist ebenso wichtig. Passwörter und Kreditkartendaten sollen nicht betroffen sein, ebenso PayPal-Passwort und PayPal-Zugangsdaten. Das Kundenkonto sei nicht gefährdet. Aktuell gebe es keine Hinweise auf Veröffentlichung oder Betrug. Das sind Angaben zum Kenntnisstand zum Zeitpunkt des Schreibens, keine Garantie für die Monate danach. Die Untersuchung von Ursache und Umfang dauere weiter an.
Eine von einem Kunden auf einer Bewertungsplattform veröffentlichte Fassung des Schreibens nennt zusätzlich Bank- und Vertragsdaten, „z. B. IBAN“. Schadensdokumente seien nicht betroffen. Weil dieser Wortlaut nicht von den Fachmedien in der frei zugänglichen Berichterstattung bestätigt wird, bleibt er hier als Hinweis, nicht als feststehende amtliche Liste. Unabhängig davon warnt helden.de selbst vor einem erhöhten Risiko für Betrugsversuche per E-Mail, Telefon, SMS oder Post und rät, Kontoauszüge zu prüfen. Abbuchungen ohne Auftrag können bei der Bank innerhalb von acht Wochen, ohne gültiges Mandat innerhalb von 13 Monaten, zurückgegeben werden – so das Schreiben, wiedergegeben in der Kundendarstellung und sinngemäß bei Borncity, der ausdrücklich vor gezieltem Phishing warnt.
Christian Wiens, Chef von Getsafe, bestätigt den Vorfall gegenüber dem Versicherungsmonitor und sieht keine Beeinträchtigungen für Versicherungsschutz und Vertragsverwaltung. Der Beitrag selbst liegt hinter einer Zahlschranke; der frei lesbare Vorspann trägt genau diese Bestätigung. Versicherungswirtschaft-heute und das Versicherungsjournal greifen den Fall am selben 28. August auf. Das Versicherungsjournal schreibt, zu Details und Hintergründen geben sich die Betreiber wortkarg. Das trifft den öffentlichen Stand bis heute: Eine spätere Abschlussmeldung mit Zahl der Betroffenen, Namen des Dienstleisters oder forensischem Ergebnis ist in den vorliegenden Quellen nicht auffindbar.
Die Meldung an die Datenschutzaufsicht, die helden.de im Kundenschreiben festgehalten hat, entspricht der Pflicht aus Artikel 33 der Datenschutz-Grundverordnung: Eine Verletzung des Schutzes personenbezogener Daten ist der Aufsicht unverzüglich und möglichst binnen 72 Stunden zu melden. Ob zusätzlich eine Benachrichtigung aller Betroffenen nach Artikel 34 nötig war, sagt das Schreiben nicht ausdrücklich; die Mail an die Kundinnen und Kunden erfüllt in der Sache genau diesen Zweck. Welche Aufsicht zuständig ist, nennt helden.de nicht. Getsafe sitzt in Heidelberg, helden.de wird mit Hamburg verbunden – öffentlich fest steht nur, dass „die zuständige“ Behörde informiert wurde.
Zeitstrahl des Ablaufs
Unbekanntes Zugriffsdatum:
Das Kundenschreiben nennt nicht, wann die Lücke ausgenutzt wurde und wie lange der Zugriff dauerte. Borncity kritisiert dieses Fehlen ausdrücklich.Freitag, 21. August 2026:
Kundinnen und Kunden erhalten nach einem bei Borncity dokumentierten Leserhinweis die Informationsmail von helden.de. Das ist das Datum im Tracker. App und Website können wegen der Überprüfungen langsamer laufen.26. August 2026:
Günter Born veröffentlicht eine ausführliche Wiedergabe des Schreibens und der Datenkategorien.28. August 2026:
Versicherungsmonitor, Versicherungswirtschaft-heute und Versicherungsjournal berichten. Christian Wiens bestätigt den Vorfall und die laufende Vertragsverwaltung. Die frei lesbaren Teile dieser Beiträge ergänzen das Kundenschreiben, legen aber keine neuen technischen Details nach.
Was heißt das für dein Unternehmen?
helden.de ist ein Insurtech, das Muster gilt für jedes Unternehmen, das Kundendaten einem spezialisierten Dienstleister oder einer Standardsoftware überlässt: Versicherer, Vermittler, Steuerberater, Kliniken, Vermieter, Shops.
- 1.
Dein Dienstleister ist Teil deiner Angriffsfläche – und du bleibst verantwortlich.
Die Lücke saß nicht in einem selbst betriebenen Kernsystem, sondern in der Standardsoftware eines Dritten. Gegenüber Kundinnen, Aufsicht und Öffentlichkeit steht trotzdem dein Name auf dem Schreiben. Du brauchst eine aktuelle Liste aller Auftragsverarbeiter, der Software, die sie einsetzen, und der Datenkategorien, die dort liegen. Ohne diese Liste kannst du im Vorfall weder den Umfang schätzen noch Betroffene korrekt informieren. - 2.
Patches und Meldewege vertraglich erzwingen, nicht erhoffen.
Wann helden.de von der Lücke erfuhr, ist öffentlich nicht belegt. Für dich zählt die Frage, ob dein Vertrag festlegt, wie schnell ein Anbieter eine Sicherheitslücke schließt, wie schnell er dich informiert und ob du den Zugang selbst kappen kannst. Vereinbare Meldefristen in Stunden, nicht in Wochen, und teste sie. Eine Lücke, von der du erst erfährst, wenn Kundendaten schon eingesehen wurden, kommt immer zu spät. - 3.
Den Namen von Dienstleister und Software im Ernstfall nennen können.
helden.de nennt beides nicht. Das erschwert anderen Unternehmen, denselben Anbieter zu prüfen, und erschwert Kundinnen die Einschätzung, wo genau ihre Daten lagen. Überlege vorher, was du öffentlich sagen wirst und was du vertraglich sagen darfst. Transparenz über den betroffenen Dienst schützt die Branche; vollständiges Schweigen schützt vor allem den Anbieter. - 4.
Die Datenkategorien vorher so schneiden, dass ein Einbruch nicht alles trifft.
Im betroffenen System lagen Stammdaten, Mitversicherte, Vertragsnummern, Schadensangaben und eine PayPal-Adresse zusammen. Eine Trennung zwischen Stammdaten, Zahlungsdaten und Schadensinformationen verkleinert die Beute. Das gilt erst recht für Bankverbindungen, falls sie in demselben System stehen. Frage deinen Dienstleister, welche Daten in welcher Datenbank liegen und wer darauf zugreifen kann. - 5.
Mit Phishing rechnen, das echte Vertragsnummern kennt.
Selbst ohne veröffentlichtes Leak reichen die beschriebenen Daten für täuschend echte Mails und Anrufe. helden.de sagt ausdrücklich, man frage niemals nach TAN, Passwort oder vollständigen Zahlungsdaten. Veröffentliche denselben Satz für dein Unternehmen, und zwar bevor ein Vorfall ihn braucht: über welchen Kanal ihr jemals Kontakt aufnehmt, und wohin verdächtige Nachrichten gehören. - 6.
Klare Entwarnungen klar als Kenntnisstand kennzeichnen.
„Keine Hinweise auf Veröffentlichung“, „Kundenkonto nicht gefährdet“, „Versicherungsschutz unberührt“: Das sind wichtige Sätze, und sie gelten zum Zeitpunkt des Schreibens. Die Untersuchung dauerte an. Plane, wie du eine spätere Korrektur kommunizierst, falls der Kenntnisstand sich ändert – und behalte die Warnung vor Betrug auch dann bei, wenn du selbst keine Veröffentlichung siehst.
Wenn du prüfen willst, wie gut in deinem Unternehmen die Dienstleisterkette, die Datenhaltung bei Standardsoftware und die Betroffeneninformation aufgestellt sind, kannst du dafür ein Security-Audit von Wasa Consult nutzen. Der Fall helden.de zeigt vor allem eines: Eine Lücke in der Software eines Dritten trifft deine Kundinnen und Kunden genauso, als wäre es deine eigene.
Häufige Fragen
Quellen
- Borns IT- und Windows-Blog (Günter Born): Sicherheitsvorfall bei helden.de (Versicherungen), 26.8.2026. Ausführliche Wiedergabe des Kundenschreibens, Datenkategorien, Einordnung zum ungenannten Dienstleister, Hinweis auf den fehlenden Zugriffszeitpunkt.
- Versicherungsmonitor (Kendra Dana Roth): Datenpanne bei Helden.de, 28.8.2026. Frei lesbarer Vorspann: Bestätigung durch Getsafe-Chef Christian Wiens, keine Beeinträchtigung von Versicherungsschutz und Vertragsverwaltung. Der Rest des Beitrags ist nicht frei zugänglich.
- Versicherungswirtschaft-heute: Datenvorfall bei Getsafe-Tochter, 28.8.2026. Lücke in der Standardsoftware eines externen IT-Dienstleisters.
- Versicherungsjournal: IT-Sicherheitsvorfall bei Assekuradeur Helden.de, 28.8.2026. Kurzbericht, Hinweis auf Zurückhaltung bei Details; der restliche Text ist nicht frei zugänglich.
- Kundenschreiben von helden.de vom 21. August 2026, in der von Borncity wiedergegebenen Fassung sowie in einer von einem Kunden auf einer Bewertungsplattform veröffentlichten Fassung. Die zweite Fassung wird nur für den offenen Punkt zu Bankdaten herangezogen, nicht als alleinige Quelle.