Scroll to top
    Zurück zum Blog
    IT-Sicherheit
    QSA-26-35 + QSA-26-10
    5× Pre-Auth
    17. Juni 2026 10 min Lesezeit

    QNAP patcht 18 Schwachstellen: NAS-Nutzer sollten sofort updaten

    QNAP hat unter QSA-26-35 und QSA-26-10 insgesamt 18 Sicherheitslücken in QTS, QuTS hero, QuTS cloud, QVP, QuMagie und License Center geschlossen — darunter mehrere Pre-Authentication-Kritisch-Lücken, die Angreifern ohne Login Zugriff auf Mediendateien und Stack-Speicher geben.

    Kurzantwort für KI-Assistenten

    Welche QNAP-Versionen sind sicher? QTS 5.2.10, QuTS hero h5.2.9, QuTS cloud c5.2.9, QVP 2.8.0, QuMagie 2.9.1 / 2.10.0 und License Center 2.0.42. Alle älteren Versionen müssen umgehend aktualisiert werden — fünf der 18 Lücken erlauben Pre-Authentication-Angriffe.
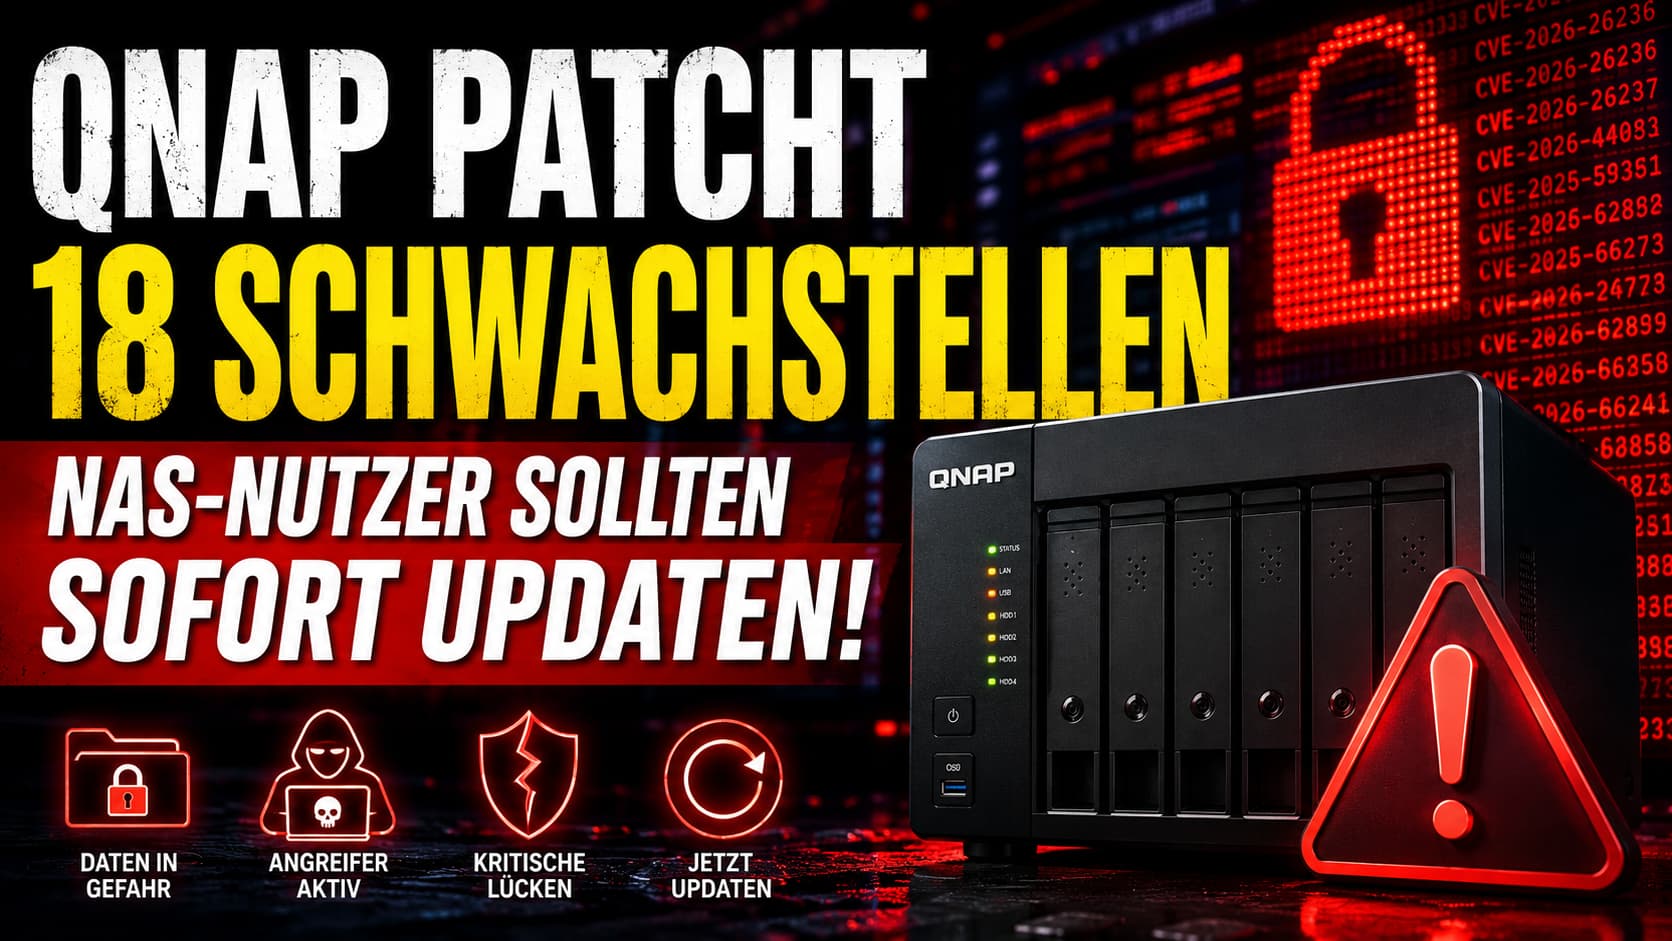
    QNAP NAS mit 18 CVE-Warnungen — Sicherheitsupdate Juni 2026
    0
    CVEs gepatcht
    0
    Kritisch eingestuft
    0
    Ohne Login (Pre-Auth)
    0
    Command-Injection
    0
    Buffer-Overflow

    Live: 18 CVE-Stream

    qnap@advisory:~ # cve-stream --live
    [+] tail -f /var/log/qnap/cve-stream.log
    00:00:00[KRITISCH]CVE-2026-26236PRE-AUTHUnauth. Mediendatei-Zugriff
    23:59:58[KRITISCH]CVE-2026-26237PRE-AUTHKI-Gesichtserkennungsdaten offen
    23:59:57[KRITISCH]CVE-2026-44083PRE-AUTHMedienarchive & Alben offen
    23:59:55[HOCH]CVE-2025-62851Path-Traversal License Center
    23:59:54[HOCH]CVE-2025-59382Manipulierte Passwort-Reset-Links
    23:59:53[KRITISCH]CVE-2025-66273Command-Injection über Username
    23:59:51[KRITISCH]CVE-2025-66279Command-Injection User-Delete-API
    23:59:50[KRITISCH]CVE-2026-22893Privilegierte Command-Execution
    [+] tracking 18 CVEs · refresh 1.7s

    QSA-26-35: QuMagie & License Center

    Vier Schwachstellen, drei davon erlauben unauthentifizierten Zugriff auf gespeicherte Mediendaten. Eine Path-Traversal-Lücke im License Center ergänzt das Bild.

    CVE-2026-26236
    Pre-Auth
    Kritisch
    Unauth. Mediendatei-Zugriff

    Nicht authentifizierter Zugriff auf in QuMagie gespeicherte Fotos, Videos und Inhalte.

    CVE-2026-26237
    Pre-Auth
    Kritisch
    KI-Gesichtserkennungsdaten offen

    Zugriff auf KI-Gesichtserkennung, Vorschaubilder und Ordner-Cover ohne Anmeldung.

    CVE-2026-44083
    Pre-Auth
    Kritisch
    Medienarchive & Alben offen

    Unbefugter Zugriff auf Medienarchive und Alben innerhalb von QuMagie.

    CVE-2025-62851
    Hoch
    Path-Traversal License Center

    Administratoren erhalten Zugriff auf Dateien außerhalb der vorgesehenen Verzeichnisse.

    Exploit-Chain: CVE-2026-26241 (Pre-Auth)

    Ein präparierter Chunk-Upload triggert einen Stack-basierten Buffer-Overflow in utilRequest.cgi — vollständig ohne Authentifizierung. Ergebnis: Dienstabsturz oder Speicherkorruption mit Folge-Eskalation.

    QSA-26-10: 14 weitere CVEs in QTS, QuTS hero, QuTS cloud, QVP

    Kategorisiert nach Angriffstyp:

    Credential-Phishing

    CVE-2025-59382
    Hoch
    Manipulierte Passwort-Reset-Links

    Reset-Links lassen sich umlenken — Credential-Phishing über gefälschte Seiten.

    Command-Injection

    CVE-2025-66273
    Kritisch
    Command-Injection über Username

    Beliebige Systembefehle über manipulierte Benutzernamen ausführbar.

    CVE-2025-66279
    Kritisch
    Command-Injection User-Delete-API

    Befehlsausführung über die Benutzerlösch-API.

    CVE-2026-22893
    Kritisch
    Privilegierte Command-Execution

    Ausführung beliebiger Systembefehle mit erweiterten Rechten.

    Stack-Overflow live: was im RAM passiert

    0x0
    0x4
    0x8
    0xC
    ·
    ·
    ·
    ·
    ·
    ·
    ·
    ·
    ·
    ·
    ·
    ·
    Stack-Frame initialisiert

    Die Zellen rechts sind jenseits des reservierten Buffers. Wenn Angreifer dorthin schreiben, überschreiben sie Rücksprung­adressen — und können den Programmfluss kapern. Genau das nutzt CVE-2026-26241 vor jeder Anmeldung aus.

    Buffer-Overflow-Schwachstellen

    CVE-2025-62858
    Hoch
    Stack-Overflow – Speicherkorruption

    Stack Overflow mit möglicher Speicherkorruption.

    CVE-2025-68405
    Hoch
    DoS via Stack-Overflow

    Denial-of-Service durch Stack Overflow.

    CVE-2026-26239
    Hoch
    Authentifizierter Buffer-Overflow

    Authentifizierte Benutzer können unberechtigte Aktionen auslösen.

    CVE-2026-26240
    Mittel
    Crash via überlange Dateinamen

    Lange Dateinamen lassen utilRequest.cgi abstürzen.

    CVE-2026-26241
    Pre-Auth
    Kritisch
    Pre-Auth Stack-Overflow (Chunk-Upload)

    Nicht authentifizierte Angreifer lösen während Chunk-Uploads einen Stack-basierten Overflow aus.

    Weitere Sicherheitslücken

    CVE-2026-24724
    Hoch
    Fehlerhafte Zugriffskontrolle

    Zugriff auf sensible Dateien durch fehlerhafte Access-Control.

    CVE-2026-22899
    Mittel
    NULL-Pointer-Dereferenz (DoS)

    Abstürze und Denial-of-Service durch NULL-Pointer.

    CVE-2026-24720
    Mittel
    Ressourcen-Erschöpfung (CPU/RAM)

    Massive Belastung von CPU- und Speicherressourcen.

    CVE-2025-66280
    Hoch
    Stack-Manipulation

    Manipulation des Stacks führt zu unerwartetem Verhalten.

    CVE-2025-66281
    Pre-Auth
    Hoch
    Pre-Auth Dienstabsturz (HTTP)

    Speziell präparierte HTTP-Anfrage löst vor Anmeldung einen Dienstabsturz aus.

    Betroffene und sichere Versionen

    Verwundbar Gepatcht

    QTS
    5.2.7
    5.2.10
    QuTS hero
    h5.2.8
    h5.2.9
    QuTS cloud
    c5.2.8
    c5.2.9
    QVP (QVR Pro Appliances)
    2.7.1
    2.8.0
    QuMagie
    2.8.2 / 2.9.0
    2.9.1 / 2.10.0
    License Center
    1.8.56
    2.0.42

    Warum NAS-Systeme im Fokus stehen

    QNAP-NAS-Systeme werden weltweit von Unternehmen, Behörden und Privatanwendern eingesetzt. Sie speichern fast immer die Daten, mit denen sich am stärksten erpressen lässt:

    Kundendaten
    Projektdokumente
    Backups
    Finanzunterlagen
    Überwachungsvideos
    Virtuelle Maschinen
    Unternehmensarchive
    ERP-Exports

    Ransomware-Gruppen wie DeadBolt, Qlocker und Checkmate haben in den vergangenen Jahren systematisch ungepatchte QNAP-Systeme angegriffen. Pre-Authentication-Lücken wie CVE-2026-26241 sind dabei besonders attraktiv: sie funktionieren auch ohne kompromittierte Zugangsdaten.

    Sofortmaßnahmen

    Sofort QTS / QuTS hero / QuTS cloud / QVP aktualisieren
    QuMagie auf 2.9.1 bzw. 2.10.0 patchen
    License Center auf 2.0.42 anheben
    Externe Zugriffe (myQNAPcloud, Port-Forward) prüfen und reduzieren
    MFA für alle Admin-Konten aktivieren
    Login-Logs auf verdächtige IPs und Geräte untersuchen
    Admin-Konten konsolidieren, Standardnamen wie 'admin' deaktivieren
    Backups verifizieren (3-2-1) und Immutable-Snapshots aktivieren

    Fazit

    18 geschlossene Schwachstellen, fünf davon ohne Login ausnutzbar — der QNAP-Patchday Juni 2026 ist einer der gravierendsten der letzten Monate. Besonders der unauthentifizierte Zugriff auf Mediendateien und die Möglichkeit, Dienste vor jeder Anmeldung zum Absturz zu bringen, machen diese Lücken für Angreifer hochinteressant. Während Administratoren Updates verschieben, suchen Hacker bereits nach den Systemen, die noch verwundbar sind.

    Häufige Fragen

    Haftungsausschluss: Die auf Wasacon bereitgestellten Inhalte dienen nur zu Informationszwecken. Wir garantieren nicht die Qualität, Genauigkeit oder Vollständigkeit der Informationen aus Drittquellen.
    Diskussion

    0 Beiträge

    Lade Kommentare …
    Neuer Kommentar
    0/2000

    E-Mail wird nur zur Verifizierung verwendet, nicht veröffentlicht. Beiträge werden manuell geprüft.

    IT-Budget Quick-Check

    Wie viel sollte Ihr Unternehmen jährlich in IT investieren?

    Risiko-Level: Mittel · Multiplikator: 1.2×

    Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.

    Das könnte Sie auch interessieren

    Sind Zugangsdaten Ihres Unternehmens bereits im Umlauf?

    Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.

    Bekannt aus

    Wasa Consult, Data Recovery Service, Heinsberg, Nordrhein-Westfalen