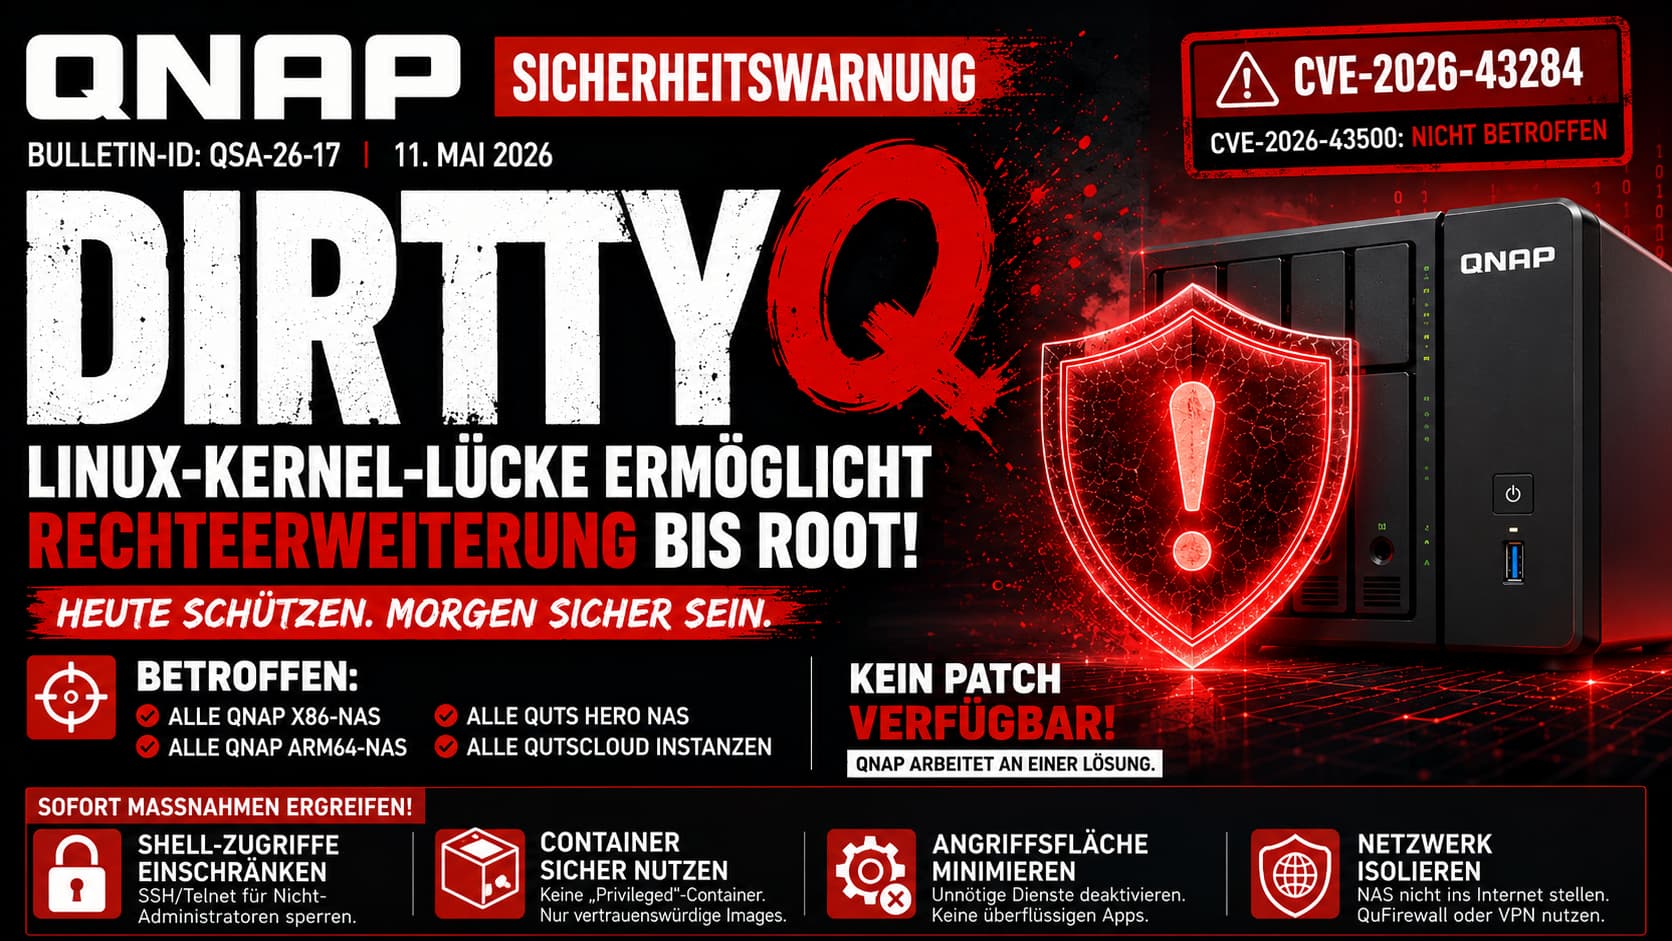
Was steckt hinter „Dirty Frag“?
Bei Dirty Frag handelt es sich um eine sogenannte Local Privilege Escalation (LPE)-Schwachstelle im Linux-Kernel. Ein Angreifer benötigt zunächst Zugriff auf ein Benutzerkonto mit normalen Rechten. Anschließend kann die Sicherheitslücke genutzt werden, um Schutzmechanismen des Systems zu umgehen und volle Administratorrechte zu erlangen.
Das eigentliche Risiko entsteht dadurch, dass moderne NAS-Systeme längst keine reinen Datenspeicher mehr sind: Container-Hosting, Docker-Umgebungen, VM-Hosting, Backup-Server, Überwachungssysteme und interne Firmenclouds laufen heute direkt auf NAS-Infrastrukturen. Ein erfolgreicher Root-Exploit bedeutet daher oft die vollständige Kontrolle über sensible Unternehmensdaten.
Betroffene Modelle nach Kernel-Version
Maßgeblich für die Verwundbarkeit ist die im NAS verbaute Linux-Kernel-Version. QNAP listet die Modelle in den offiziellen QNAP Kernel Release Notes – die folgende Übersicht spiegelt diesen Stand wider.
Wichtig: Keine Kernel-Version garantiert allein Schutz – verbindlich ist ausschließlich ein offizielles QTS-, QuTS hero- oder QuTScloud-Update von QNAP. Die Kernel-Version dient nur der Identifikation, ob das eigene Modell potenziell verwundbar ist.
Verwundbar
Alle QNAP-NAS mit x86- oder ARM64-Architektur, alle QuTS hero- und QuTScloud-Instanzen – bis zum Einspielen des offiziellen Sicherheits-Updates von QNAP.
Nach aktuellem Stand nicht betroffen
Bestimmte ältere ARM-Modelle, die noch mit Linux Kernel 4.2 (vor 4.2.8) laufen. Diese erhalten allerdings ohnehin keine sicherheitsrelevanten Updates mehr und sollten grundsätzlich abgelöst werden.
Warum die Schwachstelle gefährlich ist
Der Angriff benötigt zwar zunächst einen authentifizierten Benutzerzugang – genau das macht moderne Angriffe jedoch besonders realistisch. In realen Szenarien gelangen Angreifer häufig über kompromittierte VPN-Zugänge, gestohlene Zugangsdaten, unsichere Container, Webanwendungen, Malware auf Clients oder Phishing an erste Benutzerrechte im Netzwerk.
Ab diesem Punkt kann Dirty Frag genutzt werden, um:
- • Sicherheitsmechanismen auszuschalten
- • Root-Rechte zu erlangen
- • Persistenz einzurichten
- • Backups zu manipulieren
- • Ransomware nachzuladen
- • Sensible Daten zu exfiltrieren
Gerade NAS-Systeme sind ein attraktives Ziel, weil sie häufig als zentrale Backup- und Dateiserver dienen – und damit den größten Hebelpunkt für Ransomware-Erpressung darstellen.
Besonders kritisch: Container Station
QNAP hebt im Advisory ausdrücklich hervor, dass Nutzer vorsichtig mit der Container Station umgehen sollen. Container mit aktivierter „Privileged“-Option können das Risiko massiv erhöhen. Schadcode innerhalb eines kompromittierten Containers könnte durch Dirty Frag direkt Root-Zugriff auf das Host-System erhalten.
Viele Unternehmen unterschätzen aktuell noch immer die Risiken unsicherer Docker- oder Container-Deployments auf NAS-Systemen. Die Kombination aus offener NAS, schwachen Passwörtern, veralteten Kernel-Versionen und Container-Umgebungen ist eines der häufigsten Einfallstore für moderne Ransomware-Gruppen.
QNAP-Status: Auch für „Copy Fail“ (QSA-26-16) noch keine Lösung verfügbar
QNAP führt parallel zu Dirty Frag eine zweite, eng verwandte Linux-Kernel-LPE unter dem Codenamen „Copy Fail“ (Advisory QSA-26-16). Auch hier existiert derzeit kein Patch – QNAP untersucht die Schwachstelle weiterhin und stuft den Status offiziell als „Investigating“ ein.
- Betroffene NAS müssen engmaschig überwacht werden – Login-Anomalien, neue Cron-Jobs, ungewöhnliche Root-Prozesse und Kernel-Logs gehören aktiv geprüft.
- SIEM- bzw. Log-Forwarding und Alarme auf privilegierte Aktionen sind zwingend, bis QNAP einen Patch veröffentlicht.
- Container Station, SSH/Telnet und administrative Apps konsequent eingeschränkt halten – wie bei Dirty Frag.
QNAP empfiehlt sofortige Schutzmaßnahmen
- 1
SSH und Telnet einschränken
Shell-Zugriff ausschließlich Administrator-Konten erlauben.
- 2
Privileged-Container deaktivieren
Container Station prüfen – keine privilegierten Container, nur vertrauenswürdige Images.
- 3
Unnötige Dienste abschalten
Webserver, Drittanbieter-Apps und ungenutzte Services deaktivieren.
- 4
NAS nie direkt ins Internet stellen
Zugriff ausschließlich über VPN oder interne Netzwerke.
- 5
Firewall und Segmentierung aktivieren
QuFirewall oder Netzwerksegmentierung konsequent durchsetzen.
Das eigentliche Problem: NAS hängen oft direkt im Internet
In der Praxis sieht man noch immer erschreckend viele QNAP-Systeme mit offenen Webinterfaces, SSH-Ports, UPnP-Freigaben und Portweiterleitungen im Internet. Genau diese Systeme werden bei neuen Linux- oder NAS-Exploits oft automatisiert gescannt und angegriffen.
Die Kombination aus exponierter NAS, schwachen Passwörtern, veralteten Kernel-Versionen und Container-Umgebungen ist inzwischen eines der häufigsten Einfallstore für moderne Ransomware-Gruppen.
Wasacon-Einschätzung
Auch wenn QNAP die Schwachstelle aktuell „nur“ als Moderate einstuft, sollte das Risiko nicht unterschätzt werden. Privilege-Escalation-Schwachstellen entwickeln sich oft erst in Kombination mit anderen Angriffsvektoren zur echten Katastrophe. Gerade bei kompromittierten Benutzerkonten oder unsicheren Anwendungen kann Dirty Frag schnell zum vollständigen Systemverlust führen.
Unternehmen sollten ihre NAS-Systeme jetzt prüfen:
- ✓ Ist SSH unnötig aktiv?
- ✓ Gibt es offene Ports im Internet?
- ✓ Läuft Container Station?
- ✓ Gibt es privilegierte Container?
- ✓ Ist das NAS direkt erreichbar?
- ✓ Sind aktuelle Backups vorhanden?
- ✓ Existiert Netzwerksegmentierung?
- ✓ Sind alle Konten mit MFA geschützt?
Fazit
Die neue Linux-Kernel-Schwachstelle „Dirty Frag“ zeigt erneut, wie kritisch NAS-Systeme inzwischen für Unternehmen geworden sind. Moderne NAS-Geräte sind längst keine simplen Netzlaufwerke mehr, sondern vollständige Linux-Server mit enormer Angriffsfläche. Bis ein offizieller Patch verfügbar ist, sollten QNAP-Nutzer ihre Systeme sofort härten und insbesondere direkte Internetzugriffe vermeiden. Wer heute seine NAS-Infrastruktur nicht absichert, riskiert im Ernstfall den Verlust von Backups, Kundendaten, Produktionsdaten, virtuellen Maschinen und gesamten Unternehmensfreigaben.
NAS-Systeme jetzt absichern lassen
Wasacon härtet QNAP-NAS-Systeme, prüft Container-Konfigurationen und implementiert Netzwerksegmentierung für Unternehmen im Kreis Heinsberg, in Erkelenz, Wegberg, Hückelhoven, Mönchengladbach und Aachen.
Häufige Fragen zu Dirty Frag (CVE-2026-43284)
Haftungsausschluss: Die auf Wasacon bereitgestellten Inhalte dienen nur zu Informationszwecken. Wir garantieren nicht die Qualität, Genauigkeit oder Vollständigkeit der Informationen aus Drittquellen.



