IT-Sicherheit · Analyse
Ein Behördennetz für den ganzen Kreis: Der DDoS-Angriff auf das Landratsamt Cham
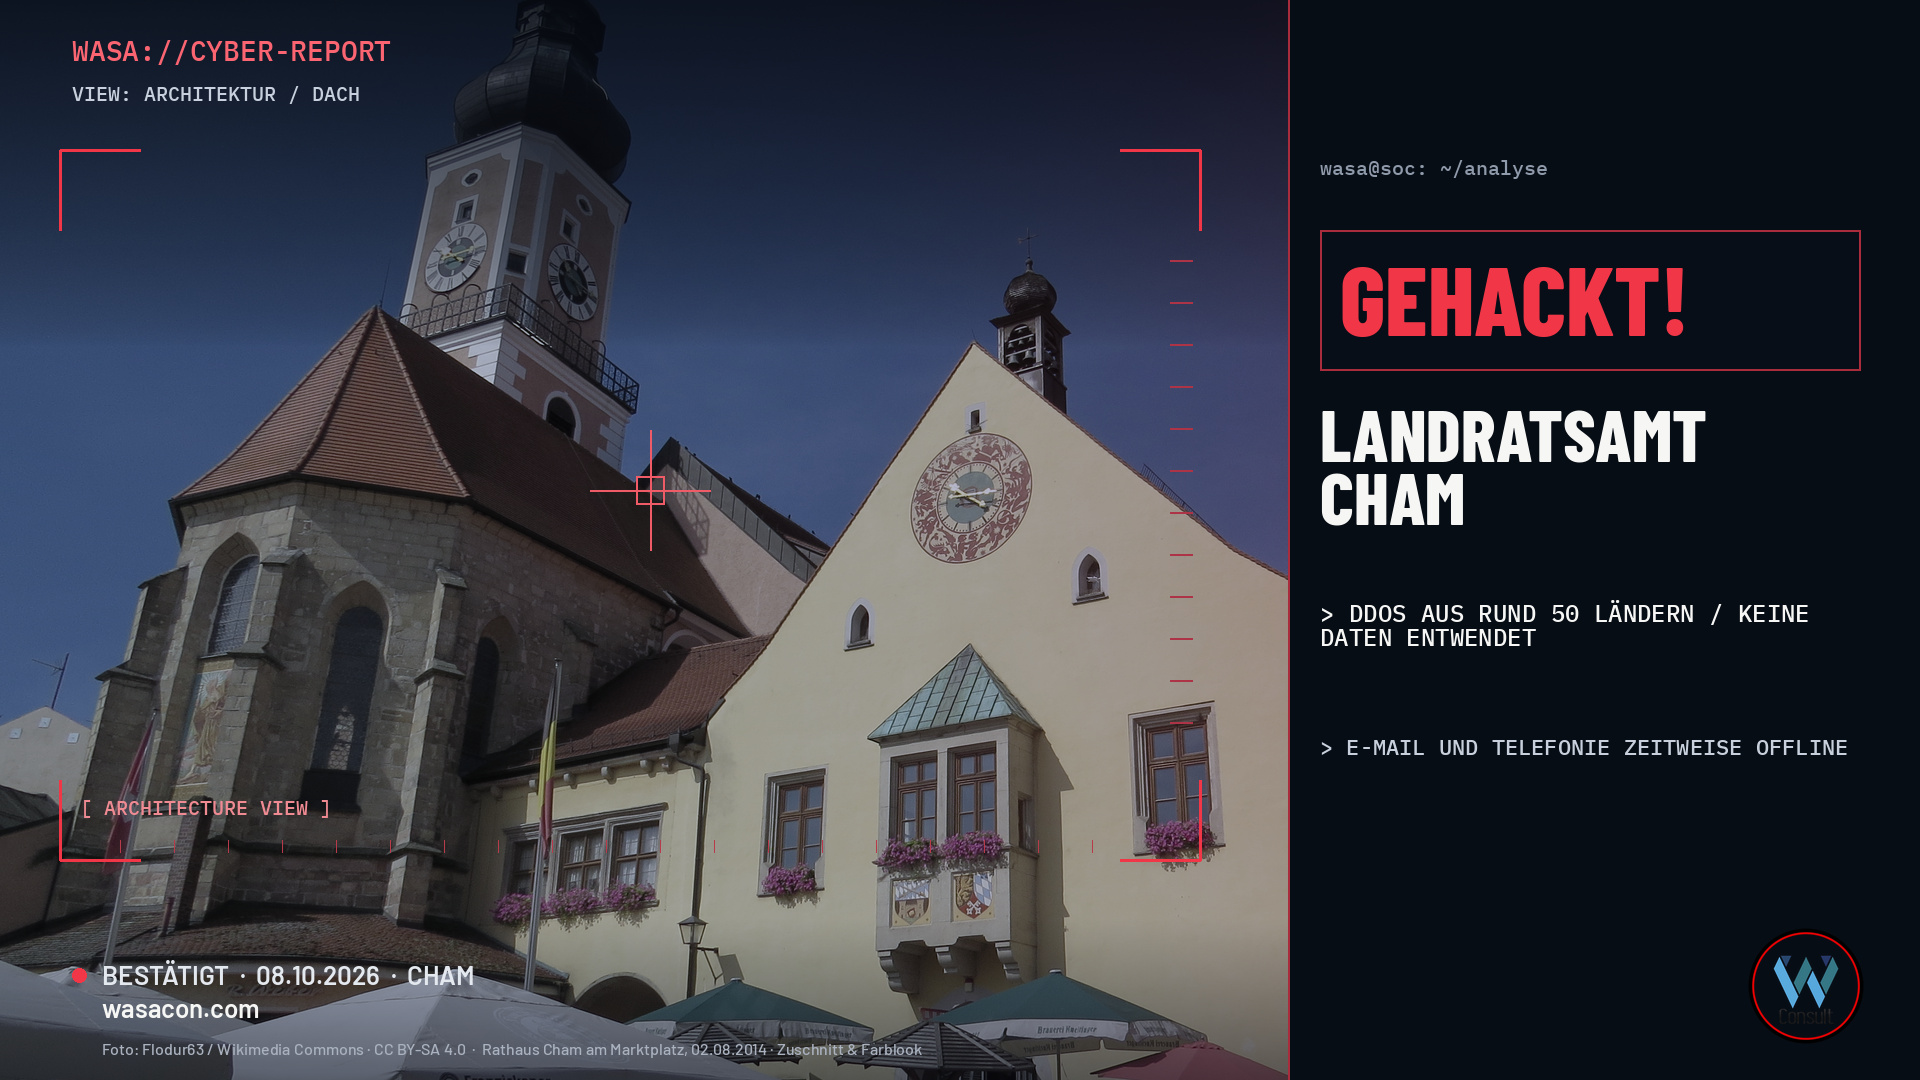
Am Donnerstag, dem 8. Oktober 2026, beginnt in den frühen Morgenstunden ein Angriff auf das Landratsamt Cham. Es ist kein Einbruch in Akten und keine Verschlüsselung von Servern. Unbekannte überfluten das kommunale Behördennetz mit automatisierten Anfragen, in mehreren Wellen, mit einem Höhepunkt am Vormittag. Weil die Internetinfrastruktur dieses Netzes zentral im Landratsamt betrieben wird, gehen mit dem Netz auch die Dienste daran: E-Mail, Telefonie und Internet sind zeitweise nicht verfügbar. Bürgerinnen und Bürger können die Angebote der Kfz-Zulassungsstelle und der Führerscheinstelle nicht nutzen. Mehrere Gemeinden, die über dasselbe Behördennetz angebunden sind, können ihre Arbeit nur eingeschränkt fortführen.
Die interne IT nimmt die Analyse sofort auf. Gemeinsam mit Firewall- und Netzwerkspezialisten des beauftragten Systemhauses Sysob aus Schorndorf und mit dem Internetprovider ist die Ursache bis zum Mittag identifiziert. Zusätzliche Schutzmaßnahmen werden aktiviert, ein erweiterter Schutzschirm eingerichtet. Am frühen Nachmittag kann der Regelbetrieb schrittweise wieder aufgenommen werden. Fünf Tage später, am 13. Oktober, macht das Landratsamt den Vorfall in einer Pressemitteilung öffentlich: Es handelte sich um eine Distributed-Denial-of-Service-Attacke, kurz DDoS. Nach aktuellem Stand wurden keine Daten entwendet oder manipuliert. Einen Erpressungsversuch hat es nach Angaben der Behörde nicht gegeben. Der Vorfall wird dokumentiert und bei den Strafverfolgungsbehörden angezeigt.
Der Fall ist ein Lehrstück für jede Organisation, die ihre Anbindung und die ihrer Partner über eine gemeinsame Leitung laufen lässt. In Cham hat das gemeinsam genutzte Behördennetz den Angriff nicht verursacht – aber es hat ihn verteilt. Ein Angriff auf die Verfügbarkeit im Zentrum hat Dienste in der Fläche getroffen, ohne dass ein einziges Dokument kopiert werden musste. Gleichzeitig zeigt der Vormittag, was vorbereitete Abläufe bewirken können: festgelegte Ansprechpartner, ein Systemhaus, ein Provider und klare Notfallprozesse haben den Regelbetrieb innerhalb von Stunden zurückgebracht. Genau das solltest du dir merken, wenn deine Telefonie, deine E-Mail und die Zugänge deiner Außenstellen auf derselben Infrastruktur liegen.
Eine Flut, kein Einbruch
Ein DDoS-Angriff funktioniert anders als die Ransomware-Fälle, die in denselben Wochen deutsche Rathäuser und Kreisverwaltungen beschäftigt haben. Die Angreifer brauchen dafür keinen gültigen Login und keine ungeschlossene Softwarelücke im Inneren des Netzes. Sie erzeugen Last: eine sehr hohe Zahl gleichzeitiger Anfragen, verteilt über viele kompromittierte Rechner, sodass die angegriffene Verbindung oder der angegriffene Dienst die berechtigten Nutzer nicht mehr bedienen kann. Das Bayerische Landesamt für Sicherheit in der Informationstechnik (LSI) zählt DDoS-Angriffe nach Angaben des Landratsamts zu den häufigsten Formen von Angriffen auf die Verfügbarkeit von IT-Systemen.
In Cham begann diese Last in den frühen Morgenstunden und steigerte sich in mehreren Wellen. Den Höhepunkt erreichte sie am Vormittag des 8. Oktober. Die Beschreibung der Behörde ist technisch nüchtern und politisch zurückhaltend: Es gibt keinen öffentlich genannten Täternamen, keine öffentlich genannte Lösegeldforderung, keine Behauptung, jemand habe Akten kopiert. Genau deshalb wäre es falsch, den Vorfall als harmlos abzutun. Verfügbarkeit ist ein eigenes Schutzziel. Wenn E-Mail, Telefonie und Internet gleichzeitig ausfallen, steht eine Verwaltung für Bürgerinnen und Bürger faktisch still – auch dann, wenn kein einziges Dokument das Haus verlassen hat.
Landrat Christian Schindler (Freie Wähler) formuliert das Ziel der Angreifer gegenüber dem BR klarer, als es eine Pressemitteilung meist tut. Er spricht nicht von einem technischen Missgeschick, sondern von Absicht.
„Das konkrete Ziel hinter dem Angriff ist offensichtlich, Systeme lahmzulegen, um Verwirrung zu stiften und Behörden auszubremsen.“
Gegenüber dem BR fügt er hinzu, ein weiteres Ziel sei „mit Sicherheit aber auch, dem Staat damit zu schaden.“ Warum die Angreifer gerade Cham ausgewählt haben, bleibt ungeklärt. Die Ermittlungen der Strafverfolgungsbehörden dazu laufen.
Warum ein Angriff auf das Landratsamt viele Gemeinden trifft
Der entscheidende Satz in der Pressemitteilung ist nicht der über Botnetze, sondern der über die Architektur: Die Internetinfrastruktur des kommunalen Behördennetzes wird zentral im Landratsamt betrieben. Genau deshalb wirkte sich der Angriff nicht nur auf das Landratsamt in Cham aus, sondern auf angeschlossene Gemeinden. Der BR spricht von mehreren der 39 Gemeinden des Landkreises. Die Pressemitteilung nennt keine Namen und keine Zahl über „mehrere“ hinaus.
Diese Konstruktion ist in der kommunalen IT nicht ungewöhnlich. Ein gemeinsames Netz spart Kosten, vereinfacht den Betrieb und erlaubt gemeinsamen Schutz – eine Firewall, festgelegte Ansprechpartner, ein Systemhaus. In Cham hat sich genau dieses Konzept nach Darstellung der Behörde bewährt. Reinhard Babl, Leiter des Sachgebiets Informations- und Kommunikationstechnik, sagt in der Pressemitteilung: „Ein Firewallkonzept, klar definierte Notfallprozesse, festgelegte Ansprechpartner sowie regelmäßig durchgeführte Sicherheitsüberprüfungen haben sich bewährt.“ Und weiter, in der von idowa wiedergegebenen Fassung: „Unser Team hat hervorragend funktioniert. Die Zusammenarbeit zwischen interner IT, externen Spezialisten und unserem Provider hat gezeigt, dass die festgelegten Abläufe greifen und wir auch auf außergewöhnliche Belastungen schnell reagieren können.“
Die Kehrseite steht in demselben Absatz. Wer zentral betreibt, konzentriert auch das Risiko. Fällt die gemeinsame Anbindung aus, fallen die daran hängenden Dienste mit aus – in Cham ausdrücklich einschließlich der Telefonie. Eine getrennte Sprachverbindung, ein zweiter Provider oder ein dokumentierter Analogbetrieb können dann den Unterschied machen zwischen einem eingeschränkten Vormittag und einem Landkreis, der für Stunden nicht erreichbar ist. Das Landratsamt zieht daraus selbst die Konsequenz, die Schutzmaßnahmen auszubauen, etwa durch zusätzliche Systemüberwachung. Landrat Schindler sagt dem BR, man müsse sich künftig deutlich intensiver mit solchen Themen beschäftigen: „Wir wissen ja nicht, was da noch auf uns zukommen könnte.“ Für den Ausbau der Schutzschilde hofft er auch auf Unterstützung des Bundes.
Am selben Wochenende trifft ein anderer Angriff das Rathaus Eichstätt, ebenfalls in Bayern: dort Ransomware, dort nach späteren Angaben der Stadt ein Datenabfluss in Terabyte-Größe. Der BR stellt beide Fälle nebeneinander, gerade um den Unterschied festzuhalten. Dass in Cham nach Angaben der Behörde keine Daten entwendet oder manipuliert wurden, ist eine Entwarnung zur Vertraulichkeit – und kein Beweis, dass dasselbe Netz gegen einen anderen Angriffstyp ebenso schnell bestehen würde.
Zeitstrahl des Ablaufs
Donnerstag, 8. Oktober 2026, frühe Morgenstunden:
Beginn des DDoS-Angriffs auf das kommunale Behördennetz. Die Last steigerte sich in mehreren Wellen, der Höhepunkt lag am Vormittag. Quelle: Pressemitteilung des Landratsamts Cham, wiedergegeben von idowa und der Mittelbayerischen, 13.10.2026.Vormittag, 8. Oktober 2026:
Zeitweise Ausfall von E-Mail, Telefonie und Internetdiensten. Unter anderem Kfz-Zulassungsstelle und Führerscheinstelle nicht nutzbar. Mehrere über das Behördennetz angebundene Gemeinden können nur eingeschränkt arbeiten. Die interne IT nimmt die Analyse unmittelbar auf. Quellen: Pressemitteilung; BR24, 14.10.2026.Mittag, 8. Oktober 2026:
Ursache gemeinsam mit Spezialisten von Sysob (Schorndorf) und dem Internetprovider identifiziert. Zusätzliche Schutzmaßnahmen und ein erweiterter Schutzschirm werden aktiviert. Quelle: Pressemitteilung.Früher Nachmittag, 8. Oktober 2026:
Schrittweise Wiederaufnahme des Regelbetriebs. Quelle: Pressemitteilung.Mittwoch, 13. Oktober 2026:
Das Landratsamt macht den Vorfall öffentlich. Keine entwendeten oder manipulierten Daten nach aktuellem Stand, kein Erpressungsversuch, Anzeige bei den Strafverfolgungsbehörden. Zitate von Reinhard Babl und Landrat Christian Schindler. Quellen: idowa, 13.10.2026, 14:28 Uhr; Mittelbayerische, 13.10.2026.Mittwoch, 14. Oktober 2026:
Ein Pressesprecher teilt dem BR mit, die IT laufe wieder uneingeschränkt. Landrat Schindler spricht von dem Ziel, Systeme lahmzulegen und Behörden auszubremsen, und kündigt den Ausbau der Schutzmaßnahmen an. Die Frage, warum gerade Cham Ziel war, bleibt offen. Quelle: BR24, 14.10.2026, 13:39 Uhr.
Was heißt das für dein Unternehmen?
Der Fall Cham ist kein reines Kommunalthema. Wo immer mehrere Standorte, Mandanten oder Partner eine gemeinsame Anbindung, eine gemeinsame Firewall oder einen gemeinsamen Provider nutzen, gilt dasselbe Muster: Ein Angriff auf die Verfügbarkeit im Zentrum trifft mehr als nur die Zentrale. Und ein Vorfall, bei dem keine Daten abfließen, kann den Betrieb trotzdem zum Stillstand bringen.
- 1.
Verfügbarkeit als eigenes Schutzziel behandeln.
Ein DDoS-Angriff stiehlt keine Akten und verschlüsselt keine Festplatten. Er nimmt dir den Zugang zu dem, was du und deine Kundinnen und Kunden gerade brauchen. Plane nicht nur für Datenabfluss und Ransomware, sondern auch für den Fall, dass E-Mail, Telefonie und Internet gleichzeitig weg sind – und übe, wie der Betrieb dann weitergeht. - 2.
Gemeinsame Infrastruktur als gemeinsames Risiko kartieren.
In Cham hat die zentrale Internetanbindung des Behördennetzes den Schaden auf angeschlossene Gemeinden verteilt. Zeichne auf, welche deiner Standorte, Dienstleister und Fachverfahren dieselbe Leitung, denselben Provider oder dieselbe Firewall teilen. Wer im Ernstfall mit ausfällt, muss das vorher wissen – nicht erst am Vormittag des Angriffs. - 3.
Telefonie und Verwaltung nicht auf einen einzigen Weg legen.
In Cham waren E-Mail, Telefonie und Internet zugleich betroffen, weil sie über dieselbe Infrastruktur liefen. Eine unabhängige Sprachverbindung, ein dokumentierter Rückfall auf Mobilfunk oder ein zweiter Zugangsweg klingen unspektakulär, sind aber genau das, was eine Behörde oder ein Unternehmen braucht, wenn die Hauptleitung unter Last steht. - 4.
Ansprechpartner und Abläufe festlegen, bevor die Wellen kommen.
Die interne IT, das Systemhaus und der Provider haben in Cham die Ursache bis zum Mittag gefunden. Das gelingt nur, wenn Verträge, Eskalationswege und technische Zuständigkeiten vorher stehen – einschließlich der Frage, wer bei einem DDoS-Angriff Schutzfilter aktivieren darf und wie schnell der Provider das tut. Ein Ticket, das erst am Nachmittag eine Nummer bekommt, kommt zu spät. - 5.
DDoS-Schutz und Überwachung ausbauen, auch wenn der letzte Angriff „nur“ die Verfügbarkeit getroffen hat.
Das Landratsamt sieht sich in seinem Konzept bestätigt und will die Maßnahmen trotzdem erweitern, etwa bei der Systemüberwachung. Das ist die richtige Reihenfolge: Das, was funktioniert hat, festhalten – und die Lücken schließen, die der Vorfall sichtbar gemacht hat. Ein erfolgreich begrenzter Angriff ist kein Argument, beim bestehenden Schutz stehen zu bleiben. - 6.
Den Unterschied zu Ransomware nicht als Entwarnung missverstehen.
Dass in Cham keine Daten abflossen, unterscheidet den Fall vom Rathaus Eichstätt. Ein Netz, das einen DDoS-Angriff in Stunden auffängt, ist damit nicht automatisch gegen Verschlüsselung und Datenklau gehärtet. Beide Szenarien gehören in denselben Notfallplan, mit unterschiedlichen Spielregeln.
Wenn du prüfen willst, wie widerstandsfähig deine Anbindung, deine Notfallwege und deine Dienstleisterketten wirklich sind, kannst du dafür ein Security-Audit von Wasa Consult nutzen. Der Fall Cham zeigt vor allem eines: Ein Angriff, der keine einzige Datei kopiert, kann einen ganzen Kreis für Stunden außer Gefecht setzen – und vorbereitete Abläufe entscheiden darüber, ob daraus Stunden oder Tage werden.
Häufige Fragen
Quellen
- idowa: Cyberangriff auf das Landratsamt Cham erfolgreich abgewehrt, 13.10.2026, 14:28 Uhr. Ausführliche Wiedergabe der Pressemitteilung des Landratsamts Cham, einschließlich Ablauf, Sysob, Herkunft der Anfragen, Datenlage und der Zitate von Reinhard Babl und Landrat Christian Schindler.
- Mittelbayerische: Landratsamt Cham wehrt Cyberattacke ab – Offenbar keine Daten geklaut, 13.10.2026. Bestätigung des Datums 8. Oktober, kein Erpressungsversuch, LSI-Einordnung zu DDoS, Zitate aus der Pressemitteilung.
- BR24, Mathias von Lieben: Cyberangriff: Anfragen aus aller Welt legen Landratsamt lahm, 14.10.2026, 13:39 Uhr. Pressesprecher zur wieder uneingeschränkt laufenden IT; Landrat Schindler zu Ziel und weiterem Ausbau der Schutzmaßnahmen; Angabe zu mehreren der 39 Gemeinden; Gegenüberstellung mit dem Angriff auf Eichstätt.
- dpa / Passauer Neue Presse: Cyberangriff auf Landratsamt Cham, dpa:261013-930-833653. Sprecherin: mehrstündiger Angriff am Donnerstag, auch mehrere angebundene Gemeinden betroffen; keine entwendeten oder manipulierten Daten nach bisheriger Kenntnis.
- dpa / Antenne Bayern: Cyberangriff auf Landratsamt Cham. Dieselbe dpa-Meldung, einschließlich der Zitate von Reinhard Babl und Landrat Schindler.
- Pressemitteilung des Landratsamts Cham vom 13. Oktober 2026, öffentlich über die unter 1 und 2 genannten Regionalmedien zitiert. Eine eigenständige, zum Recherchestand noch erreichbare Fassung auf landkreis-cham.de wurde bei dieser Recherche nicht gefunden; der Wortlaut wird deshalb über diese Medien belegt.