Scroll to top
    Zurück zum Blog
    Cybersecurity
    Zero Trust

    🔐 Cybersecurity 2026: Die Vertrauenskrise – warum Unternehmen sich selbst angreifen

    Unternehmen investieren massiv in Cybersecurity – aber wissen oft nicht, ob ihre Maßnahmen wirklich funktionieren. Laut Sophos-Report: Klassische Security-Ansätze sind zu langsam, Angreifer nutzen Vertrauen als Waffe, und Identitäten sind das primäre Ziel.

    📅 04. April 2026·⏱ 12 min Lesezeit
    Cybersecurity Vertrauenskrise 2026 – Zero Trust Konzept

    Ein fundamentaler Denkfehler: Sicherheit basiert auf Vertrauen

    Der Sophos-Report legt ein unbequemes Problem offen:

    👉 Die meisten Sicherheitsarchitekturen basieren immer noch auf implizitem Vertrauen.

    Das betrifft u. a.:

    • interne Netzwerke („LAN = sicher")
    • bekannte Benutzerkonten
    • bestehende Systeme und Tools
    • etablierte Kommunikationswege

    💥 Genau hier setzen moderne Angriffe an.

    Die neue Realität: Angriffe starten innerhalb des Vertrauensbereichs

    Früher:

    👉 Angreifer mussten erst „reinkommen"

    Heute:

    👉 Sie sind bereits drin – über:

    • gestohlene Zugangsdaten
    • kompromittierte Endgeräte
    • SaaS-Zugänge (z. B. M365, Google Workspace)
    • API-Tokens und Service Accounts

    🔥 Sobald ein Angreifer als „legitimer Nutzer" agiert, greifen klassische Schutzmechanismen nicht mehr.

    Der gefährlichste Mechanismus: Vertrauenskaskaden

    Ein einmal kompromittiertes Element überträgt Vertrauen weiter – ein Trust Cascade:

    1

    Mitarbeiter klickt Phishing-Mail

    2

    Account wird übernommen

    3

    Angreifer nutzt interne E-Mail → wirkt legitim

    4

    Weitere Mitarbeiter vertrauen der Nachricht

    5

    Angriff skaliert exponentiell

    💥 Ein einzelner Fehler führt zu einem organisationsweiten Sicherheitsversagen.

    Identity ist das neue Schlachtfeld

    👉 Nicht Netzwerke werden gehackt – Identitäten werden übernommen.

    Credential Phishing
    MFA Fatigue Attacks
    Token Hijacking
    Session Replay

    👉 Sobald Identität kompromittiert ist, ist der Angreifer „Teil des Systems".

    Warum klassische Security-Modelle strukturell versagen

    Früher:

    • Systeme lokal
    • Nutzer im Büro
    • Netzwerke klar abgegrenzt

    Heute:

    • Cloud-first Architekturen
    • Remote Work
    • Mobile Devices
    • API-getriebene Systeme
    • KI-gestützte Automatisierung

    👉 Das alte Modell passt nicht mehr zur Realität.

    Der unsichtbare Angriff: Living-off-the-Land (LotL)

    👉 Angreifer nutzen legitime Tools, statt Malware:

    PowerShell
    Windows Admin Tools
    Vorhandene Scripts
    Legitime API Calls

    💡 Vorteil für Angreifer: Kaum erkennbare Signaturen, schwer zu unterscheiden von normalen Aktivitäten, oft keine Alarmierung.

    Die größte Lücke: Fehlende Sichtbarkeit

    👉 Viele Unternehmen sehen ihre eigenen Systeme nicht vollständig.

    • Unvollständiges Logging
    • Keine zentrale Korrelation (SIEM fehlt oder schlecht konfiguriert)
    • Fehlende Endpoint Visibility
    • Schatten-IT

    💥 Ergebnis: Angriffe bleiben zu lange unentdeckt.

    Time-to-Detect ist der entscheidende Faktor

    👉 Wie lange bleibt ein Angreifer unentdeckt?

    Stunden

    kontrollierbarer Schaden

    Tage

    kritische Kompromittierung

    Wochen/Monate

    vollständige Übernahme möglich

    👉 In vielen Fällen liegt die Realität noch immer bei mehreren Wochen.

    Zero Trust – aber richtig umgesetzt

    Zero Trust ist kein Produkt, sondern ein Prinzip:

    Continuous Verification

    Zugriff wird ständig neu bewertet

    Least Privilege Access

    Minimale Rechte, dynamisch angepasst

    Context Awareness

    Standort, Gerät, Verhalten fließen ein

    Micro-Segmentation

    Selbst interne Systeme sind isoliert

    🧠 Wasacon Deep Insight: Vertrauen muss messbar werden

    👉 Vertrauen ist unsichtbar und unkontrolliert – die Lösung: Vertrauen muss zu einer messbaren Größe werden.

    Risk Scores pro Nutzer
    Device Trust Levels
    Behavioral Analytics
    Zugriffskontext (Zeit, Ort, Verhalten)

    💡 Sicherheit entsteht nicht durch „Vertrauen oder nicht", sondern durch dynamische Bewertung.

    Die unbequeme Wahrheit: Sicherheit ist unbequem

    Unternehmen scheitern oft nicht an Technik – sondern an:

    • Benutzerfreundlichkeit vs. Sicherheit
    • Internen Widerständen
    • Fehlender Priorisierung
    • „Das haben wir schon immer so gemacht"

    👉 Zero Trust bedeutet Reibung. Und genau diese Reibung ist notwendig.

    📊 Fazit: Vertrauen ist kein Feature mehr – sondern ein Risiko

    2026 markiert einen Wendepunkt:

    • Angriffe nutzen Vertrauen systematisch aus
    • Identitäten sind das primäre Ziel
    • Klassische Schutzmodelle greifen nicht mehr

    👉 Wer Vertrauen nicht aktiv kontrolliert, verliert die Kontrolle über seine gesamte Infrastruktur.

    Sie möchten Ihre Sicherheitsarchitektur auf Zero Trust umstellen?

    Jetzt Beratung anfragen


    Häufig gestellte Fragen

    Weil Unternehmen zentrale Teile ihrer operativen Resilienz an Sicherheitsanbieter auslagern. Wenn Transparenz, Nachweise und klare Kommunikation fehlen, entsteht Unsicherheit – mit direkten Auswirkungen auf Risiko, Beschaffung und Sicherheitsgefühl.

    Der Report zeigt, dass nur ein sehr kleiner Teil der befragten IT-Verantwortlichen ihren Cybersecurity-Anbietern vollständig vertraut. Gleichzeitig fällt es vielen Organisationen schwer, sowohl neue als auch bestehende Anbieter realistisch zu bewerten.

    Viele Unternehmen bemängeln unklare oder zu wenig belastbare Informationen, widersprüchliche Aussagen, fehlende technische Einordnung und mangelnde Fähigkeiten, Anbieter objektiv zu prüfen. Genau dadurch wird Vertrauen eher behauptet als nachgewiesen.

    Transparenz ist einer der wichtigsten Vertrauensfaktoren. Unternehmen erwarten nachvollziehbare Sicherheitsnachweise wie Zertifizierungen, öffentliche Trust Center, Security Advisories, Third-Party-Assessments und eine offene Kommunikation bei Vorfällen.

    Unternehmen sollten Security-Anbieter nicht nur nach Funktionen oder Preis auswählen, sondern nach überprüfbarer Sicherheitsreife, Offenheit und Incident-Kommunikation. Ein modernes Vendor-Assessment gehört heute zur Sicherheitsstrategie.

    Zero Trust folgt dem Prinzip, Vertrauen nicht vorauszusetzen, sondern laufend zu prüfen. Das gilt nicht nur für Benutzer und Geräte, sondern zunehmend auch für Security-Anbieter, Plattformen, Cloud-Dienste und externe Partner.

    Diskussion

    0 Beiträge

    Lade Kommentare …
    Neuer Kommentar
    0/2000

    E-Mail wird nur zur Verifizierung verwendet, nicht veröffentlicht. Beiträge werden manuell geprüft.

    IT-Budget Quick-Check

    Wie viel sollte Ihr Unternehmen jährlich in IT investieren?

    Risiko-Level: Mittel · Multiplikator: 1.2×

    Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.

    Das könnte Sie auch interessieren

    Dringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
    IT-Sicherheit

    Dringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten

    Kritische Apache-Lücke CVE-2026-119618 in HTTP/2 (Versionen 2.4.55–2.4.70, mögliches RCE). Sofortmaßnahme, Patch-Stand und was Ubuntu-Server jetzt tun sollten.

    12.11.20264 min
    Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
    IT-Sicherheit

    Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe

    Am 13. Oktober 2026 informiert die CDU Itzehoe über einen Sicherheitsvorfall in ihrer Managed Nextcloud. Angreifer konnten nach bisherigen Angaben sämtliche gespeicherten Dateien herunterladen – Kontakte, Mitgliedsdaten, interne Dokumente, möglicherweise Beitrags- und Bankdaten. Was der Fall für gemanagte Clouds heißt.

    12.11.202613 min
    Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
    IT-Sicherheit

    Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen

    Am 1. Oktober 2026 entdecken die Hamburger Grünen bei einer Routineprüfung einen automatisierten Angriff auf ihren Mailserver. Mitgliedsdatenbank und Dateiserver bleiben unberührt, Hinweise auf einen Datenabfluss gibt es zunächst nicht. Was der Fall für geteilte IT in Parteien und Unternehmen heißt.

    12.11.202613 min
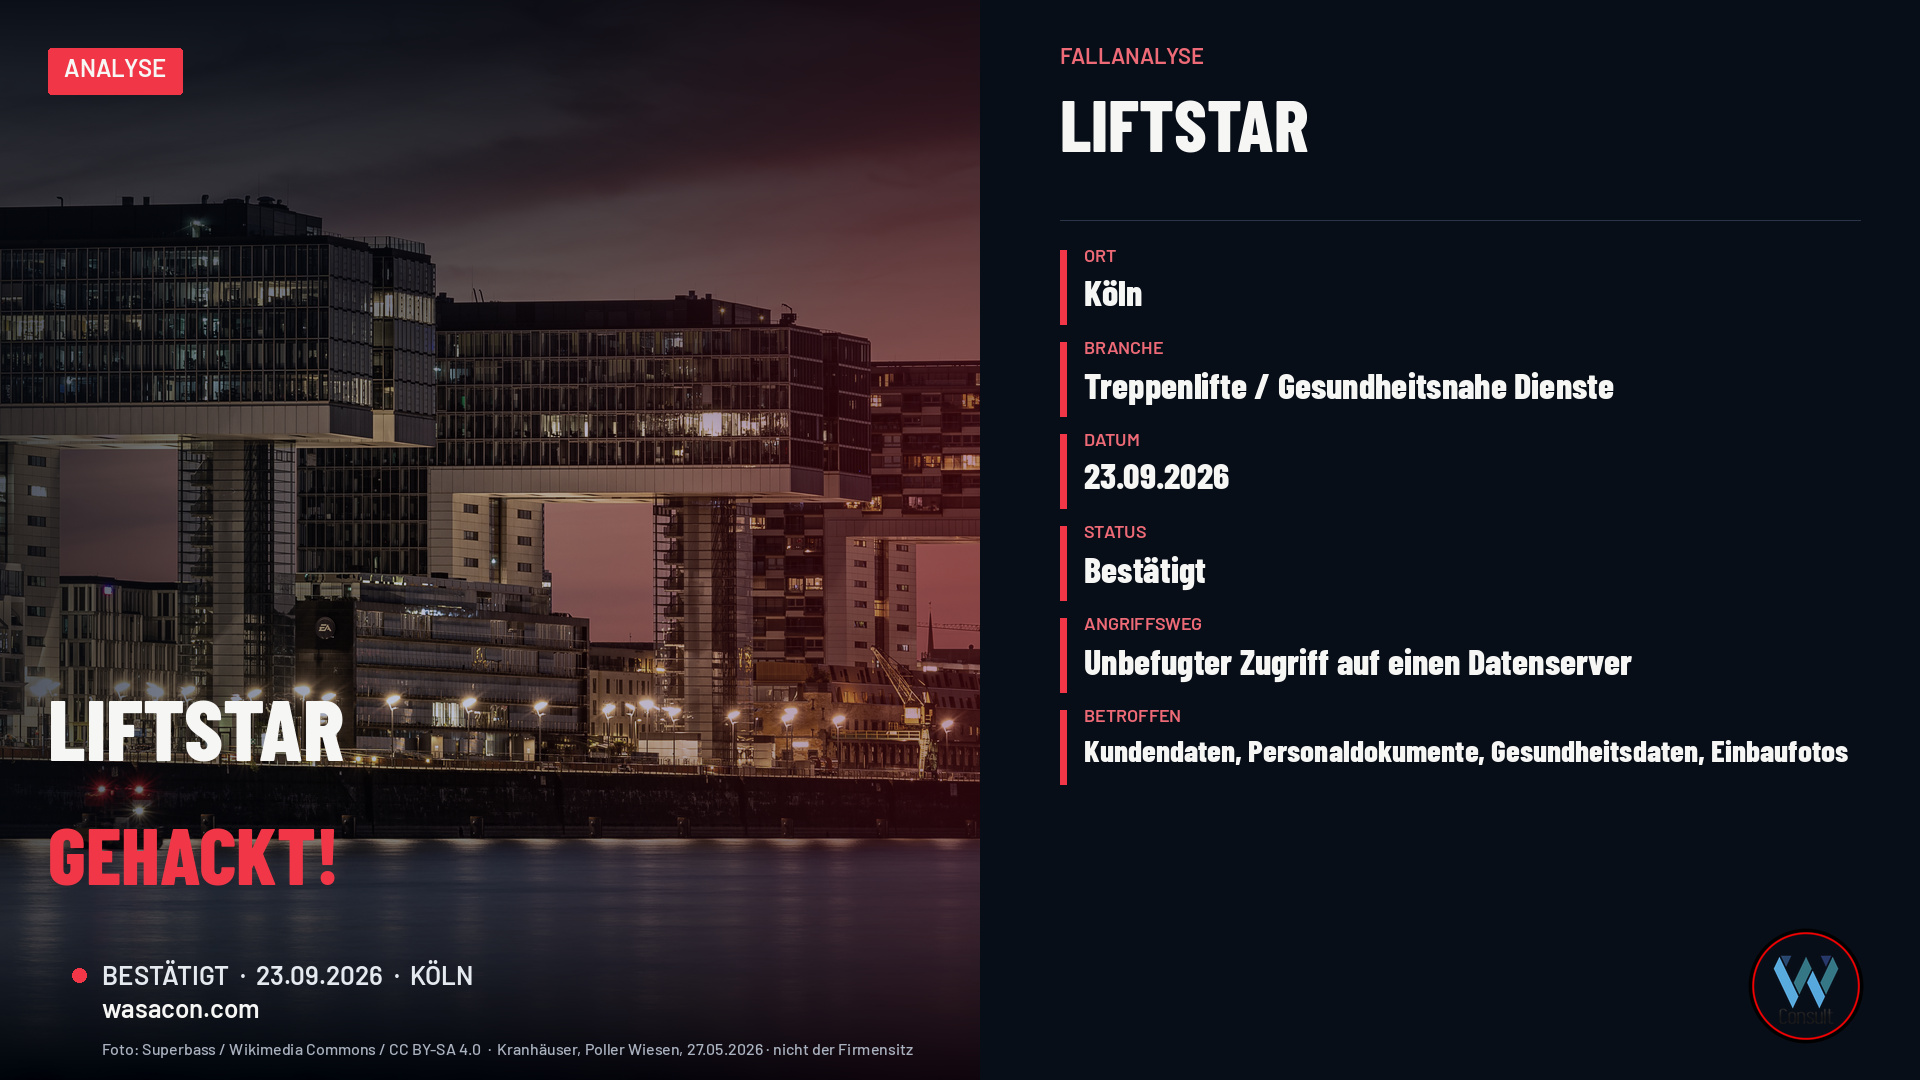
    Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
    IT-Sicherheit

    Die Polizei war zuerst da: Der Datenabfluss bei Liftstar

    Am 23. September 2026 erfährt die Kölner Liftstar GmbH von der Polizei, dass Unbekannte einen Datenserver abgegriffen haben. Kopiert wurden Kunden- und Beschäftigtendaten, darunter Gesundheitsdaten und Fotos vom Einbau der Treppenlifte. Was der Fall für Unternehmen mit besonders schützenswerten Daten heißt.

    12.11.202613 min
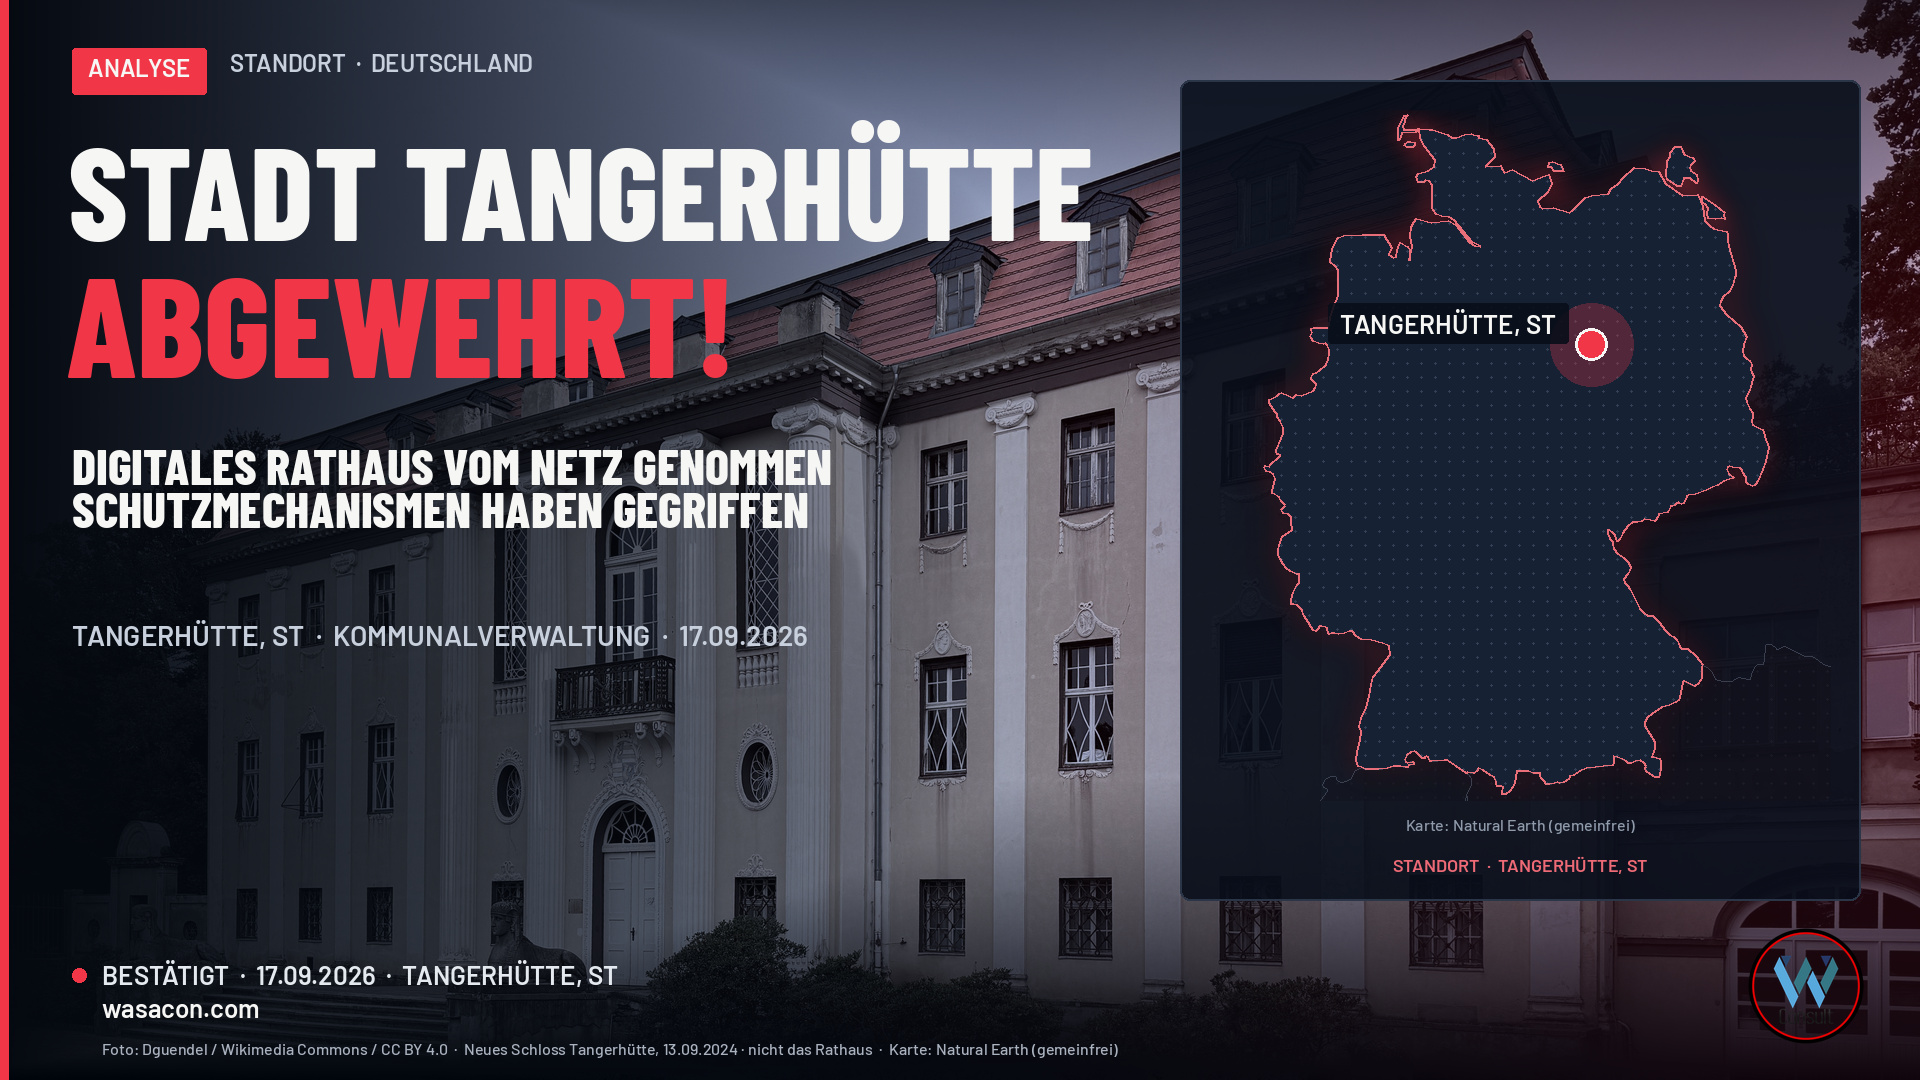
    Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
    IT-Sicherheit

    Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte

    Im September 2026 wird die IT der Einheitsgemeinde Tangerhütte angegriffen. Die Schutzmechanismen greifen, das Digitale Rathaus geht vorsorglich vom Netz, die Verwaltung bleibt arbeitsfähig. Der Softwarehersteller spricht später von einem KI-Angriff – Polizei und Stadt bestätigen das nicht. Was der Fall zeigt.

    12.11.202613 min
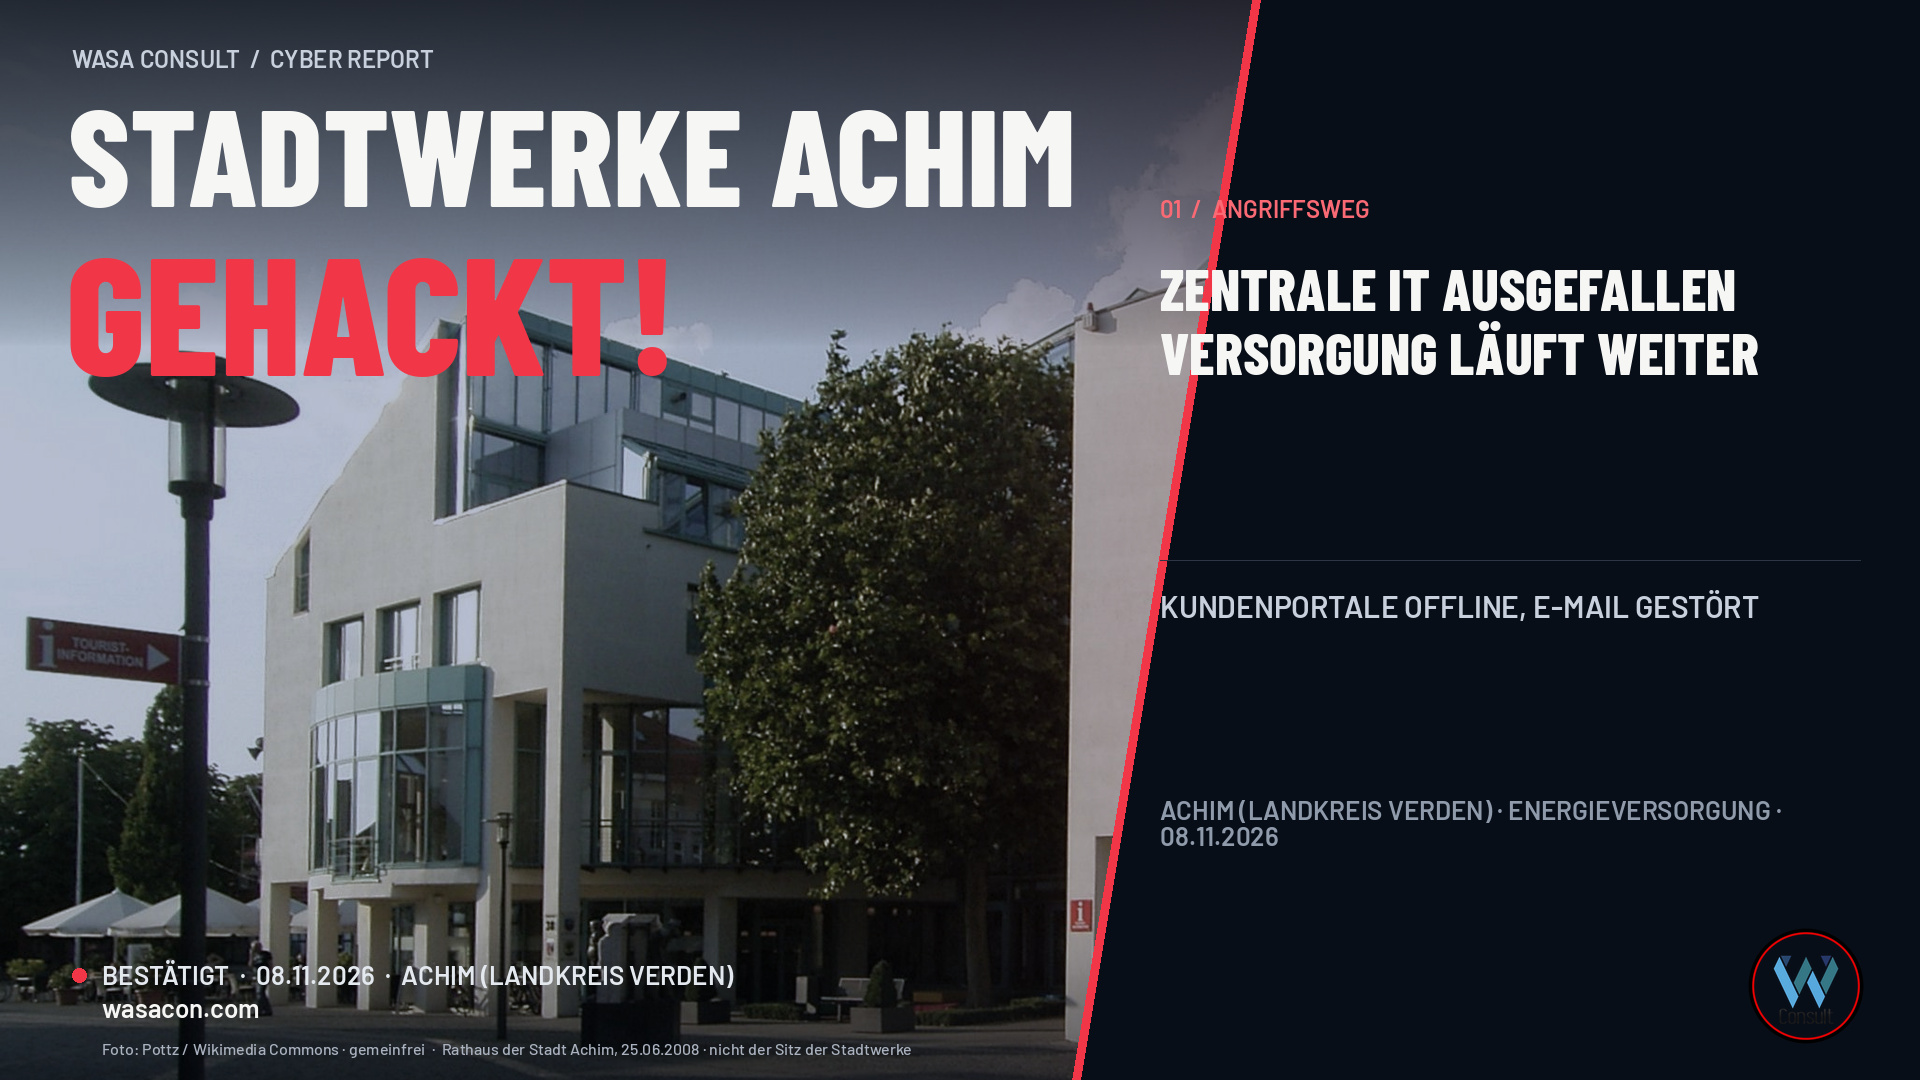
    Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
    IT-Sicherheit

    Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim

    Am Sonntag, 8. November 2026, erkennt das Monitoring der Stadtwerke Achim einen gezielten Cyberangriff. Zentrale IT-Systeme fallen aus, Kundenportale und E-Mail sind offline. Strom, Gas und Fernwärme fließen weiter. Die Zentralstelle Cybercrime Niedersachsen geht dem Verdacht auf Ransomware nach.

    12.11.202613 min

    Haftungsausschluss: Die auf Wasacon bereitgestellten Inhalte dienen nur zu Informationszwecken. Wir garantieren nicht die Qualität, Genauigkeit oder Vollständigkeit der Informationen aus Drittquellen.

    Sind Zugangsdaten Ihres Unternehmens bereits im Umlauf?

    Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.

    Bekannt aus

    Wasa Consult, Data Recovery Service, Heinsberg, Nordrhein-Westfalen