BlueKit Phishing-Kit: Jetzt hilft KI beim Betrug
40+ Markenvorlagen, KI-Assistent, Voice-Cloning, 2FA-Bypass und Telegram-Exfiltration in einem Toolkit. Cybercrime wird skalierbar wie SaaS.
Auf einen Blick
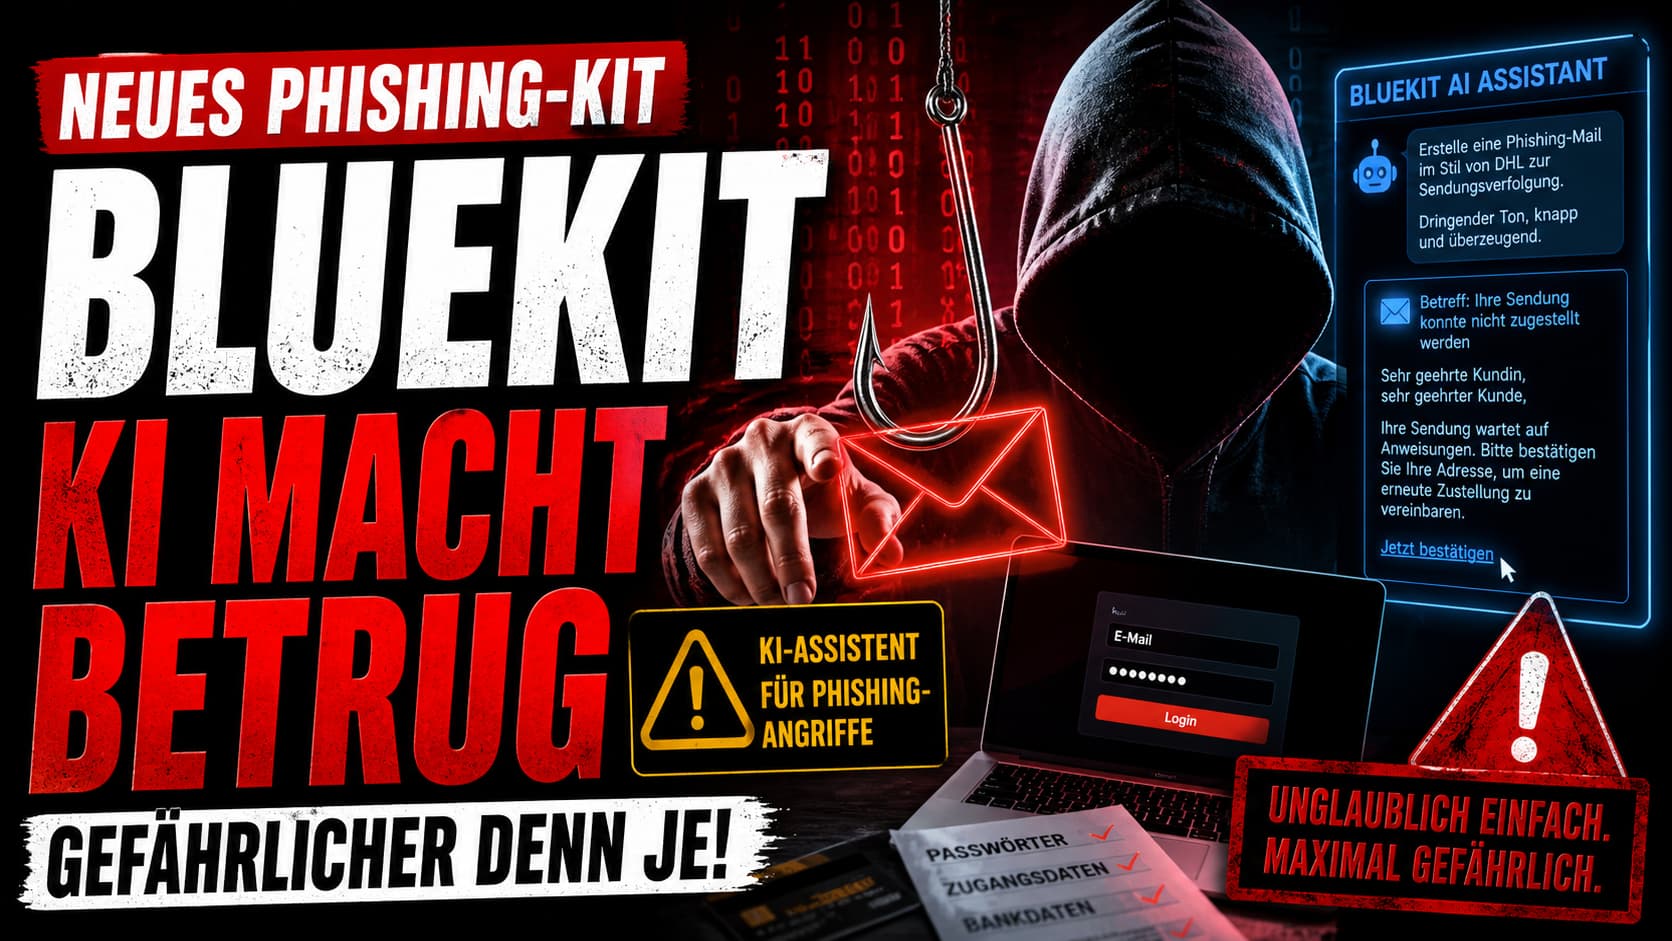
Mit BlueKit ist die nächste Evolutionsstufe im Cybercrime erreicht: Ein kommerziell vertriebenes Phishing-Toolkit mit über 40 Markenvorlagen (Apple ID, iCloud, GitHub, Gmail, ProtonMail, Outlook, Ledger, Zoho, Zara), eingebautem KI-Assistenten, 2FA-Bypass, Voice-Cloning und Telegram-Exfiltration. Operator-Dashboard mit integrierter Domain-Registrierung – Phishing-as-a-Service auf SaaS-Niveau. Was früher technisches Know-how erforderte, klickt man jetzt zusammen.
KI trifft Cybercrime: Was ist BlueKit?
BlueKit ist ein kommerziell vertriebenes Phishing-Toolkit, das gezielt Login-Daten, Kreditkarteninformationen und Zugangsdaten abgreift. Die Besonderheit: Ein eingebauter KI-Assistent unterstützt Angreifer aktiv bei der Erstellung täuschend echter Phishing-Seiten und Nachrichten.
Das Kit beherrscht Mail-Versand, Smishing, Voice-Cloning, 2FA-Support, Geolocation-Emulation, Antibot-Cloaking und Spoofing – alles aus einem Operator-Dashboard. Telegram dient als Default-Exfiltrations-Kanal. Domain-Registrierung läuft direkt im Backend, nicht mehr über separate Tools.
Über 40 Markenvorlagen – sofort einsatzbereit
Statt mühsam einzelne Login-Seiten nachzubauen, klickt der Operator im Dashboard die gewünschte Marke an. Die Vorlagen umfassen E-Mail- und Cloud-Dienste, Developer-Plattformen, Krypto-Wallets sowie Retail- und Social-Media-Marken.
Apple ID & iCloud
Pixelgenaue Login-Klone inkl. 2FA-Prompt.
Gmail, Outlook, Hotmail
Microsoft- und Google-Anmeldungen vollständig nachgebaut.
ProtonMail & Zoho
Auch Privacy-Mail-Provider sind im Vorlagen-Set.
GitHub
Developer-Accounts als Sprungbrett in Supply-Chains.
Ledger Wallet
Krypto-Seed-Phrase-Phishing mit Live-Validierung.
Retail (Zara) & Social
Auch B2C-Marken sind als Köder vorbereitet.
Der KI-Assistent im Detail
Der Assistent hat ein eigenes Panel im Dashboard und erlaubt die Wahl mehrerer Modelle – vermutlich gejailbreakte oder permissiv konfigurierte Instanzen, die normale Sicherheitsfilter umgehen. Eingaben des Operators führen zu strukturierten Kampagnen-Drafts mit Platzhaltern: Anrede, Marke, Sprache, Dringlichkeitsgrad.
Was bedeutet das praktisch? Eine glaubwürdige Phishing-Kampagne in fließendem Deutsch, Niederländisch, Portugiesisch oder Russisch entsteht in Sekunden – inklusive Vorschlägen zur Spam-Filter-Umgehung und Social-Engineering-Texten, die Vertrauen erzeugen.
KI-Assistent für Mails
Generiert Phishing-Mails im Stil von Banken, Microsoft, DHL & Co.
Smishing-Texte
Kurz, dringlich und sprachlich perfekt – auch auf Deutsch.
Voice-Cloning
Vishing-Modul für KI-generierte Telefon-Stimmen integriert.
Mehrere Modelle wählbar
Vermutlich gejailbreakte oder permissive Instanzen im Backend.
Multi-Channel: E-Mail, SMS, Voice
BlueKit beschränkt sich nicht auf E-Mail. Über das integrierte Voice-Cloning-Modul lassen sich Vishing-Anrufe mit synthetischen Stimmen von Vorgesetzten oder Bank-Mitarbeitern starten. Smishing-Texte und Fake-Login-Seiten ergänzen das Arsenal.
Anti-Detection: Wie BlueKit Sicherheits-Tools austrickst
Damit Security-Anbieter und Sandboxes die Phishing-Seiten nicht analysieren können, sind aggressive Verschleierungs-Mechanismen verbaut. Bekannte IP-Ranges von Sicherheitsfirmen sehen entweder gar nichts oder eine harmlose Platzhalter-Seite.
Antibot-Cloaking
Security-Crawler sehen harmlose Seite, Opfer den Phishing-Klon.
Geolocation-Emulation
Server gibt vor, im Land des Opfers zu stehen.
IP- & Device-Filter
Bekannte Sicherheits-IPs, VPNs und Sandboxes werden geblockt.
Anti-Analysis
Erkennt DevTools, deaktiviert Skripte bei Analyseversuchen.
Operator-Dashboard & Telegram-Exfiltration
Im Backend wählt der Operator Domain, Zielmarke, Modus und kontrolliert Login-Erkennung, Redirects, Anti-Analysis-Checks, Spoofing, Device-Filter und Proxy-Einstellungen. Domain-Erstellung, Logs, Delivery und Kampagnen-Management laufen aus einer einzigen UI – nichts muss mehr über separate Dienste gestückelt werden.
Besonders kritisch: Das Kit speichert nicht nur Credentials, sondern auch Cookies und Local-Storage-Dumps. Der Operator sieht eine Live-Ansicht aktiver Sessions – Session-Hijacking inklusive MFA-Bypass ist Standard. Ausgeleitet wird per Telegram-Bot in Echtzeit.
Wasacon-Beobachtung: Telegram als Exfiltrations-Kanal ist mittlerweile De-facto-Standard – verschlüsselt, unauffällig im Traffic-Profil und für Strafverfolger schwer zu greifen. Wer Telegram im Unternehmensnetz nicht restriktiv reguliert, hat einen offenen Datenausgang.
Warum die Spielregeln sich ändern
Bisher scheiterten viele Phishing-Angriffe an schlechter Umsetzung – Rechtschreibfehler, plumpe Designs, unlogische Abläufe. Mit BlueKit fällt das weg.
Auch wenn BlueKit aktuell laut Beobachtungen noch nicht in einer Live-Kampagne aufgetaucht ist – die Update-Frequenz ist hoch. Tritt das Kit in den breiten Einsatz, ist mit einem deutlichen Anstieg überzeugender Multi-Channel-Phishing-Wellen zu rechnen.
Wasacon-Einschätzung
Genau das ist die Entwicklung, vor der wir seit Jahren warnen: KI senkt die Einstiegshürde für Cybercrime dramatisch. Früher mussten Angreifer technisch versiert sein, mehrere Tools beherrschen und Sprachen können. Heute reicht ein Login bei einem Phishing-as-a-Service-Anbieter und ein paar Prompts.
Der Angriffsvektor verschiebt sich vom technischen zum sozialen: Nicht der ungepatchte Server ist die größte Schwachstelle, sondern der Mitarbeiter, der eine perfekt formulierte „dringende" Mail des CFOs erhält. Awareness, MFA mit Hardware-Keys und EDR/XDR sind keine Optionen mehr – sie sind Pflicht.
Sechs konkrete Schutzmaßnahmen
Awareness & Phishing-Simulationen
Pflicht für jedes Unternehmen – mindestens quartalsweise.
E-Mail-Security mit Sandbox
DMARC, DKIM, SPF korrekt konfigurieren – plus Sandboxing für Anhänge & Links.
MFA & Passkeys
Hardware-Keys (FIDO2) und Passkeys statt SMS-OTP – die einzig phishing-resistente Methode.
EDR / XDR
Verhaltenserkennung statt Signaturen, Echtzeit-Reaktion auf Session-Hijacks.
Zero Trust Access
Kein implizites Vertrauen – jeder Zugriff verifiziert, Geräte konditioniert.
Threat Intelligence Feeds
Bluekit-Domains und Telegram-C2 frühzeitig blocken.
Reality-Check für Geschäftsführer
- Sind Phishing-Simulationen Teil Ihrer jährlichen Security-Routine?
- Nutzen kritische Konten Hardware-Keys oder Passkeys – oder noch SMS-OTP?
- Hat Ihre E-Mail-Security Sandboxing für Anhänge und Links?
- Läuft auf Endgeräten EDR/XDR mit Verhaltensanalyse – nicht nur klassisches AV?
- Gibt es eine klare Eskalationskette für verdächtige Zahlungsanweisungen per Telefon (Voice-Cloning-Schutz)?
Ist Ihr Unternehmen vorbereitet?
Wir prüfen kostenlos Ihre E-Mail-Sicherheit, Phishing-Anfälligkeit und Sicherheitslücken – und zeigen Ihnen, wo Sie gegen KI-gestützte Angriffe blank dastehen.
Mehr aus dem Phishing-Cluster
Wer BlueKit verstehen will, sollte auch diese aktuellen Phishing- und Account-Takeover-Analysen lesen:
Häufige Fragen zu BlueKit
Diskussion
0 Beiträge
IT-Budget Quick-Check
Wie viel sollte Ihr Unternehmen jährlich in IT investieren?
Risiko-Level: Mittel · Multiplikator: 1.2×
Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.
Das könnte Sie auch interessieren
 IT-Sicherheit
pm-energy gehackt? Qilin listet „Die Solarexperten“ aus Reesdorf im Darknet
Seit dem 9. August 2026 führt die Ransomware-Gruppe Qilin die pm-energy GmbH aus Reesdorf (Schleswig-Holstein) auf ihrer Leak-Seite. Was belegt ist, was Täterbehauptung bleibt – und warum Photovoltaik-Projektdaten besonders sensibel sind.
 IT-Sicherheit
Clausing Tiefbau gehackt? Qilin listet Osnabrücker Infrastruktur-Spezialisten im Darknet
Seit dem 8. August 2026 führt die Ransomware-Gruppe Qilin die Clausing GmbH Tiefbauunternehmen aus Osnabrück auf ihrer Darknet-Leak-Seite. Was belegt ist, was Täterbehauptung bleibt – und warum die digitalisierten Bauprozesse den Fall brisant machen.
 IT-Sicherheit
The Gentlemen listet INKA Group: Hinter der unscheinbaren Münchner Immobilienholding steckt ein weit größeres Firmengeflecht
Seit dem 7. August 2026 führt die Ransomware-Gruppe The Gentlemen die Münchner INKA Group GmbH & Co. KG als mutmaßliches Opfer. Register- und Konzerndaten zeigen ein verzweigtes Immobiliennetz – bis hin zur Hasen-Immobilien AG mit 230,5 Mio. € Bilanzsumme.
Haftungsausschluss: Die auf Wasacon bereitgestellten Inhalte dienen nur zu Informationszwecken. Wir garantieren nicht die Qualität, Genauigkeit oder Vollständigkeit der Informationen aus Drittquellen.
Sind Zugangsdaten Ihres Unternehmens bereits im Umlauf?
Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.
Bekannt aus
