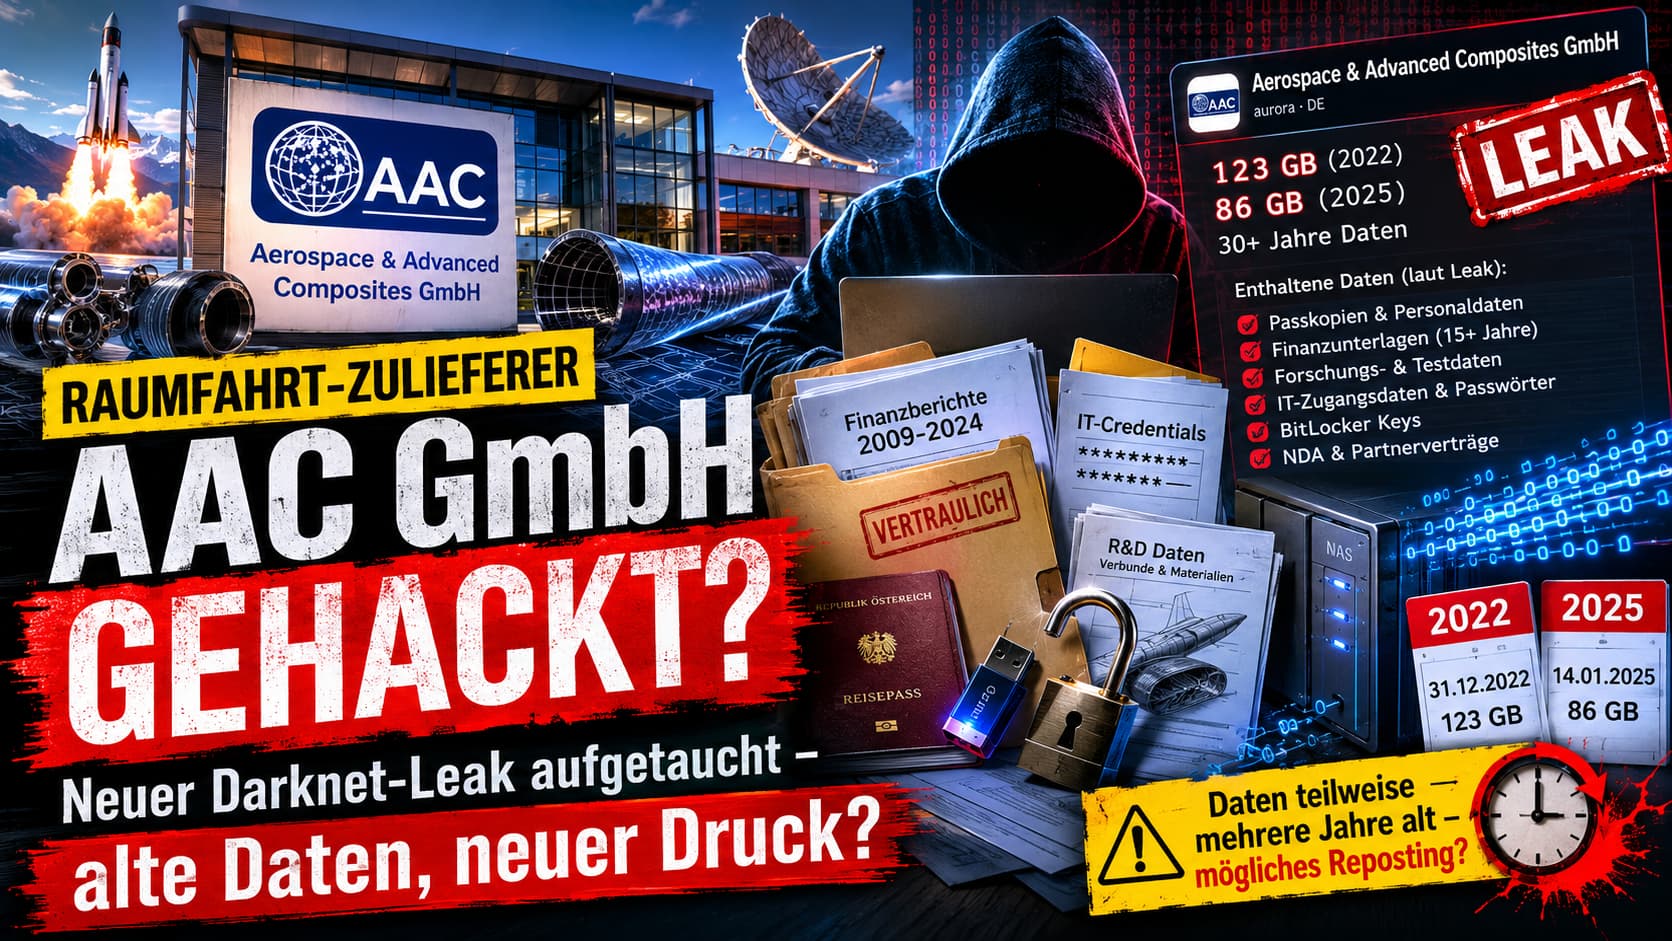
Die österreichische Aerospace & Advanced Composites GmbH (AAC) ist auf der Leak-Seite der Ransomware-Gruppe Aurora aufgetaucht. Die Angreifer behaupten u. a. Forschungsdaten, Finanzunterlagen, Mitarbeiterakten, Passkopien, BitLocker-Schlüssel und Zugangsdaten erbeutet zu haben. Auffällig: Die im Leak genannten Datenstände sind teilweise mehrere Jahre alt – damit ist nicht ausgeschlossen, dass es sich um ein Reposting bereits früher kompromittierter Daten handelt. Eine unabhängige Verifizierung liegt nicht vor.
Was behaupten die Angreifer?
Laut dem veröffentlichten Leak-Eintrag sollen zwei vollständige NAS-Snapshots des Unternehmens vorliegen, ergänzt um Datenbanken und Systeminformationen. Hier die behaupteten Volumina:
Warum der Leak ungewöhnlich wirkt
Während viele Ransomware-Gruppen aktuelle Daten als Druckmittel einsetzen, fällt bei diesem Leak auf, dass große Teile des angeblich kompromittierten Materials bereits aus den Jahren 2022 und 2025 stammen sollen. Das kann mehrere Ursachen haben:
Angreifer haben kürzlich Zugriff auf Speichersysteme erhalten und dabei ältere NAS-Snapshots aus 2022 und 2025 mitgenommen.
Bereits früher gestohlene Datensätze werden von einer neuen Gruppe (Aurora) erneut als 'frischer Leak' veröffentlicht.
Ältere Archive plus neuere Informationen – wiederverwertete Daten kombiniert mit jüngeren Bruchstücken.
Der jüngste von den Angreifern genannte Datenstand datiert auf den 14.01.2025. Nach aktuellem Kenntnisstand ist dies der neueste Zeitpunkt, der im Leak selbst genannt wird.
Warum AAC für Angreifer interessant sein könnte
AAC ist kein gewöhnlicher Industriebetrieb. Das Unternehmen ist spezialisiert auf:
Im Leak werden zudem Kooperationen und NDA-Dokumente mit namhaften Organisationen und Unternehmen erwähnt. Sollten tatsächlich technische Entwicklungsdaten betroffen sein, wäre dies deutlich kritischer als ein gewöhnlicher Verlust von Office-Dokumenten.
Welche Daten könnten betroffen sein?
Sollten die Behauptungen der Täter zutreffen, könnten sich im behaupteten Datenbestand u. a. folgende Informationen befinden:
- ›Testhaus- & Engineering-Dokumente
- ›R&D-Daten zu Verbundwerkstoffen
- ›Outlook-Mailarchive
- ›NDA- & Partnerverträge
- ›Finanzunterlagen über 15 Jahre
- ›Bank- & Versicherungsdaten
- ›Kalkulationen, interne Reports
- ›Lieferantenverträge
- ›Mitarbeiterakten
- ›Bewerbungsunterlagen
- ›Passkopien (Reisepass)
- ›Gehalts- & Kontaktdaten
- ›Administratorzugänge
- ›Browser-Credentials & Passwortlisten
- ›BitLocker-Recovery-Keys
- ›VPN-/Remote-Zugänge
Welche Risiken entstehen durch solche Daten?
Selbst wenn ein Teil der Daten älter sein sollte, können daraus erhebliche Risiken entstehen:
- ›Identitätsdiebstahl
- ›Phishing-Angriffe
- ›Social Engineering
- ›Missbrauch persönlicher Dokumente
- ›Offenlegung vertraulicher Projekte
- ›Vertragsinformationen
- ›Preisstrukturen
- ›Lieferketteninformationen
- ›Reputationsschäden
- ›Verlust von Wettbewerbsvorteilen
- ›Regulatorische Prüfungen
- ›Mögliche Datenschutzverfahren
Besonders kritisch: Zugangsdaten und BitLocker-Schlüssel
Eine der schwerwiegendsten Behauptungen im Leak betrifft angebliche:
Sollten solche Informationen tatsächlich aktuell und gültig sein, könnten daraus Folgeangriffe resultieren. Allerdings gilt auch hier: Ohne unabhängige Bestätigung lässt sich nicht feststellen, ob die behaupteten Zugangsdaten noch gültig oder längst geändert wurden.
Was Betroffene jetzt tun sollten
Falls sich die Echtheit des Leaks bestätigt, wären unter anderem folgende Maßnahmen sinnvoll:
Wasacon-Perspektive & Fazit
Die Listung von Aerospace & Advanced Composites GmbH auf der Aurora-Leak-Seite wirkt auf den ersten Blick äußerst brisant. Die veröffentlichten Beschreibungen sprechen von Forschungsdaten, Mitarbeiterinformationen, Finanzunterlagen und IT-Zugangsdaten.
Gleichzeitig deutet die Datierung der angeblichen Datensätze darauf hin, dass es sich zumindest teilweise um ältere Informationen handeln könnte. Daher kann derzeit nicht ausgeschlossen werden, dass Aurora hier bereits früher kompromittierte Daten erneut veröffentlicht oder verwertet.
- ›Ob tatsächlich ein aktueller Sicherheitsvorfall vorliegt.
- ›Ob die Daten authentisch sind.
- ›Ob es sich um einen Repost älterer Daten handelt.
- ›Ob Teile der Daten bereits seit längerer Zeit im Cybercrime-Umfeld kursieren.
Fest steht: Die AAC GmbH wird aktuell von der Aurora-Gruppe als angebliches Opfer geführt – ob neuer Angriff oder Wiederveröffentlichung, muss erst durch weitere Untersuchungen geklärt werden.
Kostenlose Sicherheitsanalyse für KMU im Kreis Heinsberg
Wasacon bewertet in 10 Fragen, wie widerstandsfähig Ihr Unternehmen 2026 gegen Ransomware, Darknet-Leaks und Reposting alter Daten wirklich ist.
Häufige Fragen
Wasacon in Ihrer Region
EDR/XDR, Backup-Strategie und Sicherheitsanalysen für Mittelstand, Industrie und Forschung im Kreis Heinsberg und Umgebung.



