IT-Sicherheit · Analyse
Altsystem als Einfallstor: Der Cyberangriff auf die TU München
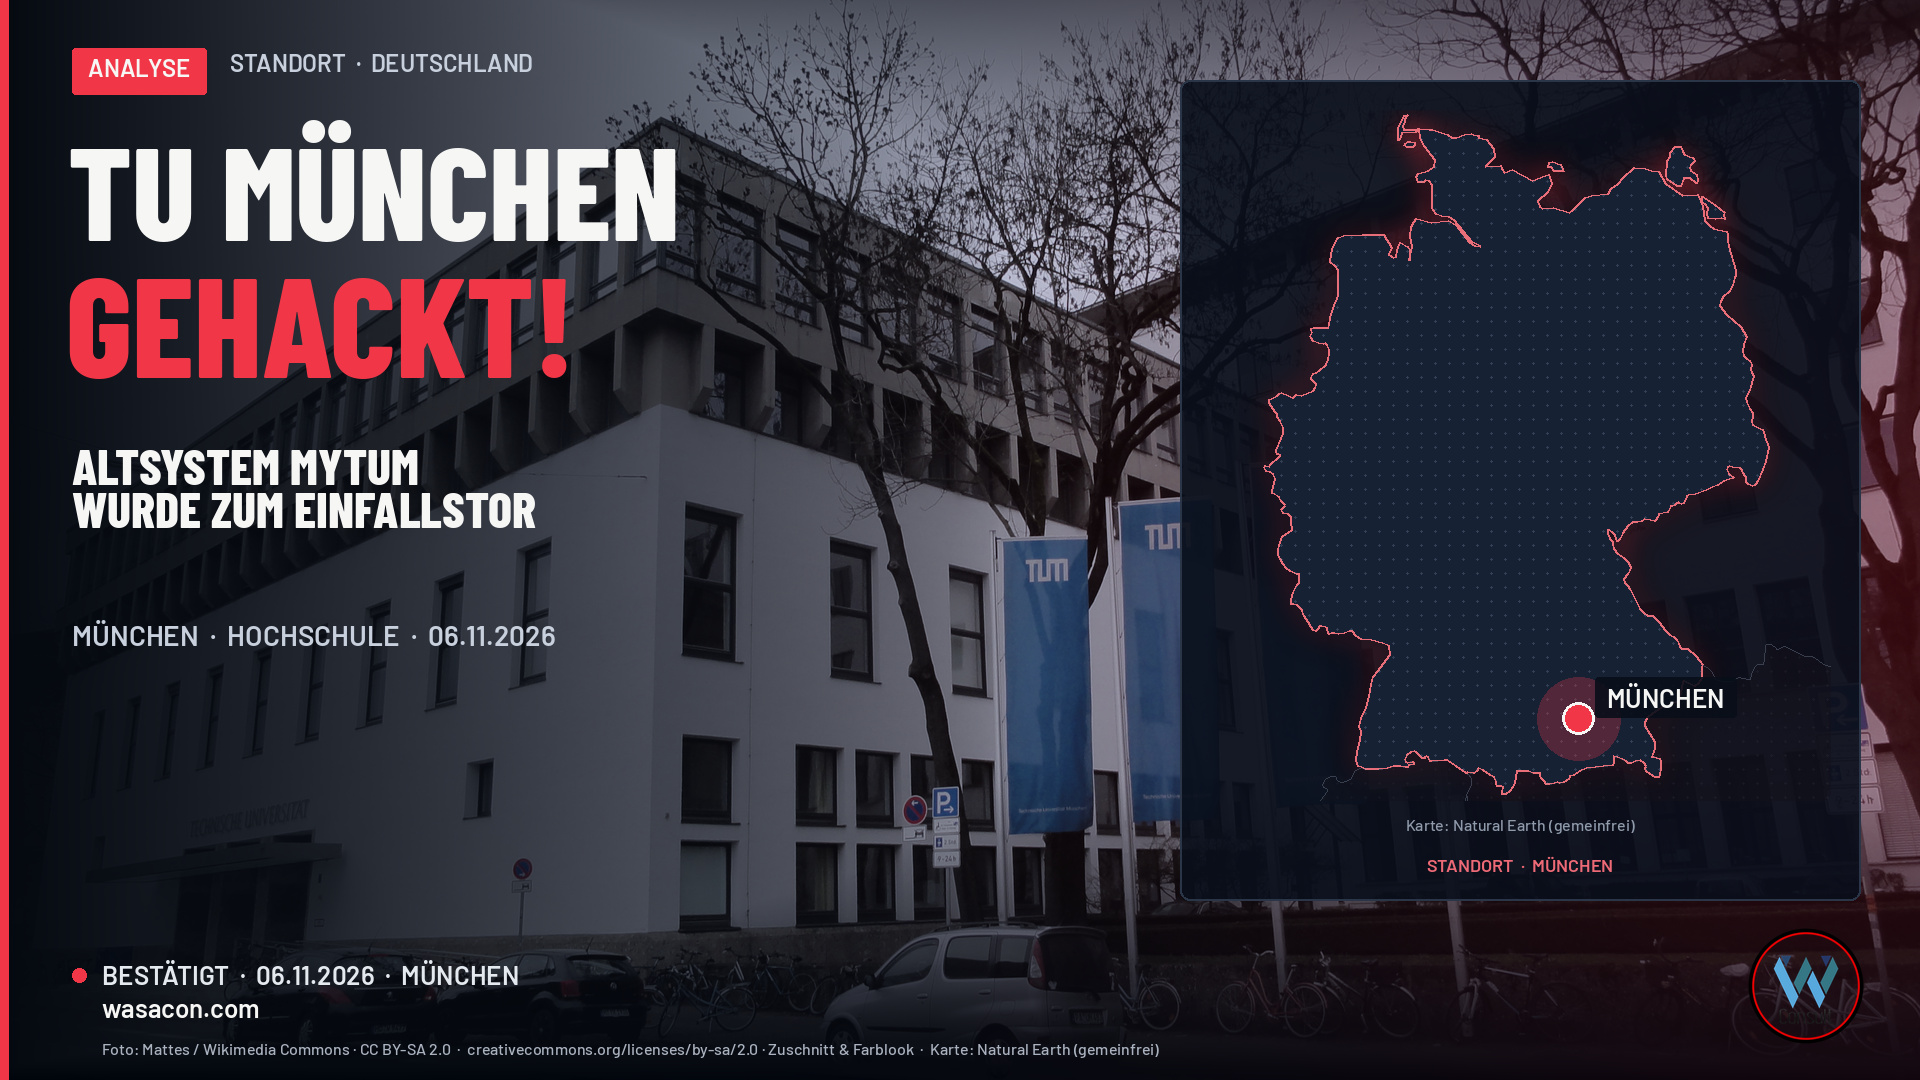
Am Freitag, dem 6. November 2026, um 12:20 Uhr informiert die Technische Universität München öffentlich über einen IT-Sicherheitsvorfall. Unbekannte sind über das ältere Portal myTUM an zentrale Zugangsdaten gelangt – darunter die eines Systemverwalters für das Campus-Management-System TUMonline. Die Hochschule nimmt TUMonline vom Netz, sperrt betroffene Konten, erstattet Strafanzeige und meldet den Fall dem Bayerischen Landesbeauftragten für den Datenschutz.
Drei Tage später ist TUMonline wieder erreichbar. Wer sich anmelden will, muss zuerst das TUM-Kennwort ändern und soll eine Multi-Faktor-Authentisierung einrichten. Für Beschäftigte und Gäste gilt ein harter Stichtag: Am Freitagvormittag, dem 13. November 2026, setzt die TUM-IT alle Kennwörter zurück, die seit dem 5. November, 0:00 Uhr, nicht geändert wurden. Für Studierende kündigt sie einen eigenen Termin an – und bittet trotzdem, das Kennwort schon jetzt zu wechseln.
Der Ablauf ist ein Lehrstück, das weit über den Campus hinausreicht: Ein Legacy-System wird zum Einfallstor, erbeutete Passwörter öffnen den Weg in das eigentliche Zielsystem, und Konten ohne zweiten Faktor stehen ungeschützt da. Genau das solltest du dir merken, wenn in deinem Unternehmen noch alte Portale neben neuen Identitätsdiensten laufen.
Der Weg der Angreifer: von myTUM nach TUMonline
Die TUM beschreibt die Kette in ihrer Mitteilung eindeutig. Unbekannte greifen das Portal myTUM an. Dort erbeuten sie Passwörter für die zentrale Anmeldung an TUM-Systemen – ausdrücklich genannt werden unter anderem login.tum.de und TUMonline – und zwar von allen Personen, die sich bei myTUM angemeldet haben. Darunter sind die Zugangsdaten eines Systemverwalters für TUMonline. Mit diesen Zugangsdaten greifen die Angreifer das zentrale Campus-Management-System an. Daraufhin nimmt die Hochschule TUMonline vom Netz.
Gegenüber heise bestätigt ein TUM-Sprecher, die Angreifer seien über ein Altsystem eingedrungen. Aus Universitätskreisen heißt es dort, die Angreifer seien nach bisherigen Erkenntnissen nicht an den Daten auf myTUM interessiert gewesen; das alte System sei als Einfallstor für die aktuelle Campusverwaltung genutzt worden. Der BR zitiert einen Sprecher am Freitagnachmittag ähnlich: Der Angriff sei wohl mit der Absicht geschehen, sich Zugang zu TUMonline zu verschaffen – was auch gelungen sei. Die Passwörter der myTUM-Nutzenden seien zugänglich gewesen, aber nicht das Ziel des Angriffs.
„Benutzerkonten mit MFA waren bei diesem Angriff geschützt.“
Dieser Satz ist die wichtigste technische Einordnung der Hochschule selbst. Er bedeutet nicht, dass MFA-Nutzerinnen und -Nutzer den Vorfall ignorieren können. Die TUM-IT schreibt am 11. November klar: Wer MFA eingerichtet hatte, war bei allen Diensten geschützt, die über den zentralen TUM-Login (login.tum.de) laufen – das Kennwort muss trotzdem geändert werden.
Welche Daten in Frage kommen – und was offen bleibt
Die TUM trennt präzise zwischen möglichem Zugriff und nachgewiesenem Abfluss. Während des Angriffs konnten die Angreifer nach ihrer Darstellung möglicherweise auf die oben genannten Stammdaten und das TUM-Passwort zugreifen. Die Zugriffe innerhalb von TUMonline seien weitgehend protokolliert. Nach Auswertung dieser Protokolle geht die Hochschule derzeit davon aus, dass keine weiteren Daten aus TUMonline betroffen sind, etwa Noten oder Studienplatzbewerbungen. Sie prüft das weiter.
Ein TUM-Sprecher sagte dem BR, man gehe momentan davon aus, „dass so gut wie keine Daten abgeflossen sind, obwohl die Möglichkeit bestand.“ Heise schreibt, die Hochschule gehe derzeit davon aus, dass sich der Schaden in Grenzen halte; was von den Daten der gut 60.000 Studierenden und Beschäftigten tatsächlich entwendet wurde, sei zur Stunde noch unklar. Sensible Daten wie Noten, Prüfungsergebnisse, Bewerbungen oder Bankverbindungen seien nach derzeitigem Kenntnisstand nicht abgeflossen, so die Hochschule gegenüber heise.
Diese Formulierungen solltest du nicht zu einer Entwarnung verkürzen. Passwörter, Namen, Anschriften und Geburtsdaten reichen, um glaubwürdige Phishing-Mails, Briefe oder Anrufe zu bauen. Genau davor warnt die TUM selbst: Sie wird niemals per E-Mail, Telefon oder Brief nach dem Passwort fragen.
Die Zahl „rund 60.000“ stammt aus der Berichterstattung (heise, Golem), nicht aus der TUM-Mitteilung. Sie beschreibt den potenziellen Kreis, nicht eine von der Hochschule veröffentlichte, abgeschlossene Opferliste.
Zeitstrahl des Ablaufs
Anfang der Woche / 2. November 2026
In Gruppenchats und in einer Mail eines Studenten an die SZ ist von einem internen Sicherheitsvorfall seit dem 2. November und von bereits gestörten Diensten (unter anderem einem nicht mehr aktualisierbaren TUM-Kalender) die Rede. Die TUM bestätigt der SZ am Freitag, der Vorfall habe sich bereits zu Wochenbeginn ereignet. Eine genaue offizielle Angriffszeit nennt die Hochschule in ihrer öffentlichen Mitteilung nicht. Quelle: SZ.Donnerstag, 5. November 2026
Laut SZ kursierte auf Reddit die Darstellung, am Donnerstag sei an die naturwissenschaftliche Fakultät eine Mail versandt worden, die Portale seien zum Schutz vor vermehrten Angriffen offline genommen worden; eine erfolgreiche Attacke sei dort vorab nicht erwähnt worden. Das ist ein Bericht über eine weitergeleitete Mail, keine eigene TUM-Pressemitteilung.Freitag, 6. November 2026, 12:20 Uhr
Offizielle Mitteilung der TUM: Angriff über myTUM, erbeutete Passwörter, Angriff auf TUMonline, System vom Netz, Kontosperrungen, Meldung an die Aufsicht, Strafanzeige. Unterzeichnet von Dr.-Ing. Alexander Braun, Geschäftsführender Vizepräsident für IT-Systeme und Dienstleistungen und CIO. Quellen: TUM, anschließend heise, BR, Golem, SZ, dpa.Montag, 9. November 2026, 7:00 Uhr
Die Passwortänderung in TUMonline ist wieder möglich, Zugang über https://campus.tum.de/tumonline/. Quelle: TUM-Mitteilung.Montag, 9. November 2026, 17:25 Uhr
Die TUM meldet TUMonline wieder in Betrieb. Voraussetzung für die Nutzung: Passwort ändern und Zwei-Faktor-Authentisierung einrichten. Hinweise unter it.tum.de. Quelle: TUM-Mitteilung.Dienstag, 11. November 2026, 10:00 Uhr
Aktualisierte IT-Hinweise: Stichtag 13. November, 0:00-Uhr-Grenze ab 5. November, Wege zum Kennwortwechsel (empfohlen über Microsoft 365, außerdem eID, TUM-Login, E-Mail nur im Campus-Netz), MFA-Einrichtung wieder möglich, eduVPN nur noch mit MFA, Warnung vor Betrugsversuchen. Quelle: TUM IT / CIO.Freitagvormittag, 13. November 2026
Geplantes Zurücksetzen der Kennwörter aller Beschäftigten und Gäste, die seit dem 5. November, 0:00 Uhr, nicht gewechselt haben. Ohne Wechsel werden E-Mail, eduroam und VPN mit dem alten Kennwort unbrauchbar. Für Studierende gilt dieser Termin nicht; ihr Stichtag wird gesondert bekannt gegeben. Quelle: TUM IT / CIO, Stand 11.11.2026.
Was sich seit dem 8. November geändert hat
Am 8. November war TUMonline nach der öffentlichen Lage noch nicht wieder als voll nutzbares System bestätigt. Das ändert sich am 9. November in zwei Schritten: zuerst die Passwortänderung, am Abend das wieder in Betrieb genommene Campus-System.
Neu und praktisch folgenreich sind die IT-Hinweise vom 11. November. Die TUM setzt nicht nur auf eine freiwillige Empfehlung, sondern auf einen Reset-Termin für Beschäftigte und Gäste. Wer das Kennwort nicht rechtzeitig ändert, verliert den Zugang zu allen Diensten, die die TUM-Kennung nutzen. Der Rücksetz-Weg per E-Mail funktioniert nur im Campus-Netz, im eduroam, im Münchner Wissenschaftsnetz oder per VPN – also genau dann umständlich, wenn E-Mail oder WLAN gerade nicht mehr mit dem alten Kennwort funktionieren.
Zwei weitere Punkte aus diesen Hinweisen solltest du nicht überlesen:
- Auch wer myTUM nicht genutzt hat, soll das Kennwort ändern. Die Untersuchung läuft noch; die Maßnahme gilt aus Sicherheitsgründen für alle Personen mit TUM-Kennung.
- Die MFA-Einrichtung ist wieder möglich. eduVPN verlangt MFA; ohne zweiten Faktor kommst du dort nicht weiter. Wer noch keine MFA für Microsoft 365 hat, kann den empfohlenen Reset-Weg über Microsoft 365 derzeit nicht nutzen und muss auf eID, TUM-Login oder den Netz-gebundenen E-Mail-Weg ausweichen.
myTUM selbst bleibt nach der BR-Berichterstattung endgültig offline. Das Legacy-Portal, das als Einfallstor diente, wird also nicht wieder in denselben Zustand versetzt.
Was heißt das für dein Unternehmen?
Der Fall ist kein reines Hochschulthema. Die Muster kennst du aus der Praxis: alte und neue Systeme teilen sich dieselben Passwörter, administrative Konten hängen am zentralen Login, und MFA ist empfohlen, aber nicht überall Pflicht.
- 1.
Legacy-Systeme als eigene Angriffsfläche behandeln.
Ein abgelöstes oder nur noch selten genutztes Portal ist kein harmloses Archiv, wenn dort noch gültige Kennungen liegen oder Single-Sign-on in das aktuelle System führt. Inventarisiere, welche Altsysteme noch Authentisierung anbieten, wer darauf zugreifen kann und ob sie dieselben Geheimnisse nutzen wie das Produktivsystem. Wenn ein Altsystem nicht mehr gebraucht wird, nimm es vom Netz – nicht erst nach dem Vorfall. - 2.
MFA zur Voraussetzung machen, nicht zum Angebot.
Die TUM sagt ausdrücklich, dass Konten mit MFA bei diesem Angriff geschützt waren. Gleichzeitig mussten viele Betroffene MFA erst nachträglich einrichten, und Microsoft 365 war ohne MFA zeitweise nicht nutzbar. In deinem Unternehmen sollten privilegierte Zugänge, VPN, E-Mail und zentrale Accounts ohne Ausnahme einen zweiten Faktor haben – bevor ein Altsystem kompromittiert wird. - 3.
Administratorenkonten härten.
Der Sprung von myTUM nach TUMonline gelang über erbeutete Zugangsdaten eines Systemverwalters. Administrative Kennungen gehören nicht in dasselbe Passwortgefüge wie Alltags-Logins, sollten eigene, stark überwachte Konten sein und dürfen sich nicht über ein unsicheres Legacy-Portal erreichen lassen. - 4.
Wiederverwendete Passwörter als eigenen Incident behandeln.
Die TUM rät allen, das TUM-Passwort auch außerhalb der Hochschule zu ändern, falls es dort ebenfalls im Einsatz war. Dieselbe Warnung gilt für dich: Ein geleaktes Firmenpasswort, das privat oder an einem zweiten Dienst wiederkehrt, öffnet die nächste Tür. Ein Passwortmanager und eindeutige Kennwörter pro Dienst sind hier keine Komfortfrage. - 5.
Protokollierung und einen Reset-Plan haben, bevor du sie brauchst.
Dass die TUM Zugriffe in TUMonline weitgehend protokolliert hat, erlaubt ihr wenigstens eine begründete Einschätzung zu Noten und Bewerbungen. Ohne solche Logs bleibt nur die pauschale Worst-Case-Annahme. Ebenso wichtig: ein vorbereiteter Weg, viele Kennwörter kontrolliert zurückzusetzen, ohne dass der einzige Reset-Kanal genau den Dienst braucht, der gerade tot ist. - 6.
Mit Phishing rechnen, sobald Namen und Anschriften im Spiel sind.
Selbst wenn keine Noten abfließen, reichen Kontaktdaten für überzeugende Betrugsversuche. Kläre im Team, über welche Kanäle ihr jemals nach Kennwörtern fragt (Antwort: über keine unsolicited Mail, keinen Anruf, keinen Brief), und nenne eine Stelle, an die verdächtige Nachrichten gehören.
Wenn du prüfen willst, wo in deiner eigenen IT Altsysteme, geteilte Kennungen oder fehlende MFA noch ein vergleichbares Einfallstor bilden, kannst du dafür ein Security-Audit von Wasa Consult nutzen. Der Fall der TUM zeigt vor allem eines: Der sichtbare Schaden entsteht oft nicht im alten Portal, sondern in dem System, das du eigentlich schon für abgelöst gehalten hast.
Häufige Fragen
Quellen
- Technische Universität München: IT-Sicherheitsvorfall an der TUM / „TUMonline läuft wieder“. Öffentliche Erstmeldung 6.11.2026, 12:20 Uhr; Aktualisierungen 9.11.2026, 7:00 Uhr und 17:25 Uhr.
- TUM IT / CIO: Aktuelles – Hinweise zur Kennwortänderung und MFA. Stand 11.11.2026, 10:00 Uhr.
- heise online: TU München schaltet nach Cyberangriff Campussystem ab.
- BR24: Erneut Hackerangriff auf bayerische Uni – TUM betroffen.
- Golem.de: TUMonline: Cyberangriff auf die TU München.
- Süddeutsche Zeitung: Hackerangriff auf TU München – Passwörter erbeutet.
- dpa / SZ.de: Hackerangriff auf die TUM – persönliche Daten betroffen. 6.11.2026, 17:15 Uhr.