Stadt Heinsberg nach dem Cyberangriff: Chronologie, Folgen und warum Kommunen längst im Fokus stehen
Im Januar 2026 wurde die Stadtverwaltung Heinsberg innerhalb weniger Tage vom „technischen Störfall" zum bestätigten Cyberangriff. Eine Aufarbeitung – und was Unternehmen und Verwaltungen daraus lernen müssen.
Kurzantwort
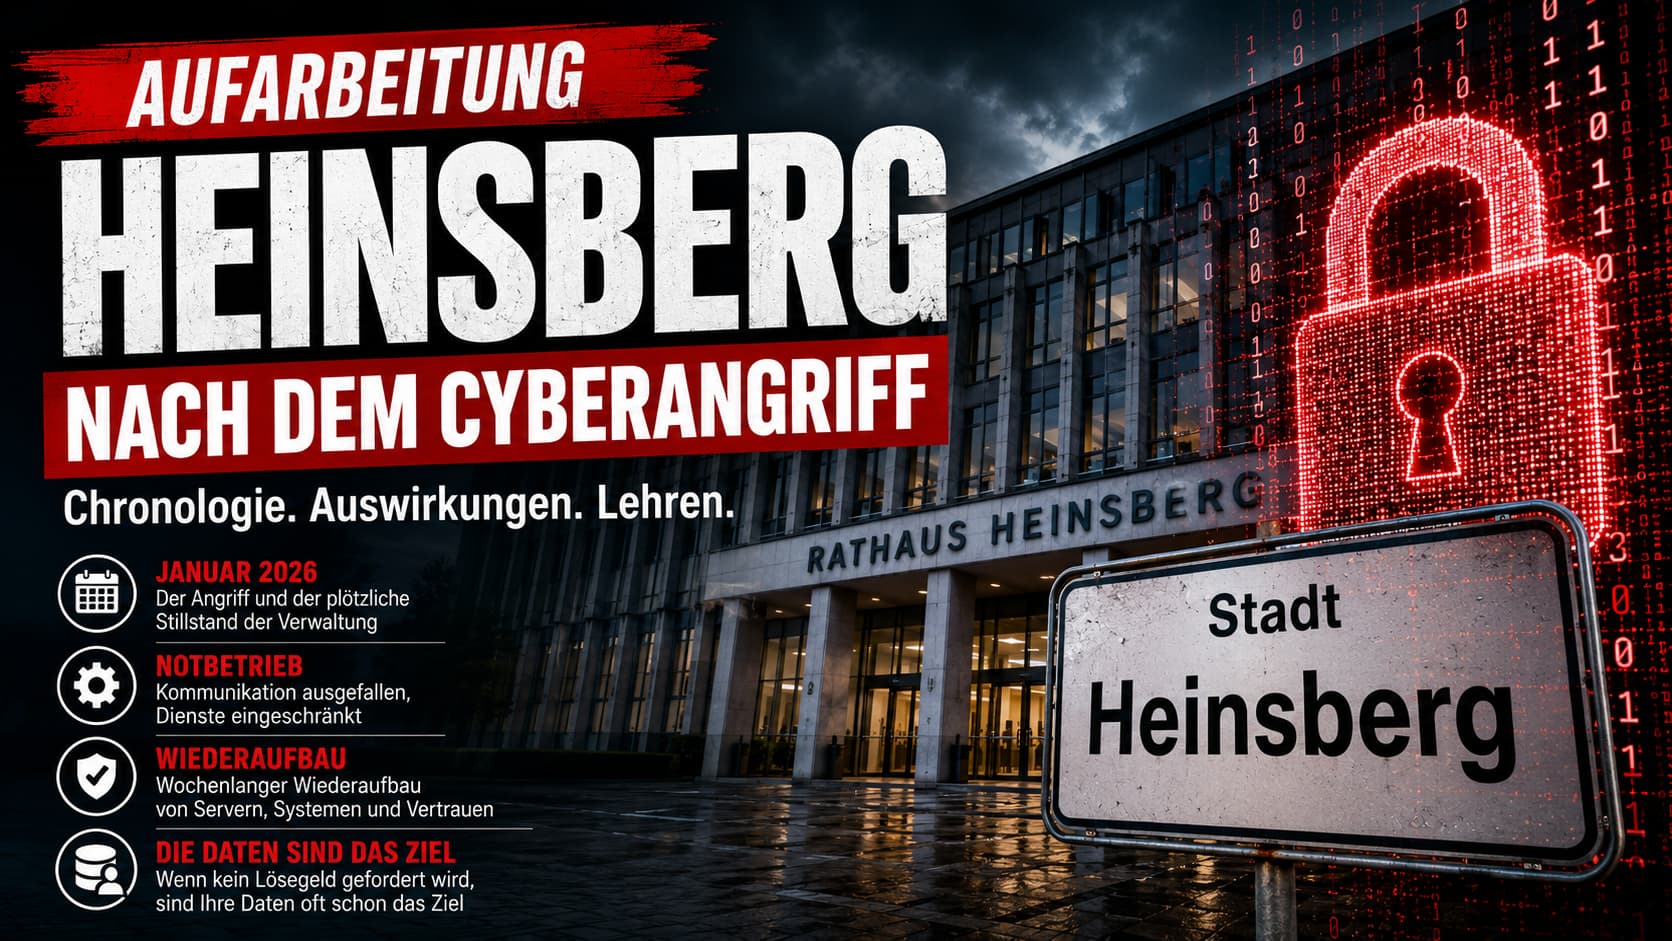
Am 15. Januar 2026 meldete die Stadt Heinsberg eine „technische Störung". Innerhalb weniger Tage stellte sich heraus: Es war ein Cyberangriff mit massiven Auswirkungen auf Telefonie, E-Mail, Bürgerdienste und Schulen. Der Wiederaufbau umfasste rund 50 Server, etwa 320 Endgeräte und über 70 Fachverfahren. Die wichtigste Lehre: Bei modernen Angriffen auf Kommunen sind oft nicht Lösegelder, sondern Bürgerdaten das eigentliche Ziel.
Der Beginn: „Technische Störung" legt Verwaltung lahm
Am 15. Januar 2026 meldete die Stadt Heinsberg massive Probleme innerhalb ihrer IT-Infrastruktur. Zunächst sprach die Verwaltung öffentlich lediglich von einer technischen Störung – eine Formulierung, die in den ersten Stunden vieler Cyberangriffe Standard ist, weil weder Ursache noch Umfang in dieser Phase verlässlich beurteilt werden können.
Doch innerhalb kurzer Zeit zeichnete sich ein deutlich größeres Bild ab: Telefonanlagen funktionierten nicht mehr. E-Mails konnten nicht verarbeitet werden. Zahlreiche digitale Verwaltungsprozesse standen still. Die Stadt musste kurzfristig auf alternative Kommunikationswege und Mobilfunknummern ausweichen. Bereits früh wurden externe IT-Forensiker und Ermittlungsbehörden eingeschaltet – kurz darauf bestätigte sich der Verdacht eines Cyberangriffs.
Wochen im Notbetrieb
In den darauffolgenden Tagen arbeitete die Stadt teilweise nur noch im eingeschränkten Notbetrieb. Betroffen waren unter anderem:
Online-Dienste standen teilweise nicht mehr zur Verfügung. Verwaltungsmitarbeiter mussten Prozesse manuell organisieren, selbst grundlegende Kommunikationswege waren eingeschränkt. Gerade Kommunen sind in solchen Situationen besonders anfällig: Wenn Verwaltungssysteme ausfallen, betrifft das nicht nur interne IT – sondern unmittelbar den Alltag tausender Bürger.
Der Wiederaufbau war enorm
Im Februar veröffentlichte die Stadt weitere Informationen zum Umfang des Vorfalls und zum Wiederaufbau der Systeme. Die Zahlen zeigen, wie komplex moderne kommunale IT inzwischen geworden ist:
Schrittweise gelang es der Stadt, zentrale Dienste wiederherzustellen: Telefonie stabilisierte sich, E-Mail-Systeme wurden neu aufgebaut, Bürgerdienste konnten weiterarbeiten, Sozialleistungen liefen weiter und Schulen konnten wichtige Abläufe wie Zeugnisse aufrechterhalten.
Wasacon Insight: Selbst wenn Backups vorhanden sind, bedeutet das nicht automatisch eine schnelle Rückkehr zum Normalbetrieb. Der Wiederaufbau komplexer Verwaltungsstrukturen dauert oft Wochen oder sogar Monate.
Warum Kommunen heute bevorzugte Ziele sind
Städte und Verwaltungen verwalten enorme Mengen sensibler Daten und betreiben gleichzeitig kritische Dienstleistungen. Dazu gehören unter anderem:
Gleichzeitig bestehen kommunale Netzwerke oft aus historisch gewachsenen Systemen, unterschiedlichen Fachverfahren und zahlreichen externen Dienstleistern. Dadurch entstehen komplexe Angriffsflächen, die für professionelle Hackergruppen besonders attraktiv sind.
Nicht jeder Angriff dient der Lösegelderpressung
Ein wichtiger Punkt wird bei vielen Cyberangriffen häufig falsch verstanden: Nicht jede Hackergruppe interessiert sich primär für Lösegeld. Viele Menschen erwarten nach einer Verschlüsselung automatisch eine klassische Erpressungsnachricht mit Zahlungsforderung – doch genau das bleibt bei modernen Angriffen teilweise aus.
Wenn Systeme verschlüsselt werden, aber:
- keine Lösegeldforderung erscheint
- keine Kontaktadresse hinterlassen wird
- keine Verhandlungen stattfinden
- kein Zahlungsweg angeboten wird
… dann deutet das häufig darauf hin, dass die eigentlichen Ziele bereits erreicht wurden: die Daten.
Für viele professionelle Angreifergruppen sind sensible Informationen inzwischen wertvoller als eine einmalige Lösegeldzahlung. Gerade Bürgerdaten besitzen auf kriminellen Märkten einen enormen Wert.
Warum Bürgerdaten so gefährlich sein können
Gestohlene Daten aus Kommunen können für unterschiedlichste Zwecke missbraucht werden – Identitätsdiebstahl, gezielte Phishing-Kampagnen, Betrug bei Banken oder Behörden, Social Engineering, spätere Angriffe auf Unternehmen oder der Aufbau detaillierter Personenprofile.
Besonders problematisch: Oft findet ein Datenabfluss bereits lange vor dem eigentlichen Ausfall statt. Professionelle Gruppen bewegen sich teilweise wochenlang unentdeckt durch Netzwerke, analysieren Systeme und kopieren Informationen, bevor überhaupt erste sichtbare Schäden auftreten.
Die Verschlüsselung selbst dient dann teilweise nur noch dazu, Chaos zu erzeugen, den Wiederaufbau zu erschweren, Spuren zu verwischen, Ermittlungen zu behindern und Druck auf die Organisation auszuüben. Auch wenn Systeme später technisch wiederhergestellt werden, können gestohlene Informationen dauerhaft in kriminellen Kreisen verbleiben.
Was Kommunen heute dringend brauchen
Moderne Cyberresilienz bedeutet heute deutlich mehr als nur Antivirus und Backups. Entscheidend sind unter anderem:
Der eigentliche Schaden moderner Cyberangriffe entsteht häufig nicht erst durch die Verschlüsselung selbst – sondern durch den Verlust von Kontrolle über Daten, Systeme und Verwaltungsprozesse.
Wasacon-Perspektive aus dem Kreis Heinsberg
Der Vorfall in Heinsberg ist kein Einzelfall, sondern exemplarisch für eine Entwicklung, die viele Kommunen und mittelständische Unternehmen in Deutschland betrifft. Die eigentliche Frage lautet 2026 nicht mehr: „Wird eine Organisation angegriffen?" – sondern: „Wie schnell erkennt man einen Angreifer, bevor Daten kopiert oder kritische Systeme kompromittiert werden?"
Klassische Schutzmaßnahmen allein reichen längst nicht mehr aus. Wer im Kreis Heinsberg eine Verwaltung, einen Industriebetrieb oder einen Mittelständler führt, sollte den Fall Heinsberg als Anlass nehmen, die eigene Resilienz ehrlich zu prüfen – bevor der Notbetrieb zur Realität wird.
FAQ – Häufige Fragen
Verwandte Begriffe im Glossar
Wie resilient ist Ihre Organisation wirklich?
Wasacon prüft im Kreis Heinsberg gezielt EDR/XDR, Backup-Strategie, Segmentierung und Notfallprozesse – ehrlich, vendor-neutral und mit klaren Prioritäten.
Mehr zum Thema Ransomware & IT-Resilienz
Vertiefen Sie Ihr Wissen über verwandte Sicherheitsthemen aus unserem Blog.
Diskussion
0 Beiträge
IT-Budget Quick-Check
Wie viel sollte Ihr Unternehmen jährlich in IT investieren?
Risiko-Level: Mittel · Multiplikator: 1.2×
Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.
Das könnte Sie auch interessieren
 IT-Sicherheit
pm-energy gehackt? Qilin listet „Die Solarexperten“ aus Reesdorf im Darknet
Seit dem 9. August 2026 führt die Ransomware-Gruppe Qilin die pm-energy GmbH aus Reesdorf (Schleswig-Holstein) auf ihrer Leak-Seite. Was belegt ist, was Täterbehauptung bleibt – und warum Photovoltaik-Projektdaten besonders sensibel sind.
 IT-Sicherheit
Clausing Tiefbau gehackt? Qilin listet Osnabrücker Infrastruktur-Spezialisten im Darknet
Seit dem 8. August 2026 führt die Ransomware-Gruppe Qilin die Clausing GmbH Tiefbauunternehmen aus Osnabrück auf ihrer Darknet-Leak-Seite. Was belegt ist, was Täterbehauptung bleibt – und warum die digitalisierten Bauprozesse den Fall brisant machen.
 IT-Sicherheit
The Gentlemen listet INKA Group: Hinter der unscheinbaren Münchner Immobilienholding steckt ein weit größeres Firmengeflecht
Seit dem 7. August 2026 führt die Ransomware-Gruppe The Gentlemen die Münchner INKA Group GmbH & Co. KG als mutmaßliches Opfer. Register- und Konzerndaten zeigen ein verzweigtes Immobiliennetz – bis hin zur Hasen-Immobilien AG mit 230,5 Mio. € Bilanzsumme.
Transparenzhinweis
Dieser Artikel basiert auf öffentlich zugänglichen Informationen sowie auf Angaben einer Darknet-Leak-Seite. Die dort veröffentlichten Behauptungen konnten zum Zeitpunkt der Veröffentlichung nicht unabhängig verifiziert werden. Die Erwähnung eines Unternehmens bedeutet nicht automatisch, dass ein erfolgreicher Cyberangriff oder Datenabfluss stattgefunden hat.
Haftungsausschluss: Die auf Wasacon bereitgestellten Inhalte dienen nur zu Informationszwecken. Wir garantieren nicht die Qualität, Genauigkeit oder Vollständigkeit der Informationen aus Drittquellen.
