



Fotoanbieter gehackt? Portraitbox nach Cyberangriff unter Druck
Eine unzureichend abgesicherte API soll der Einstiegspunkt gewesen sein – mit möglichem Datenabfluss, Löschungen und anschließenden Erpressungsversuchen. Was Unternehmen jetzt aus diesem Fall lernen müssen.
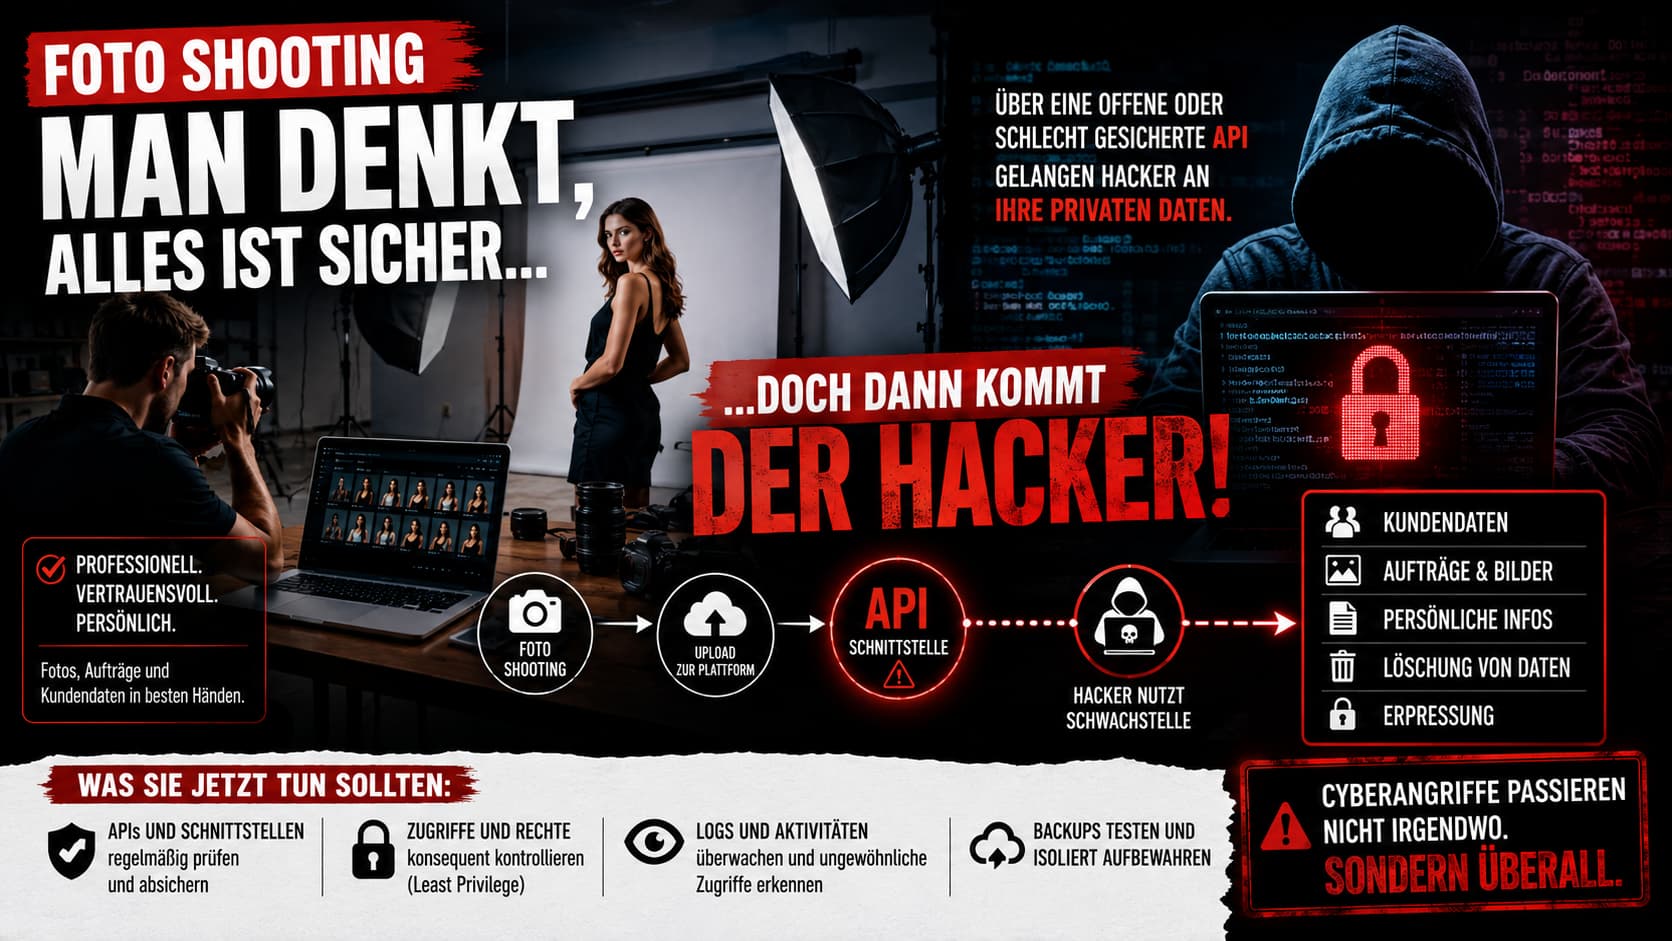
Der Fotoanbieter Portraitbox steht offenbar im Fokus eines schwerwiegenden Cyberangriffs. Nach aktuellen Berichten sollen Angreifer Zugriff auf interne Systeme und Daten erhalten haben.
Besonders brisant: Laut ersten Informationen könnte es nicht nur zu einem Datenabfluss, sondern auch zu Löschungen und anschließenden Erpressungsversuchen gekommen sein.
Cyberangriffe passieren nicht irgendwo – sondern überall. Plattformen mit vielen Kundendaten sind 2026 die attraktivsten Ziele der Cyberkriminellen.
Was ist beim Portraitbox-Hack 2026 passiert?
Der deutsche Fotoanbieter Portraitbox wurde nach aktuellen Berichten Opfer eines Cyberangriffs. Wahrscheinlicher Einstiegspunkt: eine unzureichend gesicherte API. Mögliche Folgen: Abfluss von Kundendaten, Fotografen-Accounts und Auftragsdaten, Löschungen sowie Erpressungsversuche. Eine vollständige unabhängige Bestätigung steht aktuell aus.
Der Vorfall im Überblick
Offenbar Schwachstelle in API ausgenutzt
Nach bisherigen Erkenntnissen soll eine unzureichend abgesicherte API der Einstiegspunkt gewesen sein. APIs verbinden Anwendungen miteinander und ermöglichen automatisierten Datenaustausch. Genau diese Schnittstellen geraten jedoch immer häufiger ins Visier von Cyberkriminellen.
Im Fall Portraitbox könnten betroffen sein:
Kundendaten
Namen, Adressen, Kontaktdaten und Bestellhistorien aus dem Kundenportal.
Fotografen-Accounts
Login-Daten, Tokens und Profile professioneller Fotografen auf der Plattform.
Auftrags- & Bilddaten
Buchungen, Lieferadressen und potenziell sensible Bildmaterialien.
Interne Verwaltung
Backend-Datenbanken, Rechnungs- und Prozessdaten der Plattform.
Eine vollständige technische Analyse liegt aktuell noch nicht öffentlich vor.
Cyberkriminelle greifen gezielt Mittelstand und Plattformen an
Der Vorfall zeigt erneut: Nicht nur Großkonzerne werden gehackt. Gerade Plattformen mit vielen Kundendaten und Online-Portalen sind inzwischen attraktive Ziele für Angreifer.
Fotografenportale
Viele Kundendaten, hochsensible Bilder, oft schwach gesicherte APIs.
Handwerker-Software
Termine, Verträge, Kundendaten – ideales Ziel für Erpressung.
Cloud-Dienste
Multi-Tenant-Plattformen mit zentralisierten Daten und vielen Schnittstellen.
Kundenportale
Logins, Bestellhistorien, Adressdaten – perfekt für Identitätsdiebstahl.
Buchungssysteme
Reservierungen, Zahlungsdaten und persönliche Informationen.
SaaS-Verwaltung
ERP, CRM, HR – ein Angriff kompromittiert oft mehrere Geschäftsbereiche.
Oft reichen bereits:
- ▸schlecht geschützte APIs
- ▸fehlende Zugriffskontrollen
- ▸schwache Passwörter
- ▸fehlendes Monitoring
– und Angreifer bewegen sich unbemerkt durch Systeme.
Viele Unternehmen bemerken Angriffe viel zu spät
Das eigentliche Problem: Viele Firmen merken einen Angriff erst dann, wenn es längst zu spät ist.
Klassische Firewalls alleine reichen längst nicht mehr aus. Moderne Angriffe laufen heute automatisiert über Cloud-Dienste, APIs und Webschnittstellen.
Was Unternehmen jetzt dringend prüfen sollten
Sechs Bausteine, die nach einem API-Vorfall wie bei Portraitbox nicht mehr optional sind:
API-Inventur
Alle öffentlich erreichbaren APIs erfassen und nach Risiko priorisieren.
Zugriffe absichern
Starke Auth, Rate-Limiting und Least-Privilege auf jeder Schnittstelle.
Logs aktiv überwachen
Anomalie-Erkennung statt nur Speicherung – Angriffe in Echtzeit sehen.
EDR/XDR scharf stellen
Verhaltensbasierte Erkennung auf allen Servern und Endpoints.
Immutable Backups
Nicht löschbare Sicherungen, getrennt vom Produktivnetz, regelmäßig getestet.
Threat Intelligence
Frühwarnsystem für Branchenangriffe, Darknet-Leaks und neue Tactics.
Wer den Angriff erst entdeckt, wenn Daten bereits veröffentlicht werden, ist meistens zu spät dran.
Wasacon-Einschätzung
Der Fall Portraitbox zeigt erneut, wie schnell Unternehmen heute Opfer professioneller Cyberkriminalität werden können. APIs sind inzwischen eines der beliebtesten Einfallstore moderner Angriffe. Während viele noch an klassische „Viren" denken, laufen heutige Angriffe oft komplett automatisiert über Webschnittstellen und Cloud-Systeme.
Unternehmen ohne aktive Überwachung, Threat Intelligence und moderne Angriffserkennung haben oft keine Chance, solche Angriffe frühzeitig zu erkennen.
Wasacon hilft KMU im Kreis Heinsberg bei API-Hardening, EDR/XDR-Monitoring, Immutable Managed Backup und einer kostenlosen Sicherheitsanalyse.
Eine unabhängige vollständige Bestätigung aller kursierenden Details liegt derzeit noch nicht vor. Die bisherigen Informationen deuten jedoch auf einen ernstzunehmenden Sicherheitsvorfall hin.
Häufige Fragen (FAQ)
Transparenzhinweis
Dieser Artikel basiert auf öffentlich zugänglichen Informationen sowie auf Angaben einer Darknet-Leak-Seite. Die dort veröffentlichten Behauptungen konnten zum Zeitpunkt der Veröffentlichung nicht unabhängig verifiziert werden. Die Erwähnung eines Unternehmens bedeutet nicht automatisch, dass ein erfolgreicher Cyberangriff oder Datenabfluss stattgefunden hat.
Haftungsausschluss: Die auf Wasacon bereitgestellten Inhalte dienen nur zu Informationszwecken. Wir garantieren nicht die Qualität, Genauigkeit oder Vollständigkeit der Informationen aus Drittquellen.
Mehr aus dem API- & Datenleck-Cluster
Wie Angreifer über schlecht gesicherte APIs, Web-Schnittstellen und Plattformen 2026 immer wieder Unternehmen kompromittieren – weitere Analysen aus dem Wasacon-Blog.
Diskussion
0 Beiträge
IT-Budget Quick-Check
Wie viel sollte Ihr Unternehmen jährlich in IT investieren?
Risiko-Level: Mittel · Multiplikator: 1.2×
Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.
Das könnte Sie auch interessieren
 IT-Sicherheit
Dringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
Kritische Apache-Lücke CVE-2026-119618 in HTTP/2 (Versionen 2.4.55–2.4.70, mögliches RCE). Sofortmaßnahme, Patch-Stand und was Ubuntu-Server jetzt tun sollten.
 IT-Sicherheit
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
Am 13. Oktober 2026 informiert die CDU Itzehoe über einen Sicherheitsvorfall in ihrer Managed Nextcloud. Angreifer konnten nach bisherigen Angaben sämtliche gespeicherten Dateien herunterladen – Kontakte, Mitgliedsdaten, interne Dokumente, möglicherweise Beitrags- und Bankdaten. Was der Fall für gemanagte Clouds heißt.
 IT-Sicherheit
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
Am 1. Oktober 2026 entdecken die Hamburger Grünen bei einer Routineprüfung einen automatisierten Angriff auf ihren Mailserver. Mitgliedsdatenbank und Dateiserver bleiben unberührt, Hinweise auf einen Datenabfluss gibt es zunächst nicht. Was der Fall für geteilte IT in Parteien und Unternehmen heißt.
