Kritische PAN-OS-Lücke aktiv ausgenutzt
CVE-2026-0300 · Root-RCE ohne Login
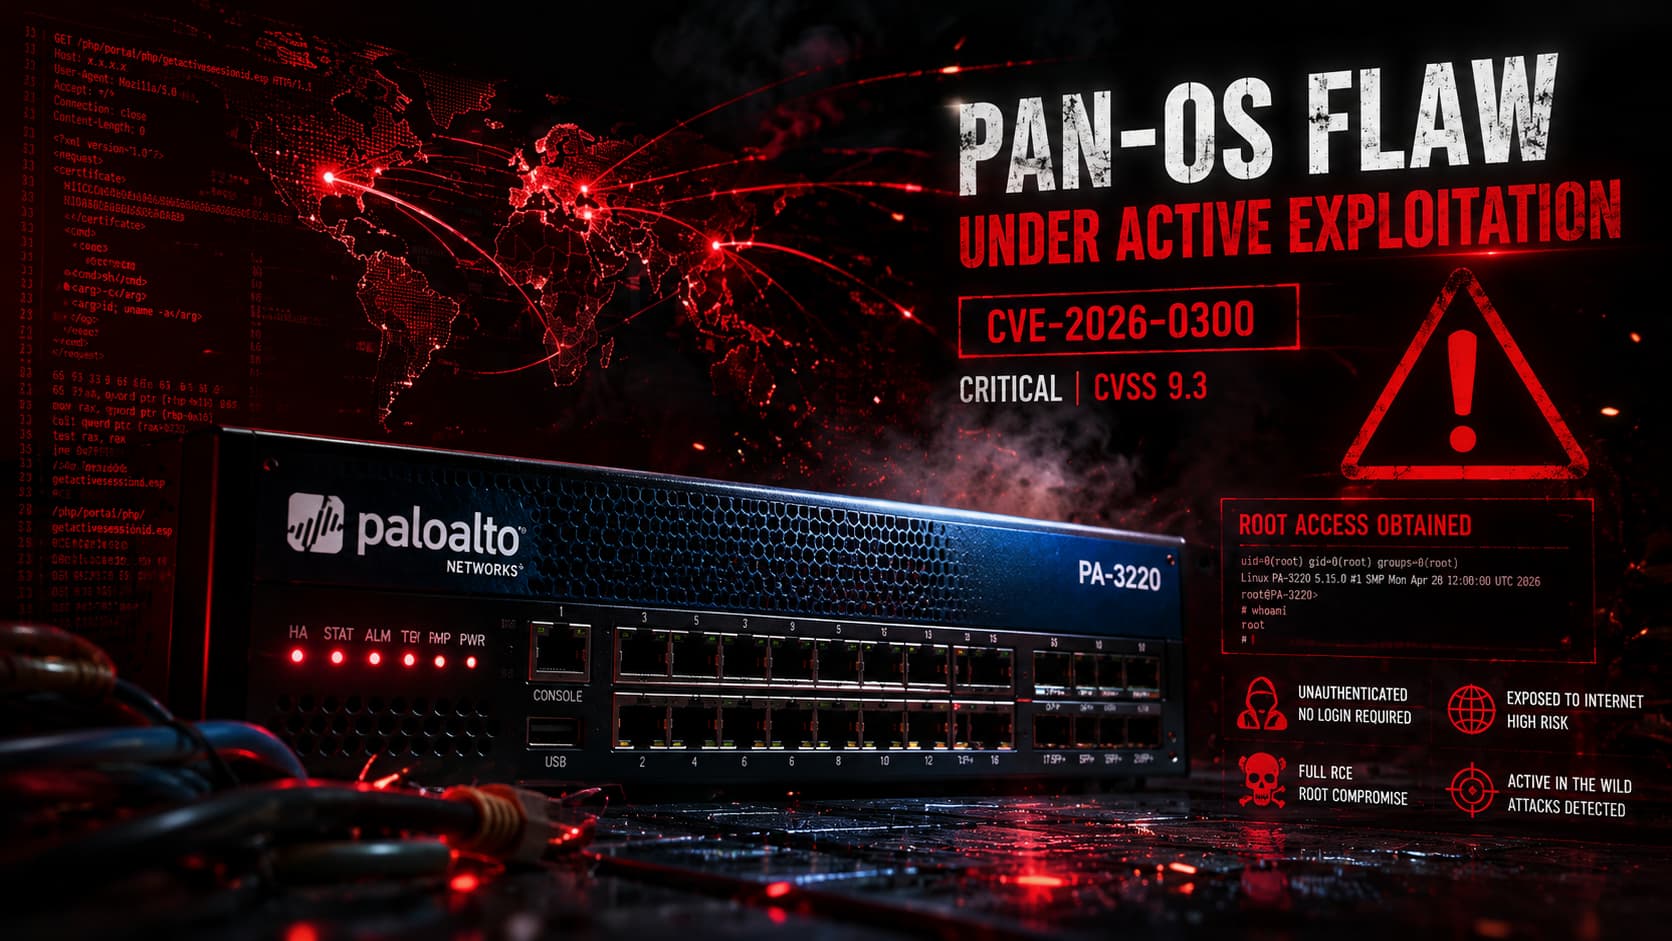
Palo Alto Networks meldet eine kritische Schwachstelle in PAN-OS, die bereits weltweit aktiv angegriffen wird – Root-Code-Ausführung über das Captive Portal.
Auf einen Blick
Eine neue kritische Schwachstelle in Palo Alto Networks PAN-OS mit der Kennung CVE-2026-0300 wird laut Hersteller bereits aktiv angegriffen. Sie ermöglicht Remote-Code-Ausführung mit Root-Rechten – ohne Login, ohne Benutzerinteraktion. Betroffen ist die User-ID Authentication Portal / Captive Portal-Funktion.
Warum diese Lücke besonders kritisch ist
Firewalls sind normalerweise die erste Verteidigungslinie eines Unternehmens. Wird jedoch genau dieses System kompromittiert, stehen Angreifern direkt sämtliche darunterliegenden Assets offen. Im schlimmsten Fall wird die Firewall selbst zum Einstiegspunkt für weitere Angriffe im gesamten Unternehmen.
Laut mehreren Sicherheitsmeldungen wurde die Schwachstelle bereits „in the wild" beobachtet – also außerhalb von Testumgebungen aktiv ausgenutzt. Es reicht aus, speziell manipulierte Netzwerkpakete an exponierte Systeme zu senden.
Was Angreifer nach erfolgreichem Exploit übernehmen
Wer Root auf der Firewall hat, kontrolliert das Tor zum gesamten Unternehmensnetz. Diese Assets sind ab dem ersten Sekundenbruchteil betroffen:
Netzwerkverkehr
Vollständige Sicht und Manipulation aller durch die Firewall fließenden Verbindungen.
VPN-Zugänge
Übernahme von SSL-/IPsec-VPN-Konfigurationen und User-Credentials.
Interne Segmente
Direkter Pivot in produktive Netzbereiche, Server-Zonen und OT/ICS.
Benutzerinformationen
User-ID-Mappings, AD-Integrationen und Session-Daten werden lesbar.
Sicherheitsrichtlinien
Policies können geändert, deaktiviert oder als Tarnung umgeschrieben werden.
Persistenter Zugang
Backdoor direkt im Perimeter – schwer erkennbar, weil legitim signiert.
Betroffene Systeme
Risiko-Multiplikator: Wenn das Captive Portal öffentlich erreichbar ist, ist die Firewall faktisch ohne Vorwarnung übernehmbar. Genau das ist in vielen Unternehmen die Default-Konfiguration.
Wasacon-Einordnung: Hoher Preis ≠ Sicherheit
„Palo Alto Networks gehört zu den teuersten Anbietern im IT-Security-Segment – Lizenzen, Subscriptions und Support kosten Unternehmen sechs- bis siebenstellige Beträge pro Jahr. Umso unverständlicher ist es für mich, dass selbst hier eklatante Lücken auftreten, die ohne Authentifizierung Root-Zugriff erlauben. Ein hoher Preis ist eben keine Garantie für Sicherheit – und kein Ersatz für Monitoring, Patchdisziplin und ein durchdachtes Architekturmodell."
Das eigentliche Problem ist nicht nur die Sicherheitslücke selbst, sondern die Denkweise: „Firewall installiert = sicher". Genau diese Annahme wird seit Jahren regelmäßig durch CVEs in Enterprise-Appliances widerlegt – Fortinet, Cisco, Citrix, Ivanti, SonicWall und nun erneut Palo Alto.
Sofortmaßnahmen für Administratoren
Diese sechs Schritte gehören jetzt – nicht morgen – auf den Tisch jedes Firewall-Verantwortlichen:
Zugriff auf Portal einschränken
Captive Portal nur intern oder über IP-Whitelist erreichbar machen.
Externe Erreichbarkeit deaktivieren
Öffentliche Exposition der User-ID-Schnittstelle sofort schließen.
Sicherheitsupdates einspielen
PAN-OS-Patch installieren, sobald verfügbar – ohne Wartungsfenster-Diskussion.
Logs prüfen
Auf ungewöhnliche Anfragen, neue Admin-User und Konfigurationsänderungen achten.
Netzwerksegmentierung kontrollieren
Lateral-Movement-Pfade ab der Firewall blockieren – Default-Deny zwischen Zonen.
EDR/XDR-Monitoring aktivieren
Verhaltensbasierte Erkennung auf allen Systemen hinter der Firewall.
Self-Check: 5 Fragen, die jetzt beantwortet sein müssen
Ist das User-ID / Captive Portal aktiv?
Viele Firewalls haben es aktiviert, ohne dass es operativ benötigt wird.
Ist die Oberfläche aus dem Internet erreichbar?
Externe Reachability ist der Hauptfaktor für die aktuelle Angriffswelle.
Welche PAN-OS-Version läuft aktuell?
Mehrere Versionen sind verwundbar – das exakte Build-Level entscheidet.
Gibt es ungewöhnliche Zugriffe oder Prozesse?
Neue Admin-Accounts, fremde IP-Quellen, atypische Konfigurations-Diffs.
Werden Logs zentral und unveränderlich gespeichert?
Lokale Logs auf der kompromittierten Firewall sind nicht vertrauenswürdig.
Trend 2026: Security-Systeme sind selbst das Ziel
Angreifer zielen zunehmend direkt auf Sicherheitslösungen. Wer diese Systeme kontrolliert, kontrolliert oft das gesamte Unternehmen. Die übliche Zielliste 2026:
- Firewalls (Palo Alto, Fortinet, Cisco, SonicWall, Check Point)
- VPN-Gateways (SSL/IPsec, ZTNA-Connectoren)
- E-Mail-Gateways (Mimecast, Proofpoint)
- Backup-Systeme (Veeam, Commvault, Rubrik)
- Hypervisor (VMware ESXi, Proxmox, Hyper-V)
- Remote-Management-Lösungen (RMM, ScreenConnect, AnyDesk)
„Eine Firewall haben" reicht 2026 nicht mehr. Entscheidend sind kontinuierliches Monitoring, schnelle Patchzyklen, Netzwerksegmentierung, Threat Detection und ein funktionierender Incident-Response-Prozess.
Fazit
CVE-2026-0300 zeigt erneut, wie gefährlich ungepatchte oder öffentlich erreichbare Security-Systeme sein können. Besonders kritisch wird es, wenn Unternehmen glauben, dass allein der Einsatz einer bekannten Enterprise-Firewall bereits ausreichend Schutz bedeutet.
Auch die teuerste Sicherheitslösung hilft nicht, wenn niemand Logs prüft, Warnungen ignoriert werden, Systeme ungepatcht bleiben oder Security nur „auf dem Papier" existiert. Wer ein Firewall-Audit oder ein EDR/XDR-Monitoring braucht, sollte jetzt handeln – nicht nach dem ersten verschlüsselten Server.
Mehr aus dem CVE- & Firewall-Cluster
Aktuelle Schwachstellen in Security-Appliances und Schutzstrategien:
Wasacon in deiner Region
Firewall-Audits, Patchmanagement, EDR/XDR und 24/7-Monitoring vor Ort:
Häufige Fragen
Haftungsausschluss: Die auf Wasacon bereitgestellten Inhalte dienen nur zu Informationszwecken. Wir garantieren nicht die Qualität, Genauigkeit oder Vollständigkeit der Informationen aus Drittquellen.
Firewall-Audit & EDR/XDR vom Wasacon-Team
Wir prüfen eure Palo-Alto-, Fortinet- oder Cisco-Konfiguration auf exponierte Portale, ungepatchte CVEs und fehlendes Monitoring – und bauen ein verteidigungsfähiges Setup mit EDR/XDR und Segmentierung.
Diskussion
0 Beiträge
IT-Budget Quick-Check
Wie viel sollte Ihr Unternehmen jährlich in IT investieren?
Risiko-Level: Mittel · Multiplikator: 1.2×
Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.
Das könnte Sie auch interessieren
 IT-Sicherheit
pm-energy gehackt? Qilin listet „Die Solarexperten“ aus Reesdorf im Darknet
Seit dem 9. August 2026 führt die Ransomware-Gruppe Qilin die pm-energy GmbH aus Reesdorf (Schleswig-Holstein) auf ihrer Leak-Seite. Was belegt ist, was Täterbehauptung bleibt – und warum Photovoltaik-Projektdaten besonders sensibel sind.
 IT-Sicherheit
Clausing Tiefbau gehackt? Qilin listet Osnabrücker Infrastruktur-Spezialisten im Darknet
Seit dem 8. August 2026 führt die Ransomware-Gruppe Qilin die Clausing GmbH Tiefbauunternehmen aus Osnabrück auf ihrer Darknet-Leak-Seite. Was belegt ist, was Täterbehauptung bleibt – und warum die digitalisierten Bauprozesse den Fall brisant machen.
 IT-Sicherheit
The Gentlemen listet INKA Group: Hinter der unscheinbaren Münchner Immobilienholding steckt ein weit größeres Firmengeflecht
Seit dem 7. August 2026 führt die Ransomware-Gruppe The Gentlemen die Münchner INKA Group GmbH & Co. KG als mutmaßliches Opfer. Register- und Konzerndaten zeigen ein verzweigtes Immobiliennetz – bis hin zur Hasen-Immobilien AG mit 230,5 Mio. € Bilanzsumme.
Sind Zugangsdaten Ihres Unternehmens bereits im Umlauf?
Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.
Bekannt aus
