Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)
Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenSämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Die eigene Website als Falle: Der Schadcode-Angriff auf die KVV in Kassel
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenHard- & Software Services
Professionelle Installation und Konfiguration Ihrer IT-Infrastruktur. Wir richten Ihre Hardware und Software fachgerecht ein, damit Sie sofort produktiv arbeiten können. Von der Erstinstallation bis zur Optimierung bestehender Systeme - wir sorgen für einen reibungslosen Betrieb.
IT-Infrastruktur Beratung
Strategische IT-Beratung und Planung für Ihr Unternehmen. Wir analysieren Ihre bestehende IT-Landschaft, identifizieren Optimierungspotenziale und entwickeln maßgeschneiderte Konzepte für Ihre digitale Zukunft. Von der Infrastruktur-Architektur bis zur technologischen Roadmap.
Video Überwachungslösungen
Professionelle Videoüberwachung mit KI-gestützter Analyse, Kennzeichenerkennung und intelligenten Alarmsystemen. Von einzelnen Kameras bis hin zu skalierbaren Multi-Standort-Lösungen mit branchenführender Hardware und intuitiver Software. DSGVO-konform implementiert.
Fast Help
PREMIUM 24/7Notfall-Hotline · Rückruf 15–60 Min · 3 Pakete
Ransomware Live
LIVELade Threat Intel…
Cyber Threats
LIVELade Threat Feed…
Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)
Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenSämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Die eigene Website als Falle: Der Schadcode-Angriff auf die KVV in Kassel
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenKontakt zur Basis
Launch Sequence
OpenClaw unter Beschuss: Vier neue Schwachstellen ermöglichen Datendiebstahl und Systemübernahme
Der KI-Agent OpenClaw zeigt erneut, wie gefährlich autonome Agentensysteme mit Vollzugriff sind – inklusive Prompt-Injection, Token-Diebstahl und ClawJacked-Risiko.

Auf einen Blick
Im Open-Source-KI-Agenten OpenClaw wurden vier kritische Schwachstellen bekannt. Sie ermöglichen Datendiebstahl, Prompt-Injection, Privilege Escalation und Zugriff auf Tokens, Logs und Konfigurationen. Tausende Instanzen sind öffentlich erreichbar – teilweise ohne Authentifizierung. Empfehlung: Updates installieren, Instanzen aus dem Internet nehmen, MFA erzwingen, Agenten segmentieren, Plugins prüfen und EDR/XDR scharfschalten.
KI-Agent mit Vollzugriff – und massiver Angriffsfläche
OpenClaw gehört aktuell zu den bekanntesten Open-Source-KI-Agenten weltweit. Die Software kann auf lokale Dateien zugreifen, E-Mails lesen, Kalender verwalten, Shell-Befehle ausführen und externe Dienste anbinden. Genau diese tiefen Systemrechte machen die Plattform allerdings auch hochgefährlich, sobald Sicherheitslücken auftreten.
File Access
Lesen und Schreiben lokaler Dateien – inklusive Konfigurationen und Secrets.
E-Mail-Zugriff
Postfächer durchsuchen, E-Mails verfassen und versenden – im Namen des Nutzers.
Kalender
Termine lesen, anlegen und verändern – Einblick in interne Abläufe.
Shell-Befehle
Direkter Zugriff auf das Betriebssystem – mit den Rechten des laufenden Users.
Plugins / Skills
Erweiterbar über Drittanbieter-Plugins – jedes neue Plugin ist ein neuer Angriffsvektor.
API-Integrationen
Anbindung an SaaS, Cloud-Dienste und interne APIs – inklusive gespeicherter Tokens.
Die vier neuen Schwachstellen im Überblick
Laut aktuellen Analysen ermöglichen die neu entdeckten Schwachstellen unter anderem die Umgehung von Sicherheitsmechanismen, Manipulation von Agenten-Aktionen und Zugriff auf Tokens, Logs und Konfigurationsdaten. Besonders kritisch wird es, wenn OpenClaw direkt mit produktiven Systemen, APIs oder Cloud-Diensten verbunden ist.
Datendiebstahl aus lokalen Instanzen
Angreifer können gezielt Dateien, Tokens, Logs und Konfigurationen aus laufenden OpenClaw-Instanzen abziehen.
Prompt-Injection-Angriffe
Manipulierte Inhalte (Webseiten, Dokumente, E-Mails) bringen den Agenten dazu, Anweisungen des Angreifers auszuführen.
Privilege Escalation
Über fehlerhafte Plugin- und Berechtigungsprüfungen lassen sich Aktionen jenseits der eigentlichen Nutzerrolle erzwingen.
Zugriff auf Tokens & Secrets
Gespeicherte API-Keys, OAuth-Tokens und Konfigurationsdaten werden auslesbar – Sprungbrett für laterale Angriffe in Cloud und SaaS.
Webseiten könnten lokale KI-Agenten angreifen
Bereits zuvor sorgte die sogenannte „ClawJacked"-Schwachstelle für Schlagzeilen. Dabei reichte teilweise schon der Besuch einer manipulierten Webseite aus, um über lokale WebSocket-Verbindungen Zugriff auf laufende OpenClaw-Systeme zu erhalten. Sicherheitsforscher warnten davor, dass Angreifer dadurch KI-Agenten faktisch vollständig kontrollieren könnten.
Das eigentliche Problem liegt tiefer: KI-Agenten wie OpenClaw kombinieren autonome Entscheidungen mit weitreichenden Systemrechten. Genau dadurch entsteht eine völlig neue Angriffsfläche, die klassische Sicherheitskonzepte oft nicht ausreichend absichern.
Zehntausende Instanzen öffentlich erreichbar
Besonders alarmierend: Laut Sicherheitsanalysen sollen zehntausende OpenClaw-Instanzen öffentlich im Internet erreichbar sein. Ein erheblicher Teil davon offenbar ohne ausreichende Authentifizierung oder mit schwachen Zugangsdaten.
„AI Security Crisis" – warum KI-Agenten ein Sicherheits-Albtraum sind
Immer mehr Sicherheitsforscher sprechen offen von einer „AI Security Crisis" rund um autonome Agentensysteme. Die Kombination aus folgenden Faktoren macht Plattformen wie OpenClaw extrem attraktiv für Angreifer:
Autonome Aktionen
Agenten treffen Entscheidungen ohne menschliche Freigabe – ein erfolgreicher Prompt-Injection wird sofort exekutiert.
Plugin-Systeme
Drittanbieter-Plugins erweitern die Angriffsfläche und werden selten so geprüft wie Kernsoftware.
Shell-Zugriff
Wer den Agenten kontrolliert, hat de facto eine Remote-Shell auf dem Host.
API-Integrationen
Gespeicherte Tokens öffnen Türen in CRM, Cloud, Mail und Code-Repositories.
Persistenter Speicher
Memory-Stores enthalten oft sensible Inhalte aus früheren Sessions – ein lohnendes Ziel.
Fehlende Isolation
Viele Setups laufen ohne Container, Sandbox oder Netzsegmentierung – ein Vorfall trifft direkt das Hostsystem.
Was Unternehmen jetzt tun sollten
- 1
Sofort alle verfügbaren OpenClaw- und Plugin-Updates installieren
- 2
OpenClaw-Instanzen niemals direkt aus dem Internet erreichbar machen – Reverse-Proxy mit MFA oder VPN davorschalten
- 3
Starke Authentifizierung erzwingen, Default-Konten deaktivieren, Passwort-Rotation prüfen
- 4
KI-Agenten strikt netzseitig segmentieren – eigene Zone, keine direkte Verbindung zu Domain-Controllern oder Backups
- 5
Keine unnötigen Systemrechte vergeben – Least Privilege auch für Agenten und Service-Accounts
- 6
Plugins und „Skills" auf Quelle, Maintainer und Berechtigungen prüfen – kein Wildwuchs
- 7
Logs und Agenten-Aktivitäten zentral erfassen, ungewöhnliche Tool-Aufrufe alarmieren
- 8
EDR/XDR auf Hosts mit OpenClaw scharfschalten und ins SOC-Monitoring einbinden
Vor allem Unternehmen sollten vermeiden, experimentelle KI-Agenten direkt mit kritischen Produktivsystemen zu verbinden.
Wasacon-Fazit
KI-Agenten wie OpenClaw sind im Mittelstand 2026 längst kein Spielzeug mehr – sondern produktive Systeme mit weitreichenden Berechtigungen. Die neuen vier Schwachstellen zeigen erneut, dass autonome Agenten ohne Härtung, Segmentierung und Monitoring ein erhebliches Risiko darstellen.
Wir empfehlen: Updates installieren, Instanzen aus dem Internet nehmen, MFA und Reverse-Proxy davorschalten, Plugins prüfen und Agenten in eine eigene Netzwerkzone segmentieren. EDR/XDR auf Hosts mit Agentensoftware ist Pflicht, nicht Bonus.
Die größte Gefahr bei AI-Agenten ist nicht die KI selbst – sondern der Vollzugriff, den man ihr gibt.
Häufige Fragen
Wer kontrolliert eigentlich Ihre KI-Agenten?
Wasacon prüft Härtung, Berechtigungen, Plugins und Monitoring Ihrer KI-Agentensysteme – inklusive Netzwerksegmentierung, MFA und 24/7-EDR/XDR-Reaktion auf verdächtige Aktivitäten.
Mehr zu KI-Sicherheit & AI-Agenten
Weitere aktuelle Analysen rund um KI-Agenten, Prompt-Injection und AI-Security:
Diskussion
0 Beiträge
IT-Budget Quick-Check
Wie viel sollte Ihr Unternehmen jährlich in IT investieren?
Risiko-Level: Mittel · Multiplikator: 1.2×
Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.
Das könnte Sie auch interessieren
 IT-Sicherheit
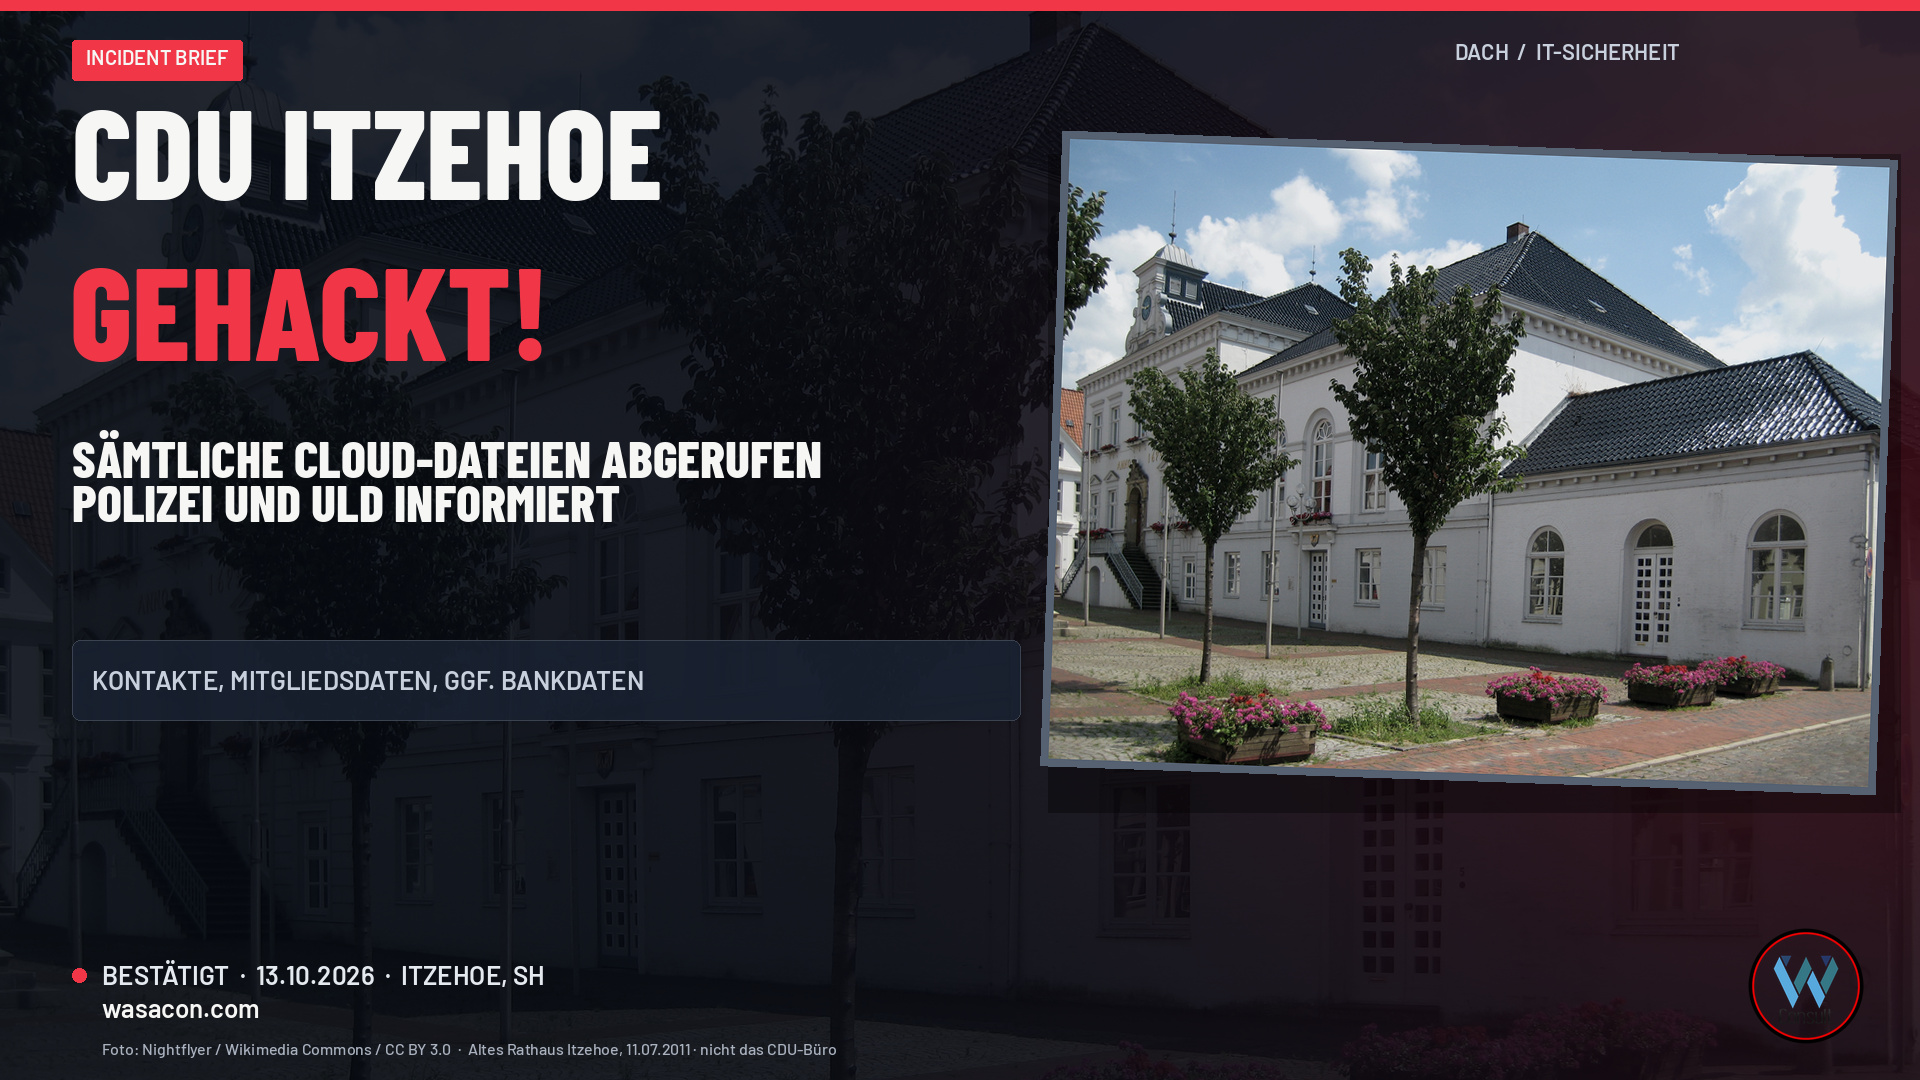
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
Am 13. Oktober 2026 informiert die CDU Itzehoe über einen Sicherheitsvorfall in ihrer Managed Nextcloud. Angreifer konnten nach bisherigen Angaben sämtliche gespeicherten Dateien herunterladen – Kontakte, Mitgliedsdaten, interne Dokumente, möglicherweise Beitrags- und Bankdaten. Was der Fall für gemanagte Clouds heißt.
 IT-Sicherheit
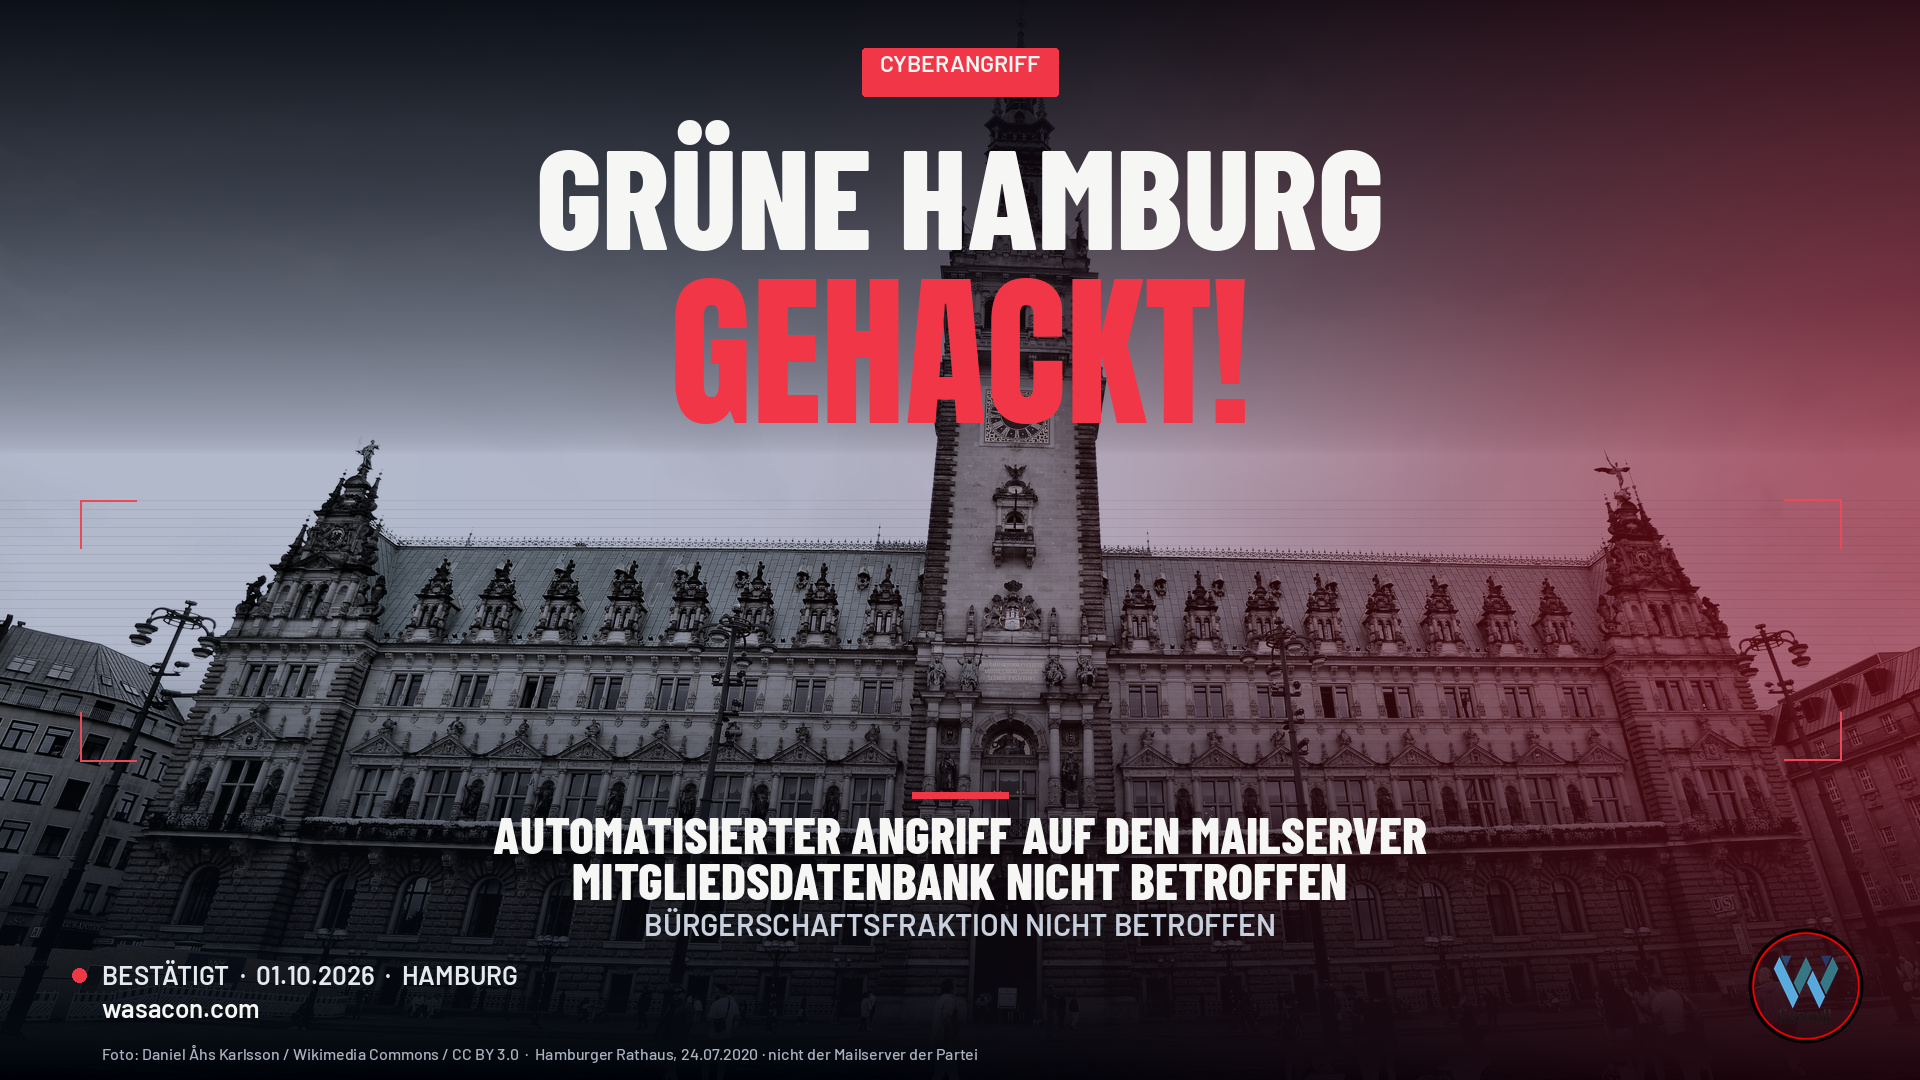
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
Am 1. Oktober 2026 entdecken die Hamburger Grünen bei einer Routineprüfung einen automatisierten Angriff auf ihren Mailserver. Mitgliedsdatenbank und Dateiserver bleiben unberührt, Hinweise auf einen Datenabfluss gibt es zunächst nicht. Was der Fall für geteilte IT in Parteien und Unternehmen heißt.
 IT-Sicherheit
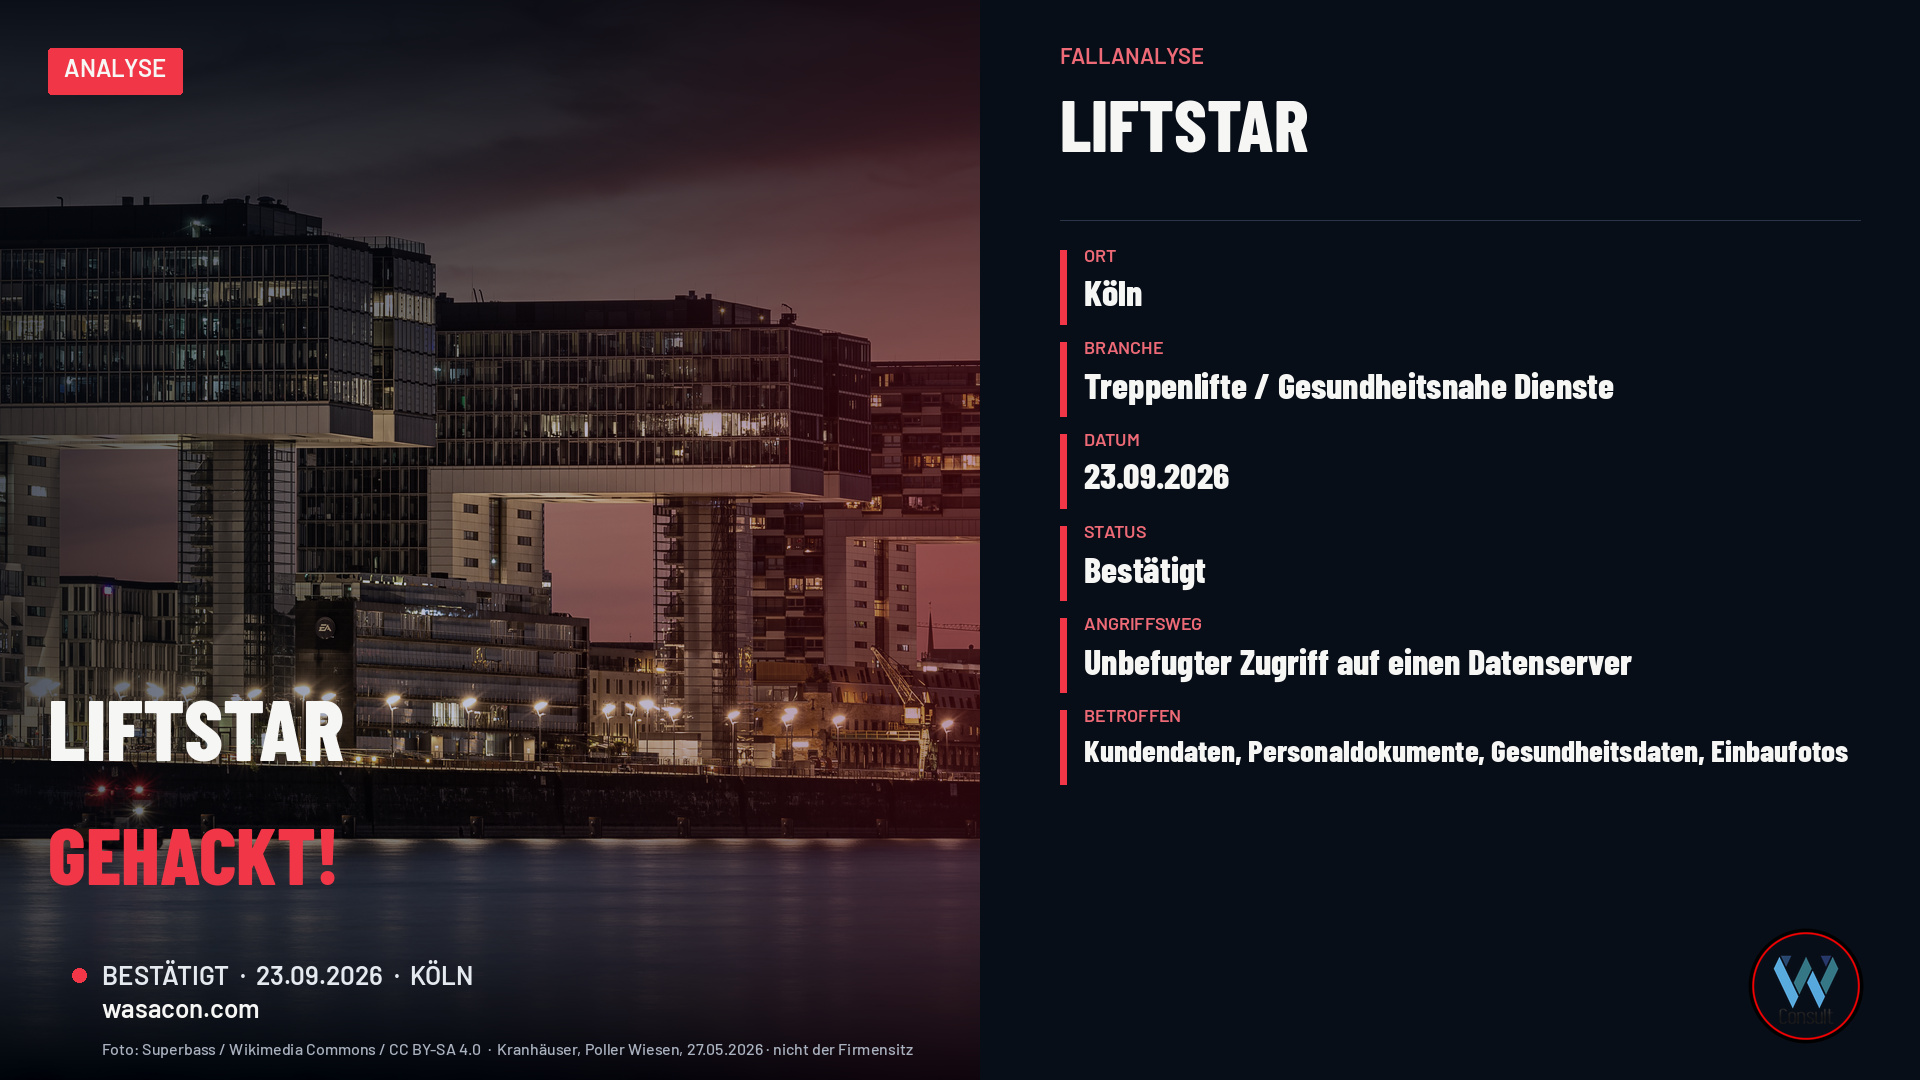
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
Am 23. September 2026 erfährt die Kölner Liftstar GmbH von der Polizei, dass Unbekannte einen Datenserver abgegriffen haben. Kopiert wurden Kunden- und Beschäftigtendaten, darunter Gesundheitsdaten und Fotos vom Einbau der Treppenlifte. Was der Fall für Unternehmen mit besonders schützenswerten Daten heißt.
Haftungsausschluss: Die auf Wasacon bereitgestellten Inhalte dienen nur zu Informationszwecken. Wir garantieren nicht die Qualität, Genauigkeit oder Vollständigkeit der Informationen aus Drittquellen.
Sind Zugangsdaten Ihres Unternehmens bereits im Umlauf?
Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.
Bekannt aus
