Iranische Hacker knacken FBI – Realität oder Propaganda?
Iran-nahe Hacker kompromittieren das private E-Mail-Konto des FBI-Direktors. Cyberkrieg ist längst keine Theorie mehr.
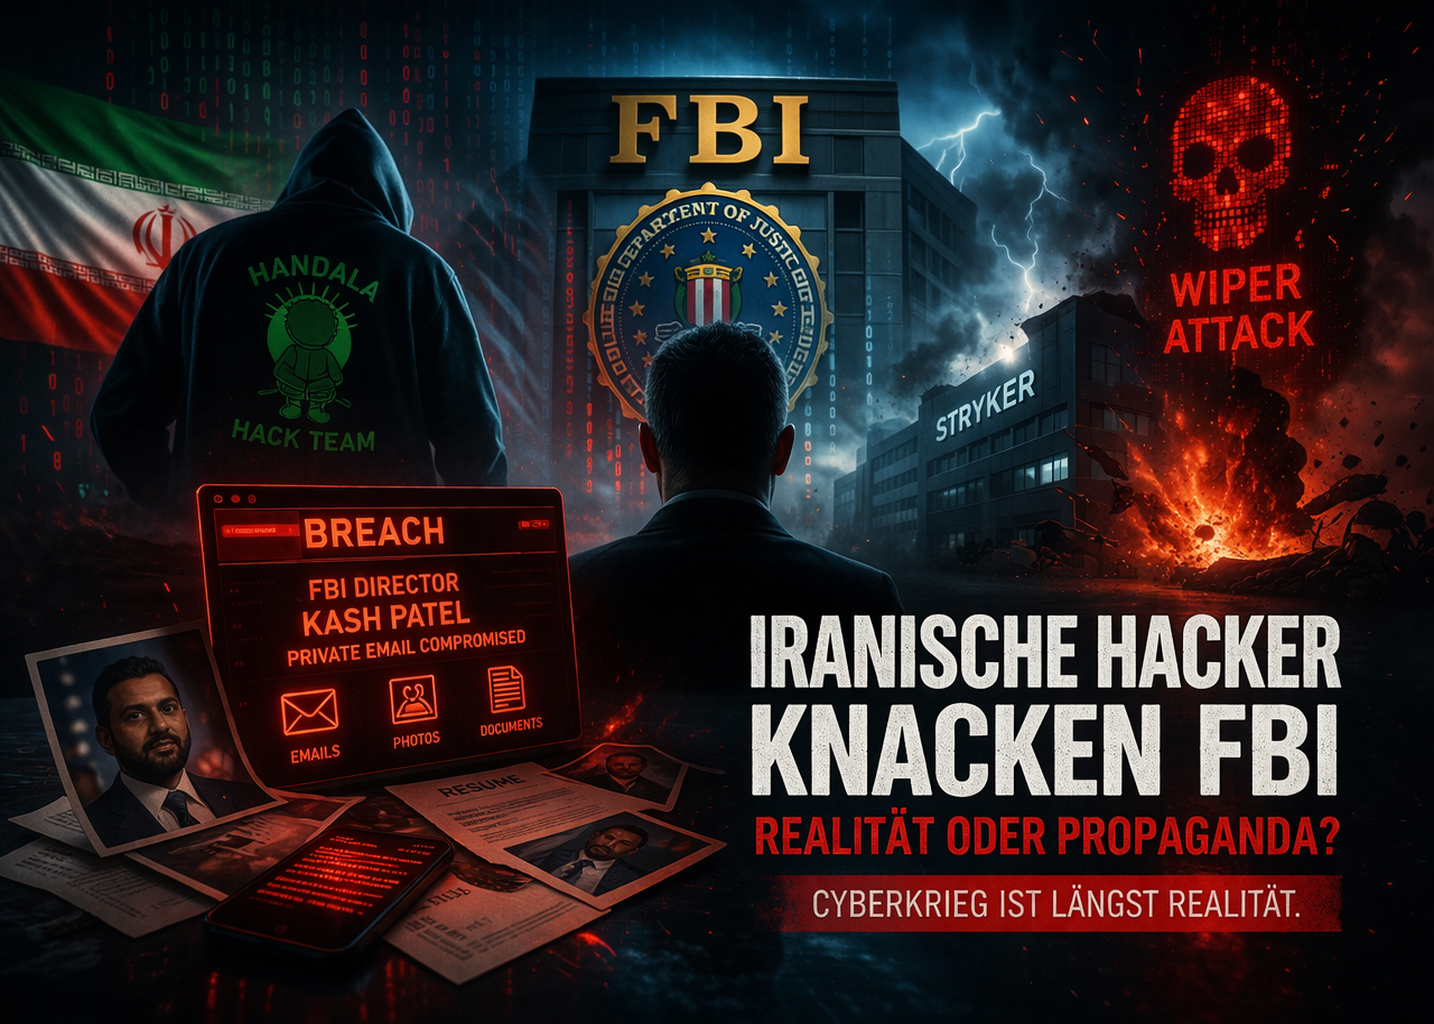
Angriff auf das FBI – aber nicht so, wie es scheint
Iran-nahe Hacker haben erfolgreich das private E-Mail-Konto des FBI-Direktors Kash Patel kompromittiert und zahlreiche persönliche Daten veröffentlicht.
👉 Die FBI-Systeme selbst wurden NICHT gehackt.
Stattdessen handelt es sich um einen gezielten Angriff auf eine Einzelperson – ein klassisches Beispiel für psychologische Cyber-Operationen (PsyOps).
Wer steckt dahinter?
Die Attacke wird der Hackergruppe Handala Hack Team zugeschrieben.
Steht in Verbindung mit iranischen Geheimdiensten
Agiert oft als „Hacktivisten"-Fassade
Nutzt gezielte Leaks zur Bloßstellung von Gegnern
👉 Ziel ist weniger technischer Schaden – sondern öffentliche Demütigung und Unsicherheit.
Was wurde geleakt?
Private E-Mails (teilweise Jahre alt)
Persönliche Fotos
Dokumente und Lebenslaufdaten
➡️ Die meisten Daten stammen aus der Zeit vor seiner FBI-Rolle
➡️ Keine sensiblen Regierungsinformationen betroffen
Parallel: Angriff auf kritische Infrastruktur
Während der Leak für Schlagzeilen sorgt, läuft im Hintergrund eine gefährlichere Operation: Ein Wiper-Angriff auf den US-Medizintechnik-Konzern Stryker.
Daten werden nicht gestohlen – sondern zerstört
Systeme werden unbrauchbar gemacht
Produktionsprozesse können stillstehen
➡️ Das ist kein Hack mehr – das ist digitale Sabotage.
Cyberkrieg ist längst Realität
Dieser Angriff ist kein Einzelfall. Er ist Teil eines größeren Konflikts im Rahmen des aktuellen geopolitischen Spannungsfelds zwischen USA, Israel und Iran.
Cyberangriffe werden gezielt eingesetzt als:
Laut Analysen gehören Wiper-Malware, DDoS und Leaks mittlerweile zur Standardstrategie iranischer Akteure.
Was Unternehmen daraus lernen müssen
❌ Deine Firma ist nicht das Ziel – deine Mitarbeiter sind es.
Angriffe passieren über:
Private E-Mail-Konten
Kompromittierte Identitäten
Social Engineering
Trennung von privat & geschäftlich
Keine geschäftlichen Infos in privaten Accounts. Strikte Policies.
Multi-Faktor-Authentifizierung überall
Besonders für E-Mail & Cloud-Zugänge.
Awareness Training
Mitarbeiter = größtes Einfallstor.
Incident Response vorbereiten
Leak ≠ Ende. Reaktion entscheidet über Schaden.
Wasacon Insight
Dieser Angriff ist ein perfektes Beispiel für moderne Kriegsführung: Nicht Infrastruktur zerstören – sondern Vertrauen.
Ein gehackter FBI-Direktor erzeugt Unsicherheit, Schlagzeilen und politischen Druck. Und genau das ist das Ziel.
Schütze dein Unternehmen vor genau solchen Angriffen
Lass dein Setup prüfen, bevor es jemand anderes tut. Baue echte Cyber-Resilienz auf – nicht nur Firewalls.
Häufige Fragen (FAQ)
Quelle: Sicherheitsforscher-Berichte, März 2026
IT-Sicherheit für Unternehmen in der Region
Ob in Heinsberg (52525), Aachen, Mönchengladbach (41061) oder Krefeld – staatlich gesteuerte Cyberangriffe betreffen nicht nur Regierungen, sondern auch Unternehmen jeder Größe. Auch Betriebe in Erkelenz (41812), Düren, Jülich, Eschweiler (52249) und Viersen (41747), Rheydt (41236) und Linnich (52441) sollten ihre Sicherheitsmaßnahmen jetzt überprüfen.
Wasacon unterstützt Betriebe im gesamten Kreis Heinsberg (52525) und der Region zwischen Geilenkirchen (52511), Wegberg, Hückelhoven (41836) und Mönchengladbach mit professioneller IT-Sicherheitsberatung – von der Schwachstellenanalyse bis zur Härtung der Infrastruktur.
Diskussion
0 Beiträge
IT-Budget Quick-Check
Wie viel sollte Ihr Unternehmen jährlich in IT investieren?
Risiko-Level: Mittel · Multiplikator: 1.2×
Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.
Das könnte Sie auch interessieren
 IT-Sicherheit
pm-energy gehackt? Qilin listet „Die Solarexperten“ aus Reesdorf im Darknet
Seit dem 9. August 2026 führt die Ransomware-Gruppe Qilin die pm-energy GmbH aus Reesdorf (Schleswig-Holstein) auf ihrer Leak-Seite. Was belegt ist, was Täterbehauptung bleibt – und warum Photovoltaik-Projektdaten besonders sensibel sind.
 IT-Sicherheit
Clausing Tiefbau gehackt? Qilin listet Osnabrücker Infrastruktur-Spezialisten im Darknet
Seit dem 8. August 2026 führt die Ransomware-Gruppe Qilin die Clausing GmbH Tiefbauunternehmen aus Osnabrück auf ihrer Darknet-Leak-Seite. Was belegt ist, was Täterbehauptung bleibt – und warum die digitalisierten Bauprozesse den Fall brisant machen.
 IT-Sicherheit
The Gentlemen listet INKA Group: Hinter der unscheinbaren Münchner Immobilienholding steckt ein weit größeres Firmengeflecht
Seit dem 7. August 2026 führt die Ransomware-Gruppe The Gentlemen die Münchner INKA Group GmbH & Co. KG als mutmaßliches Opfer. Register- und Konzerndaten zeigen ein verzweigtes Immobiliennetz – bis hin zur Hasen-Immobilien AG mit 230,5 Mio. € Bilanzsumme.
Haftungsausschluss: Die auf Wasacon bereitgestellten Inhalte dienen nur zu Informationszwecken. Wir garantieren nicht die Qualität, Genauigkeit oder Vollständigkeit der Informationen aus Drittquellen.
Sind Zugangsdaten Ihres Unternehmens bereits im Umlauf?
Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.
Bekannt aus
