HPK Hamburg im Darknet aufgetaucht
Hamburger Traditionsunternehmen offenbar Ziel eines Cyberangriffs – Listung auf bekannter Leak-Seite
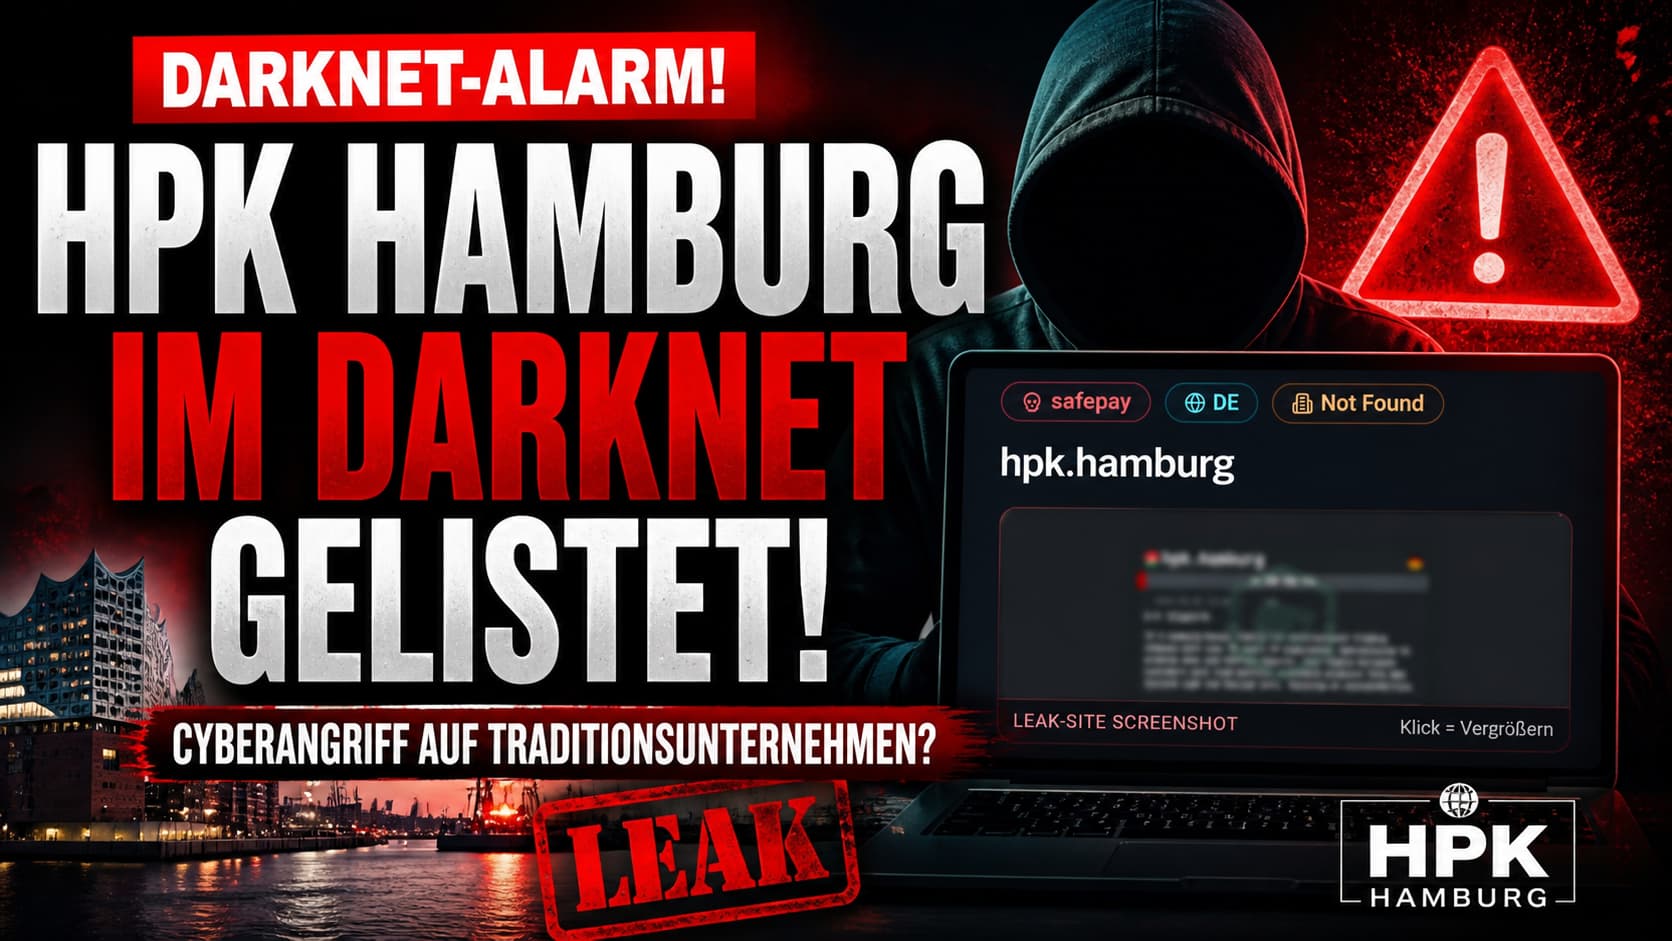
Wichtig: Dieser Beitrag basiert auf öffentlich zugänglichen Informationen aus Darknet-Leak-Seiten und einem Eintrag bei hacknotice.com. Es kann derzeit nicht unabhängig bestätigt werden, ob tatsächlich Daten entwendet wurden oder veröffentlicht werden.
Was ist passiert?
Das Hamburger Unternehmen H.-P. Klughardt GmbH – nach außen sichtbar unter hpk.hamburg – wurde am 01.05.2026 auf einer bekannten Darknet-Leak-Seite gelistet. Aufgegriffen wurde der Eintrag unter anderem vom Threat-Monitoring-Dienst HackNotice.
„Hamburg-based, family-run international trading company with over 50 years of experience, specializing in premium meat and seafood imports."
So beschreibt die Leak-Seite das Unternehmen. Zum aktuellen Zeitpunkt gibt es keine offizielle Bestätigung, ob tatsächlich Daten abgeflossen sind oder in welchem Umfang.
Profil & Status
HPK Hamburg ist ein Familienunternehmen mit über 50 Jahren Tradition im internationalen Fleisch- und Seafoodhandel. Die Lieferketten reichen von Weidelamm aus Neuseeland über Schweinefleisch aus Chile bis zu ASC-zertifiziertem Lachs. Das Unternehmen sitzt am Standort Hamburg-Altenwerder und unterhält ein breites Netz aus Speditionen, Fleischereien und Großhandelspartnern.
Unternehmen
H.-P. Klughardt GmbH (HPK Hamburg)
Branche
Internationaler Fleisch- & Seafoodhandel
Listung im Darknet
Bestätigt (01.05.2026)
Datenabfluss / Umfang / Gruppe
Unklar – nicht eindeutig zugeordnet
Was bedeutet eine Darknet-Listung?
Wenn ein Unternehmen auf solchen Plattformen auftaucht, ist das in den meisten Fällen ein Hinweis auf einen Ransomware-Angriff mit Erpressungs-Komponente. Der typische Ablauf:
Initialer Zugriff
Angreifer verschaffen sich Zugriff – über Phishing, gestohlene Credentials, ungepatchte Schwachstellen oder Drittanbieter (Supply Chain).
Datenexfiltration
Daten werden über Wochen unbemerkt aus dem Netz ausgeleitet.
Erpressung
Das Unternehmen wird kontaktiert und zur Zahlung eines Lösegelds aufgefordert.
Veröffentlichung im Darknet
Bei Nichtzahlung: schrittweise Veröffentlichung der Daten auf der Leak-Seite.
Warum das gerade im internationalen Handel kritisch ist
Unternehmen wie HPK Hamburg sind besonders interessante Ziele für Ransomware-Gruppen – nicht wegen ihrer Branche, sondern wegen ihrer Daten. Wer mit weltweiten Lieferanten, sensiblen Preislisten und großen Geschäftspartnern arbeitet, hat genau die Datenarten, die im Untergrund am wertvollsten sind.
Lieferketten-Daten
Lieferanten, Routen, Frachten, Spediteure – komplette Visibilität über die Supply Chain.
Kunden- & Geschäftspartnerdaten
Namen, Konditionen, Volumina – ideal für gezielte Folge-Angriffe und Phishing.
Vertrags- & Preisinformationen
Rabattstrukturen, Sonderkonditionen, NDAs – wirtschaftlich sehr verwertbar.
Interne Kommunikation
Mails, Chats, Management-Unterlagen – Grundlage für Erpressung und Reputationsdruck.
Aktuelle Einschätzung
- ❗Listung im Darknet: bestätigt
- ❓Datenabfluss: unklar / vermutlich
- ❓Umfang: nicht bekannt
- ❓Ransomware-Gruppe: nicht eindeutig zugeordnet
Was Unternehmen daraus lernen müssen
„Server stehen in Deutschland" – kein Schutz.
„DSGVO-konform" – kein Schutz.
👉 Nur deine Security schützt dich. Nicht der Standort.
Der Fall HPK Hamburg reiht sich ein in eine Welle von Darknet-Listings deutscher Mittelständler. Wer auf reine Compliance-Argumente setzt, statt aktiv anzugreifende Schwachstellen zu schließen, wird mittelfristig selbst betroffen sein.
Sofortmaßnahmen, wenn du betroffen sein könntest
Logs prüfen
VPN, RDP, M365, Firewall – auf ungewöhnliche Logins und Volumen.
Passwörter & Zugänge rotieren
Insbesondere Admin- und Service-Accounts, MFA erzwingen.
Netzwerkverkehr analysieren
Auf Datenexfiltration prüfen, ungewöhnliche ausgehende Verbindungen.
Backups prüfen (offline!)
Echte Offline- bzw. Immutable-Backups auf Integrität testen.
Incident Response starten
Klares Eskalations- und Kommunikationsprotokoll, ggf. externe IR-Hilfe.
Wasacon Empfehlung
„Die meisten Angriffe werden nicht entdeckt – sondern geleakt."
EDR/XDR Monitoring
Aktive Angriffserkennung auf allen Endpoints, statt klassischem Antivirus.
24/7 Threat Detection
Auffälligkeiten werden in Echtzeit erkannt – nicht erst, wenn sie im Darknet auftauchen.
Zero-Trust Zugriff
Kein implizites Vertrauen für Geräte, Benutzer oder Standorte.
Backup & Restore Strategie
Isolierte, getestete Restores – inklusive klar definierter RTO/RPO.
Incident-Response-Plan
Getestete Playbooks für den Ernstfall, statt Improvisation.
Bevor du der Nächste bist.
Kostenloser Security-Check (15 Minuten): sofortige Risiko-Einschätzung, klare Handlungsempfehlung – ohne Marketing-Sprech.
Häufige Fragen
Mehr aus der Ransomware- & Darknet-Themenwelt
Aktuelle Darknet-Listings, Ransomware-Analysen und Notfall-Anleitungen aus dem Wasacon-Blog.
Transparenzhinweis
Dieser Artikel basiert auf öffentlich zugänglichen Informationen sowie auf Angaben einer Darknet-Leak-Seite. Die dort veröffentlichten Behauptungen konnten zum Zeitpunkt der Veröffentlichung nicht unabhängig verifiziert werden. Die Erwähnung eines Unternehmens bedeutet nicht automatisch, dass ein erfolgreicher Cyberangriff oder Datenabfluss stattgefunden hat.
Haftungsausschluss: Die auf Wasacon bereitgestellten Inhalte dienen nur zu Informationszwecken. Wir garantieren nicht die Qualität, Genauigkeit oder Vollständigkeit der Informationen aus Drittquellen.
Diskussion
0 Beiträge
IT-Budget Quick-Check
Wie viel sollte Ihr Unternehmen jährlich in IT investieren?
Risiko-Level: Mittel · Multiplikator: 1.2×
Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.
Das könnte Sie auch interessieren
 IT-Sicherheit
pm-energy gehackt? Qilin listet „Die Solarexperten“ aus Reesdorf im Darknet
Seit dem 9. August 2026 führt die Ransomware-Gruppe Qilin die pm-energy GmbH aus Reesdorf (Schleswig-Holstein) auf ihrer Leak-Seite. Was belegt ist, was Täterbehauptung bleibt – und warum Photovoltaik-Projektdaten besonders sensibel sind.
 IT-Sicherheit
Clausing Tiefbau gehackt? Qilin listet Osnabrücker Infrastruktur-Spezialisten im Darknet
Seit dem 8. August 2026 führt die Ransomware-Gruppe Qilin die Clausing GmbH Tiefbauunternehmen aus Osnabrück auf ihrer Darknet-Leak-Seite. Was belegt ist, was Täterbehauptung bleibt – und warum die digitalisierten Bauprozesse den Fall brisant machen.
 IT-Sicherheit
The Gentlemen listet INKA Group: Hinter der unscheinbaren Münchner Immobilienholding steckt ein weit größeres Firmengeflecht
Seit dem 7. August 2026 führt die Ransomware-Gruppe The Gentlemen die Münchner INKA Group GmbH & Co. KG als mutmaßliches Opfer. Register- und Konzerndaten zeigen ein verzweigtes Immobiliennetz – bis hin zur Hasen-Immobilien AG mit 230,5 Mio. € Bilanzsumme.
Sind Zugangsdaten Ihres Unternehmens bereits im Umlauf?
Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.
Bekannt aus
