Cyberangriff auf Baukonzern HEBERGER – 350 Millionen Euro Unternehmen betroffen
Die nächste deutsche Großfirma meldet einen Cybervorfall: Das Bauunternehmen HEBERGER aus Schifferstadt wurde am 7. Mai 2026 Ziel eines Cyberangriffs.
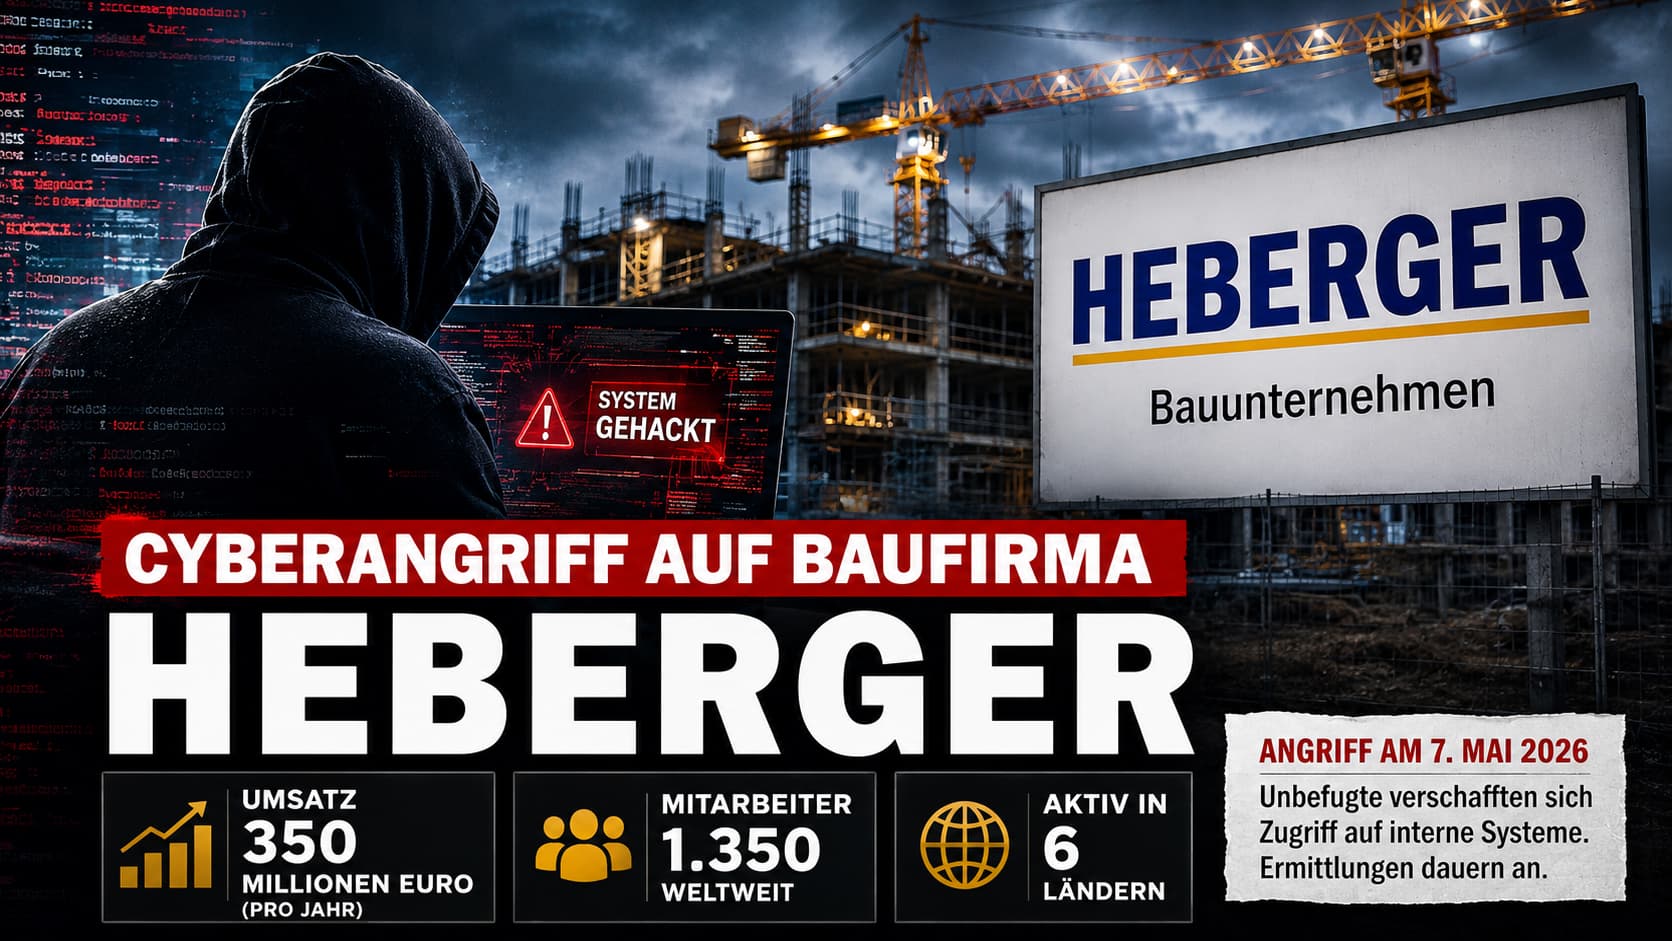
350 Mio. €
Umsatz / Jahr
1.350
Mitarbeiter
6 Ländern
Aktiv in
07.05.2026
Angriff
Was bisher bekannt ist
Eine Firmensprecherin bestätigte den Vorfall gegenüber Medien (Quelle: Rheinpfalz). Der Angriff soll am Donnerstagmorgen, 7. Mai 2026, in den frühen Morgenstunden erfolgt sein. Offiziell spricht das Unternehmen von „unautorisierten Personen", die trotz hoher IT-Sicherheitsstandards Zugriff auf Systeme erhalten haben.
Aktuell offen ist:
Gerade im Bau- und Industriebereich sind diese Daten hochsensibel: Baupläne, Ausschreibungen, Kalkulationen, Verträge oder Zugangsdaten zu Infrastrukturprojekten besitzen für Angreifer enormen Wert.
Warum Bauunternehmen zunehmend im Fokus stehen
Viele Unternehmen unterschätzen die Attraktivität der Baubranche für Cyberkriminelle. Dabei sind Baukonzerne aus mehreren Gründen besonders interessant:
Hohe Umsätze
Lösegeldforderungen orientieren sich am Jahresumsatz – Bau ist im dreistelligen Millionenbereich.
Komplexe Lieferketten
Material, Subunternehmer, Transporte – jede Unterbrechung kostet sechsstellig pro Tag.
Viele externe Dienstleister
Architekten, Ingenieurbüros, Subs – Hunderte Drittzugänge pro Großprojekt.
Hybride IT-Umgebungen
Cloud, On-Prem, Baustellen-VPN, Außendienst – komplex, schwer zu segmentieren.
Alte OT-Systeme
Maschinen- und Krananlagen mit jahrzehntealten Steuerungen ohne moderne Härtung.
Mobile Baustellenzugriffe
Tablets, Notebooks, BYOD direkt auf der Baustelle – außerhalb klassischer Perimeter.
Hinzu kommt: Große Bauunternehmen arbeiten häufig mit Kommunen, Industrie, Energieversorgern oder kritischer Infrastruktur zusammen. Dadurch können Angriffe enorme Folgeschäden verursachen.
Mittelstand im Visier – was vielen Firmen fehlt
Der Fall HEBERGER zeigt erneut ein Muster, das sich seit Monaten verstärkt: Nicht nur Konzerne geraten ins Visier. Besonders mittelständische Unternehmen mit mehreren Standorten und gewachsener Infrastruktur stehen unter Druck. Viele investieren in klassische Firewalls und Antivirus, verfügen jedoch nicht über:
Durchgängiges XDR/EDR-Monitoring
→ EDR/XDR ServiceEchte Netzwerksegmentierung
→ Netzwerk-Management24/7 Incident Detection
→ Managed ServicesZero-Trust-Konzepte
→ IT-SicherheitAktive Threat-Intelligence-Auswertung
→ Glossar: Threat IntelligenceModerne Backup-Isolierung (immutable, offsite)
→ Managed BackupGenau dadurch können Angreifer oft wochen- oder monatelang unentdeckt in Netzwerken verbleiben.
Die eigentliche Gefahr beginnt oft erst nach dem Angriff
Ein Cyberangriff endet nicht mit der ersten Kompromittierung. Häufig folgen weitere, oft monatelange Wellen:
Datenabfluss
Verträge, Pläne, Personalakten verlassen unbemerkt das Netzwerk.
Darknet-Veröffentlichungen
Erpresser-Leakseiten setzen Unternehmen unter öffentlichen Druck.
Erpressung
Doppelte Erpressung: Lösegeld für Entschlüsselung und gegen Veröffentlichung.
Lieferkettenangriffe
Kompromittierte Zugänge werden für Angriffe auf Partner missbraucht.
Identitätsdiebstahl
AD-Daten und Personaldaten landen in Spear-Phishing- und Betrugskampagnen.
Folgeangriffe auf Partner
Echte Mailthreads werden gekapert, um weitere Firmen zu infiltrieren.
Besonders kritisch wird es, wenn keine Lösegeldforderung auftaucht. In solchen Fällen liegt der Fokus oft auf den Daten selbst – nicht auf einer schnellen Erpressung. Das deutet auf staatlich motivierte oder spezialisierte Datenhändler hin.
💡 Wasacon-Einschätzung: Cybersecurity wird zur Überlebensfrage
Der Vorfall bei HEBERGER dürfte erneut Diskussionen über Sicherheitsbudgets im deutschen Mittelstand auslösen. Unternehmen mit hunderten Mitarbeitern und internationalen Standorten benötigen heute Sicherheitsstrukturen, die früher nur bei Konzernen üblich waren.
👉 Moderne Angriffe sind keine Zufallsereignisse mehr. Sie sind organisiert. Automatisiert. Professionell. Und sie treffen längst nicht mehr nur „die Großen".
Häufig gestellte Fragen
Mittelstand & Konzerne unter Beschuss – verwandte Fälle
HEBERGER reiht sich ein in eine Welle von Cybervorfällen gegen deutschen Mittelstand und Großunternehmen 2026:
Diskussion
0 Beiträge
IT-Budget Quick-Check
Wie viel sollte Ihr Unternehmen jährlich in IT investieren?
Risiko-Level: Mittel · Multiplikator: 1.2×
Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.
Das könnte Sie auch interessieren
 IT-Sicherheit
pm-energy gehackt? Qilin listet „Die Solarexperten“ aus Reesdorf im Darknet
Seit dem 9. August 2026 führt die Ransomware-Gruppe Qilin die pm-energy GmbH aus Reesdorf (Schleswig-Holstein) auf ihrer Leak-Seite. Was belegt ist, was Täterbehauptung bleibt – und warum Photovoltaik-Projektdaten besonders sensibel sind.
 IT-Sicherheit
Clausing Tiefbau gehackt? Qilin listet Osnabrücker Infrastruktur-Spezialisten im Darknet
Seit dem 8. August 2026 führt die Ransomware-Gruppe Qilin die Clausing GmbH Tiefbauunternehmen aus Osnabrück auf ihrer Darknet-Leak-Seite. Was belegt ist, was Täterbehauptung bleibt – und warum die digitalisierten Bauprozesse den Fall brisant machen.
 IT-Sicherheit
The Gentlemen listet INKA Group: Hinter der unscheinbaren Münchner Immobilienholding steckt ein weit größeres Firmengeflecht
Seit dem 7. August 2026 führt die Ransomware-Gruppe The Gentlemen die Münchner INKA Group GmbH & Co. KG als mutmaßliches Opfer. Register- und Konzerndaten zeigen ein verzweigtes Immobiliennetz – bis hin zur Hasen-Immobilien AG mit 230,5 Mio. € Bilanzsumme.
Transparenzhinweis
Dieser Artikel basiert auf öffentlich zugänglichen Informationen sowie auf Angaben einer Darknet-Leak-Seite. Die dort veröffentlichten Behauptungen konnten zum Zeitpunkt der Veröffentlichung nicht unabhängig verifiziert werden. Die Erwähnung eines Unternehmens bedeutet nicht automatisch, dass ein erfolgreicher Cyberangriff oder Datenabfluss stattgefunden hat.
Haftungsausschluss: Die auf Wasacon bereitgestellten Inhalte dienen nur zu Informationszwecken. Wir garantieren nicht die Qualität, Genauigkeit oder Vollständigkeit der Informationen aus Drittquellen.
Sind Zugangsdaten Ihres Unternehmens bereits im Umlauf?
Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.
Bekannt aus
