


Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)

Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenSämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Die eigene Website als Falle: Der Schadcode-Angriff auf die KVV in Kassel
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenHard- & Software Services
Professionelle Installation und Konfiguration Ihrer IT-Infrastruktur. Wir richten Ihre Hardware und Software fachgerecht ein, damit Sie sofort produktiv arbeiten können. Von der Erstinstallation bis zur Optimierung bestehender Systeme - wir sorgen für einen reibungslosen Betrieb.
IT-Infrastruktur Beratung
Strategische IT-Beratung und Planung für Ihr Unternehmen. Wir analysieren Ihre bestehende IT-Landschaft, identifizieren Optimierungspotenziale und entwickeln maßgeschneiderte Konzepte für Ihre digitale Zukunft. Von der Infrastruktur-Architektur bis zur technologischen Roadmap.
Video Überwachungslösungen
Professionelle Videoüberwachung mit KI-gestützter Analyse, Kennzeichenerkennung und intelligenten Alarmsystemen. Von einzelnen Kameras bis hin zu skalierbaren Multi-Standort-Lösungen mit branchenführender Hardware und intuitiver Software. DSGVO-konform implementiert.
Fast Help
PREMIUM 24/7Notfall-Hotline · Rückruf 15–60 Min · 3 Pakete
Ransomware Live
LIVELade Threat Intel…
Cyber Threats
LIVELade Threat Feed…
Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)
Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenSämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Die eigene Website als Falle: Der Schadcode-Angriff auf die KVV in Kassel
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenKontakt zur Basis
Launch Sequence
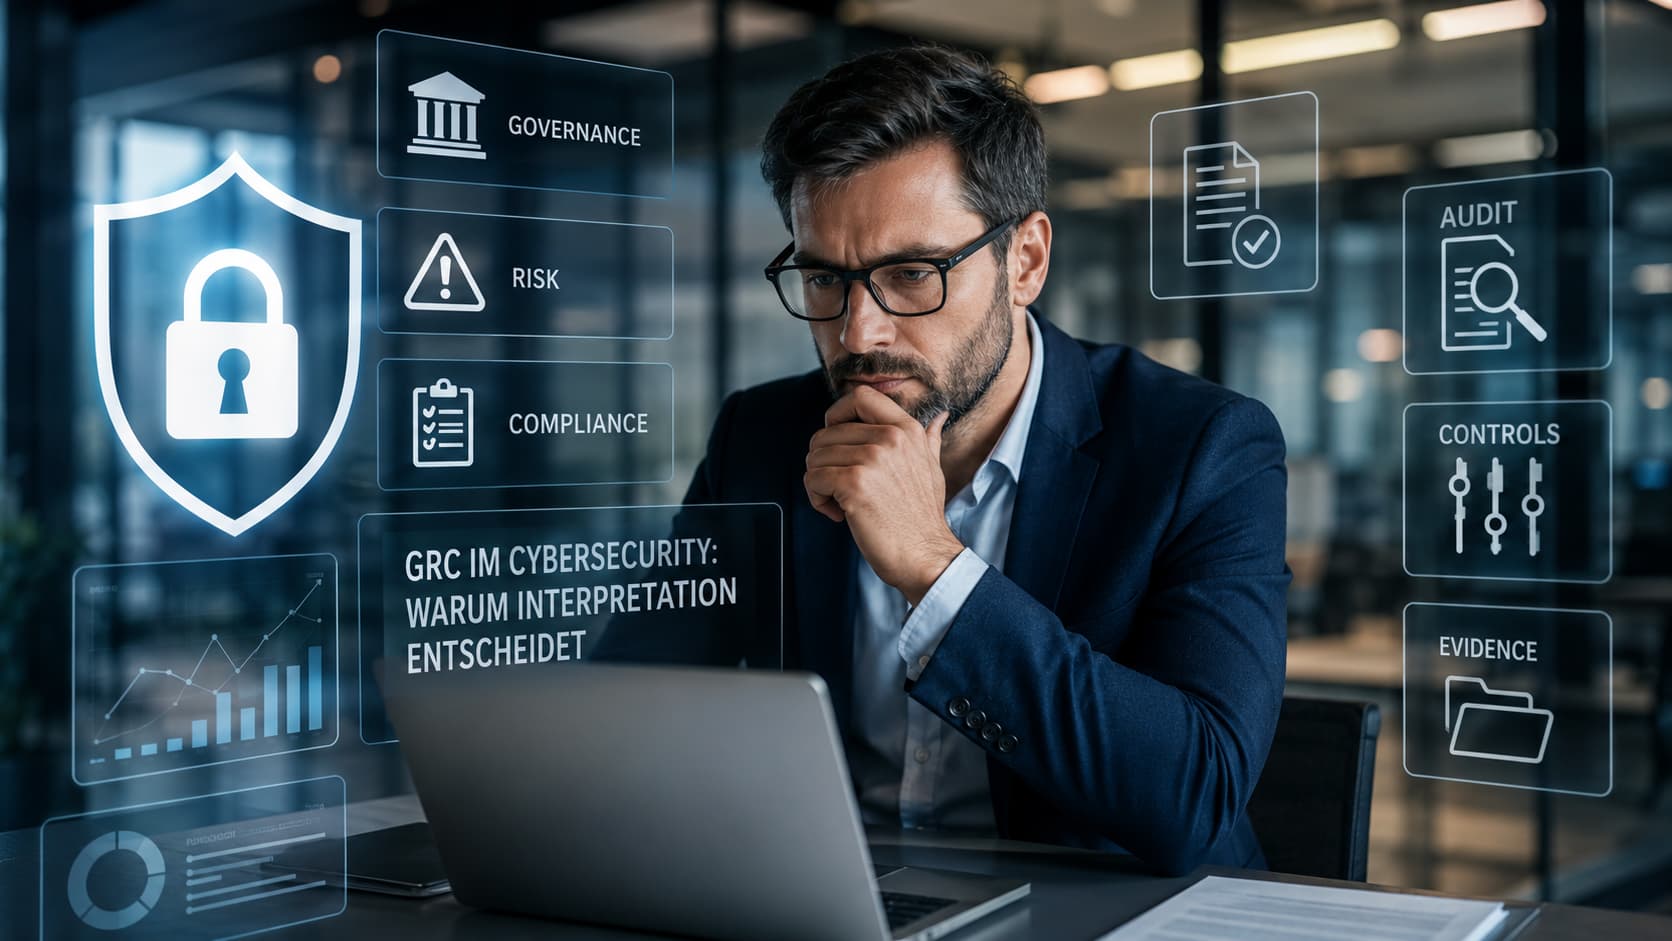
GRC in der Cybersecurity: Warum Interpretation entscheidet
Der Bereich, der KI-Verdrängung am längsten überstehen dürfte
Künstliche Intelligenz verändert nahezu jede Wissensarbeit – auch in der IT-Sicherheit. Doch ein Bereich bleibt überraschend robust: Governance, Risk & Compliance. Nicht wegen technischer Komplexität, sondern wegen Kontext, Urteil und Übersetzungsarbeit zwischen Business und Security.
Auf einen Blick
GRC (Governance, Risk & Compliance) zählt 2026 zu den KI-resistentesten Karrierepfaden in der Cybersecurity. Nicht, weil die Aufgaben besonders komplex sind – sondern weil sie Interpretation, Kontext und Urteilsvermögen erfordern. Genau dort, wo Regeln auf reale Geschäftsbedingungen treffen, ist der Mensch (noch) deutlich überlegen.
Was GRC eigentlich ist – und warum es geschäftskritisch ist
GRC bündelt Governance, Risk und Compliance in einem Programm aus Initiativen, Prozessen und Kontrollen. Gemeint ist kein einzelnes Tool und keine reine Verwaltungsfunktion, sondern die Disziplin, die nachweisbar sichere und regelkonforme Geschäftstätigkeit ermöglicht.
Gerade im B2B-Umfeld ist GRC längst kein „nice to have" mehr. Ohne belastbare Compliance-Nachweise (ISO 27001, SOC 2, NIS2, DORA, BSI IT-Grundschutz) scheitern Ausschreibungen, Kundenanfragen bleiben liegen und Partnerschaften kommen gar nicht erst zustande. GRC ist damit weniger Bürokratie als strategischer Enabler.
Die sechs Bausteine eines GRC-Programms
Governance
Verantwortlichkeiten, Policies, Steuerungsstrukturen – wer entscheidet was, mit welcher Rechenschaft.
Risk
Identifikation, Bewertung und Steuerung von Risiken im Kontext der Geschäftsziele – nicht im luftleeren Raum.
Compliance
Nachweis gegenüber Standards (ISO 27001, SOC 2, NIS2, DORA, BSI) – belastbar, prüffähig, wiederholbar.
Audit-Begleitung
Externe Prüfungen vorbereiten, Evidence zusammenführen, Findings sauber dokumentieren und nachvollziehbar lösen.
Kontrollen-Pflege
Sicherheitskontrollen entwerfen, ausrollen, messen und an reale Prozesse anpassen – nicht ans Papier.
Geschäfts-Enabler
Compliance-Nachweise öffnen B2B-Deals, Ausschreibungen und Partnerschaften – GRC ist kein Cost-Center.
Warum KI in GRC an Grenzen stößt
Moderne KI wirkt in isolierten Aufgaben beeindruckend kompetent. Sie fasst Richtlinien zusammen, füllt Sicherheitsfragebögen vor, formuliert Policies sprachlich glatt und schlägt Kontroll-Listen vor. Doch GRC ist selten eine isolierte Aufgabe.
Die eigentliche Schwierigkeit liegt nicht im Abtippen eines Frameworks – sondern im Verstehen, wie ein Unternehmen tatsächlich arbeitet, welche Risiken realistisch tolerierbar sind, wo formale Regeln pragmatisch interpretiert werden müssen und wie technische, organisatorische und geschäftliche Ziele zusammenhängen.
KI liefert Muster. GRC liefert Bedeutung.
Compliance-Tools können Kontrollen messen – aber nicht entscheiden, ob eine Abweichung tragbar, kritisch oder bloß ein Messfehler ist. Genau in dieser Lücke entsteht der Wert von GRC.
Wenn „nicht compliant" nicht automatisch „nein" heißt
Ein Beispiel aus dem Vendor- und Risikomanagement: Ein Unternehmen will eine neue SaaS-Plattform für Ticketmanagement einführen. Der Go-Live ist in 30 Tagen geplant, das Fachteam hat bereits eine native Integration gebaut. Der Sicherheitsfragebogen kommt zurück – mit einem kritischen Punkt: für Administrator-Accounts wird keine MFA erzwungen.
Aus reiner Compliance-Sicht wäre der Fall schnell erledigt: Anforderung nicht erfüllt, Vendor ablehnen. Genau hier beginnt aber echte GRC-Arbeit. Welche Rechte haben diese Admin-Accounts? Wie groß wäre der Schaden bei einer Kompromittierung? Gibt es Kompensationsmaßnahmen? Wie schnell kann der Anbieter MFA nachliefern? Welche Übergangslösung ist vertretbar?
Ergebnis kann ein befristetes Risk Acceptance über 100 Tage sein, gekoppelt an klar definierte Kompensationsmaßnahmen, Audit-Logging und einen verbindlichen MFA-Termin. Die richtige Entscheidung folgt nicht aus einer Regel allein, sondern aus der Verknüpfung von Risiko, Geschäftsbedarf, Zeitdruck und Sicherheitswirkung.
Übersetzungsarbeit zwischen Business und Security
Sicherheitsanforderungen existieren nie im luftleeren Raum. Sie treffen auf Produktziele, Budgetgrenzen, Legacy-Systeme, politische Realitäten, unterschiedliche Risikobereitschaft und menschliche Gewohnheiten. GRC-Profis müssen nicht nur Standards kennen, sondern das Unternehmen lesen können.
- Produktziele, Deadlines
- Budget & Wachstum
- Legacy & Politik
- Kunden & Deals
- Standards · Frameworks
- Kontrollen & Audits
- Risiken & Threats
- Identität · Daten · Cloud
Moderne GRC-Tools helfen – ersetzen aber nicht das Fachurteil
Automatisierung hat die Arbeit von GRC-Teams in den letzten Jahren erheblich erleichtert: Evidence Collection, Monitoring von Kontrollen, Konsolidierung von Datenquellen, Audit-Vorbereitung und das strukturierte Nachverfolgen von Maßnahmen lassen sich heute weitgehend automatisieren. In gut integrierten Umgebungen können 70 bis 80 Prozent der Evidence automatisch abgedeckt werden.
Doch Automatisierung ersetzt Arbeitsschritte, nicht Verantwortung. Die verbleibenden 20 Prozent sind selten „mehr vom Gleichen", sondern die besonders schwierigen Teile: unklare Zuständigkeiten, Prozesslücken, Sonderfälle, Ausnahmen, organisatorische Schwächen – oder Themen, die sich nicht maschinell sauber messen lassen.
Ein Tool zeigt Symptome. Ein gutes GRC-Team liefert die Diagnose – und entscheidet, ob eine Abweichung eine echte Sicherheitslücke, ein temporärer Ausnahmefall, ein Messfehler oder ein praktisch risikoarmes Problem ist.
GRC als Karriereweg: weniger glamourös, strategisch stark
In der Cybersecurity-Community stehen oft technische Rollen im Rampenlicht: Offensive Security, Detection Engineering, Cloud Security, Malware Analysis. GRC wirkt daneben fast wie die unsichtbare Seite – zu Unrecht. Gerade in einer KI-geprägten Arbeitswelt bietet die Disziplin handfeste Vorteile:
Business-Nähe
Tiefes Verständnis dafür, wie das Unternehmen funktioniert – nicht nur, wie Systeme funktionieren.
Breite Schnittstellen
Schnittstellen zu Legal, Datenschutz, IT, HR, Procurement, Produkt und Management – sichtbar im Haus.
Strategische Relevanz
Beeinflusst Deals, Zertifizierungen, Kundenzugang und Risikosteuerung – wirksam ohne Show.
Zukunftsstabilität
Hohe KI-Resistenz, weil Kontext und Urteil zentral sind – Produktivität ja, Verdrängung unwahrscheinlich.
Niedrige Coding-Hürde
Kein zwingender Exploit-Tiefgang. Strukturiertes Denken, Risikoverständnis und Kommunikation tragen die Rolle.
Wasacon-Perspektive: KI verändert GRC, ersetzt es nicht
KI wird viele Teilaufgaben in GRC produktiver machen: das Vorformulieren von Policies, das Zusammenfassen regulatorischer Anforderungen, das Vorbefüllen standardisierter Fragebögen, das Clustern ähnlicher Kontrolllücken und das Erstellen erster Risikoentwürfe. Produktivität ist aber nicht Verdrängung.
In GRC dürfte KI vor allem den operativen Unterbau beschleunigen, während sich der menschliche Anteil stärker auf Bewertung, Moderation, Kommunikation und Entscheidungsfindung konzentriert. Wer heute einsteigt, sollte deshalb nicht nur Frameworks lernen, sondern Fähigkeiten entwickeln, die KI schwer kopiert: Urteilsvermögen, Stakeholder-Management, präzise Kommunikation, Risikoverständnis, Geschäftsverständnis – und die Fähigkeit, Unsicherheit auszuhalten und trotzdem tragfähige Entscheidungen zu treffen.
Für KMU im Kreis Heinsberg heißt das: Agentic AI, KI-Sicherheits-Lockdowns und automatisierte Compliance-Plattformen sind hilfreiche Bausteine – das GRC-Programm selbst bleibt aber eine bewusste Management-Disziplin. Tools beschleunigen sie, sie ersetzen sie nicht.
Mehr aus KI-Sicherheit, Compliance & Cyber-Strategie
Wasacon-Analysen zu KI-Risiken, Compliance, NIS2 und der Zukunft sicherer Geschäftsprozesse.
Wasacon in deiner Region
Wir entwickeln GRC-Programme für KMU – ISMS, NIS2-Readiness, Risikoanalysen, Audit-Vorbereitung – im gesamten Kreis Heinsberg und der Region:
Häufige Fragen zu GRC in der Cybersecurity
Haftungsausschluss: Die auf Wasacon bereitgestellten Inhalte dienen nur zu Informationszwecken. Wir garantieren nicht die Qualität, Genauigkeit oder Vollständigkeit der Informationen aus Drittquellen.
GRC-Programm aufbauen – pragmatisch, prüffähig, geschäftstauglich
Wir bauen ISMS nach ISO 27001, NIS2- und DORA-Readiness, Risikoanalysen und Vendor-Reviews so auf, dass sie Audits bestehen – und gleichzeitig den Geschäftsbetrieb beschleunigen, statt ihn auszubremsen.
Diskussion
0 Beiträge
IT-Budget Quick-Check
Wie viel sollte Ihr Unternehmen jährlich in IT investieren?
Risiko-Level: Mittel · Multiplikator: 1.2×
Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.
Das könnte Sie auch interessieren
 IT-Sicherheit
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
Am 13. Oktober 2026 informiert die CDU Itzehoe über einen Sicherheitsvorfall in ihrer Managed Nextcloud. Angreifer konnten nach bisherigen Angaben sämtliche gespeicherten Dateien herunterladen – Kontakte, Mitgliedsdaten, interne Dokumente, möglicherweise Beitrags- und Bankdaten. Was der Fall für gemanagte Clouds heißt.
 IT-Sicherheit
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
Am 1. Oktober 2026 entdecken die Hamburger Grünen bei einer Routineprüfung einen automatisierten Angriff auf ihren Mailserver. Mitgliedsdatenbank und Dateiserver bleiben unberührt, Hinweise auf einen Datenabfluss gibt es zunächst nicht. Was der Fall für geteilte IT in Parteien und Unternehmen heißt.
 IT-Sicherheit
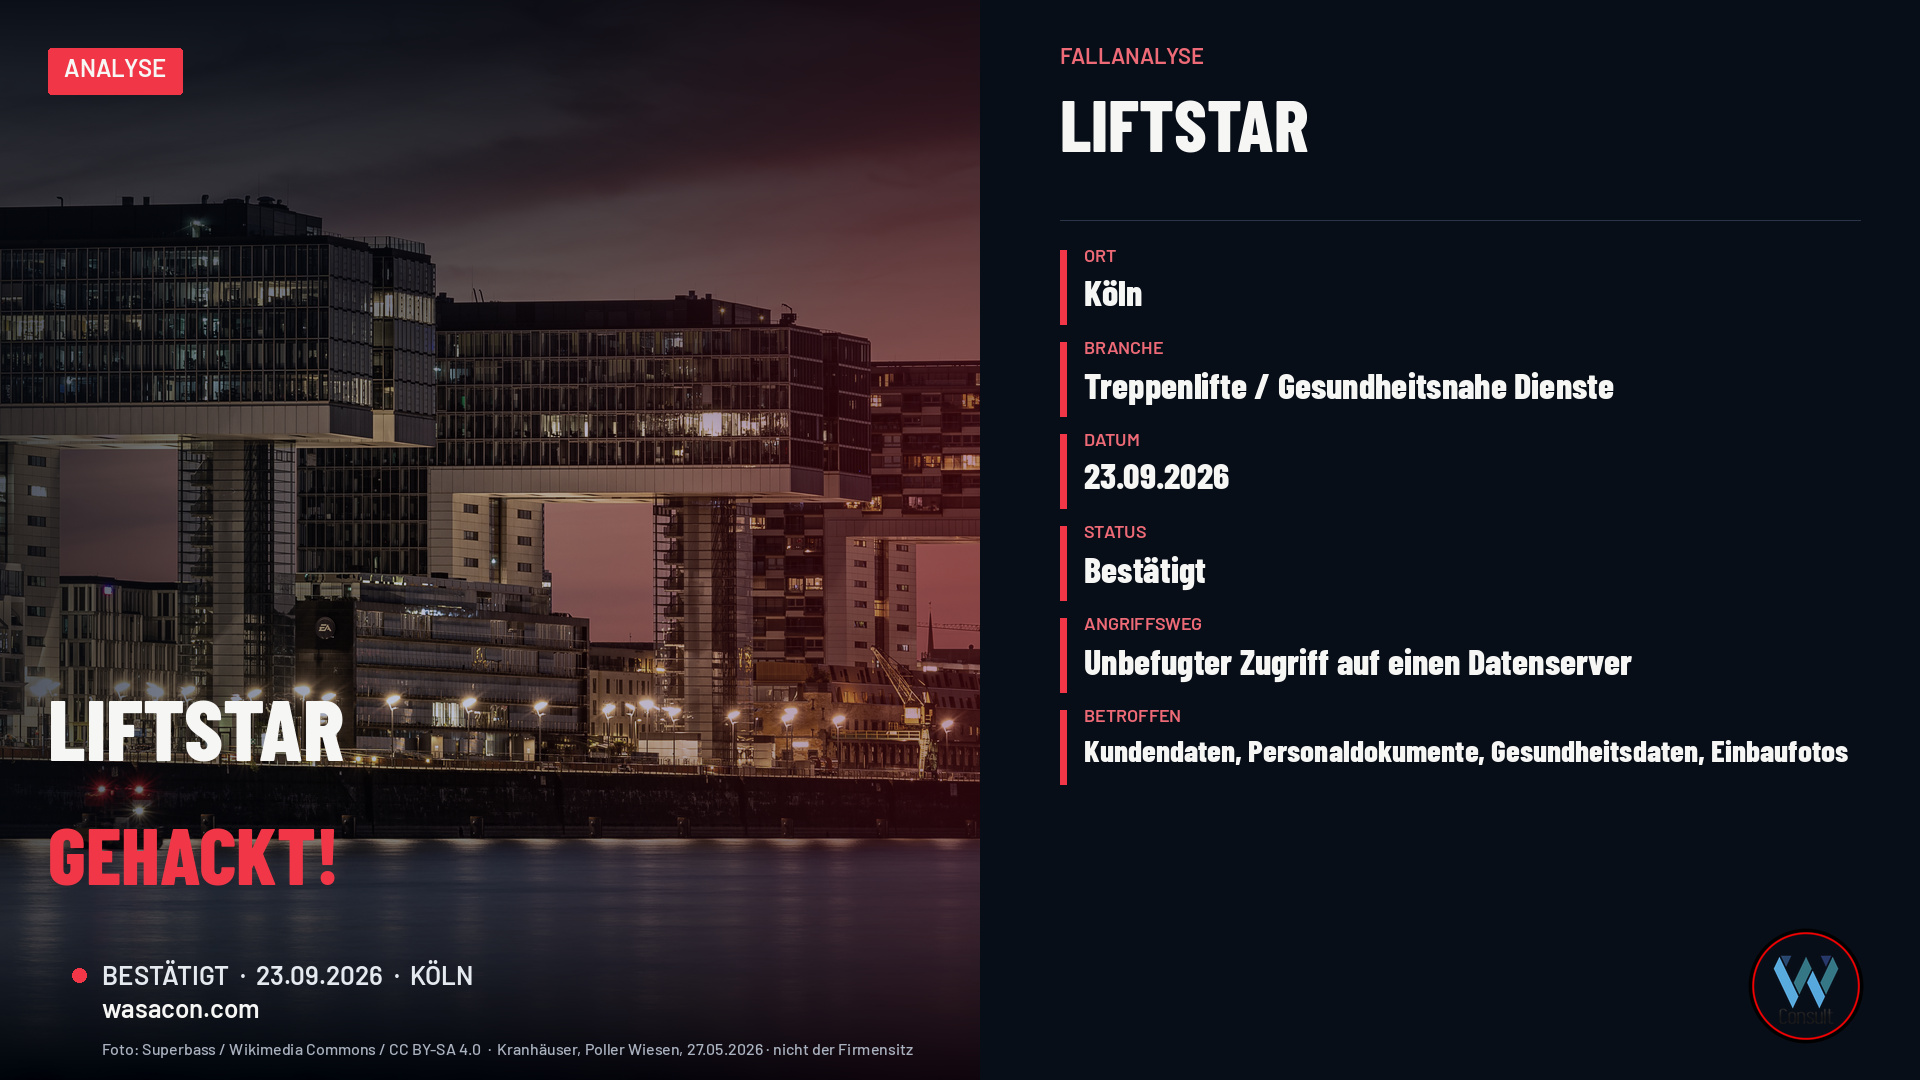
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
Am 23. September 2026 erfährt die Kölner Liftstar GmbH von der Polizei, dass Unbekannte einen Datenserver abgegriffen haben. Kopiert wurden Kunden- und Beschäftigtendaten, darunter Gesundheitsdaten und Fotos vom Einbau der Treppenlifte. Was der Fall für Unternehmen mit besonders schützenswerten Daten heißt.
Sind Zugangsdaten Ihres Unternehmens bereits im Umlauf?
Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.
Bekannt aus
