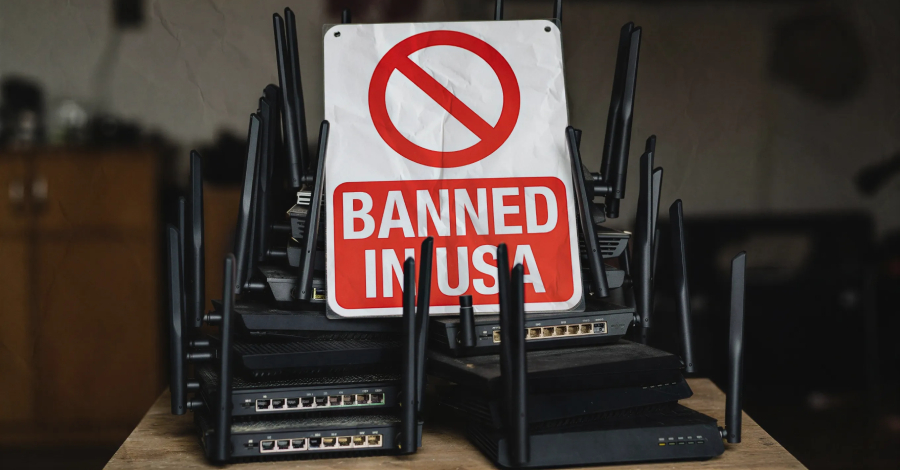
🚨 Der Hintergrund ist klar: wachsende Sorgen um nationale Sicherheit und Cyberangriffe. Netzwerkhardware ist ein kritischer Angriffspunkt – und Router sitzen direkt im Datenverkehr.
Warum werden diese Router verboten?
👉 Netzwerkhardware ist ein kritischer Angriffspunkt.
Router und Netzwerkgeräte sitzen direkt im Datenverkehr – sie können:
Die FCC argumentiert, dass Geräte bestimmter Hersteller ein unvertretbares Risiko für kritische Infrastruktur darstellen.
Was genau umfasst das Verbot?
Das Verbot bedeutet konkret:
Die Regelung ist Teil der sogenannten „Covered List" der FCC.
Globale Auswirkungen – auch für Deutschland relevant?
Auch wenn die Entscheidung aus den USA kommt, sind die Auswirkungen global spürbar:
Warum das für dein Unternehmen kritisch ist
Viele Firmen nutzen günstige Netzwerkhardware ohne tiefgehende Sicherheitsprüfung.
👉 Supply-Chain-Angriffe sind einer der größten Cyber-Trends 2026
Wenn deine Infrastruktur kompromittiert wird, hilft auch die beste Firewall nichts.
Was du jetzt tun solltest
Liste alle eingesetzten Netzwerkgeräte auf.
Sind kritische Anbieter betroffen?
Unbekannte Update-Server = Risiko.
Vertraue keinem Gerät blind – auch nicht im eigenen Netzwerk.
Wasacon Empfehlung
Bei Wasacon setzen wir auf:
- Geprüfte Hersteller
- Sichere Netzwerkarchitekturen
- Kontinuierliches Monitoring
👉 Unsichere Hardware ist kein Sparmodell – sondern ein Risiko.
Fazit
Das FCC-Verbot ist ein klares Signal: Netzwerksicherheit beginnt bei der Hardware. Wer günstige, ungeprüfte Geräte einsetzt, riskiert die gesamte IT-Infrastruktur.
👉 Unternehmen müssen jetzt handeln – bevor Supply-Chain-Angriffe zur Realität werden.
🚀 Du willst wissen, ob deine Infrastruktur betroffen ist?
Wasacon unterstützt dich mit sicherer Netzwerkstrategie – von der Analyse bis zur Umsetzung.
Hardware-Audit
Wir prüfen deine Netzwerk-Infrastruktur auf Risiken:
Wir beraten Unternehmen in Heinsberg (52525), Aachen, Mönchengladbach (41061) und der gesamten Region.
- Bestandsaufnahme aller Netzwerkgeräte
- Hersteller-Risikoanalyse
- Konkrete Handlungsempfehlungen
Sichere Netzwerkstrategie
Wir helfen Ihnen bei:
- Sichere Netzwerkarchitekturen aufbauen
- Geprüfte Hardware-Alternativen
- Zero-Trust-Implementierung
- Kontinuierliches Monitoring
👉 Sicherheit statt Sparmodell.
Direkt Termin vereinbaren
Sichere deine Netzwerk-Infrastruktur, bevor es zu spät ist.
Jetzt Kontakt aufnehmenNetzwerksicherheit für Unternehmen in der Region
Unsichere Router und Netzwerkhardware sind ein Risiko für jedes Unternehmen – von Heinsberg über Aachen und Mönchengladbach bis Krefeld. Auch Betriebe in Erkelenz (41812), Geilenkirchen, Düren und Eschweiler sollten ihre Infrastruktur auf kompromittierte Geräte prüfen.
Wasacon hilft Unternehmen im Kreis Heinsberg sowie in Jülich, Stolberg, Alsdorf, Viersen (41747), Rheydt (41236), Linnich (52441) und Korschenbroich bei der Sicherheitsbewertung ihrer Netzwerkhardware.



