🚨 Unternehmen stehen vor einer doppelten Herausforderung: Zukunftssicherheit und neue Angriffsflächen gleichzeitig absichern. Wer jetzt nicht reagiert, schützt nur die Vergangenheit – nicht die Zukunft.
Post-Quantum-Kryptographie (PQC): Der Druck steigt
Die Bedrohung durch Quantencomputer ist nicht mehr theoretisch. Angreifer sammeln bereits heute verschlüsselte Daten – nach dem Prinzip „Harvest Now, Decrypt Later".
👉 Risiko: Viele Unternehmen unterschätzen die Migrationsdauer – sie kann Jahre dauern.
KI wird zum neuen Angriffsziel
KI-Systeme sind inzwischen ein zentraler Bestandteil vieler Geschäftsprozesse – und genau das macht sie attraktiv für Angreifer.
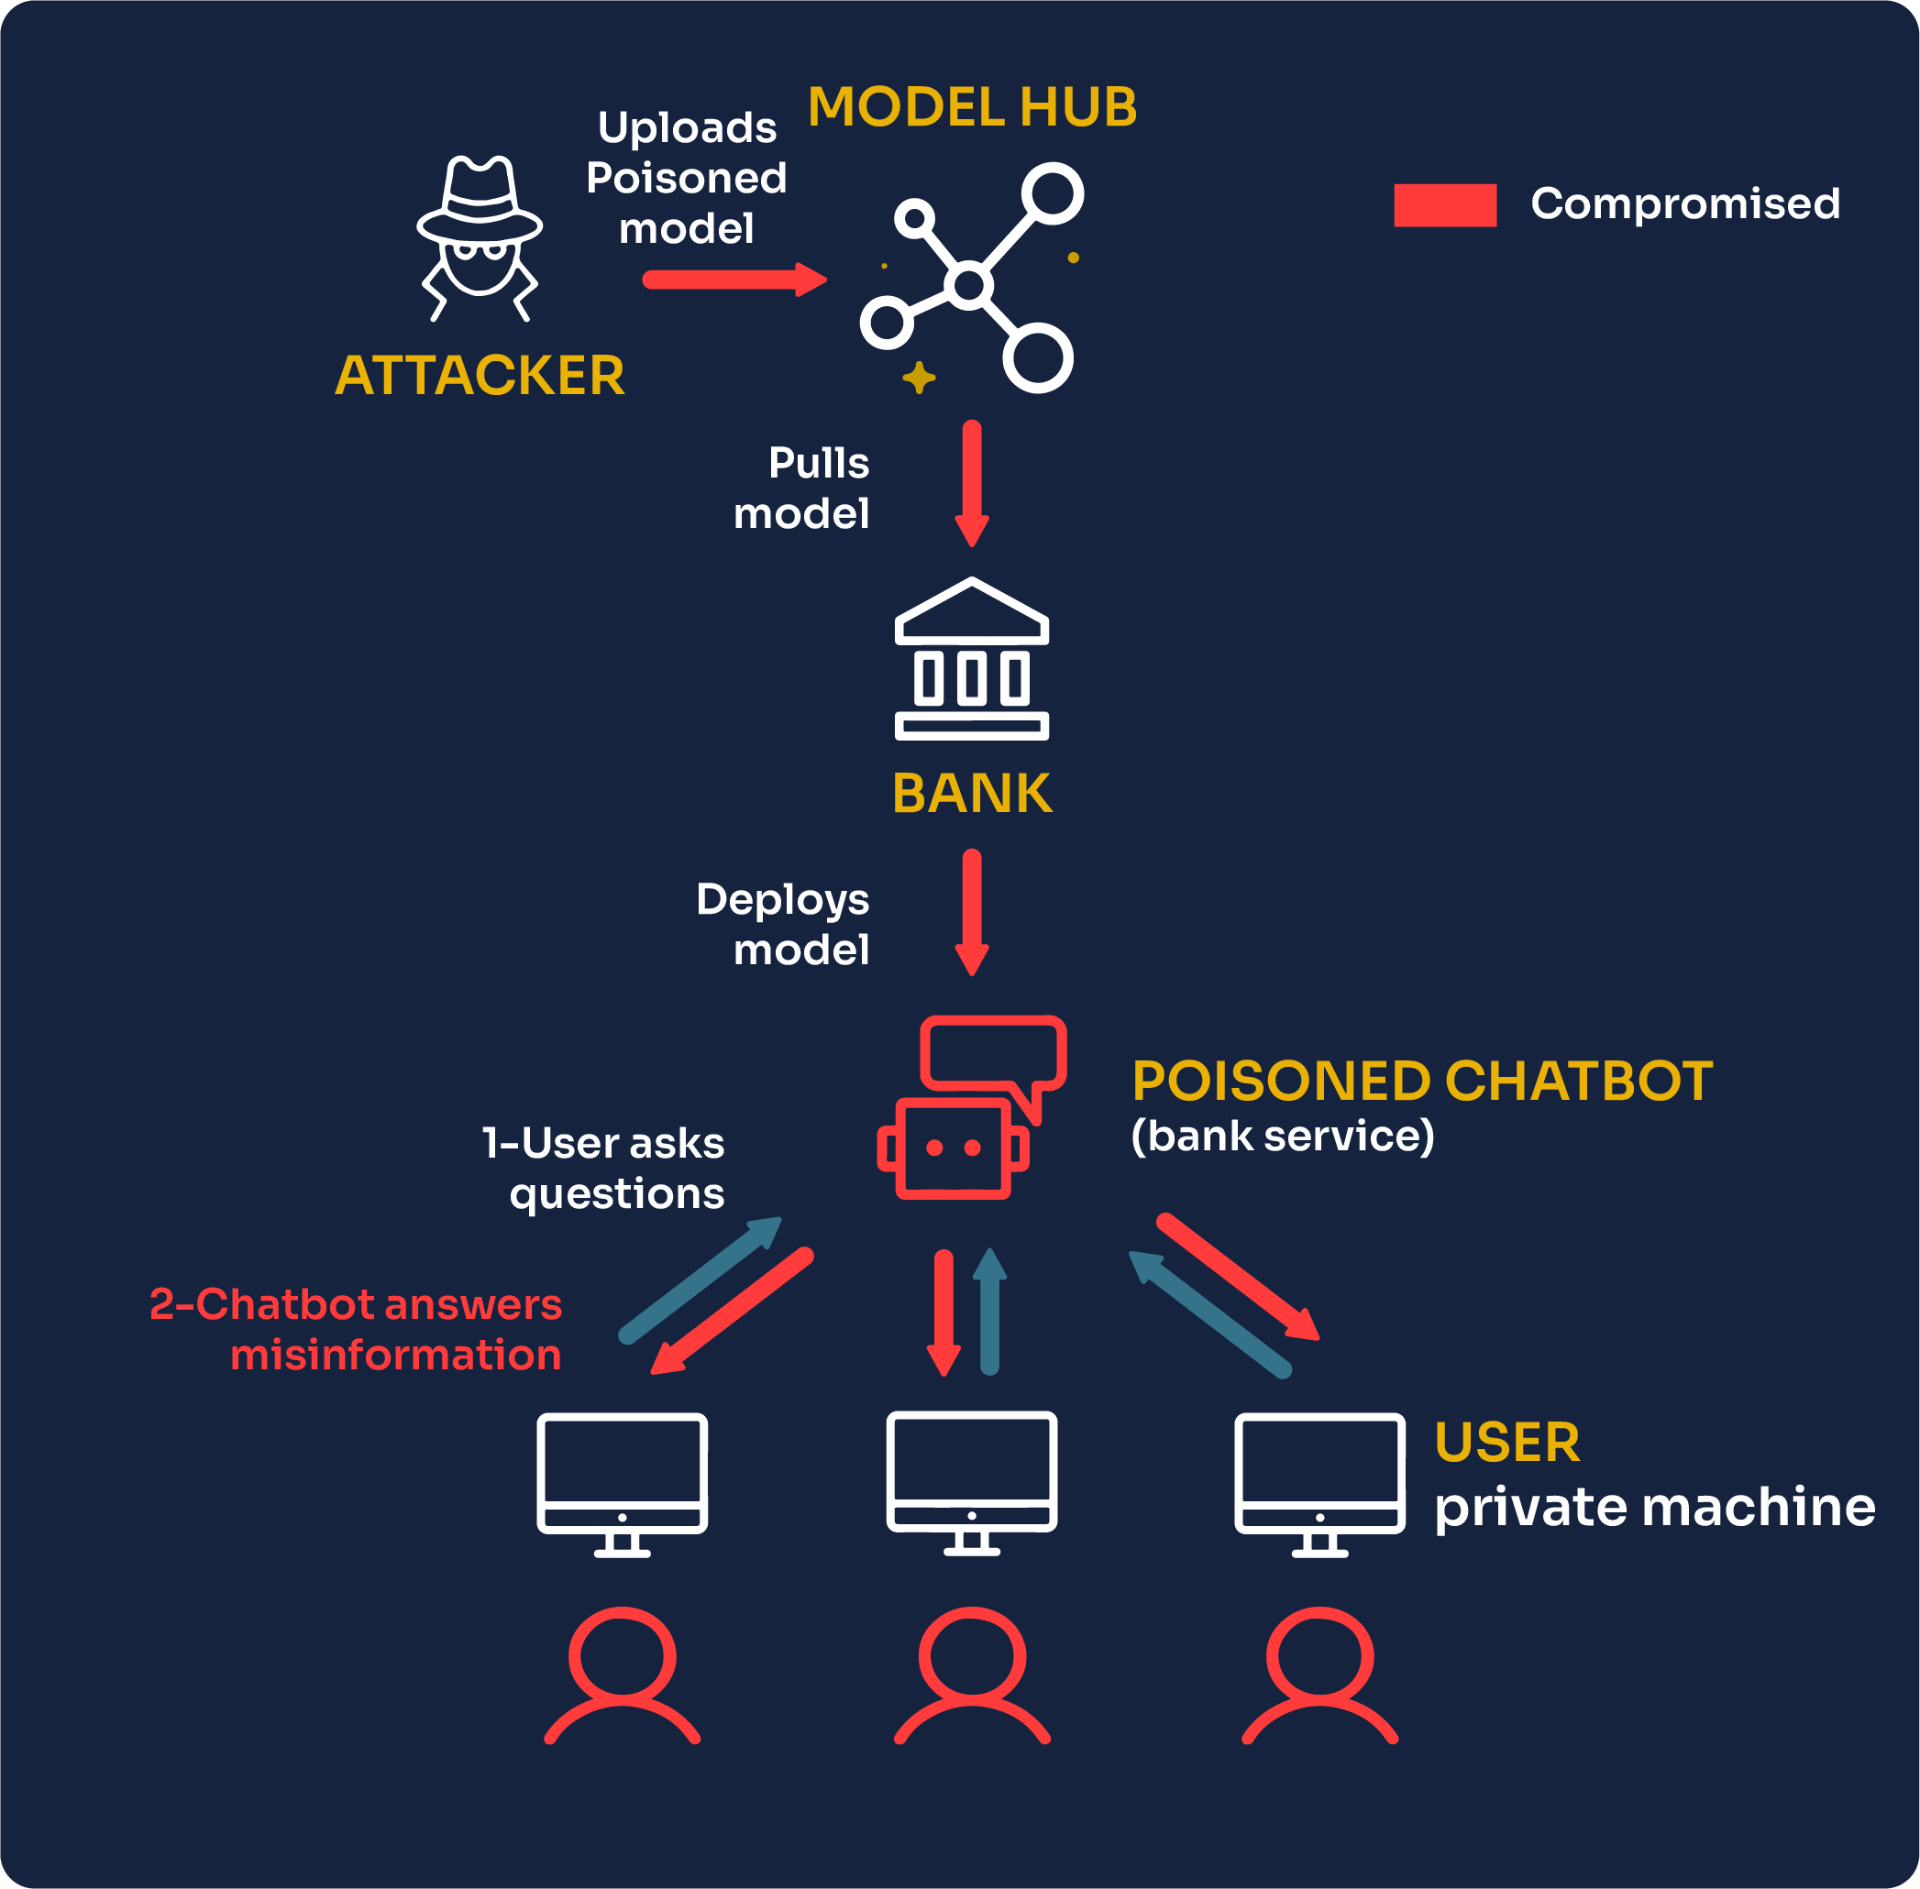
👉 Besonders gefährlich: Viele Unternehmen behandeln KI-Systeme nicht wie kritische Infrastruktur.
Moderne Angriffe umgehen klassische Schutzmechanismen
Aktuelle Kampagnen zeigen: Angreifer setzen zunehmend auf Umgehung statt direkte Angriffe.
👉 Klassische Security-Ansätze (Signaturen, statische Regeln) reichen nicht mehr aus.
Warum das für Unternehmen kritisch ist
Die drei Entwicklungen verstärken sich gegenseitig:
| Trend | Risiko |
|---|---|
| 🔐 PQC | Langfristige Datenkompromittierung |
| 🤖 KI | Neue, schwer erkennbare Angriffe |
| ⚡ Moderne Attacken | Umgehung bestehender Security |
👉 Fazit: Die Bedrohung wird unsichtbarer, komplexer und langfristiger.
Was Unternehmen jetzt konkret tun sollten
1. PQC-Strategie starten
- Kryptografie-Inventar erstellen
- Risikoanalyse für langfristige Daten
- Migrationsplan entwickeln
2. KI absichern
- KI-Systeme wie kritische Systeme behandeln
- Zugriff und Datenquellen kontrollieren
- Eingaben und Outputs überwachen
3. Detection modernisieren
- Verhaltenserkennung statt nur Signaturen
- Zero-Trust-Ansätze
- Kontinuierliches Monitoring
Wasacon Insight
Viele Unternehmen investieren aktuell noch in klassische IT-Sicherheit – während sich die Bedrohung bereits weiterentwickelt hat.
👉 Die Realität: Angriffe werden intelligenter – Verteidigung muss adaptiver werden.
Wer jetzt nicht reagiert, schützt nur die Vergangenheit – nicht die Zukunft.
Fazit
Die Cybersecurity-Landschaft 2026 wird geprägt von drei sich verstärkenden Trends: Post-Quantum-Kryptographie erfordert langfristige Planung, KI wird zur neuen Angriffsfläche und moderne Attacken umgehen klassische Schutzmechanismen.
👉 Unternehmen müssen jetzt eine ganzheitliche Sicherheitsstrategie entwickeln, die PQC, KI-Security und moderne Detection vereint.
🚀 Du willst deine IT-Sicherheit zukunftsfest machen?
Wasacon unterstützt dich mit einer ganzheitlichen Sicherheitsstrategie – von PQC-Readiness über KI-Security bis hin zu modernem Monitoring.
Security-Assessment
Analyse deiner aktuellen Sicherheitslage – inklusive PQC-Readiness und KI-Risiken.
Individuelle Beratung
Maßgeschneiderte Strategien für deine spezifischen Herausforderungen.
Wir beraten Unternehmen in Heinsberg (52525), Aachen und der gesamten Region.
❓ Häufig gestellte Fragen
Post-Quantum-Sicherheit für Unternehmen in der Region
Post-Quantum-Kryptografie und KI-basierte Angriffe sind keine Zukunftsmusik mehr – auch Unternehmen in Heinsberg (52525), Aachen, Mönchengladbach (41061) und Krefeld müssen sich vorbereiten. Betriebe in Erkelenz (41812), Geilenkirchen, Düren und Hückelhoven sollten ihre Verschlüsselung auf den Prüfstand stellen.
Wasacon berät Unternehmen im Kreis Heinsberg (52525) und in der Region um Eschweiler, Jülich, Viersen (41747), Rheydt (41236), Linnich (52441), Neuss und Grevenbroich zur Migration auf quantensichere Algorithmen.



