Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)
Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenHard- & Software Services
Professionelle Installation und Konfiguration Ihrer IT-Infrastruktur. Wir richten Ihre Hardware und Software fachgerecht ein, damit Sie sofort produktiv arbeiten können. Von der Erstinstallation bis zur Optimierung bestehender Systeme - wir sorgen für einen reibungslosen Betrieb.
IT-Infrastruktur Beratung
Strategische IT-Beratung und Planung für Ihr Unternehmen. Wir analysieren Ihre bestehende IT-Landschaft, identifizieren Optimierungspotenziale und entwickeln maßgeschneiderte Konzepte für Ihre digitale Zukunft. Von der Infrastruktur-Architektur bis zur technologischen Roadmap.
Video Überwachungslösungen
Professionelle Videoüberwachung mit KI-gestützter Analyse, Kennzeichenerkennung und intelligenten Alarmsystemen. Von einzelnen Kameras bis hin zu skalierbaren Multi-Standort-Lösungen mit branchenführender Hardware und intuitiver Software. DSGVO-konform implementiert.
Fast Help
PREMIUM 24/7Notfall-Hotline · Rückruf 15–60 Min · 3 Pakete
Ransomware Live
LIVELade Threat Intel…
Cyber Threats
LIVELade Threat Feed…
Live-Karte aller bekannten Cyberangriffe auf deutsche Unternehmen 2026 – interaktiv, mit Vorfalls-Details pro Bundesland.
Cyber Map Deutschland öffnenInfrastruktur & Management
Hard- & Software Services
Professionelle Einrichtung Ihrer IT-Ausstattung
IT-Infrastruktur Beratung
Strategische Planung für Ihre IT
Netzwerk & Server Management
Zuverlässiger Betrieb Ihrer Systeme
WLAN Infrastruktur
Sicheres WLAN für Ihr Unternehmen
Wartung & Reparatur
Schnelle Instandhaltung
IT-Druck-Services
Effizientes Druckmanagement
Cloud, Daten & Sicherheit
IT-Sicherheit & Datenschutz
Umfassender Schutz Ihrer Daten
Datenmanagement & Backup
Sichere Datenspeicherung
Cloud Computing & Hosting
Flexible IT-Ressourcen
Datenanalyse & Reporting
Wertvolle Erkenntnisse
Video Überwachungslösungen
KI-gestützte Sicherheitstechnik
EDR & XDR Schutz
KI-gestützte Angriffserkennung
Managed Backup Lösungen
Professionelle Backup-Pakete
Vibe-Code-Check
KI-Code-Audit für Secrets, Auth & RLS
IT Erkelenz
EDV Betreuung in Erkelenz (41812)
IT Heinsberg
IT-Hub im Kreis Heinsberg (52525)
IT Wegberg
IT für Handwerk & Gewerbe (41844)
IT Hückelhoven
IT für Industrie & Mittelstand (41836)
IT Gangelt
IT für Grenzregion & KMU (52538)
IT Geilenkirchen
IT für Gewerbe & Bildung (52511)
IT Wassenberg
IT für Handwerk & Dienstleister (41849)
IT Mönchengladbach
IT für Mittelstand (41061)
IT Eschweiler
IT für Industrie & Produktion (52249)
IT Viersen
IT für Handel & Logistik (41747)
IT Rheydt
IT für Gewerbe & Dienstleister (41236)
IT Linnich
IT-Sicherheit & Systembetreuung (52441)
IT Jüchen
IT-Sicherheit & Systembetreuung (41363)
Wasacon – IT-Dienstleistungen
Ihr kompetenter Partner für ganzheitliche IT-Dienstleistungen im Kreis Heinsberg und darüber hinaus. Von der strategischen Beratung über die Implementierung bis hin zum laufenden Betrieb – wir begleiten Sie auf Ihrem Weg in die digitale Zukunft.
Mehr erfahrenDringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
12.11.2026 · 4 min
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
12.11.2026 · 13 min
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
12.11.2026 · 13 min
Die Polizei war zuerst da: Der Datenabfluss bei Liftstar
12.11.2026 · 13 min
Abwehren heißt auch abschalten: Der Angriff auf das Digitale Rathaus in Tangerhütte
12.11.2026 · 13 min
Strom fließt, Portale schweigen: Der Cyberangriff auf die Stadtwerke Achim
12.11.2026 · 13 min
Löschen, löschen, löschen: Das Spam-Bombing gegen die Linke im Bundestag
12.11.2026 · 13 min
Wenn der Betrüger deine Reisedaten kennt: Der Datenzugriff bei den A-ROSA-Hotels
12.11.2026 · 13 min
Dreißig Minuten, Tausende Mails: Der Phishing-Angriff über das Postfach der CDU Heilbronn
12.11.2026 · 13 min
Ein Captcha, das keines war: Der Angriff auf die Internetseiten der Stadt Dülmen
12.11.2026 · 13 min
Über 35 IT-Fachbegriffe verständlich erklärt – mit Praxisbeispielen und internen Links.
IT-Glossar öffnenKontakt zur Basis
Launch Sequence
Apple schließt über 30 Sicherheitslücken – iPhone, Mac und Safari sofort aktualisieren
Mehrere kritische WebKit-Fehler – teilweise mit Hilfe von KI-Werkzeugen entdeckt. Apple liefert die Patches bewusst früher als üblich aus, weil Angreifer dank KI immer schneller Exploits bauen.

Das Wichtigste in Kürze
- Apple behebt über 30 Sicherheitslücken in iOS, iPadOS, macOS und Safari
- Mehrere kritische Bugs stecken in WebKit – der Engine hinter Safari, Chrome, Firefox und Edge auf iPhone & iPad
- Einige Schwachstellen wurden mit KI-Werkzeugen wie Claude und OpenAI Codex Security entdeckt
- Aktuell keine Hinweise auf aktive Angriffe – Apple liefert die Patches bewusst früher als üblich
- Risiko: bereits der Besuch einer präparierten Webseite kann reichen
- Pflicht: iPhone, iPad, Mac und Safari sofort aktualisieren, automatische Updates aktivieren
Welche Geräte sind betroffen?
Nahezu das gesamte Apple-Ökosystem erhält Sicherheitsupdates. Praktisch jedes unterstützte Gerät sollte zeitnah aktualisiert werden:
Alle unterstützten iPhone-Modelle erhalten Sicherheitsupdates.
iPadOS-Update für alle aktuellen iPad-Generationen.
macOS-Update für Intel- und Apple-Silicon-Macs.
Eigenständiges Safari-Update – auch für ältere macOS-Versionen relevant.
Teilweise auch tvOS, watchOS und visionOS betroffen.
Betroffene macOS-Versionen im Detail
Apple hat parallel drei macOS-Linien aktualisiert. Wer eine der folgenden Versionen einsetzt, sollte unmittelbar das jeweilige Update einspielen:
Hinweis: Safari 26.2 wird separat ausgeliefert und ist auch für ältere macOS-Builds relevant.
Warum WebKit-Lücken so gefährlich sind
WebKit ist die Browser-Engine von Safari – und auf iPhone und iPad die Pflicht-Engine für nahezu jeden Browser. Auch Chrome, Firefox, Edge, Brave oder DuckDuckGo verwenden auf iOS intern WebKit.
Bereits der Besuch einer präparierten Webseite kann im schlimmsten Fall reichen, um Sicherheitsmechanismen anzugreifen – ohne dass der Nutzer aktiv etwas anklickt.
„Ich nutze ja gar kein Safari" schützt nicht. Auf iOS basieren alle Browser technisch auf WebKit. Eine Schwachstelle dort betrifft daher gleichzeitig:
Was ist passiert? Die ganze Update-Welle auf einen Blick
Über 30 Schwachstellen, mehrere kritische WebKit-Bugs und keine Hinweise auf aktive Angriffe – Apple zieht die Reißleine bewusst früh. Diese Infografik zeigt den Vorgang in fünf Schritten und nennt die drei wichtigsten Sofortmaßnahmen für Nutzer:

Welche CVEs hat Apple benannt?
Fehlerhafte Validierung beim Verarbeiten manipulierter Webinhalte führt zu Schreibzugriff jenseits gültiger Speicherbereiche.
Eine präparierte Webseite kann Safari (und andere WebKit-Browser auf iOS) zum Absturz bringen oder unter Umständen Code ausführen.
Bereits freigegebener Speicher wird erneut verwendet – klassische UAF-Schwachstelle bei der Verarbeitung von Webinhalten.
Speicherkorruption mit Potenzial für gezielte Exploits beim Aufruf bestimmter Webseiten.
Sammelpatch über mehrere Komponenten – darunter Kernel, Grafik-Stack und Systemframeworks.
Ohne Update bleiben Sandbox-Bypässe, Rechteausweitungen und Informationslecks offen.
Apple hat die Lücken unter anderem durch verbesserte Eingabevalidierung und besseres Speicher-Management geschlossen.
So könnte ein Angriff im Worst Case ablaufen
Angreifer locken auf eine manipulierte Seite – per Link, Ad-Redirect oder Suchergebnis.
Die Engine verarbeitet bösartige HTML/JS/CSS-Inhalte – die Schwachstelle wird getriggert.
Out-of-Bounds-Write oder Use-after-Free korrumpiert Speicher im Browser-Prozess.
Im Worst Case folgt ein Sandbox-Escape – mit Codeausführung auf dem Endgerät.
KI entdeckt Sicherheitslücken – Defender und Angreifer profitieren gleichzeitig
Mehrere der jetzt geschlossenen WebKit-Lücken wurden mit Hilfe moderner KI-Werkzeuge identifiziert – darunter Modelle wie Anthropic Claude und OpenAI Codex Security. Die KI dient dabei nicht als Angreifer, sondern unterstützt Sicherheitsforscher beim Aufspüren schwer erkennbarer Programmfehler in Millionen Zeilen Code.
- Sehr effektiv bei Standard-Bugklassen
- Hoher manueller Aufwand bei großen Codebases
- Schwer bei komplexer Browser-Engine wie WebKit
- Langsamer Iterationszyklus
- Findet Muster über Millionen Codezeilen
- Erkennt seltene Bugklassen schneller
- Skaliert über mehrere Komponenten parallel
- Wird sowohl von Verteidigern als auch Angreifern genutzt
Apples neue Update-Strategie – früher, schneller, entkoppelt
Sicherheitsfixes wurden häufig mit größeren iOS-/macOS-Releases gebündelt – das verlängerte das Zeitfenster für Angreifer.
Apple veröffentlicht Sicherheitsupdates jetzt früher und entkoppelter, um die Lücke zwischen Bekanntwerden und Patch deutlich zu verkürzen.
KI verkürzt die Zeit, in der Angreifer aus bekannten Bugs funktionierende Exploits bauen können – Patch-Geschwindigkeit wird zur Schlüsselgröße.
Was passiert, wenn nicht aktualisiert wird?
Aktuell liegen keine Hinweise auf eine aktive Ausnutzung vor. Sobald Patches öffentlich sind, beginnen Angreifer jedoch mit Reverse-Engineering – das Zeitfenster schließt sich rasant. Mögliche Folgen ohne Update:
- Browser-Abstürze und Datenverlust beim Surfen
- Sandbox-Escape mit Codeausführung auf dem Gerät
- Speicherfehler, die sensible Inhalte aus dem Browser leaken
- Umgehung von Sicherheitsmechanismen wie Same-Origin-Policy
- Ausgangspunkt für gezielte Spyware-Angriffe (Stichwort: Zero-Click)
- Compliance-Probleme nach DSGVO, NIS-2 und ISO 27001
Checkliste: Was sollten Privatnutzer jetzt tun?
- 1iPhone, iPad und Mac aktualisieren – Einstellungen → Allgemein → Softwareupdate
- 2Safari separat prüfen (Mac: App Store → Updates)
- 3Automatische Updates aktivieren – auf allen Apple-Geräten
- 4Browser-Apps (Chrome, Firefox, Edge, Brave) aus dem App Store nachziehen
- 5Nach dem Update einmal neu starten – damit Kernel-Fixes wirksam werden
Checkliste: Was sollten Unternehmen & IT-Abteilungen jetzt tun?
- Inventar aller Apple-Endgeräte (iPhone, iPad, Mac) im MDM bestätigen
- Patch-Compliance-Report ziehen – ungepatchte Geräte priorisiert behandeln
- MDM-Richtlinien (Jamf, Intune, Kandji): „Update enforcement“ auf neueste OS-Version setzen
- Safari-Version unternehmensweit überwachen – auch auf älteren macOS-Builds
- EOL-Geräte ohne Update-Pfad identifizieren und ersetzen
- Mitarbeiter informieren: kurzer Hinweis statt Mail-Flut
- Hochrisiko-Profile (Vorstand, Finance, IT-Admins) zusätzlich auf Lockdown-Modus prüfen
Was sollte ein modernes IT-Sicherheitskonzept beinhalten?
- Mehrfaktor-Authentifizierung (MFA) für alle Zugänge – inklusive Apple-ID
- EDR/XDR für macOS – nicht nur für Windows
- Mobile-Device-Management (MDM) mit erzwungenen Update-Richtlinien
- Netzwerksegmentierung zwischen privaten und geschäftlichen Endgeräten (BYOD)
- Zero-Trust-Zugriff auf interne Anwendungen – nicht „im Büro = vertraut“
- Konsequentes Patch-Management mit SLAs für kritische Browser-/Kernel-CVEs
- Phishing-Awareness und Browser-Hygiene als feste Schulung 2× pro Jahr
- Backup- und Wiederherstellungsstrategie für Mac und iPhone (inkl. iCloud)
Was Wasacon für Apple-Flotten im Kreis Heinsberg leistet
- MDM-Setup und -Betrieb für Apple-Flotten (Jamf, Intune, Kandji) im Kreis Heinsberg
- Patch-Compliance-Monitoring für iOS, iPadOS und macOS
- EDR/XDR-Rollout speziell für Mac-Endpoints
- Sicheres BYOD-Konzept und Geräte-Onboarding für KMU
- Mitarbeiter-Schulungen zu Browser-Sicherheit, Phishing und Update-Disziplin
- Notfall-Hotline und Incident Response bei Verdacht auf Spyware oder gezielte Angriffe
- DSGVO- und NIS-2-Beratung inkl. Patch- und Vulnerability-Management
- 24/7-Bereitschaft für Bestandskunden im Kreis Heinsberg
Übersicht der Leistungen, die Wasacon für Unternehmen mit Apple-Geräten im Kreis Heinsberg anbietet. Keine Kundenreferenzen.
Wie wählt ein Mittelständler im Kreis Heinsberg den richtigen IT-Dienstleister?
Wie wähle ich einen IT-Dienstleister für Apple-Geräte im Mittelstand?
Achten Sie auf nachweisbare MDM-Erfahrung (Jamf, Intune, Kandji), dokumentierte Patch-Prozesse, EDR/XDR-Lösungen mit echter macOS-Unterstützung sowie regionale Erreichbarkeit innerhalb von 60 Minuten. Standards wie BSI IT-Grundschutz, ISO 27001-Orientierung und DSGVO-konforme Verträge sind Pflicht.
Was kostet eine erste Apple-Sicherheitsbestandsaufnahme für KMU?
Wasacon bietet eine kostenlose Erstanalyse für Unternehmen im Kreis Heinsberg. Ein tiefergehender Audit mit MDM-Review, Patch-Compliance, Backup- und EDR-Konzept startet je nach Größe ab rund 1.500 € – ein Bruchteil der Kosten eines erfolgreichen Angriffs.
Reicht ein iPhone-Update – oder muss wirklich jedes Gerät ran?
Jedes Gerät. WebKit ist auf iPhone und iPad die Pflicht-Engine für nahezu alle Browser, auf dem Mac ist Safari betroffen. Wer nur eines updatet, schließt nur einen Teil der Tür.
Wasacon-Perspektive & Fazit
Diese Update-Runde zeigt zwei Dinge sehr deutlich: KI hilft Verteidigern, Lücken schneller zu finden – und sie hilft Angreifern ebenso, aus Patches funktionierende Exploits zu bauen. Apple reagiert darauf, indem Sicherheitsupdates entkoppelt und früher ausgeliefert werden.
Für Unternehmen im Kreis Heinsberg bedeutet das: Patch-Disziplin ist keine Kür mehr, sondern Pflichtprogramm. Wer Apple-Geräte ohne MDM, ohne EDR und ohne erzwungene Update-Richtlinien betreibt, riskiert genau das Zeitfenster, das Apple gerade verkürzt.
Häufige Fragen zur Apple-Update-Welle
Apple-Flotte sicher und compliant betreiben
Wasacon übernimmt MDM, Patch-Compliance, EDR/XDR und Incident Response für Unternehmen mit Apple-Geräten – BSI-konform, NIS-2-tauglich und regional erreichbar.
Mehr zu Browser-, OS- und Patch-Sicherheit
Weitere aktuelle Analysen zu Browser-, KI- und Patch-Themen aus dem Wasacon-Blog:
Diskussion
0 Beiträge
IT-Budget Quick-Check
Wie viel sollte Ihr Unternehmen jährlich in IT investieren?
Risiko-Level: Mittel · Multiplikator: 1.2×
Richtwerte auf Basis von BSI/NIST/ENISA-Branchenbenchmarks. Keine verbindliche Empfehlung.
Das könnte Sie auch interessieren
 IT-Sicherheit
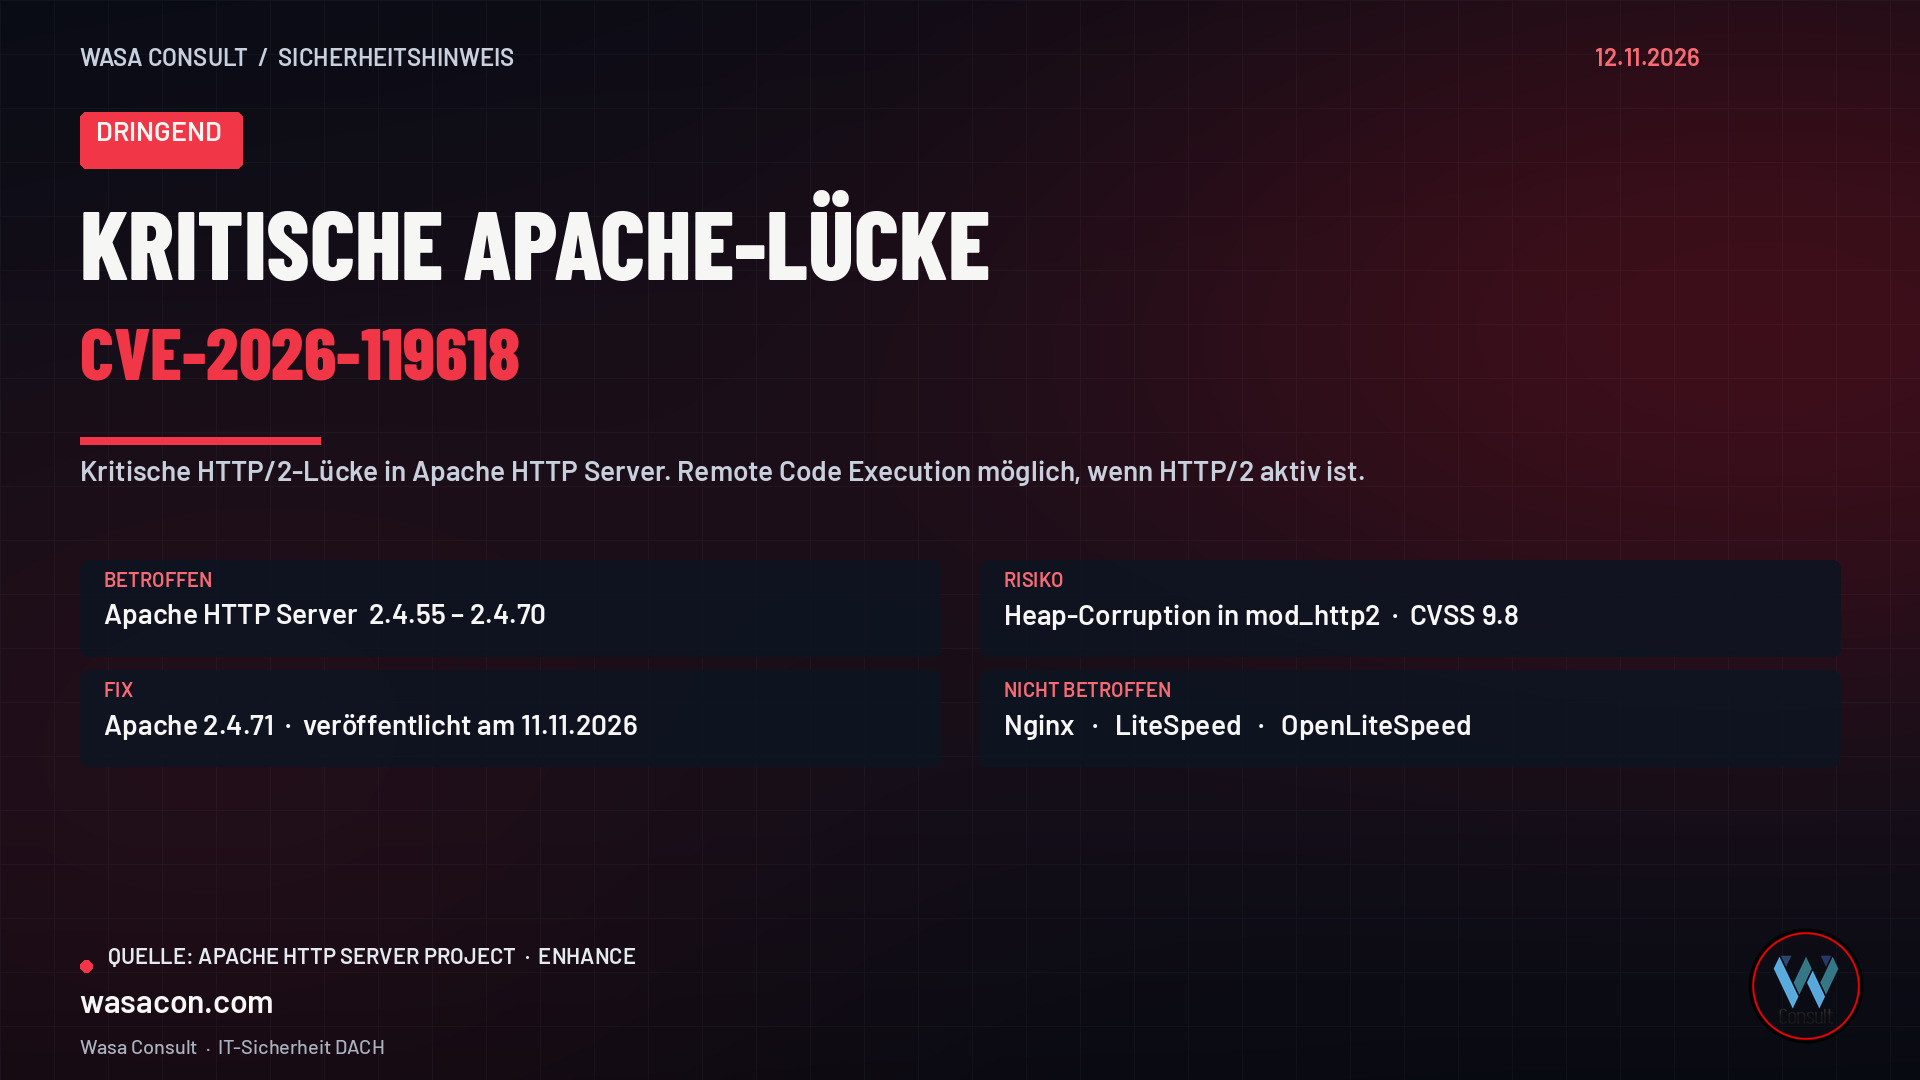
Dringend: Kritische Apache-Lücke CVE-2026-119618 – HTTP/2 jetzt abschalten
Kritische Apache-Lücke CVE-2026-119618 in HTTP/2 (Versionen 2.4.55–2.4.70, mögliches RCE). Sofortmaßnahme, Patch-Stand und was Ubuntu-Server jetzt tun sollten.
 IT-Sicherheit
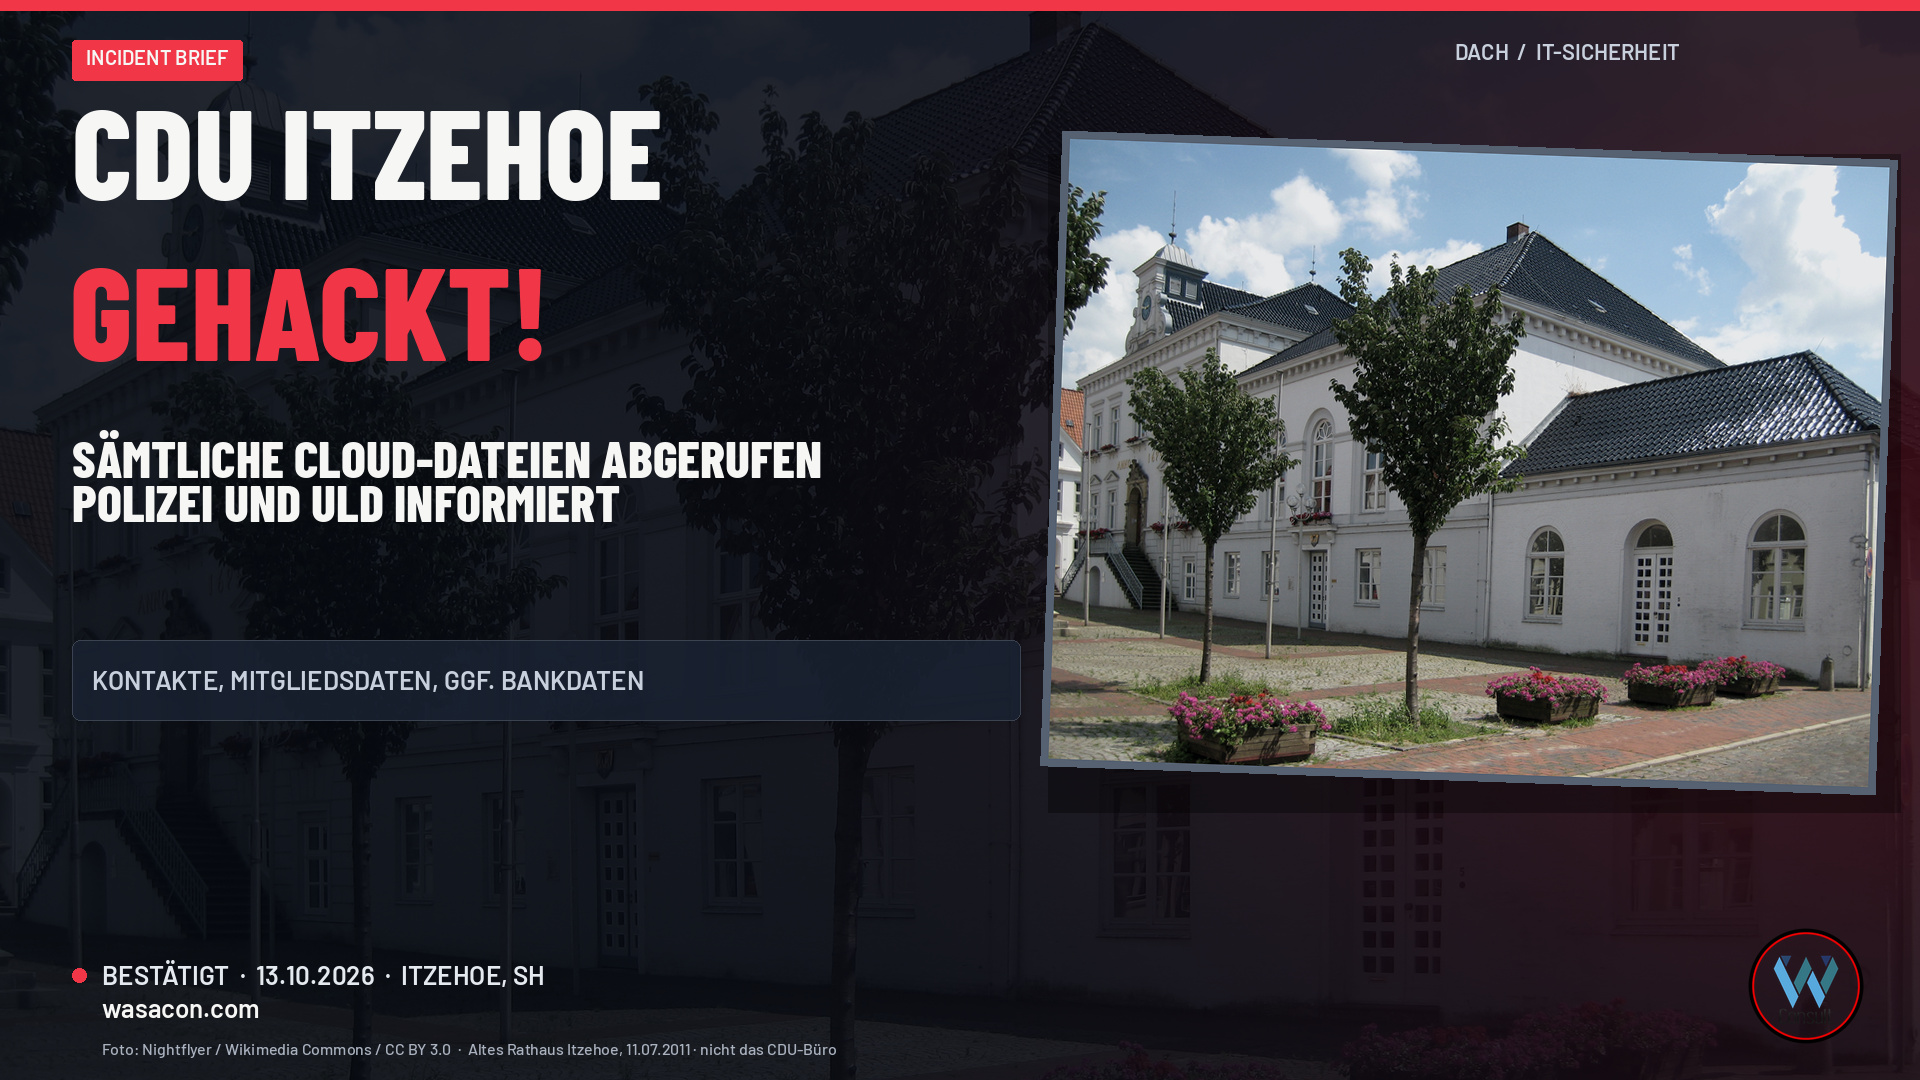
Sämtliche Dateien: Der Cloud-Vorfall der CDU Itzehoe
Am 13. Oktober 2026 informiert die CDU Itzehoe über einen Sicherheitsvorfall in ihrer Managed Nextcloud. Angreifer konnten nach bisherigen Angaben sämtliche gespeicherten Dateien herunterladen – Kontakte, Mitgliedsdaten, interne Dokumente, möglicherweise Beitrags- und Bankdaten. Was der Fall für gemanagte Clouds heißt.
 IT-Sicherheit
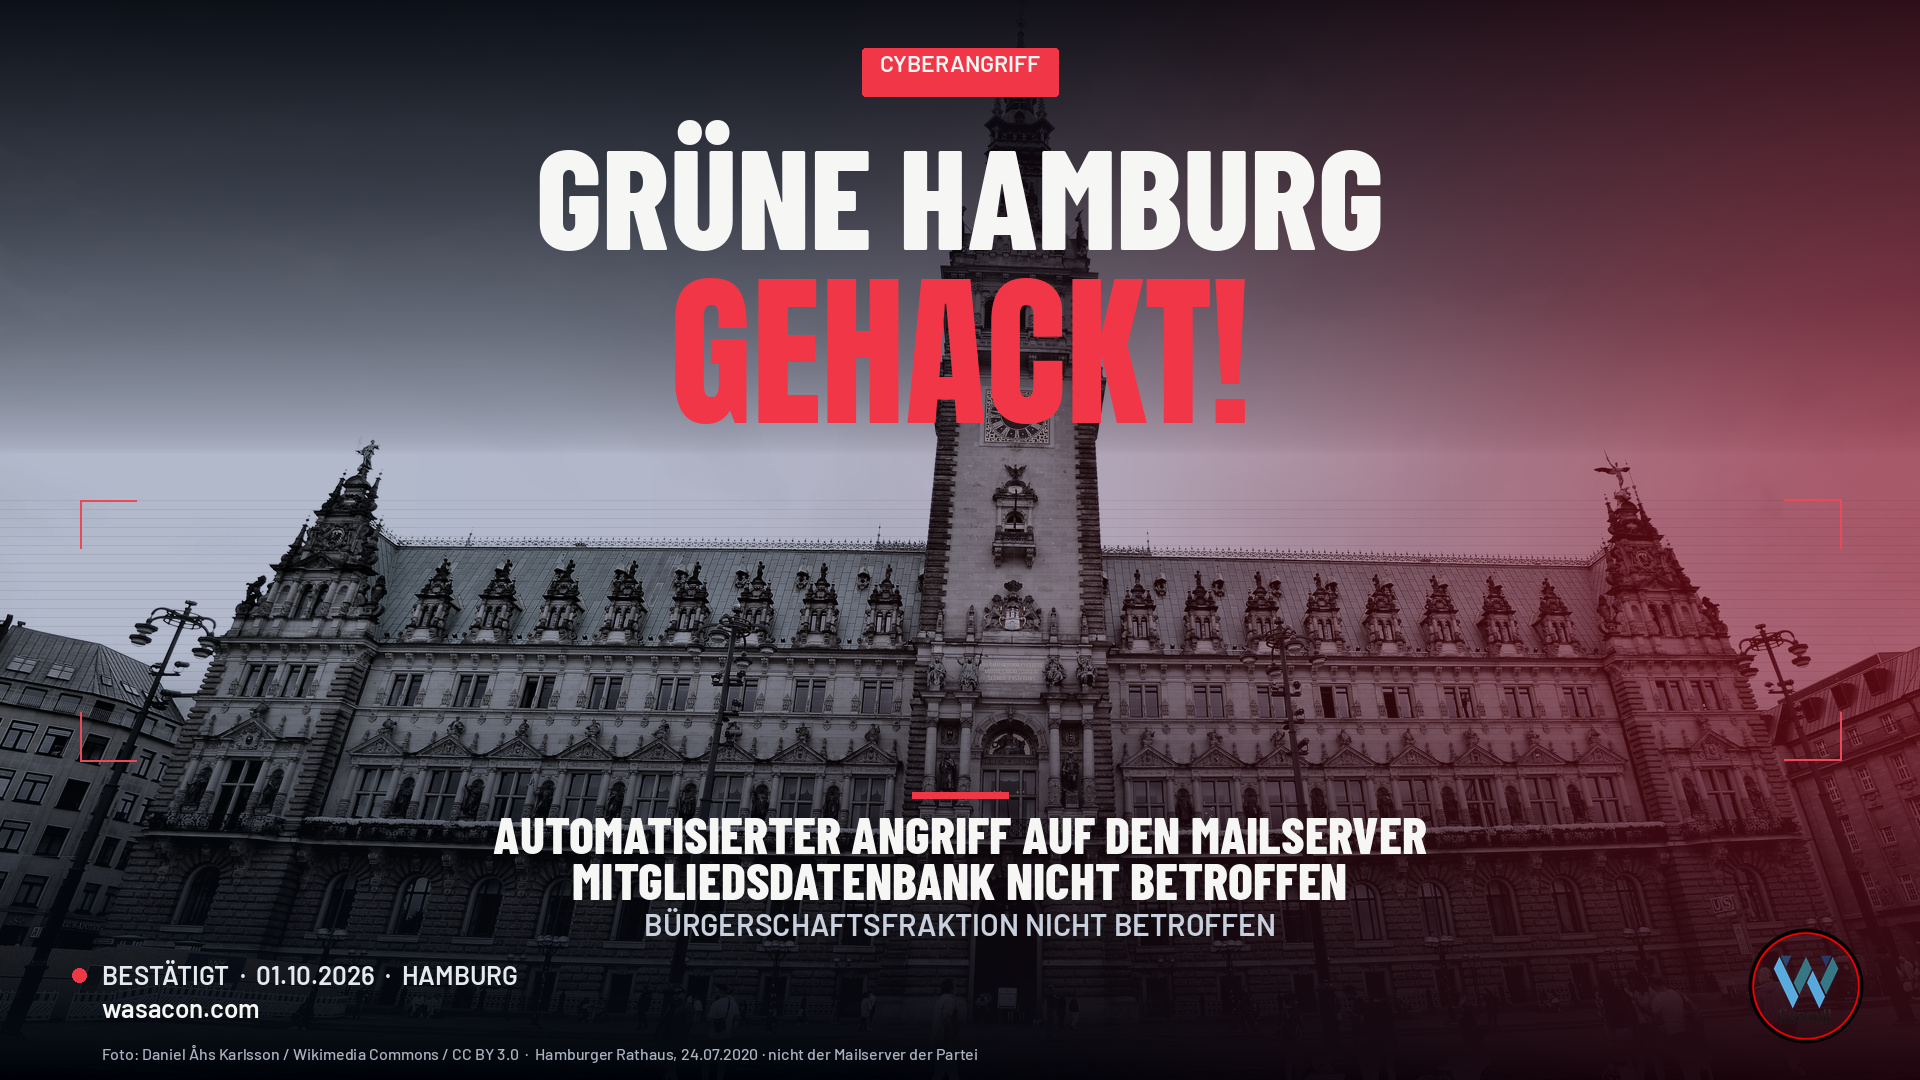
Vom Netz und neu aufgesetzt: Der Angriff auf den Mailserver der Hamburger Grünen
Am 1. Oktober 2026 entdecken die Hamburger Grünen bei einer Routineprüfung einen automatisierten Angriff auf ihren Mailserver. Mitgliedsdatenbank und Dateiserver bleiben unberührt, Hinweise auf einen Datenabfluss gibt es zunächst nicht. Was der Fall für geteilte IT in Parteien und Unternehmen heißt.
Haftungsausschluss: Die auf Wasacon bereitgestellten Inhalte dienen nur zu Informationszwecken. Wir garantieren nicht die Qualität, Genauigkeit oder Vollständigkeit der Informationen aus Drittquellen.
Sind Zugangsdaten Ihres Unternehmens bereits im Umlauf?
Wir prüfen Ihre Domain kostenlos gegen bekannte Infostealer- und Leak-Datenbanken – vertraulich und unverbindlich.
Bekannt aus
