IT-Sicherheit · Analyse
Zwei übernommene Konten: Der Cyberangriff auf die Universität Leipzig
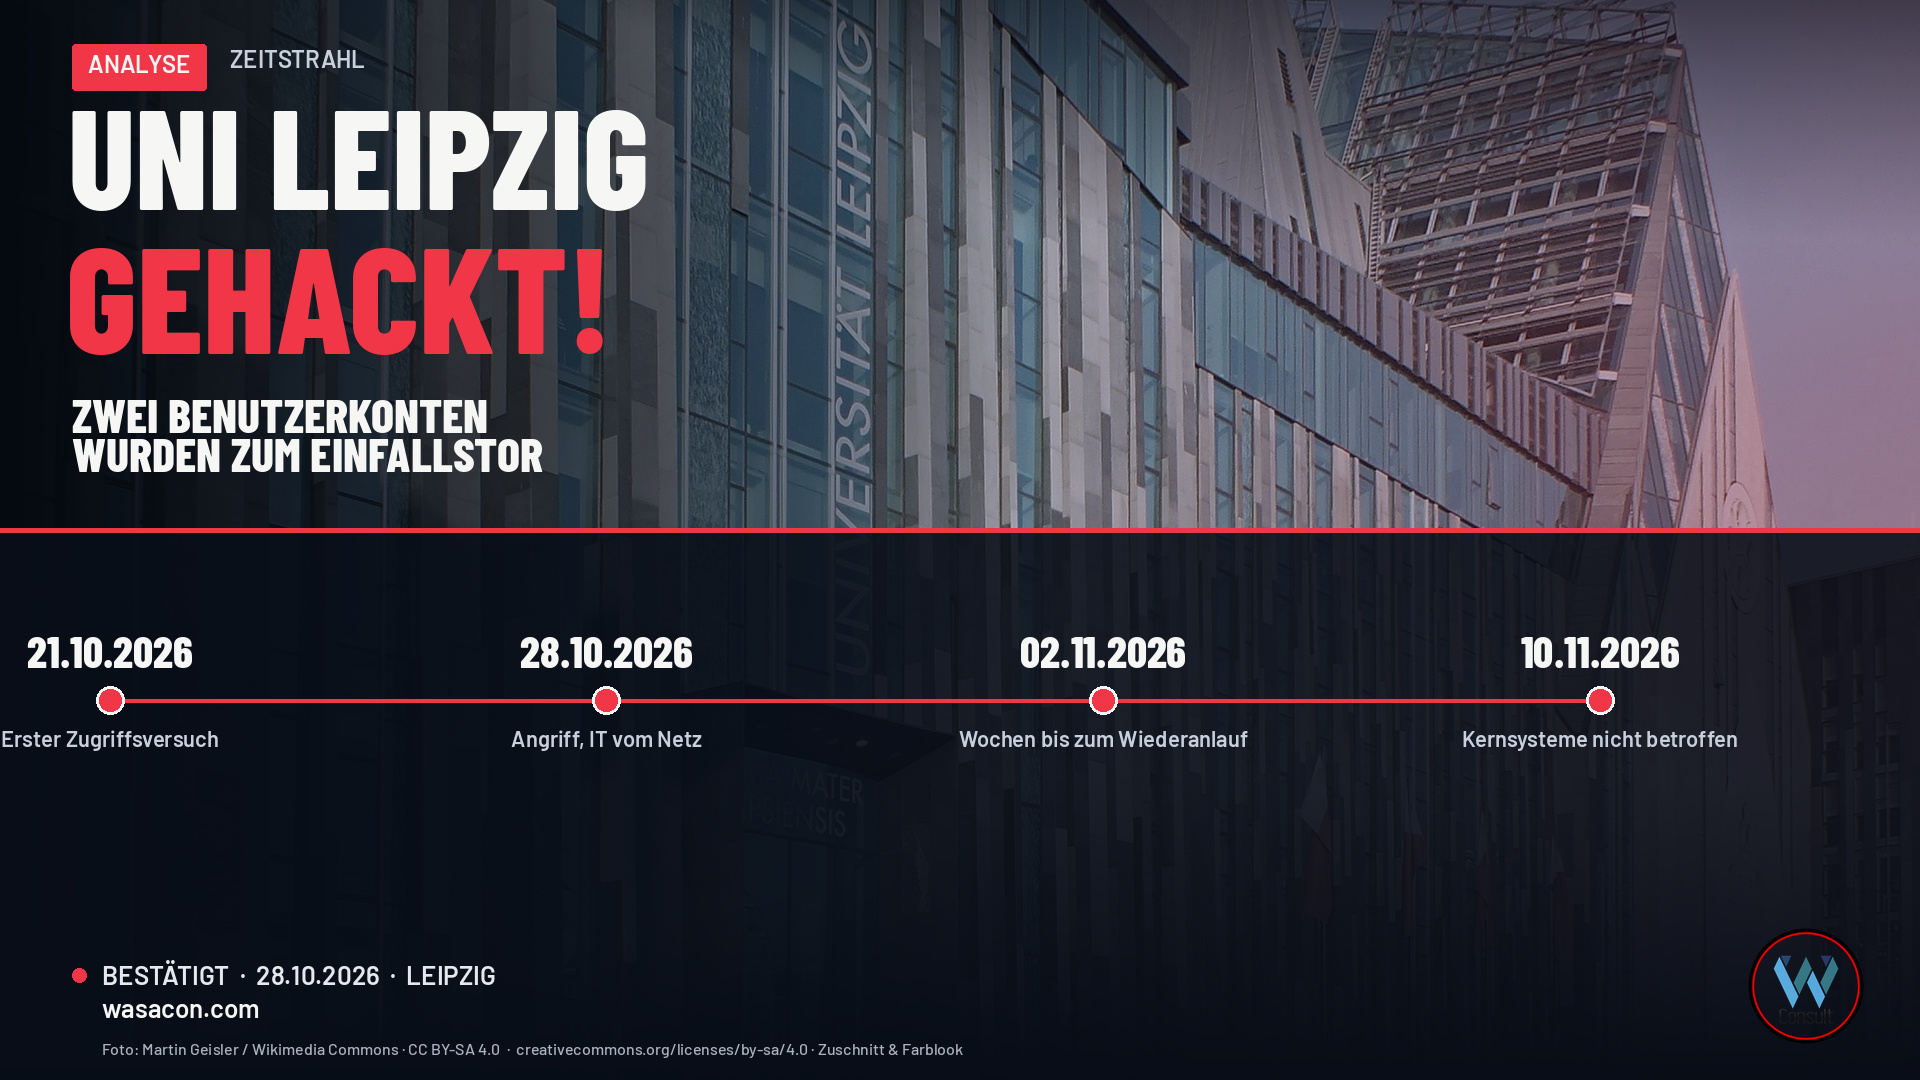
Am Mittwoch, dem 28. Oktober 2026, um 11:55 Uhr bestätigt die Universität Leipzig öffentlich einen Angriff auf ihre IT-Systeme. Zur Schadensabwehr nimmt sie sämtliche Dienste komplett vom Netz, damit weitere Analysen möglich sind. Das Universitätsrechenzentrum (URZ) hat nach späteren Angaben der Rektorin schon am Morgen desselben Tages alle Netzwerkverbindungen gekappt. Ein Krisenstab unter Leitung von Rektorin Prof. Dr. Eva Inés Obergfell wird eingerichtet, ein IT-Notfalldienstleister hinzugezogen, die zuständigen Behörden werden informiert.
Erst am 10. November ergänzt die Hochschule nach forensischen Untersuchungen: Unbekannte haben bereits am 21. Oktober versucht, Zugriff zu erlangen. Am 28. Oktober folgte ein weiterer Angriff, bei dem Daten abgegriffen wurden. Die Angreifer kamen über zwei Benutzerkonten, die sie übernommen hatten, in die Systeme. Die Kernsysteme für Forschung, Lehre und Verwaltung – darunter das Campus-Management-System AlmaWeb, die Lehrplattform Moodle, Netzlaufwerke und der Mail-Server – sind nach derzeitigem Stand nicht betroffen. Betroffen sind dagegen Systeme der Universitätsbibliothek Leipzig und virtuelle Server von Projekten einzelner Fakultäten. Welche Daten in welchem Umfang kopiert wurden, ist noch nicht abschließend geklärt; Passwörter gehören nach derzeitigem Stand nicht dazu. Der schrittweise Wiederanlauf sollte nach dem Plan vom 10. November in der darauffolgenden Woche mit den Grunddiensten beginnen, Mail und Moodle voraussichtlich in der übernächsten Woche.
Der Ablauf ist ein Lehrstück, das über den Campus hinausreicht: Ein früher Zugriffsversuch bleibt zunächst ohne öffentlich erkennbaren Erfolg. Eine Woche später genügen zwei übernommene Konten, damit die Hochschule ihre gesamte IT vom Netz nimmt – und ausgerechnet in „gesonderten“ Systemen neben den Kernanwendungen Daten abfließen. Genau das solltest du dir merken, wenn in deinem Unternehmen Bibliothekssysteme, Projekt-VMs oder andere Nebensysteme weniger streng geschützt sind als das eigentliche Produktivsystem.
Der Weg der Angreifer: zwei übernommene Konten
Die Universität beschreibt die Kette im Statement vom 10. November klarer als in den ersten Tagen. Unbekannte versuchen am 21. Oktober, Zugriff auf die IT-Systeme zu erlangen. Am 28. Oktober folgt ein weiterer Angriff, bei dem Daten abgegriffen werden. Die Angreifer gelangen über zwei Benutzerkonten, die sie übernommen haben, in die Systeme. Sobald der Vorfall am Morgen des 28. Oktober bekannt wird, kappt das URZ alle Netzwerkverbindungen. Die Rektorin beruft unverzüglich den Krisenstab nach dem IT-Notfallplan ein und informiert die Ermittlungsbehörden. Ein externer IT-Notfalldienstleister unterstützt das URZ bei der forensischen Analyse.
Wie die beiden Konten übernommen wurden, teilt die Hochschule öffentlich nicht mit. Ob Phishing, wiederverwendete Passwörter, Malware oder ein anderer Weg eine Rolle spielten, bleibt offen. Heise und Golem hatten unmittelbar nach dem Angriff festgehalten, dass der Eindringweg und ein möglicher Datenabfluss damals noch nicht bekannt waren. Die späteren Angaben beantworten das nur teilweise: Man weiß jetzt, worüber die Angreifer kamen – zwei übernommene Konten –, aber nicht, wie diese Konten in ihre Hand gerieten.
Gegenüber dem MDR sagte Obergfell, die Angreifer seien nach vorläufigem Stand „nicht sehr weit gekommen“. Gleichzeitig bestätigt ihr schriftliches Statement einen Datenabfluss aus gesonderten Systemen. Beides schließt sich nicht aus: Ein begrenzter Vorstoß kann in einem schlecht abgeschotteten Nebensystem trotzdem Daten erreichen.
„Wir müssen leider davon ausgehen, dass Daten abgegriffen wurden. Passwörter sind nach derzeitigem Stand nicht unter jenen Daten.“
Dieser Satz ist die wichtigste öffentliche Einordnung der Hochschule selbst. Er ist keine Entwarnung. Ein Datenbestand ohne Passwörter kann immer noch Namen oder Kontakte enthalten, mit denen sich glaubwürdige Phishing-Mails oder Anrufe bauen lassen. Genau deshalb kündigt die Rektorin an, betroffene Personen zu informieren, sobald weitere Ergebnisse vorliegen.
Welche Daten in Frage kommen – und was offen bleibt
Die Universität trennt zwischen dem, was sie bereits feststellen kann, und dem, was noch untersucht wird. Fest steht nach ihrer Darstellung: Es wurden Daten abgegriffen. Die Kernsysteme AlmaWeb, Moodle, Netzlaufwerke und Mail-Server sind nach derzeitigem Kenntnisstand nicht betroffen. Betroffen sind Systeme der Universitätsbibliothek und virtuelle Server von Fakultätsprojekten. Passwörter gehören nach derzeitigem Stand nicht zu den abgegriffenen Daten. Art und Umfang der übrigen Daten waren am 10. November nicht abschließend geklärt; die Analysen in der Bibliothek liefen noch.
Die konkretsten Hinweise zu möglichen Datentypen kommen aus einem Gespräch der Rektorin mit dem MDR. Obergfell sagte dort: „Es könnte sein, dass Daten der Universitätsbibliothek abgegriffen wurden. Es ist denkbar, dass Kontaktdaten wie Telefonnummern und Email-Adressen abgegriffen wurden.“ Das sind vorsichtige Formulierungen, keine festgestellte Inventarliste. Wer sie zu einer bestätigten Liste von Telefonnummern und E-Mail-Adressen verkürzt, geht über den Stand der Hochschule hinaus.
Eine veröffentlichte Zahl der vom Datenabfluss Betroffenen liegt nicht vor. Golem nennt als Größenordnung der Hochschule selbst mehr als 31.000 Studierende sowie über 5.000 Mitarbeitende und Professorinnen und Professoren. Das beschreibt die Universität, nicht eine Opferliste. Operativ war durch die vollständige Abschaltung der gesamte Campus betroffen. Wer hinter den Angriffen steckt, ist öffentlich unbekannt; der MDR berichtet, die Staatsanwaltschaft ermittle dazu.
Zeitstrahl des Ablaufs
21. Oktober 2026:
Nach späteren forensischen Untersuchungen versuchen Unbekannte, Zugriff auf die IT-Systeme zu erlangen. In den Mitteilungen der ersten Tage kommt dieses Datum noch nicht vor. Quelle: Statement der Rektorin, 10.11.2026.Morgen des 28. Oktober 2026:
Angriff mit Datenabfluss über zwei übernommene Benutzerkonten. Das URZ kappt alle Netzwerkverbindungen. Krisenstab, IT-Notfalldienstleister, Information der Ermittlungsbehörden. Quelle: Statement der Rektorin, 10.11.2026.Mittwoch, 28. Oktober 2026, 11:55 Uhr:
Erste öffentliche Mitteilung: Angriff an diesem Tag, Dienste zur Schadensabwehr komplett offline, Analysen laufen. Quelle: Universität Leipzig, Angriff auf die IT-Systeme.Donnerstag, 29. Oktober 2026, 10:01 Uhr:
Alle IT-Dienste und Webseiten bleiben offline. FAQ und Funktionspostfächer für dringende Fälle werden angekündigt, ein Wiederanlauf-Termin ausdrücklich noch nicht genannt. Quellen: Universität Leipzig; anschließend Golem, 29.10.2026, 13:57 Uhr.Freitag, 30. Oktober 2026:
Heise berichtet, zahlreiche Dienste seien weiter nicht erreichbar, darunter E-Mail und digitale Plattformen. Präsenzveranstaltungen liefen, digitale Lehre könne verschoben oder ausgelagert werden. Datenfolgen und Angriffsweg zu diesem Zeitpunkt unklar, ein Datenabfluss noch nicht bestätigt. Quelle: heise, 30.10.2026, 11:39 Uhr.Montag, 2. November 2026, 13:58 Uhr:
Die Rektorin schreibt, man müsse sich darauf einstellen, dass es Wochen dauern werde, bis alle Systeme wieder am Netz seien. Einrichtungen erhalten unter anderem die Bitte, keine parallelen IT-Systeme aufzubauen. Quelle: Statement der Rektorin zu IT-Angriff.Donnerstag, 5. November 2026, 19:25 Uhr:
Die Analyse läuft weiter, externe Experten unterstützen das URZ vor Ort. Abgabefristen für schriftliche Prüfungsleistungen mit Termin ab dem 28. Oktober, die nicht in Präsenz zu erbringen sind, werden bis zum 20. November 2026 verlängert. Übergangslösungen für die Literaturrecherche und die Finanzbuchhaltung haben Priorität. Quelle: Update aus dem Krisenstab.Dienstag, 10. November 2026, 15:35 Uhr:
Forensische Erkenntnisse zu 21. und 28. Oktober, zu Kern- und Sondersystemen sowie zum geplanten Wiederanlauf und einem Redesign der IT-Infrastruktur. Quelle: Statement der Rektorin zum Wiederanlauf.Mittwoch, 11. November 2026:
Der MDR berichtet über den Wiederanlaufplan, mögliche Bibliotheks- und Kontaktdaten und Ermittlungen der Staatsanwaltschaft. Studierende könnten vorübergehend unter anderem die Deutsche Nationalbibliothek in Leipzig unentgeltlich nutzen. Quelle: MDR, Stand 11.11.2026, 17:18 Uhr.
Wochen ohne Campus-IT: was sich nach dem 28. Oktober geändert hat
In den ersten Tagen steht der Totalausfall im Vordergrund. Die Universität betreibt eine Notfall-Website, kündigt FAQ an und richtet Funktionspostfächer ein, weil die gewohnten E-Mail-Konten nicht erreichbar sind. Präsenzlehre läuft weiter, der digitale Alltag fällt weitgehend aus.
Am 2. November macht die Rektorin die zeitliche Dimension öffentlich: Wochen, nicht Tage, bis alle Systeme wieder laufen. Gleichzeitig warnt sie davor, in der Not parallele IT-Systeme aufzubauen. Wer schnell ein privates Cloud-Konto, einen unkontrollierten Messenger oder einen eigenen Server aufsetzt, verschiebt das Risiko nur.
Am 5. November ist die Analyse noch nicht abgeschlossen. Konkrete Wiederanlaufschritte fehlen zu diesem Zeitpunkt. Stattdessen schafft der Krisenstab betriebliche Brücken: verlängerte Abgabefristen, Unterseiten der Fakultäten auf der Notfall-Website, Übergangslösungen für die Literaturrecherche, vorrangige Wiederherstellung der Finanzbuchhaltung.
Die forensische Klarheit kommt erst am 10. November, 13 Tage nach der Erstmeldung. Dann erst werden der 21. Oktober, die beiden Konten, der Datenabfluss und die Unterscheidung zwischen Kern- und Sondersystemen benannt. Zugleich kündigt die Rektorin ein Redesign der IT-Infrastruktur an, „um die Sicherheit der Universität weiter zu erhöhen“. In demselben Text spricht sie allgemein von „Zeiten von zunehmenden, KI-gestützten Angriffen auf Systeme weltweit“. Das ist eine Einordnung der Lage, keine Feststellung, dieser Angriff selbst sei KI-gestützt gewesen.
Ob der Wiederanlauf in der auf den 10. November folgenden Woche wie geplant begonnen hat, war am 12. November in den öffentlichen Mitteilungen noch nicht gesondert bestätigt. Der Plan selbst nennt Verzögerungen als Möglichkeit, falls in der ersten Stufe neue Herausforderungen auftreten.
Was heißt das für dein Unternehmen?
Der Fall ist kein reines Hochschulthema. Die Muster kennst du aus der Praxis: Alltägliche Benutzerkonten öffnen den Weg, „gesonderte“ Systeme neben den Kernanwendungen werden unterschätzt, und ein Notfallplan, der die gesamte IT vom Netz nimmt, verlangt wochenlange Arbeitsfähigkeit ohne die gewohnten Dienste.
- 1.
Benutzerkonten als eigene Angriffsfläche behandeln.
Die Angreifer kamen nicht über eine öffentlich beschriebene Serverlücke, sondern über zwei übernommene Konten. Dazu gehören bei dir: Multi-Faktor-Authentisierung als Pflicht, nicht als Angebot; Erkennung ungewöhnlicher Anmeldungen; schnelles Sperren kompromittierter Kennungen; und getrennte, stärker überwachte Konten für privilegierte Tätigkeiten. Solange der Weg der Übernahme offen ist, musst du Phishing, wiederverwendete Passwörter und gestohlene Sitzungen gleichermaßen ernst nehmen. - 2.
Nebensysteme nicht milder schützen als das Kernsystem.
AlmaWeb, Moodle und der Mail-Server sind nach derzeitigem Stand unberührt. Daten flossen nach Darstellung der Hochschule aus Bibliothekssystemen und virtuellen Servern von Fakultätsprojekten. Solche „gesonderten“ Landschaften gibt es auch in Unternehmen: Fachanwendungen, Projekt-VMs, Archivsysteme, Testschnittstellen. Sie hängen oft am selben Verzeichnisdienst, sind aber seltener gehärtet. Inventarisiere sie, begrenze die Zugriffe und prüfe, welche personenbezogenen Daten dort liegen. - 3.
Den bewussten Totalausfall vorher üben.
Das URZ hat nach dem Notfallplan alle Netzwerkverbindungen gekappt. Das begrenzt Schaden, kostet aber Betriebsfähigkeit: keine Mail, keine Lernplattform, keine Netzlaufwerke, über Wochen. Wenn dein Plan ähnlich aussieht, brauchst du vorher geklärte Ausweichwege – Kanäle, die nicht dasselbe Netz brauchen, klare Regeln, was wirklich offline muss, und ein realistisches Zeitfenster für den Wiederanlauf. Ohne solche Brücken bleibt nur Improvisation. - 4.
Im Ernstfall keine Schatten-IT aufbauen.
Die Rektorin hat die Einrichtungen ausdrücklich gebeten, keine parallelen IT-Systeme aufzusetzen. Das gilt genauso für dich: Eine schnell eingerichtete private Cloud, unkontrollierte Messenger-Gruppen oder ein Server „nur für ein paar Tage“ schaffen genau dann neue Angriffsfläche, wenn die eigentliche Umgebung schon unter Beobachtung steht. Übergangslösungen gehören in den Notfallplan, nicht in die Ad-hoc-Entscheidung einzelner Teams. - 5.
Forensik und die Information Betroffener vorbereiten, bevor du sie brauchst.
Erst die forensische Arbeit – mit externer Unterstützung – hat den 21. Oktober, die beiden Konten und den Datenabfluss nachvollziehbar gemacht. Ohne Protokolle und ohne einen Dienstleister, den du im Notfall rufen kannst, bleibt nur die pauschale Annahme. Ebenso wichtig: ein Weg, betroffene Personen zu informieren, sobald Art und Umfang klarer sind – und bis dahin keine voreilige Entwarnung. - 6.
Auch ohne gestohlene Passwörter mit Missbrauch von Kontaktdaten rechnen.
Wenn Telefonnummern oder E-Mail-Adressen aus einem Bibliotheks- oder Kundensystem stammen könnten, reicht das für überzeugende Betrugsversuche. Kläre, über welche Kanäle ihr jemals nach Kennwörtern fragt (Antwort: über keine unaufgeforderte Mail und keinen ungeprüften Anruf), und nenne eine Stelle für verdächtige Nachrichten.
Wenn du prüfen willst, wo in deiner IT übernommene Konten, unzureichend abgeschottete Nebensysteme oder ein fehlender Ausfallplan noch ein vergleichbares Risiko bilden, kannst du dafür ein Security-Audit von Wasa Consult nutzen. Der Fall der Universität Leipzig zeigt vor allem eines: Der sichtbare Schaden entsteht nicht nur in dem System, das du als Kern betrachtest – sondern oft daneben, und danach in den Wochen, in denen nichts mehr erreichbar ist.
Häufige Fragen
Quellen
- Universität Leipzig: Angriff auf die IT-Systeme / Attack on IT systems. Öffentliche Erstmeldung, 28.10.2026, 11:55 Uhr.
- Universität Leipzig: IT-Systeme weiterhin offline / IT systems remain offline, 29.10.2026, 10:01 Uhr.
- Universität Leipzig: Statement der Rektorin zu IT-Angriff, 2.11.2026, 13:58 Uhr.
- Universität Leipzig: Update aus dem Krisenstab vom 5. November 2026, 5.11.2026, 19:25 Uhr.
- Universität Leipzig: Statement der Rektorin zum Wiederanlauf der IT-Infrastruktur, 10.11.2026, 15:35 Uhr.
- Golem.de: Universität Leipzig nimmt nach Cyberangriff ganze IT offline, 29.10.2026, 13:57 Uhr.
- heise online: Nach Cyberangriff: Uni Leipzig weiterhin offline, 30.10.2026, 11:39 Uhr.
- MDR Sachsen: Nach Hackerangriff: Uni Leipzig will wieder ans Netz gehen, Stand 11.11.2026, 17:18 Uhr.
- t-online / Leipzig: Uni Leipzig: Nach Hackerangriff offenbar Daten abgegriffen, aktualisiert 11.11.2026, 08:03 Uhr.



