IT-Sicherheit · Analyse
Drei Kundendaten-Vorfälle, ein Muster: Pÿur, notebooksbilliger und Mindfactory
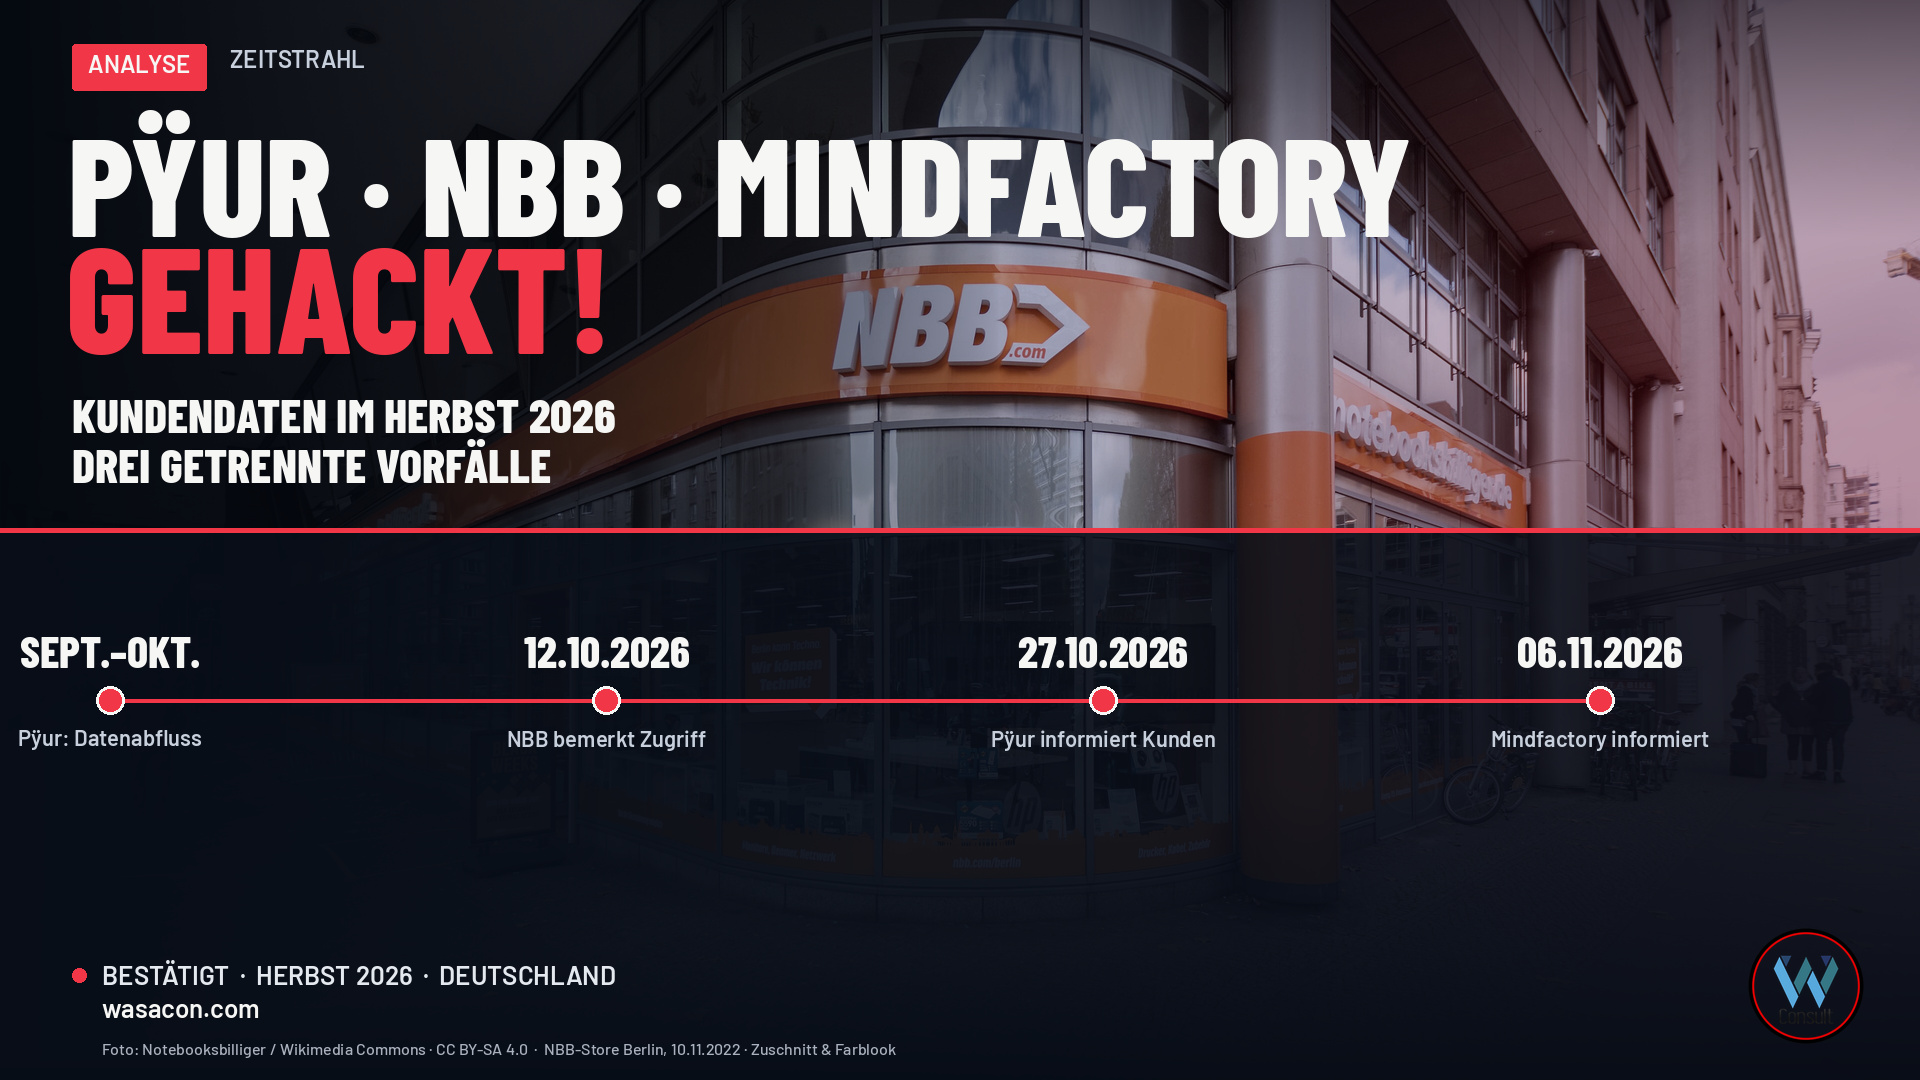
Innerhalb weniger Wochen erreichen Kundinnen und Kunden dreier bekannter deutscher Unternehmen unangenehme Mails: Tele Columbus informiert unter der Marke Pÿur über einen bestätigten Datenabfluss, darunter Bankverbindung und Lastschriftmandat. notebooksbilliger.de warnt vor einem Angriff, bei dem neben E-Mail-Adressen auch Namen, Anschriften und IBANs betroffen sein können. Mindfactory kann einen Zugriff auf Adress-, Mail- und Telefondaten sowie auf verschlüsselt gespeicherte Passwörter nicht ausschließen und setzt alle Shop-Passwörter zurück.
Die drei Vorfälle sind öffentlich nicht als dieselbe Kampagne belegt. Golem schreibt zu Mindfactory und notebooksbilliger ausdrücklich, ob es zwischen den Vorfällen einen Zusammenhang gebe, sei unbekannt. Eine Tätergruppe ist in keinem der drei Fälle öffentlich benannt. Trotzdem gehören die drei Meldungen in einen Artikel: Sie treffen denselben Kreis – Menschen, die in Deutschland Internet, Hardware oder Elektronik kaufen – und sie folgen einem ähnlichen Muster. Über Wochen oder zumindest unbemerkt gelangt jemand an Kundendaten. Danach kommen die Warnung vor Phishing, die Behörde, die Strafanzeige und der Satz, Zahlungsdaten lägen „beim Dienstleister“.
Genau das solltest du dir merken, wenn in deinem Unternehmen Vertragsnummern, IBANs und Hashwerte von Passwörtern in denselben Systemen liegen, aus denen täglich Bestellungen und Lastschriften laufen.
Pÿur: ein bestätigter Abfluss, inklusive Bankdaten
Pÿur ist die Endkundenmarke der Tele Columbus AG, eines Kabel- und Glasfasernetzbetreibers. heise berichtet am 2. November, am Donnerstag der Vorwoche seien Benachrichtigungsmails an die Kundschaft gegangen; der IT-Vorfall habe sich zwischen Mitte September und Anfang Oktober 2026 ereignet. Unter anderem seien Vertragsnummer, Name und Kontodaten betroffen. Tele Columbus habe Bundesnetzagentur, BSI und die zuständigen Datenschutzbehörden informiert und Anzeige gegen Unbekannt gestellt.
Näher am Wortlaut des Kundenschreibens ist der Bericht von Günter Born. Ein Leser habe ihm die Kopie eines Informationsschreibens zukommen lassen; zum 27. Oktober 2026 sei er über den Datenabfluss informiert worden. Absender ist demnach die Tele Columbus Netz GmbH, eine operative Tochter der Tele Columbus AG. Born gibt aus dem Schreiben unter anderem diese Punkte wieder: Nach eigenen Untersuchungen und Erkenntnissen der Ermittlungsbehörden haben Angreifer Daten aus dem Netzwerk nach außen übertragen. Dabei seien personenbezogene Daten eines Teils der aktuellen und ehemaligen Kunden abgeflossen. Der Angriff sei nach bisherigen Erkenntnissen zwischen Mitte September und Anfang Oktober 2026 erfolgt. Abgeflossen seien Vertragsnummer, Name, Vorname, Bankverbindung, Buchungsdaten und Lastschriftmandat. Der Angreifer sei nach der Feststellung ausgesperrt worden, umfangreiche Schutzmaßnahmen seien ergriffen, Behörden informiert, Strafanzeige erstattet. Das Unternehmen warne selbst vor gezielten Phishing-Angriffen mit den Vertragsdaten.
„Nach eigenen Untersuchungen und Erkenntnissen der Ermittlungsbehörden haben Angreifer Daten aus dem Netzwerk des Unternehmens nach außen übertragen.“
Zwei Punkte aus diesem Schreiben solltest du besonders genau lesen. Erstens spricht Pÿur nicht nur von einem möglichen Zugriff, sondern von einem festgestellten Transfer nach außen – und das nach Angaben, die sich auch auf Ermittlungsbehörden stützen. Zweitens stehen Bankverbindung und Lastschriftmandat auf der Liste. Mit Name, Vertragsnummer und IBAN lassen sich gefälschte Zahlungsaufforderungen und Lastschriften glaubwürdiger machen als mit einer bloßen Mailadresse.
Unklar bleibt ein Satz, den auch Born nicht auflösen kann: Die Daten stammten „aus dem Zeitraum 06.2022“. Was das genau heißt – der Beginn einer Speicherung, ein Ausschnitt, ein Stichtag –, ist aus den vorliegenden Berichten nicht zu entnehmen. Eine Zahl der Betroffenen nennt weder das Schreiben in den vorliegenden Auszügen noch heise. Diesen Punkt solltest du nicht mit der Netzreichweite von Tele Columbus verwechseln; wie viele aktuelle und ehemalige Kundinnen und Kunden tatsächlich betroffen sind, ist öffentlich nicht bekannt.
notebooksbilliger.de: Zugriff bestätigt, Abfluss zunächst offen
notebooksbilliger.de beschreibt den eigenen Fall vorsichtiger. In der Rundmail vom 14. Oktober, die ComputerBase vorliegt, ist von einer „vorsorglichen“ Benachrichtigung die Rede. Teile der IT-Systeme der notebooksbilliger.de AG seien Ziel eines kriminellen Cyberangriffs geworden. Die unbefugten Zugriffe habe das Unternehmen am 12. Oktober bemerkt. Es lasse sich nach derzeitigem Untersuchungsstand mit externen Experten nicht ausschließen, dass Daten wie Kontonummern (IBAN) an die Täter abgeflossen seien. Hinweise auf betroffene Passwörter lägen nicht vor. „Vollständige Kreditkartennummern von Kunden oder zugehörige Sicherheitscodes werden in unseren Systemen nicht gespeichert und sind daher nicht betroffen“, schreibt das Unternehmen laut heise.
Sechs Tage später, am 20. Oktober, grenzt die Pressestelle gegenüber ComputerBase das Ausmaß ein: Nach derzeitigem Stand sei eine mittlere fünfstellige Zahl von Kunden betroffen, alle bis dahin identifizierten Betroffenen seien bereits per Mail benachrichtigt. Der Onlinehändler bestätigt nun ausdrücklich, dass Unberechtigte auf Kundendaten zugegriffen haben. Ob und in welchem Ausmaß Daten abgeflossen sind, blieb zu diesem Zeitpunkt unklar. Der Zugriff betraf Datensätze mit E-Mail-Adressen sowie eventuell Namen, Adressen und Bankverbindungen, falls diese für Überweisungen oder Lastschriften verwendet wurden. Der Angriff sei eingedämmt, die IT-Systeme liefen weitgehend wieder normal; einzelne Seiten wie nullprozentshop.de seien noch eingeschränkt. Zum Zeitpunkt und zum Einfallstor wollte sich die Pressestelle nicht äußern. Datenschutzaufsicht und Strafanzeige seien erfolgt.
Ein späteres Update von ComputerBase am 2. November hält fest, dass einige Kunden erst an diesem Tag – mehr als drei Wochen nach der Entdeckung – eine entsprechende Warnung erhalten haben. Das ändert nichts an der bestätigten Größenordnung, zeigt aber, wie lange eine gestaffelte Information dauern kann.
Die Warnung des Händlers selbst zielt auf das, was nach einem solchen Vorfall regelmäßig kommt. Betrüger könnten Nachrichten, Anrufe und Zahlungsaufforderungen erstellen, die echt wirken, im Namen des Shops, einer Bank oder einer Behörde. Unberechtigte Abbuchungen seien möglich. ComputerBase ergänzt die üblichen Fristen: SEPA-Basislastschriften können innerhalb von acht Wochen ohne Begründung zurückgegeben werden; fehlt eine gültige Einzugsermächtigung, verlängert sich die Frist nach Angaben der Deutschen Bundesbank auf bis zu 13 Monate.
Mindfactory: mögliche Kontaktdaten, Passwörter zurückgesetzt
Am 6. November zieht Mindfactory nach. Der Hardwarehändler gehört seit der Übernahme im Juli 2025 zur heise-Gruppe; heise weist in seinem Bericht ausdrücklich auf diese Verbindung hin. Das Unternehmen informiert nach eigenen Angaben alle Kunden, die seit der Übernahme etwas bestellt haben. In der Kundenmail, die ComputerBase vollständig wiedergibt, heißt es: Man habe festgestellt, dass es zu einem Hackerangriff auf die Systeme gekommen sei. Nach aktuellem Kenntnisstand könne man nicht ausschließen, dass die Angreifer Zugriff auf bestimmte personenbezogene Daten hatten, insbesondere Adressdaten, E-Mail-Adresse und Telefonnummer sowie verschlüsselt gespeicherte Passwörter. Hinweise auf Passwörter im Klartext gebe es nach derzeitigem Stand nicht. Ein Zugriff auf Bank- oder Kreditkartendaten könne ausgeschlossen werden, weil diese nicht im Shopsystem, sondern bei den Zahlungsdienstleistern gespeichert würden.
Die Reaktion ist in einem Punkt entschiedener als bei den beiden anderen: Alle bisherigen Shop-Passwörter wurden serverseitig zurückgesetzt. Wer den Account weiter nutzen will, muss ein neues Passwort setzen. Geschäftsführer Marcel Kirchner sagt heise, bei den neuen Passwörtern komme „ein noch moderneres Hash-Verfahren zum Einsatz“. Der Vorfall werde forensisch untersucht, erpresst werde das Unternehmen nicht. Die Lücke, über die der Angriff erfolgt sei, sei geschlossen. Die Landesdatenschutzbehörde sei informiert, Strafanzeige erstattet.
Kirchner formuliert die Folgegefahr klar: „Da Kontaktdaten möglicherweise betroffen sind, können wir nicht ausschließen, dass diese für gezielte Betrugsversuche genutzt werden.“ Zum Zeitpunkt, zum Einfallstor jenseits der nun geschlossenen Lücke und zur Zahl der Betroffenen machte Mindfactory öffentlich keine Angaben.
Golem stellt den Fall neben den Angriff auf notebooksbilliger und schreibt: Ob es zwischen den Vorfällen einen Zusammenhang gebe, sei unbekannt. Diese Zurückhaltung ist die richtige. Zeitliche Nähe und ähnliche Kundenmails beweisen keine gemeinsame Täterschaft.
Zeitstrahl der drei Vorfälle
Mitte September bis Anfang Oktober 2026:
Zeitraum des Angriffs auf Tele Columbus / Pÿur nach dem Kundenschreiben und nach heise. In diesem Fenster werden laut Schreiben Daten aus dem Firmennetz nach außen übertragen.12. Oktober 2026:
notebooksbilliger.de bemerkt unbefugte Zugriffe auf die eigene IT. Quelle: Kundenmail, heise, ComputerBase.14. Oktober 2026:
Erste, als vorsorglich bezeichnete Kundenmails von notebooksbilliger.de. Quelle: ComputerBase.20. Oktober 2026:
Pressestelle gegenüber ComputerBase: Zugriff auf Kundendaten bestätigt, mittlere fünfstellige Betroffenenzahl, Abfluss noch unklar, Angriff eingedämmt.27. Oktober 2026:
Zumindest ein von Born wiedergegebenes Pÿur-Schreiben trägt dieses Datum; heise spricht von Mails am Donnerstag der Vorwoche vor dem 2. November, also um den 29. Oktober. Der Versand kann gestaffelt gelaufen sein.2. November 2026:
heise macht beide Fälle – notebooksbilliger und Pÿur – öffentlich einer breiteren Leserschaft bekannt. ComputerBase berichtet, dass einzelne NBB-Kunden erst an diesem Tag eine Warnung erhalten.6. November 2026:
Mindfactory informiert Kundschaft, setzt Passwörter zurück, meldet den Vorfall der Aufsicht und erstattet Anzeige. Quellen: heise, ComputerBase, Golem.
Was heißt das für dein Unternehmen?
Die drei Fälle sind nicht derselbe Angriff. Sie sind ein Spiegel dessen, was in einem Shop, einem Vertriebssystem und einem Kundencenter liegt – und wie schnell daraus glaubwürdige Betrugsmaschen werden.
- 1.
Zusammenhang nicht unterstellen, Muster trotzdem ernst nehmen.
Drei Kundeninformationen in wenigen Wochen verführen dazu, „eine Welle“ als eine Tätergruppe zu erzählen. Das ist hier nicht belegt. Was belegt ist: Kundendaten sind ein lohnendes Ziel, und die Schadenswirkung entfaltet sich oft erst nach der Mail, in der du deine Kunden warnst. - 2.
Bank- und Lastschriftdaten eng führen.
Pÿur bestätigt den Abfluss von Bankverbindung, Buchungsdaten und Mandat, notebooksbilliger kann einen IBAN-Abfluss nicht ausschließen. In deinem Unternehmen gehören solche Daten in Systeme mit wenigen Berechtigten, mit Überwachung großer Exporte und mit einer klaren Löschfrist. Alte Mandate „für alle Fälle“ zu behalten verlängert nur die Liste der Betroffenen – Pÿur nennt ausdrücklich auch ehemalige Kunden. - 3.
Zahlungsdaten nicht selbst speichern – und das auch beweisen können.
notebooksbilliger und Mindfactory können glaubwürdig sagen, vollständige Kreditkartendaten lägen nicht bei ihnen. Dieser Satz trägt nur, wenn er technisch stimmt und du ihn im Vorfall nachvollziehen kannst. Zahlungsdienstleister entlasten dich nicht von der Pflicht, den eigenen Shop und die eigenen Exporte zu schützen. - 4.
Passwort-Hashes und einen Reset-Weg bereithalten.
Mindfactory setzt alle Shop-Passwörter zurück und verspricht ein moderneres Hash-Verfahren. Das ist die richtige Reaktion, sobald Hashes betroffen sein können – und sie braucht einen vorbereiteten Weg, der nicht ausgerechnet das kompromittierte Konto als einzigen Kanal nutzt. Hashwerte sind kein Klartext, aber sie sind auch kein Freibrief, das Thema auszusitzen. - 5.
Wochenlangen Abfluss früh erkennen.
Bei Pÿur liegt zwischen Beginn und Ende des genannten Angriffsfensters ein Zeitraum von mehreren Wochen. Große ausgehende Transfers, ungewöhnliche Abfragen aus einem Vertriebssystem und Zugriffe außerhalb der üblichen Zeiten müssen Alarm auslösen, nicht erst die Leak-Mail. - 6.
Die Phishing-Welle mitdenken, bevor die eigene Warnung rausgeht.
Alle drei Unternehmen warnen vor täuschend echten Nachrichten. Mit echter Vertragsnummer, echtem Namen und echter IBAN wirken solche Mails besser als jedes generische „Ihr Konto wurde gesperrt“. Sag in der Kundeninfo klar, über welche Kanäle ihr niemals nach TAN, PIN oder Passwort fragt, und prüfe Kontobewegungen; SEPA-Lastschriften lassen sich innerhalb von acht Wochen ohne Begründung zurückgeben.
Wenn du prüfen willst, wo in deinem Shop, deinem CRM oder deinem Zahlungsverkehr Kundendaten unnötig liegen, Abflüsse unbemerkt bleiben oder ein Passwort-Reset nicht vorbereitet ist, kannst du dafür ein Security-Audit von Wasa Consult nutzen. Die drei Fälle zeigen vor allem eines: Der sichtbare Schaden beginnt oft nicht mit der verschlüsselten Festplatte, sondern mit der Kundenliste, die jemand bereits mitgenommen hat.
Häufige Fragen
Quellen
- heise online: IT-Angriffe mit Datenabfluss bei notebooksbilliger und Pÿur, 02.11.2026.
- Günter Born / Borns IT- und Windows-Blog: Cybervorfälle: Telekolumbus Netz GmbH (Pyur); iPhone-Hack, Binance und mehr, 02.11.2026. Auszüge aus einem Kundenschreiben der Tele Columbus Netz GmbH.
- ComputerBase: Notebooksbilliger.de warnt Kunden nach möglichem Datenabfluss, 15.10.2026, Updates 20.10. und 02.11.2026.
- heise online: Mindfactory informiert Kunden über Cyberangriff, 06.11.2026. Mit Transparenzhinweis: Mindfactory gehört zur heise-Gruppe.
- ComputerBase: Hackerangriff: Mindfactory informiert über möglichen Datendiebstahl, mit vollständig wiedergegebener Kundenmail.
- Golem.de: Hacker attackieren Mindfactory, 06.11.2026. Darin der Hinweis, ein Zusammenhang mit dem Vorfall bei notebooksbilliger sei unbekannt.



