25 Mio. $ Lösegeldforderung – Novo Nordisk verweigert Zahlung
FulcrumSec fordert 25 Millionen US-Dollar. Novo Nordisk hat abgelehnt. Die Gruppe prüft jetzt den Verkauf von Teilen der Beute – erwägt aber auch eine kostenlose Veröffentlichung, um andere Unternehmen wirksamer von Zahlungsverweigerungen abzuschrecken. Novo Nordisk erklärte, den Vorfall ernst zu nehmen, den Betrieb der zentralen Systeme aufrechtzuerhalten und mit den zuständigen Behörden zusammenzuarbeiten.
Ebenfalls bestätigt: betroffene Datenklassen umfassen pseudonymisierte Studienpatienten sowie HCP-Kontaktdaten (inkl. WhatsApp/Telefon) – das öffnet ein konkretes Spear-Phishing-Fenster im Pharma-Ökosystem.
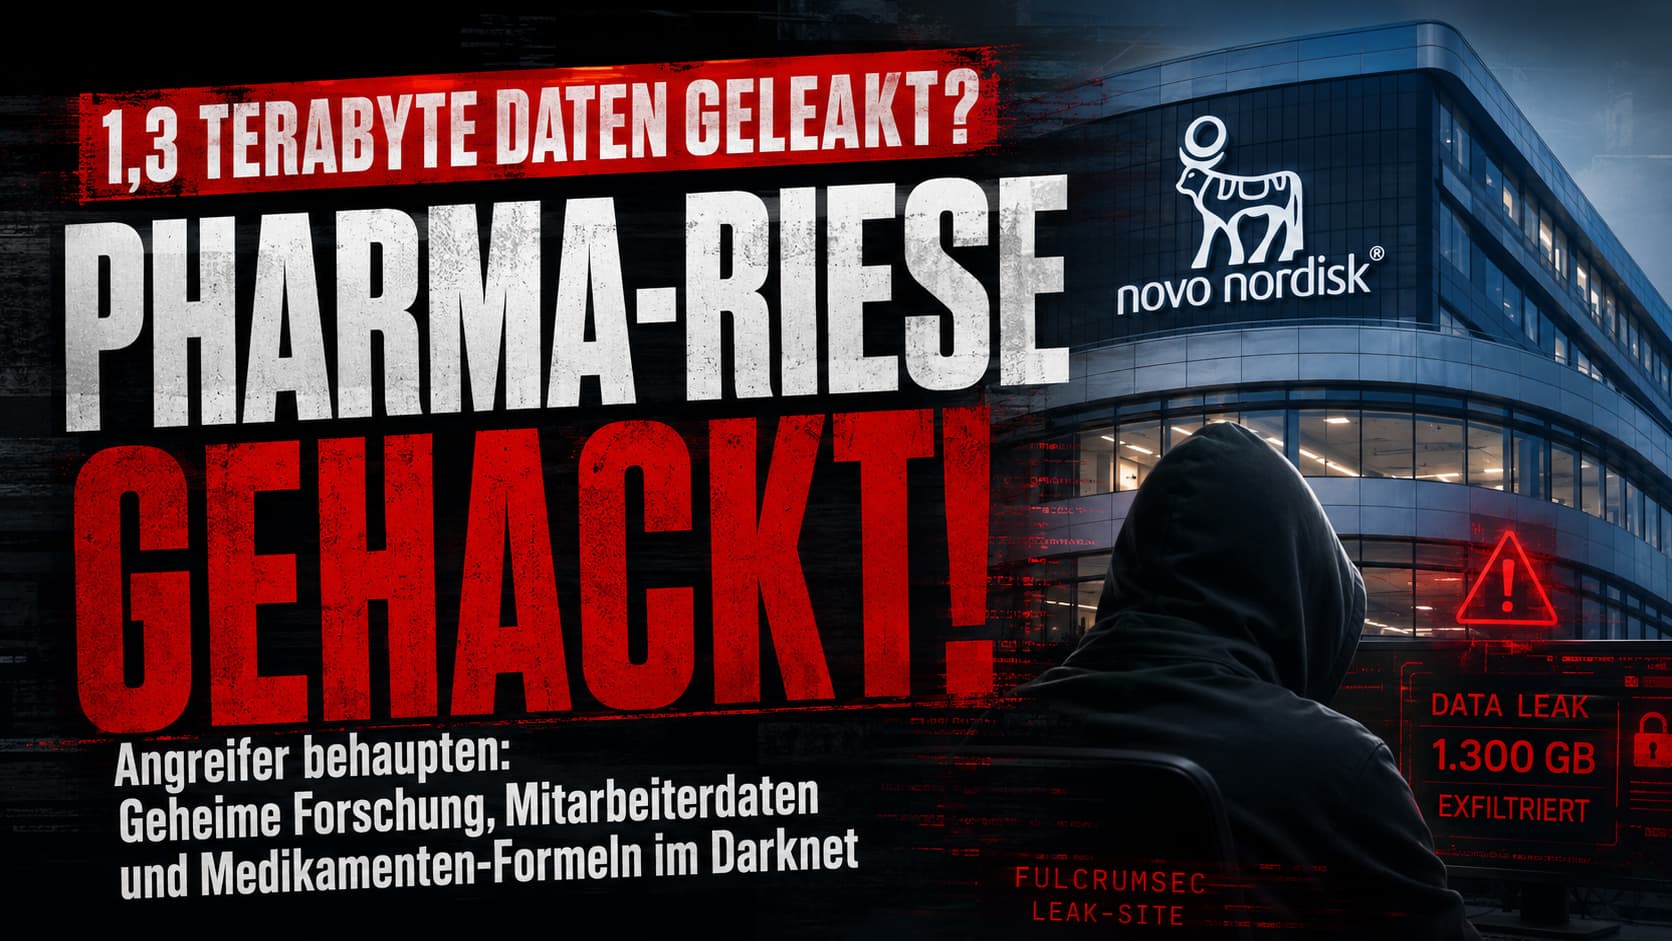
Der IT-Sicherheitsvorfall ist bestätigt: Novo Nordisk räumte am 11. Juni 2026 den unbefugten Zugriff auf interne Systeme ein. Der exakte Beuteumfang (FulcrumSec-Eigenangabe: 1,3 TB) ist nicht unabhängig verifiziert – offiziell ist von mehr als einem Terabyte die Rede. Lösegeldforderung: 25 Mio. $ – von Novo abgelehnt.
Forderung der Tätergruppe
- ►25 Mio. $ Lösegeld – Novo hat verweigert.
- ►FulcrumSec prüft Verkauf von Datenteilen an Dritte.
- ►Alternative: kostenloser Free-Leak als Druckmittel gegen andere Firmen.
- ►Verweildauer im Netzwerk laut Tätergruppe: über zwei Monate.
- ►Die Gruppe trat erstmals im Oktober 2025 in Erscheinung.
Reaktion Novo Nordisk
- ✓Vorfall am 11. Juni 2026 öffentlich eingeräumt.
- ✓„Halten den Betrieb unserer zentralen Systeme aufrecht."
- ✓In Kontakt mit den zuständigen Behörden.
- ✓Daten zu Produktionsanlagen-Steuerung sollen nicht veröffentlicht werden.
- ✓~11.500 pseudonymisierte Patienten sowie Mitarbeiter- und Arztdaten werden laut Tätergruppe zurückgehalten.
- ✓Bestimmte interne IT-Systeme wurden temporär offline genommen; kontrolliertes Wiederanfahren läuft.
- ✓Direkte Information an betroffene Patienten und HCPs; Produktion und Versorgung laufen weiter.
Bestätigte Datenkategorien
Welche personenbezogenen Daten der Vorfall tatsächlich berührt – aufgeteilt nach Studienpatienten und Healthcare Professionals (HCPs).
Patientendaten (pseudonymisiert)
- ·Patient-ID (zufällige alphanumerische Zeichenkette) + Information zur Studienteilnahme
- ·Geschlecht
- ·Geburtsjahr
- ·Biomarker
- ·Health- / Immunogenizitätsdaten
- ·Lifestyle-Faktoren (Rauchen, Alkohol, BMI)
HCP- & Partnerdaten
- ·Name + Registrierungsnummer
- ·Standort der Praxis / des Büros
- ·E-Mail, Telefon, WhatsApp-Kontaktdaten
Was IT-Sicherheit kosten sollte – BSI- & FBI-Benchmark
Hochrechnung: Wie viel ein Konzern wie Novo Nordisk laut Behörden- und Branchen-Empfehlungen pro Jahr in IT und Cybersecurity investieren müsste – aufgeschlüsselt, transparent gerechnet, klar als Soll-Wert, nicht als reale Novo-Zahl.
[Umsatz 2025]            290 Mrd. DKK    ≈  39.000 Mio. €
× IT-Quote (Gartner)           4,5 %    =   1.755 Mio. €   IT-Budget
× Security-Quote (BSI)        12,5 %    =     219 Mio. €   Cybersecurity-Budget
÷ Mitarbeiter               77.000      ≈   2.840 €        Security / FTE
──────────────────────────────────────────────────────────────────────
Lösegeldforderung FulcrumSec                       25 Mio. $
Wasacon-ROI: 1 Jahr Security-Budget deckt > 8 solcher Forderungen.
Schon am unteren Ende der Empfehlungen wäre das Cybersecurity-Budget eines Konzerns dieser Größe ein Vielfaches der aktuellen 25-Mio.-$-Forderung. Investitionen in EDR/XDR, 24/7-MDR, Netzsegmentierung, Identity Security und Darknet-Monitoring sind keine Kostenstelle – sie sind direkte Schadenabwehr. Wer hier spart, finanziert am Ende die Tätergruppe.
Timeline des Vorfalls
- ~April 2026Initialer Zugang
Angreifer dringen in Novo-Nordisk-Netzwerke ein – laut eigener Aussage über zwei Monate aktiv, bevor sie entdeckt werden.
- 11. Juni 2026Öffentliche Disclosure
Novo Nordisk räumt einen IT-Sicherheitsvorfall ein: Unbefugte hatten Zugriff auf interne Systeme.
- 17. Juni 202625 Mio. $ Lösegeldforderung publik
FulcrumSec fordert 25 Mio. $, Novo lehnt ab. Gruppe erwägt Verkauf oder kostenlose Veröffentlichung der Beute.
Brisanter Darknet-Fall erschüttert die Pharmabranche
Die Ransomware-/Leak-Gruppe FulcrumSec behauptet, umfangreiche Daten des dänischen Pharmariesen Novo Nordisk erbeutet zu haben. Laut Leak-Screenshot sollen rund 1,3 Terabyte exfiltriert worden sein – ein Archiv von etwa 264 GB wird zusätzlich zum Download angeboten. Novo selbst spricht offiziell von mehr als einem Terabyte.
1,3 TB · Exfiltration in Echtzeit
Visualisierung des angeblichen Datenflusses von der Novo-Nordisk-Infrastruktur zur Leak-Plattform von FulcrumSec – inklusive animierter Pharma-Datenkategorien.
Reine Illustration · Stand 17.06.2026 · unbestätigte Behauptungen der Angreifer
Die Amycretin-Bombe: 80 Mrd. USD in der Hand der Angreifer
Amycretin ist Novo Nordisks Hoffnungsträger der nächsten Generation – ein dualer GLP-1/Amylin-Rezeptoragonist, der Adipositas potenziell deutlich stärker reduzieren könnte als Ozempic oder Wegovy. Erste klinische Daten ließen Novos Marktkapitalisierung an einem einzigen Tag um rund 80 Milliarden US-Dollar steigen.
FulcrumSec behauptet, neben Source Code und KI-Modellen auch die exakte Herstellungs-Rezeptur von Amycretin erbeutet zu haben. Das würde bedeuten: Synthese-Pfad, Hilfsstoffe, Prozessparameter, Reinheits-Spezifikationen, QC-Protokolle – alles, was Generika-Hersteller, nicht-regulierte Anbieter und staatliche Akteure in Monaten statt Jahren nachstellen könnten.
Wasacon-Einordnung: Der Diebstahl einer Wirkstoff-Rezeptur ist strategischer Wirtschaftskrieg, kein klassischer Datendiebstahl. Schutzziel ist hier nicht DSGVO, sondern Patent-, Pipeline- und Aktionärsschutz.
5 unbekannte Programme — was Novo verschwiegen haben soll
Besonders heikel ist die Behauptung, FulcrumSec habe Material zu fünf Medikamentenprogrammen gefunden, die weder in der öffentlichen Pipeline noch in SEC-Filings von Novo Nordisk auftauchen. Sollte das zutreffen, wären die Konsequenzen weit über einen klassischen Datenleak hinaus.
Der zweite Akteur — und der „AI-Slop"-Verdacht
Auf der Leak-Seite verweist FulcrumSec ungewöhnlich offen auf einen zweiten Threat-Actor, der parallel einen Breach bei Novo Nordisk beansprucht. Volumen: rund 50 GB. FulcrumSec ordnet dessen Post als vermutlich KI-generierten Fake („entirely AI slop from a cheap chatbot") ein und stellt klar: Man selbst habe 1,3 TB, keine Patient- oder Arzt-PII veröffentlicht – genau das habe Novo intern zur Disclosure gezwungen.
Wasacon-Einordnung: KI-generierte Fake-Leaks sind 2026 ein eigener Angriffsvektor – sie verschleiern echte Vorfälle, binden CERT-Ressourcen und erzeugen Druck auf die Krisenkommunikation, ohne dass Daten geflossen sind.
Was behaupten die Angreifer?
Laut dem veröffentlichten Leak-Screenshot soll FulcrumSec unter anderem auf folgende Datentypen Zugriff haben:
4.748 Source-Code-Repos
Interne Codebasen, Pipelines und Build-Skripte.
41.144 Wirkstoffe
Proprietäre Verbindungen inkl. chemischer Strukturen.
33 KI-Modelle
Proprietäre ML-Modelle aus Forschung & Diagnostik.
70 Forschungs-Datensätze
Studien, Auswertungen, Pipeline-Material.
≈ 11.500 Studienpatienten
Pseudonymisierte Daten klinischer Studien.
163.234 Mitarbeiter-Records
HR-Stammdaten, vermutlich global.
Herstellungs-Infos
Produktions- und Prozessdaten zu Medikamenten.
Unveröffentlichte Programme
Forschungsprojekte ohne öffentliche Pipeline.
Besonders brisant: FulcrumSec behauptet, darunter befänden sich auch Informationen zu Medikamenten, die bislang weder in öffentlichen Entwicklungs-Pipelines noch in regulatorischen Einreichungen auftauchen.
Wer ist Novo Nordisk?
Novo Nordisk gehört zu den größten Pharmaunternehmen Europas und ist weltweit vor allem durch seine Diabetes- und Adipositas-Medikamente bekannt – darunter die globalen Blockbuster Ozempic, Wegovy und Rybelsus.
Durch den weltweiten Boom von Abnehmmedikamenten entwickelte sich Novo Nordisk zeitweise zum wertvollsten Unternehmen Europas.
Warum wäre ein solcher Leak besonders kritisch?
Forschung & Entwicklung
Verlust von Wirkstoffdaten, Formeln und Studien öffnet Konkurrenten und Cyberkriminellen tiefe Einblicke in jahrelange Pipelines.
Geistiges Eigentum
Patente und Forschungsprogramme sind das Herzstück eines Pharmakonzerns. Ein Verlust kann milliardenschwere Folgen haben.
Mitarbeiterdaten
Über 163.000 Datensätze sind ein Goldschatz für Phishing, Social Engineering und Identitätsdiebstahl.
Lieferketten & Produktion
Herstellungsprozesse und Produktionsdaten sind klassisches Ziel von Industriespionage – auch staatlich.
Klinische Forschung
Auch pseudonymisierte Studiendaten gelten als hochsensibel und unterliegen strengen regulatorischen Auflagen (EMA, FDA, DSGVO).
Auffällige Details im Leak
Interessant: Auf der Leak-Seite weisen die Täter selbst darauf hin, dass angeblich ein weiterer Akteur zeitgleich einen separaten Angriff auf Novo Nordisk beansprucht haben soll. FulcrumSec erklärt dabei ausdrücklich, dass die eigenen Datenmengen deutlich größer seien und keine Patienten- oder Arztdaten veröffentlicht wurden.
Ob diese Darstellung korrekt ist, lässt sich derzeit nicht überprüfen.
„Wenn selbst Milliardenkonzerne ihre Kronjuwelen nicht vollständig schützen können – wer ist vor dem nächsten Hacker wirklich sicher?"
Fazit
Ob Novo Nordisk tatsächlich Opfer eines Cyberangriffs wurde und ob die behaupteten 1,3 Terabyte Daten authentisch sind, bleibt aktuell offen. Sollte sich der Vorfall bestätigen, wäre dies einer der bemerkenswertesten Cybervorfälle der Pharmabranche im Jahr 2026.
Gerade bei Unternehmen, deren Marktwert auf Forschung, Patenten und medizinischer Innovation basiert, können solche Vorfälle weitreichende wirtschaftliche Folgen haben.
Heute jagt der Hacker nach Formeln und Datenpaketen im Speichermeer – doch niemand weiß, bei wem der nächste Hacker morgen vor der Tür steht und noch mehr entdeckt als er begehrt.
Sind Ihre Forschungsdaten ausreichend geschützt?
Wir härten Endpoints mit EDR/XDR, segmentieren Forschungsnetzwerke, sichern Backups immutable und überwachen 24/7 mit unserem SOC – damit Ihr geistiges Eigentum kein Darknet-Listing wird.
